

wazuh v4.14.10-rc1
Plateforme XDR et SIEM open-source pour la détection des menaces, l'analyse des journaux, la surveillance de l'intégrité des fichiers, l'évaluation des vulnérabilités et la gestion de la conformité sur les points de terminaison et les charges de travail cloud.
Wazuh



Wazuh est une plateforme libre et open source utilisée pour la prévention, la détection et la réponse aux menaces. Elle est capable de protéger les charges de travail dans des environnements sur site, virtualisés, conteneurisés et basés sur le cloud.
La solution Wazuh se compose d'un agent de sécurité de point de terminaison, déployé sur les systèmes surveillés, et d'un serveur de gestion, qui collecte et analyse les données recueillies par les agents. En outre, Wazuh est entièrement intégré au Wazuh Indexer, fournissant un moteur de recherche et un outil de visualisation de données qui permet aux utilisateurs de parcourir leurs alertes de sécurité.
Capacités de Wazuh
Une brève présentation de certains des cas d'usage les plus courants de la solution Wazuh.
Détection d'intrusion
Les agents Wazuh analysent les systèmes surveillés à la recherche de logiciels malveillants, de rootkits et d'anomalies suspectes. Ils peuvent détecter des fichiers cachés, des processus dissimulés ou des écouteurs réseau non enregistrés, ainsi que des incohérences dans les réponses aux appels système.
En plus des capacités des agents, le composant serveur utilise une approche basée sur les signatures pour la détection d'intrusion, en s'appuyant sur son moteur d'expressions régulières pour analyser les données de journal collectées et rechercher des indicateurs de compromission.
Analyse des données de journal
Les agents Wazuh lisent les journaux du système d'exploitation et des applications, et les transmettent de manière sécurisée à un gestionnaire central pour une analyse basée sur des règles et un stockage. Lorsqu'aucun agent n'est déployé, le serveur peut également recevoir des données via syslog depuis des équipements réseau ou des applications.
Les règles Wazuh vous aident à prendre conscience des erreurs applicatives ou système, des erreurs de configuration, des activités malveillantes tentées et/ou réussies, des violations de politique et de diverses autres problématiques de sécurité et d'exploitation.
Surveillance de l'intégrité des fichiers
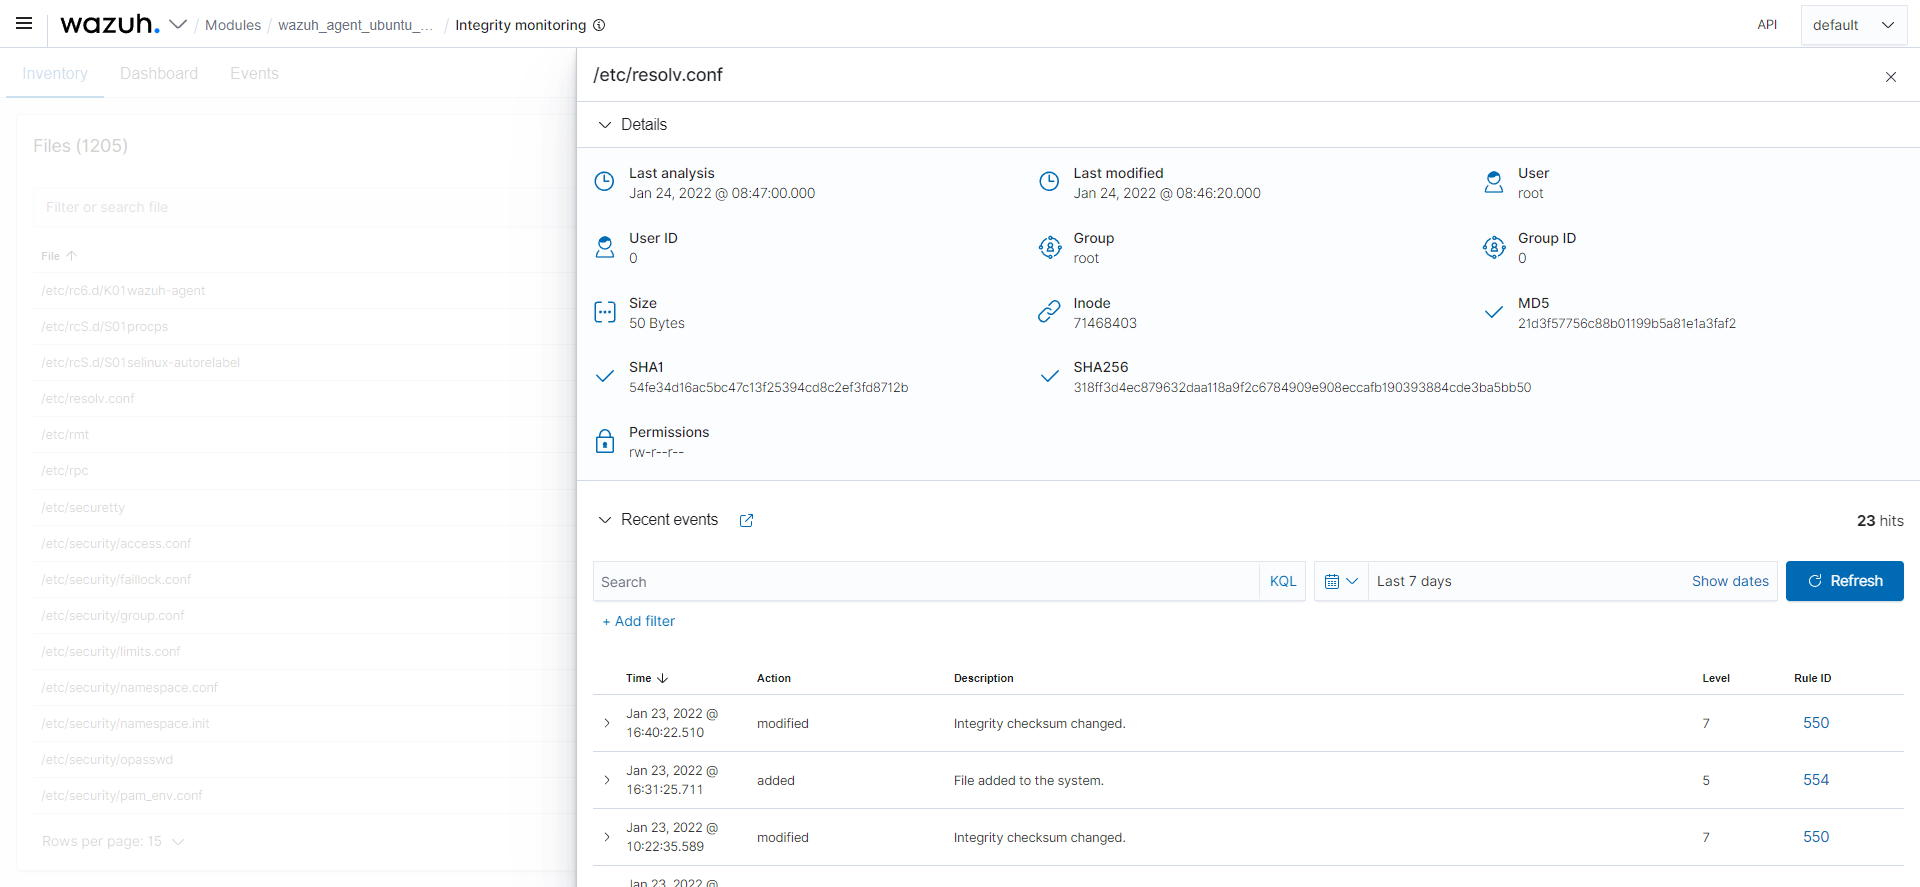
Wazuh surveille le système de fichiers, en identifiant les modifications de contenu, de permissions, de propriété et d'attributs des fichiers que vous devez surveiller. En outre, il identifie nativement les utilisateurs et les applications utilisés pour créer ou modifier des fichiers.
Les capacités de surveillance de l'intégrité des fichiers peuvent être utilisées en combinaison avec le renseignement sur les menaces pour identifier des menaces ou des hôtes compromis. De plus, plusieurs normes de conformité réglementaire, telles que PCI DSS, l'exigent.
Détection de vulnérabilités
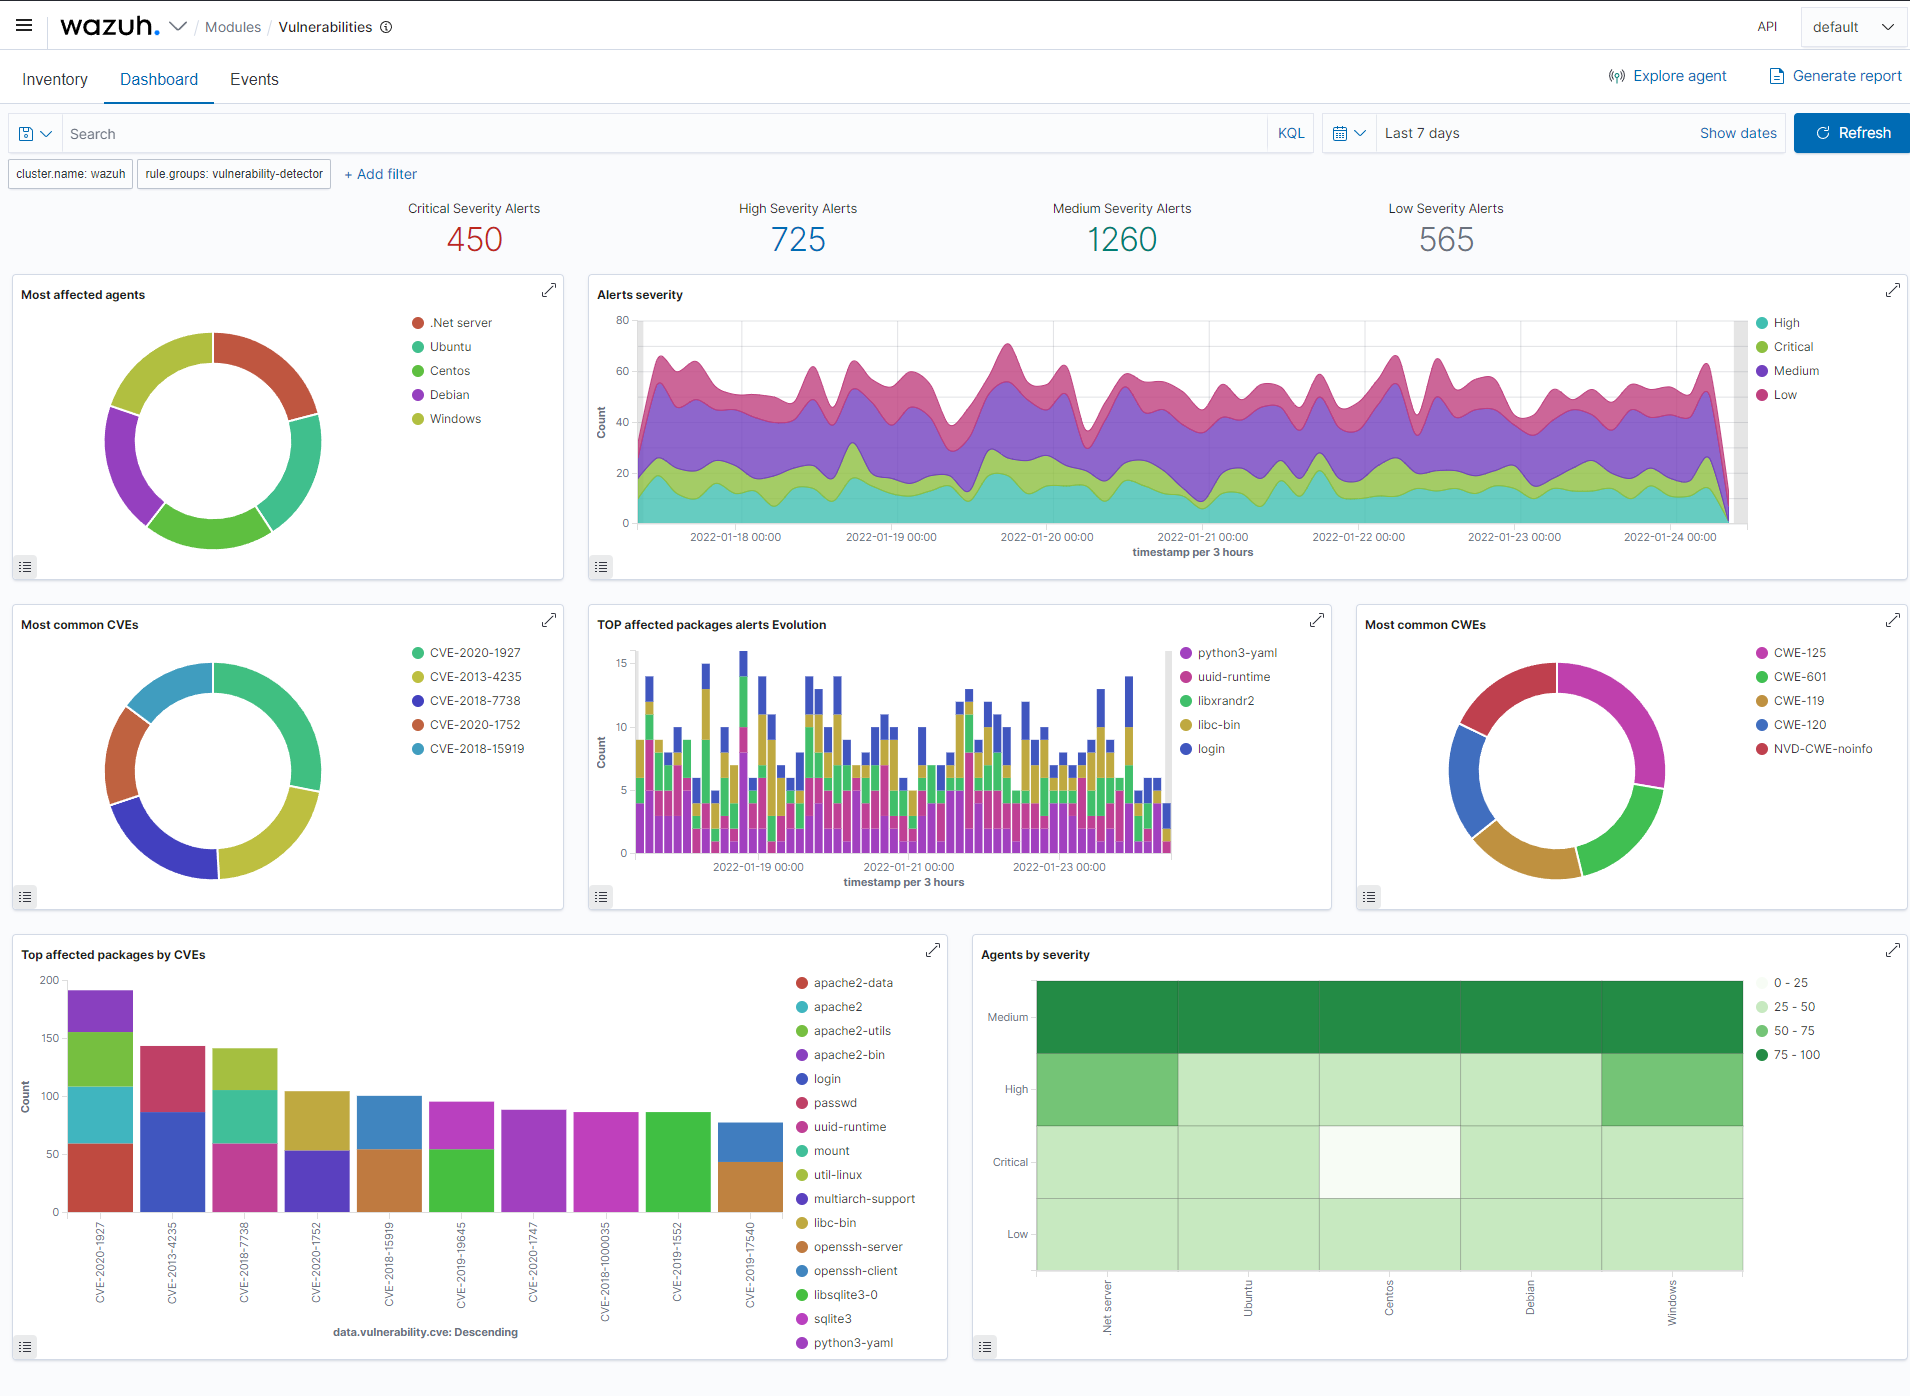
Les agents Wazuh collectent les données d'inventaire logiciel et envoient ces informations au serveur, où elles sont corrélées avec des bases de données CVE (Common Vulnerabilities and Exposure) continuellement mises à jour, afin d'identifier les logiciels vulnérables connus.
L'évaluation automatisée des vulnérabilités vous aide à trouver les points faibles de vos actifs critiques et à prendre des mesures correctives avant que les attaquants ne les exploitent pour saboter votre activité ou dérober des données confidentielles.
Évaluation de la configuration
Wazuh surveille les paramètres de configuration du système et des applications afin de s'assurer qu'ils sont conformes à vos politiques de sécurité, normes et/ou guides de durcissement. Les agents effectuent des analyses périodiques pour détecter les applications connues comme vulnérables, non corrigées ou configurées de manière non sécurisée.
De plus, les contrôles de configuration peuvent être personnalisés, en les adaptant pour s'aligner correctement sur votre organisation. Les alertes incluent des recommandations pour une meilleure configuration, des références et un mappage avec la conformité réglementaire.
Réponse aux incidents
Les agents Wazuh fournissent des réponses actives prêtes à l'emploi pour mettre en œuvre diverses contre-mesures face aux menaces actives, telles que le blocage de l'accès à un système depuis la source de la menace lorsque certains critères sont remplis.
De plus, Wazuh peut être utilisé pour exécuter à distance des commandes ou des requêtes système sur les agents, identifier les indicateurs de compromission (IOC) et aider à réaliser d'autres tâches de forensique en direct ou de réponse aux incidents.
Conformité réglementaire
Wazuh fournit certains des contrôles de sécurité nécessaires pour se conformer aux normes et réglementations du secteur. Ces fonctionnalités, combinées à son évolutivité et à son support multiplateforme, aident les organisations à satisfaire aux exigences de conformité technique.
Wazuh est largement utilisé par les sociétés de traitement des paiements et les institutions financières pour répondre aux exigences de la norme PCI DSS (Payment Card Industry Data Security Standard). Son interface utilisateur web fournit des rapports et des tableaux de bord qui peuvent aider à respecter cette réglementation et d'autres (par exemple GPG13 ou RGPD).
Sécurité du cloud
Wazuh aide à surveiller l'infrastructure cloud au niveau de l'API, en utilisant des modules d'intégration capables d'extraire des données de sécurité auprès de fournisseurs cloud bien connus, tels qu'Amazon AWS, Azure ou Google Cloud. De plus, Wazuh fournit des règles pour évaluer la configuration de votre environnement cloud, en repérant facilement les faiblesses.
En outre, les agents légers et multiplateformes de Wazuh sont couramment utilisés pour surveiller les environnements cloud au niveau des instances.
Sécurité des conteneurs
Wazuh offre une visibilité de sécurité sur vos hôtes et conteneurs Docker, en surveillant leur comportement et en détectant les menaces, vulnérabilités et anomalies. L'agent Wazuh dispose d'une intégration native avec le moteur Docker, permettant aux utilisateurs de surveiller les images, les volumes, les paramètres réseau et les conteneurs en cours d'exécution.
Wazuh collecte et analyse en continu des informations détaillées sur l'exécution. Par exemple, il alerte pour les conteneurs s'exécutant en mode privilégié, les applications vulnérables, un shell s'exécutant dans un conteneur, les modifications apportées aux volumes persistants ou aux images, et d'autres menaces possibles.
WUI
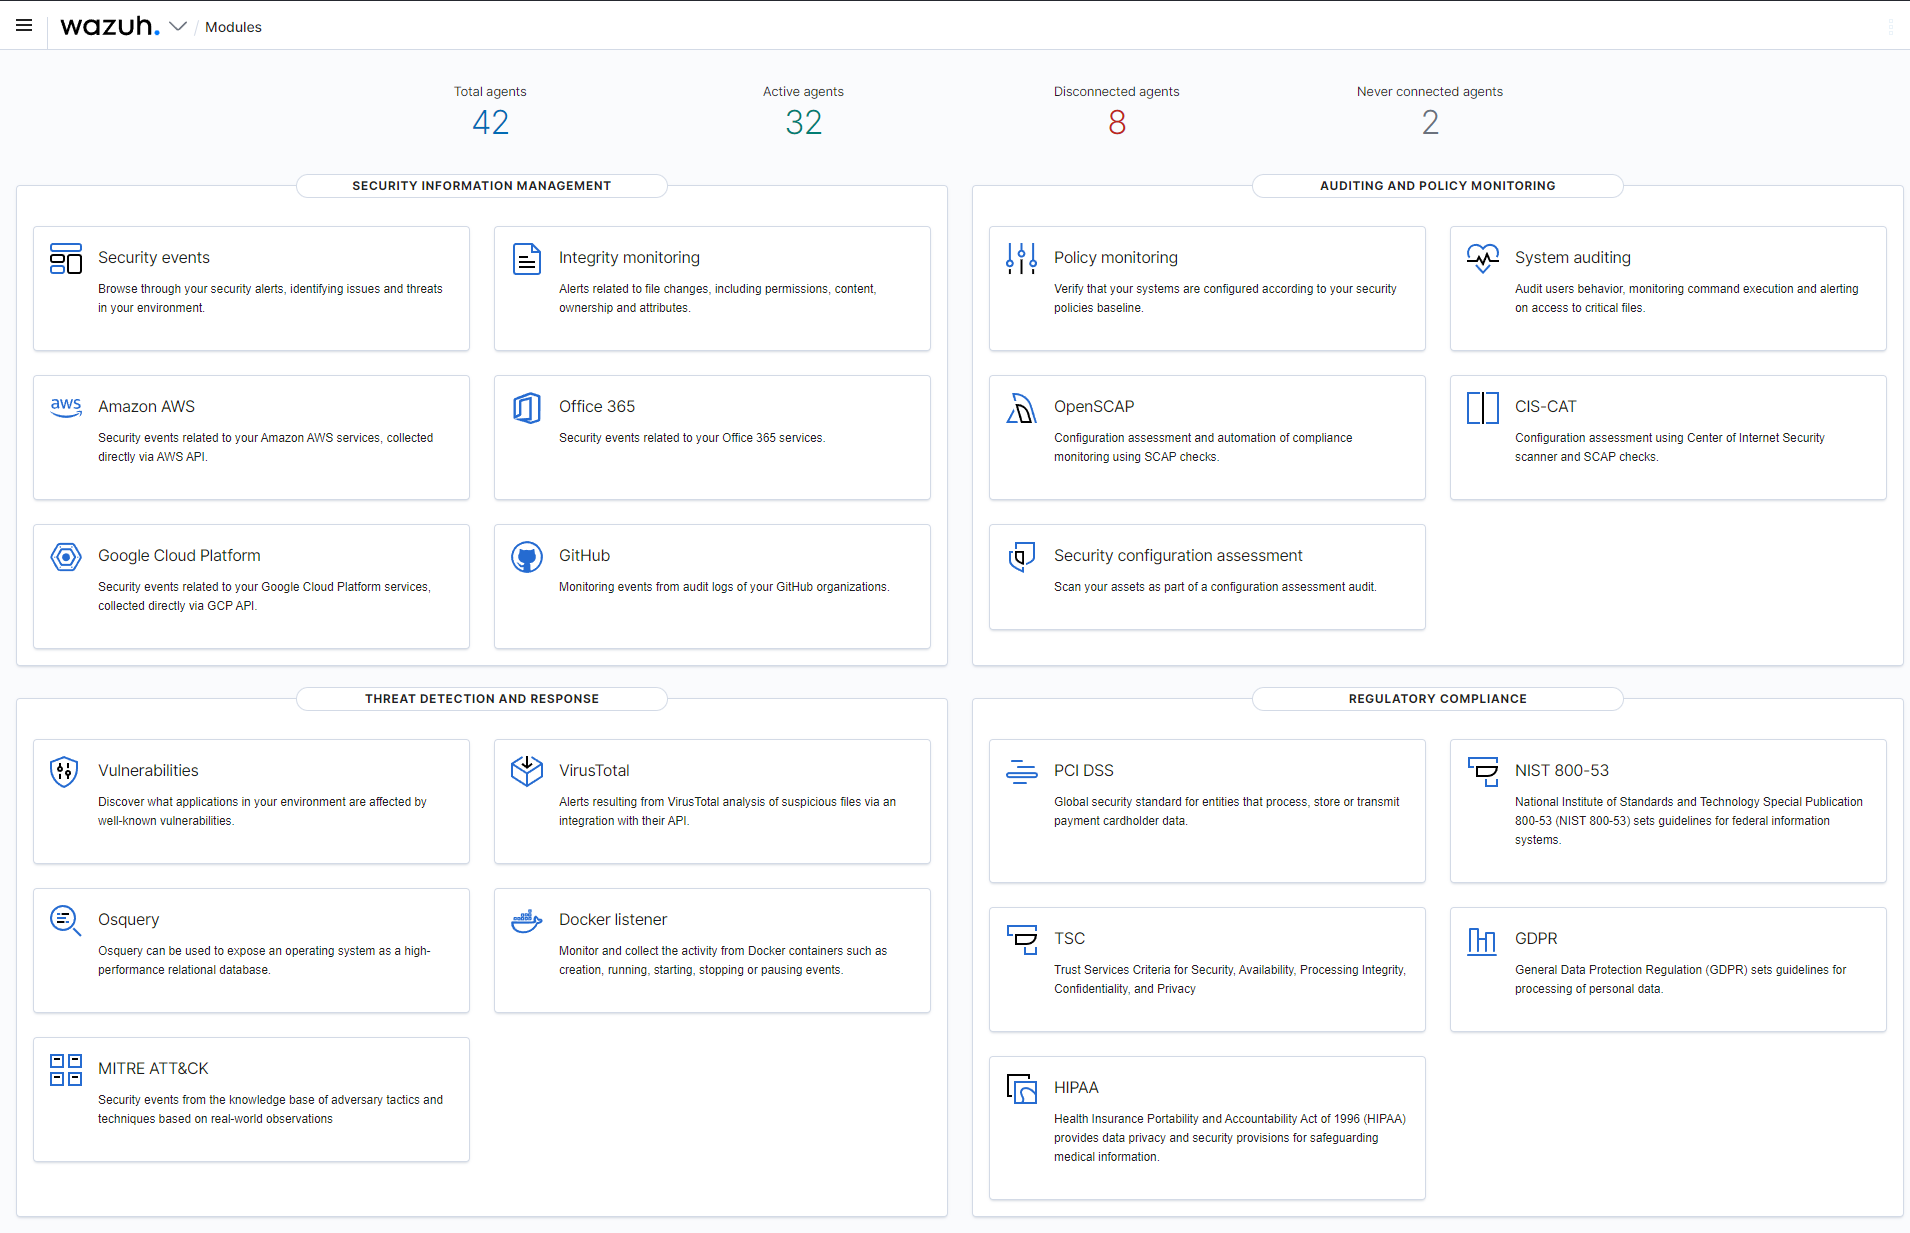
L'interface WUI de Wazuh fournit une interface utilisateur puissante pour la visualisation et l'analyse des données. Cette interface peut également être utilisée pour gérer la configuration de Wazuh et surveiller son état.
Aperçu des modules
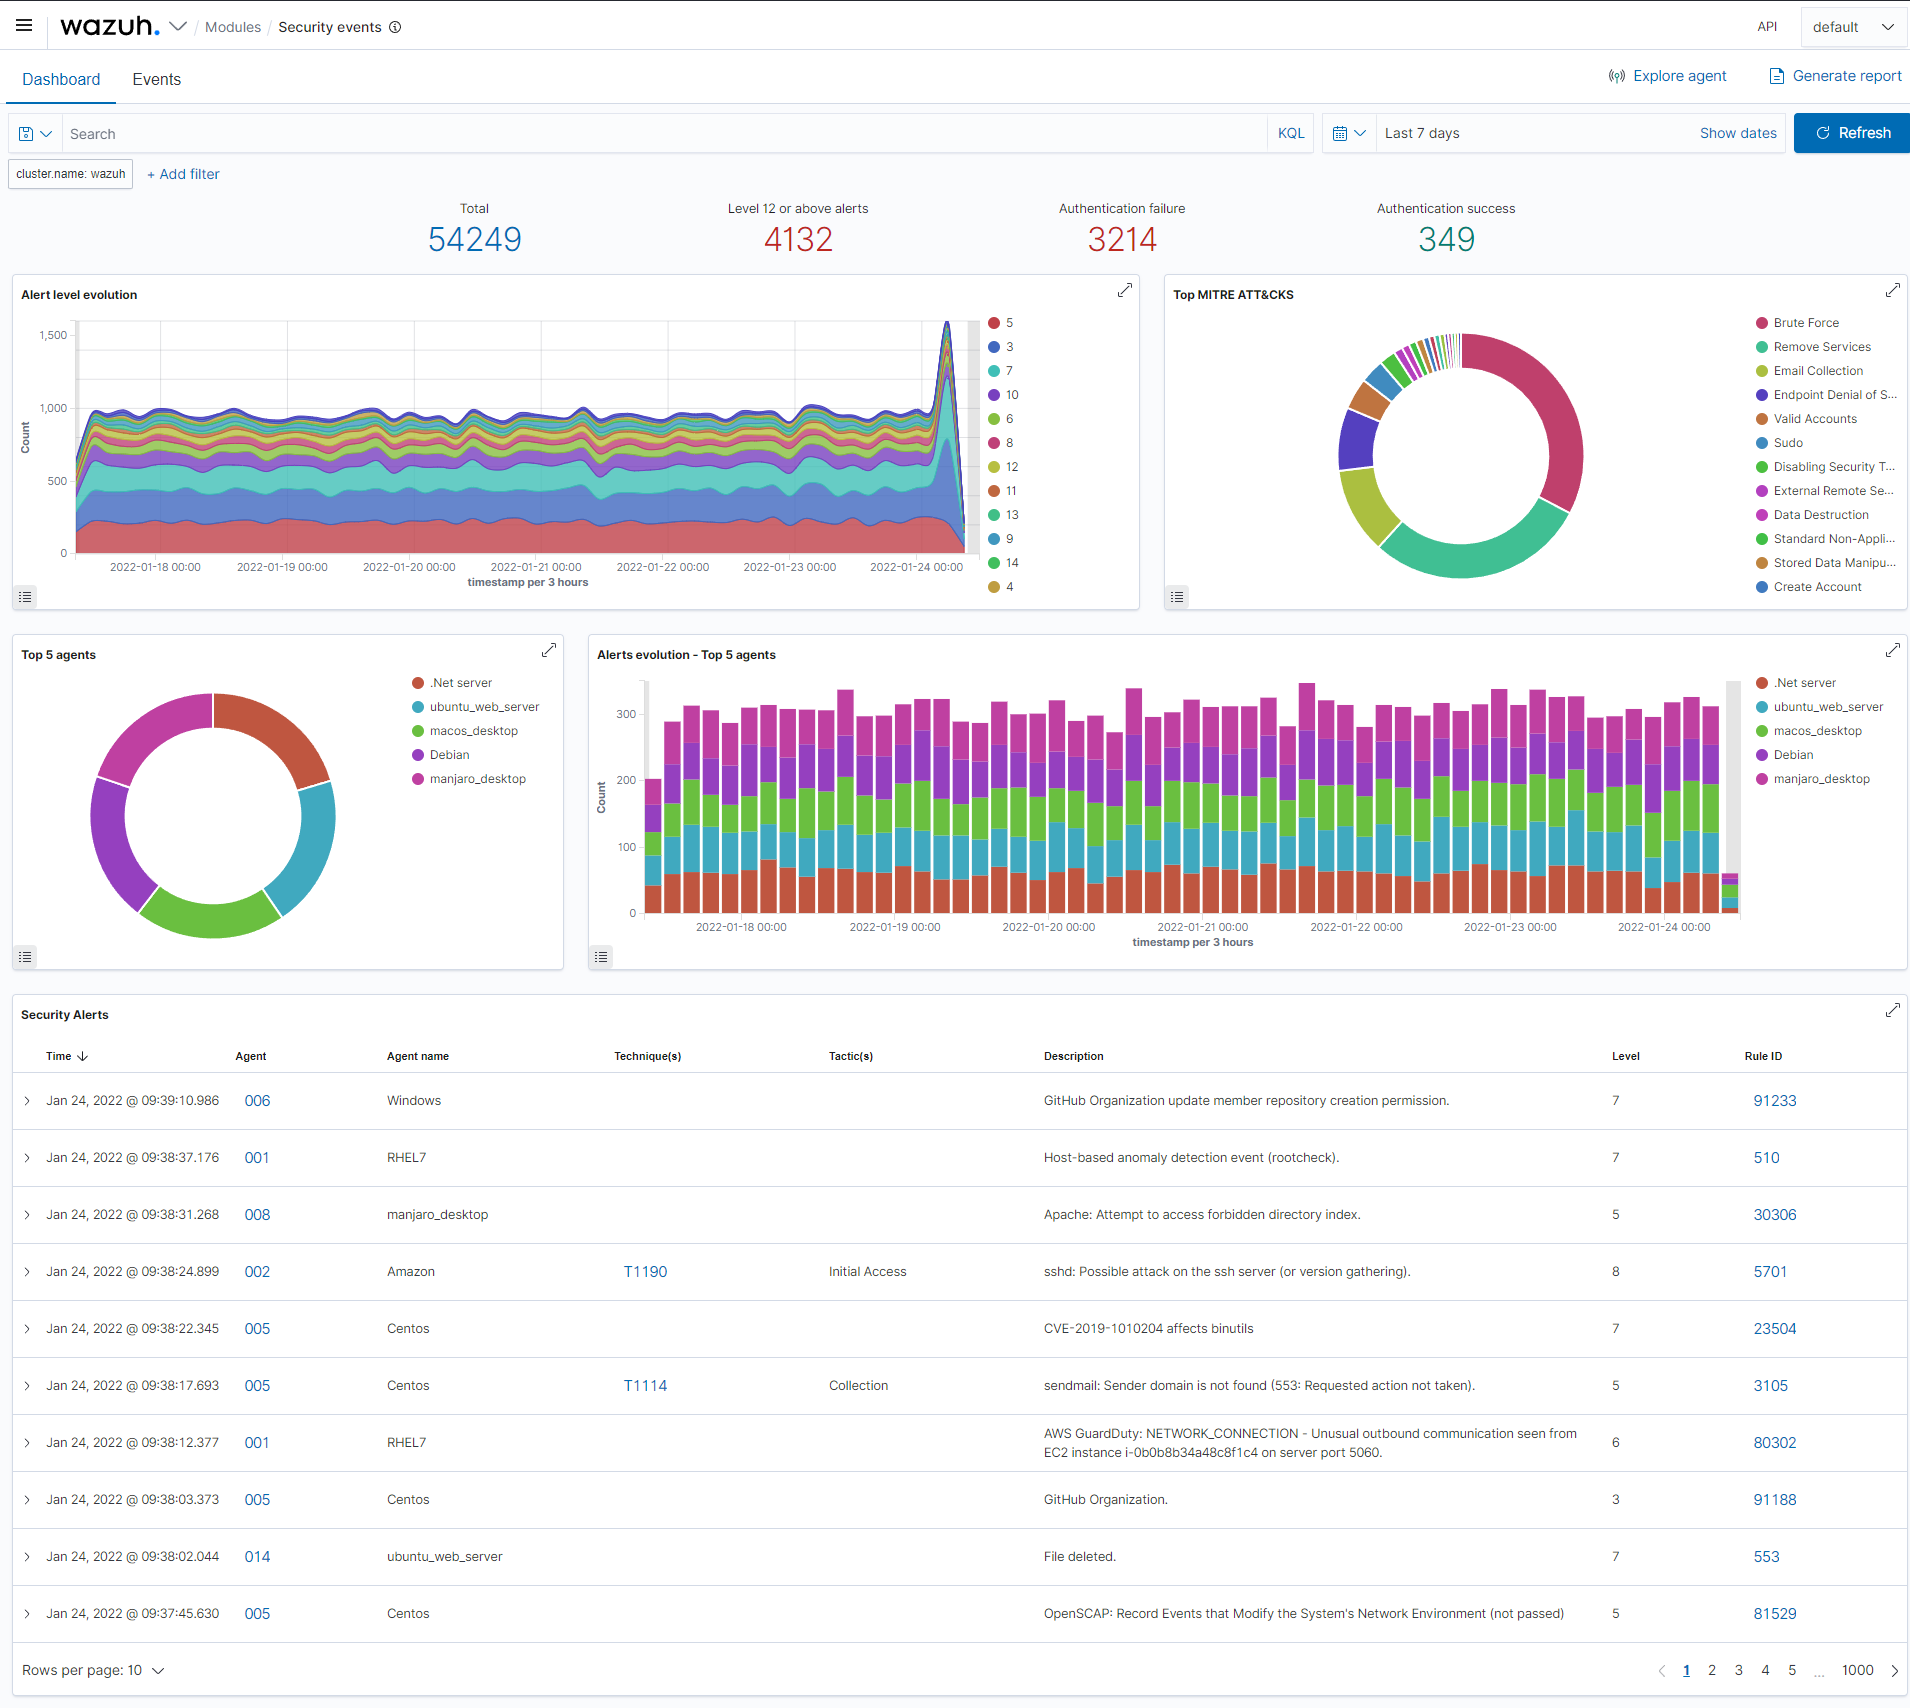
Événements de sécurité
Surveillance de l'intégrité
Détection des vulnérabilités
Conformité réglementaire