Apkx-Hunter v2.7.0
Framework d'analyse statique Android basé sur C pour la décompilation, la détection de secrets, la découverte d'endpoints, l'analyse des permissions et le scan de bibliothèques natives avec classification de secrets assistée par ML.
APKX-Hunter v3.0.0 -- Paquet Debian 
APKX-Hunter au Black Hat Arsenal Europe 2026
Voir APKX-Hunter sur Black Hat Europe Arsenal
APKX-Hunter est un framework d'analyse statique Android open source entièrement écrit en C, conçu spécifiquement pour les évaluations de sécurité Android, le reverse engineering, l'analyse de malwares, l'analyse de conformité OWASP MASVS, le bug bounty, les tests d'APK et les tests d'intrusion.
Le framework prend en charge l'analyse d'applications uniques comme de grandes collections d'applications Android en extrayant et analysant automatiquement les formats de paquets Android pris en charge, notamment les archives APK, APKS, APKM, XAPK et ZIP. Grâce à l'analyse récursive multi-APK, au mode batch silencieux et à une sortie de scan organisée, APKX-Hunter est conçu pour traiter efficacement aussi bien des applications individuelles que de grandes collections d'applications Android, tout en produisant des résultats propres, structurés et exploitables.
APKX-Hunter combine plusieurs techniques d'analyse statique — notamment la décompilation, l'analyse du AndroidManifest, l'analyse des permissions, la détection de composants exportés, la découverte de points de terminaison, la détection de secrets codés en dur, la découverte de configurations cloud, la détection de bibliothèques natives et les contrôles de sécurité OWASP MASVS — afin de mettre au jour les informations pertinentes pour la sécurité au sein des applications Android.
APKX-Hunter fournit également un shell en ligne de commande interactif intégré, offrant aux chercheurs une interface dédiée au framework pour exécuter des opérations d'analyse, configurer les modes de scan, naviguer dans les workflows de projet et interagir avec APKX-Hunter directement depuis le terminal. Les fonctionnalités du shell incluent l'historique des commandes, la gestion interactive des commandes, les contrôles de scan et des commandes au niveau du framework conçues pour rendre les workflows d'analyse répétés plus rapides et plus efficaces.
Le framework inclut un moteur de recherche et d'investigation de code pour analyser le code source décompilé et extrait des applications. Les chercheurs peuvent rechercher récursivement dans les répertoires de projet des motifs de code ou des chaînes spécifiques. Cela facilite l'investigation d'implémentations suspectes, le traçage de fonctionnalités sensibles pour la sécurité, l'identification de motifs vulnérables et la navigation rapide dans de grandes bases de code décompilées.
APKX-Hunter intègre également un moteur léger de classification des secrets basé sur l'apprentissage automatique, entièrement écrit en C, qui classe automatiquement les secrets détectés par niveau de confiance et de gravité. Cela aide à réduire les faux positifs et à accélérer le tri des vulnérabilités.
Le framework génère des fichiers de sortie organisés et structurés tout au long du processus d'analyse, séparant les découvertes pertinentes et les résultats de sécurité en catégories claires pour faciliter l'investigation, le reporting et l'analyse ultérieure. À la fin de chaque scan, APKX-Hunter génère des statistiques de scan détaillées, incluant le nombre d'APK scannés, de fichiers analysés, de secrets détectés, de motifs détectés et de résultats MASVS, offrant aux chercheurs une vue d'ensemble complète de l'évaluation de sécurité.
APKX-Hunter est conçu comme un workflow complet d'analyse statique Android — de l'extraction des applications et de la découverte automatisée jusqu'à l'investigation manuelle du code et au tri de sécurité.
- GitHub: https://github.com/SyscallX-18113/Apkx-Hunter
- Développé par: SyscallX-18113
- Version: v3.0.0
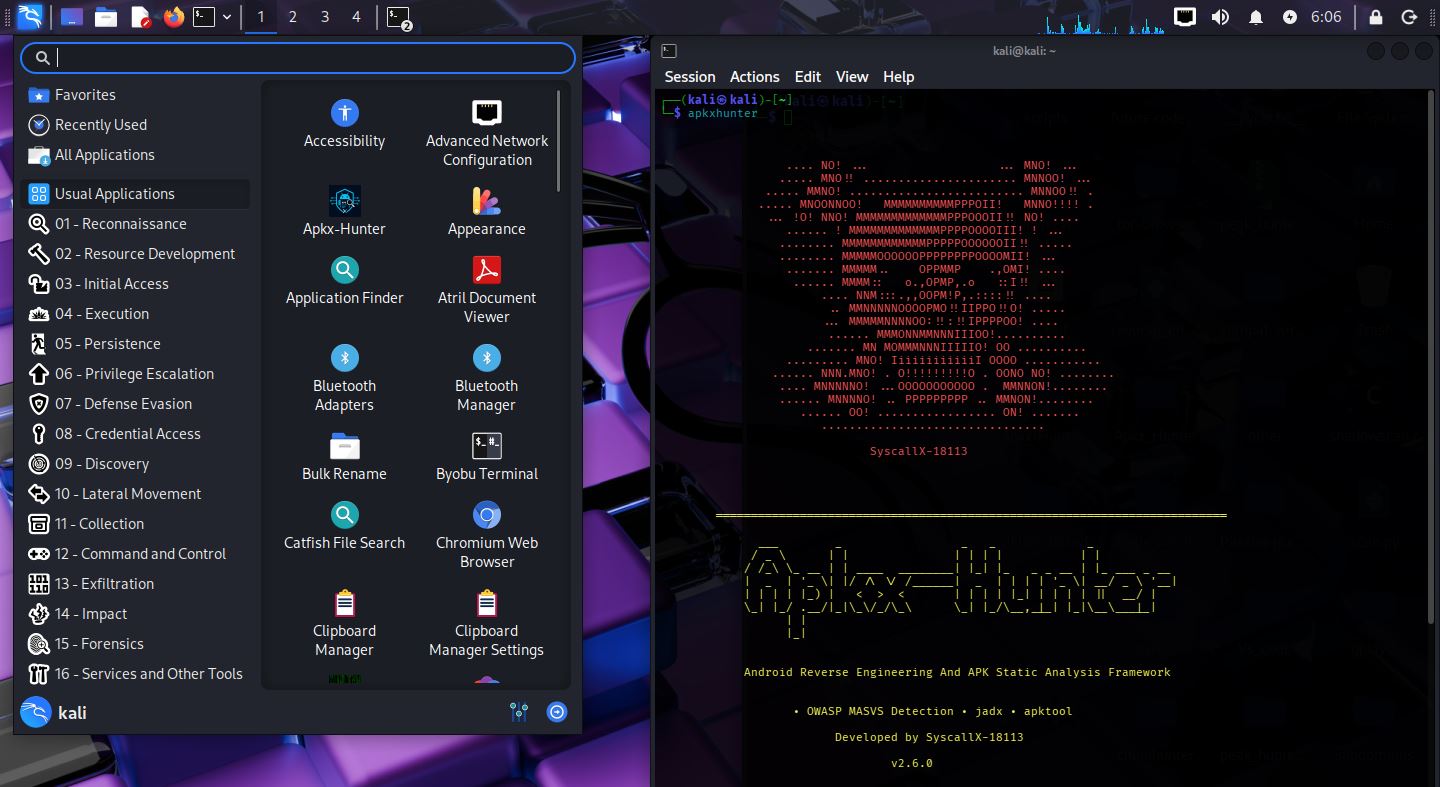
Prise en charge du scan OWASP MASVS
Apkx-Hunter inclut désormais le scan de sécurité OWASP MASVS avec 15 catégories et 100 motifs de détection :
| # | Catégorie | Motifs |
|---|---|---|
| 1 | Cryptographie faible | 18 |
| 2 | Certificate Pinning | 6 |
| 3 | Détection de root | 7 |
| 4 | Anti-débogage | 6 |
| 5 | Anti-altération | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | Stockage externe | 5 |
| 9 | Chargement dynamique de code | 3 |
| 10 | Réflexion | 2 |
| 11 | Exécution de commandes à l'exécution | 4 |
| 12 | Sécurité WebView | 14 |
| 13 | Sécurité réseau | 10 |
| 14 | Validation SSL | 5 |
| 15 | Chargement de bibliothèques natives | 4 |
| TOTAL | 100 |
Validation OWASP
APKXHunter a été testé sur l'application OWASP UnCrackable Level 4. Le scan a identifié avec succès de multiples vulnérabilités de sécurité, démontrant l'efficacité de son moteur de scan OWASP MASVS et de ses capacités d'analyse statique Android.