

cyberbro v0.14.2
Une application simple qui extrait vos IoCs à partir d’entrées indésirables et vérifie leur réputation en utilisant plusieurs services CTI.
Cyberbro
Une application simple qui extrait vos IoC à partir d'entrées brutes et vérifie leur réputation à l'aide de multiples services.
🌐 demo.cyberbro.net



À propos
Inspiré par Cybergordon et IntelOwl.
Ce projet vise à fournir un moyen simple et efficace de vérifier la réputation de vos observables à l'aide de multiples services, sans avoir à déployer une solution complexe. Consultez la documentation sur https://docs.cyberbro.net/
[!TIP] Pour créer des rapports personnalisés, utilisez Cyberbro avec votre LLM préféré (Claude, OpenAI gpt-5...) via MCP (Model Context Protocol)
Consultez Cyberbro MCP pour plus d'informations.
Démo
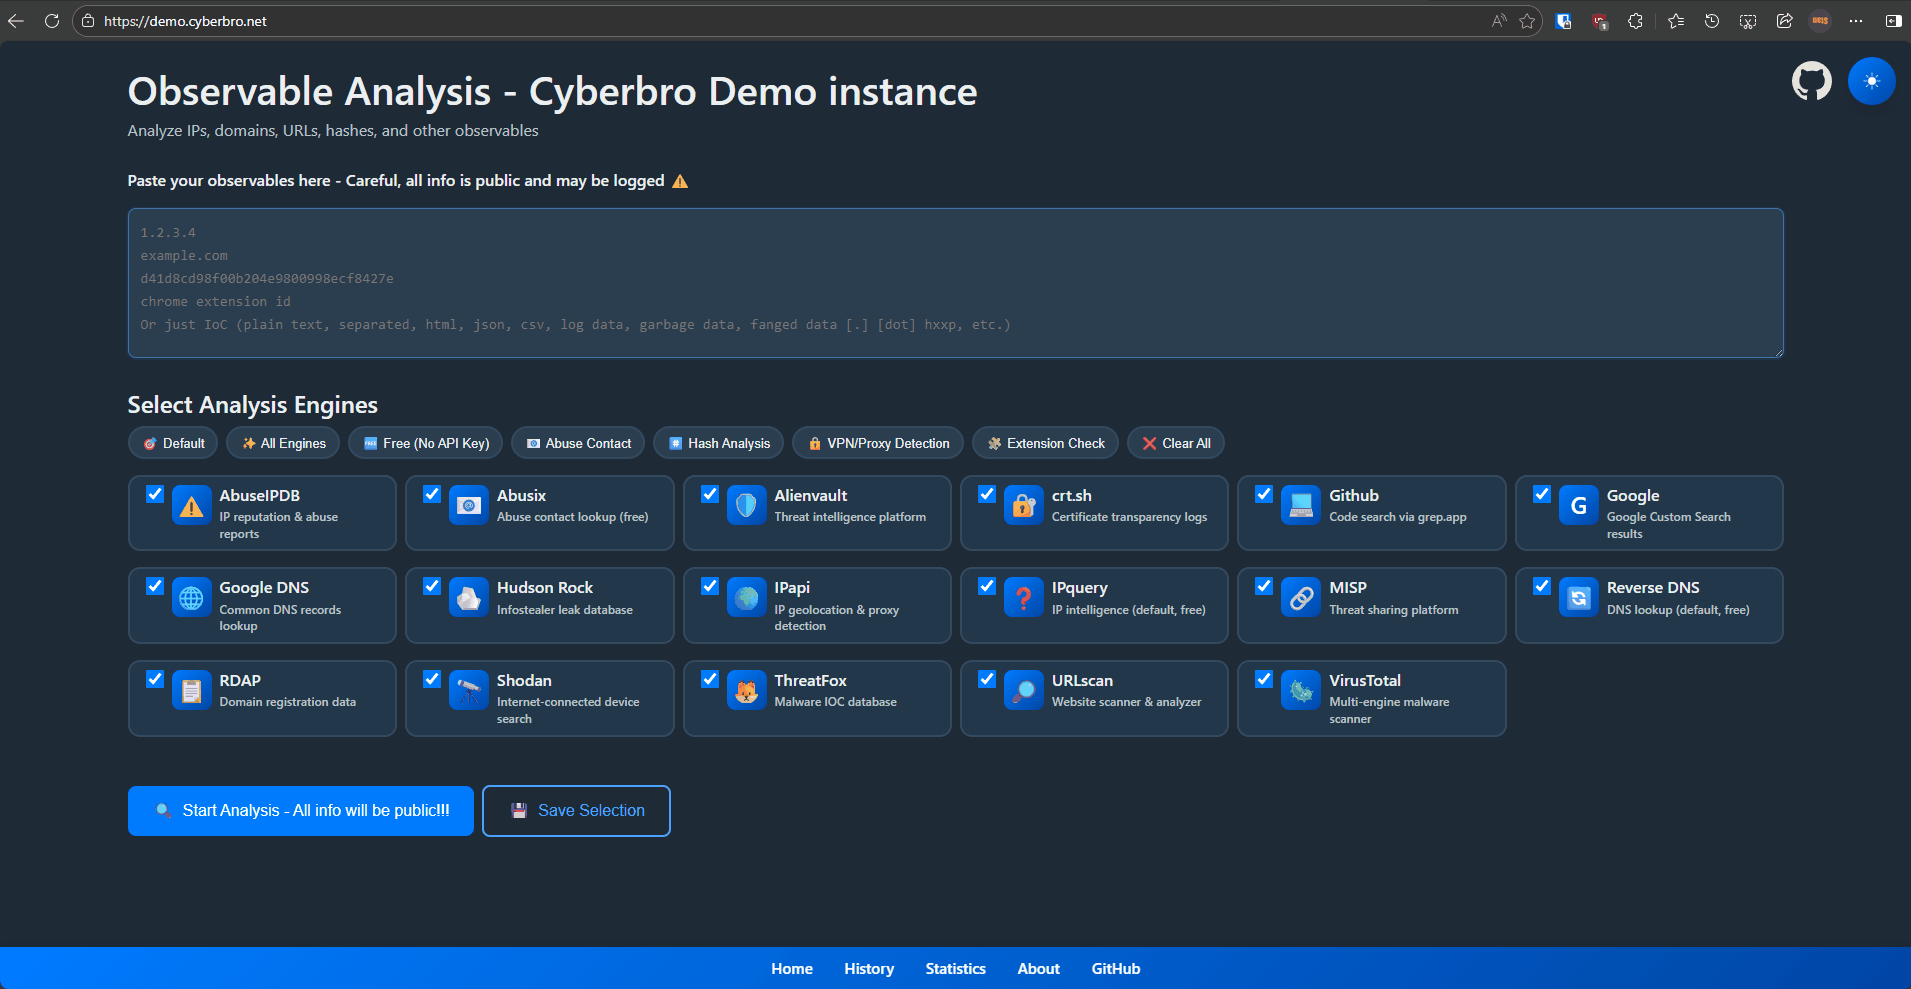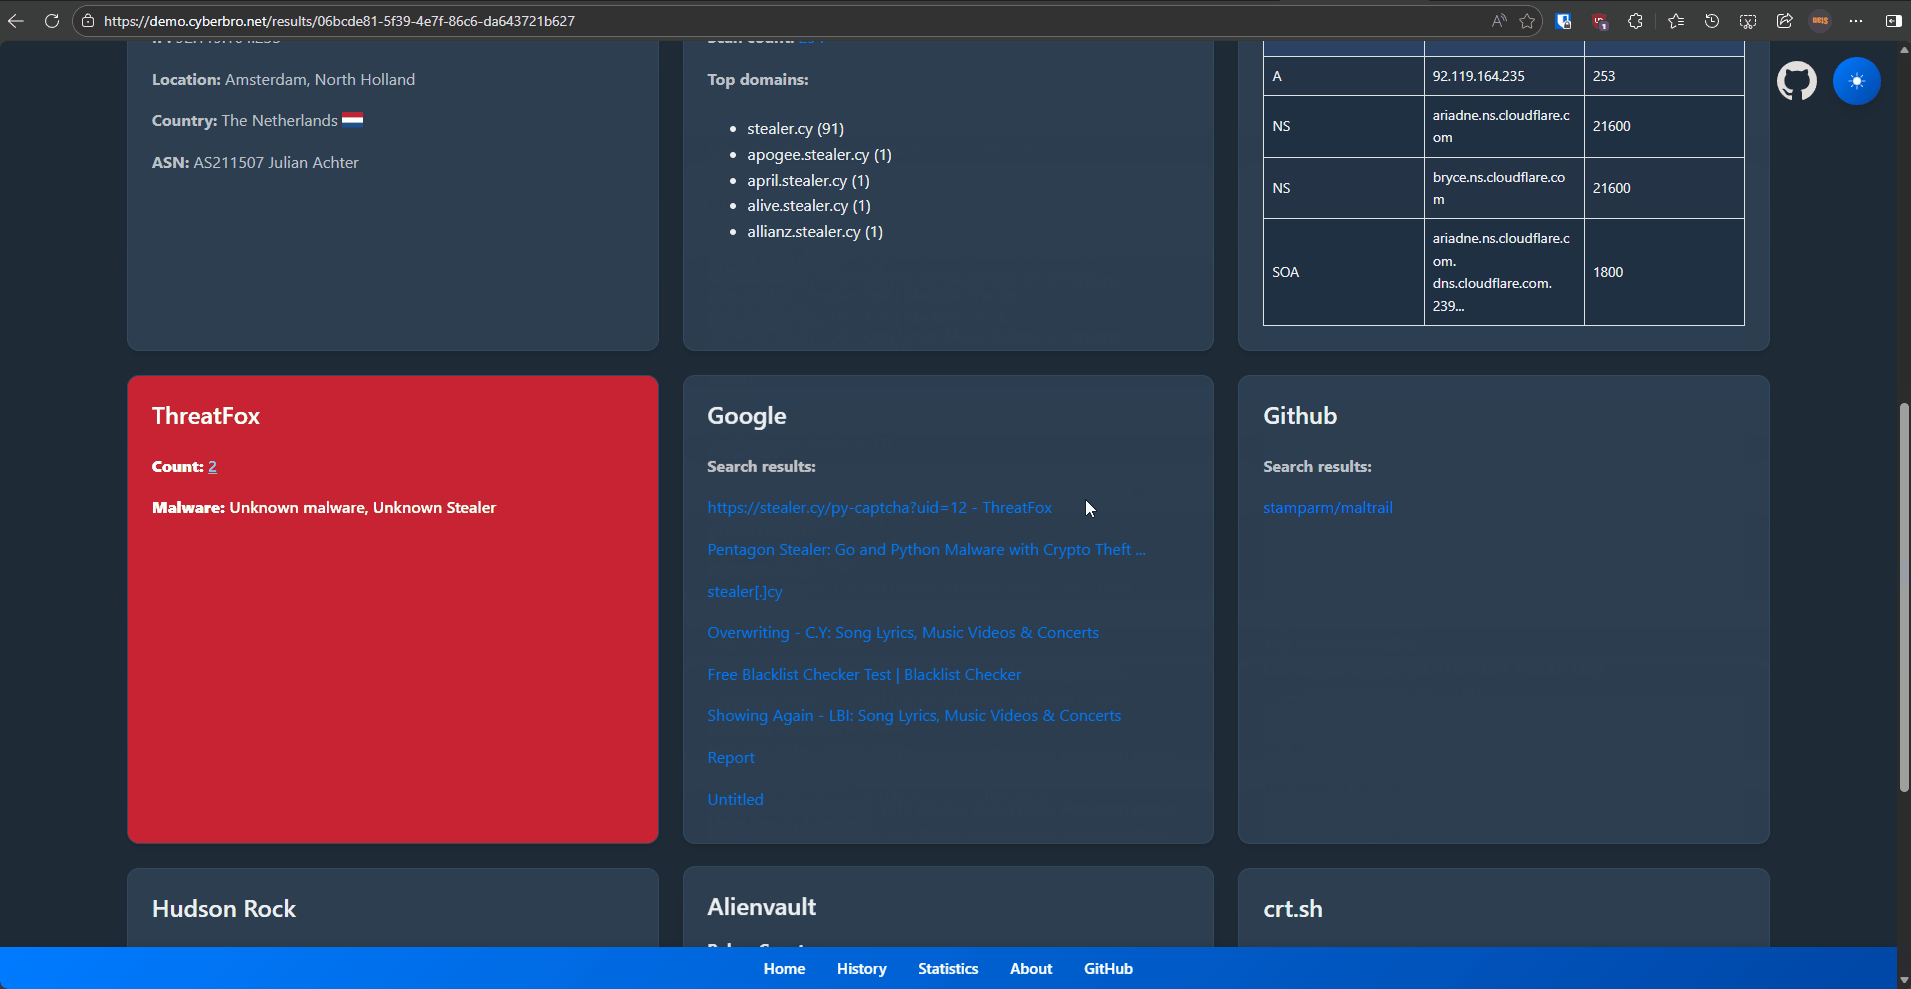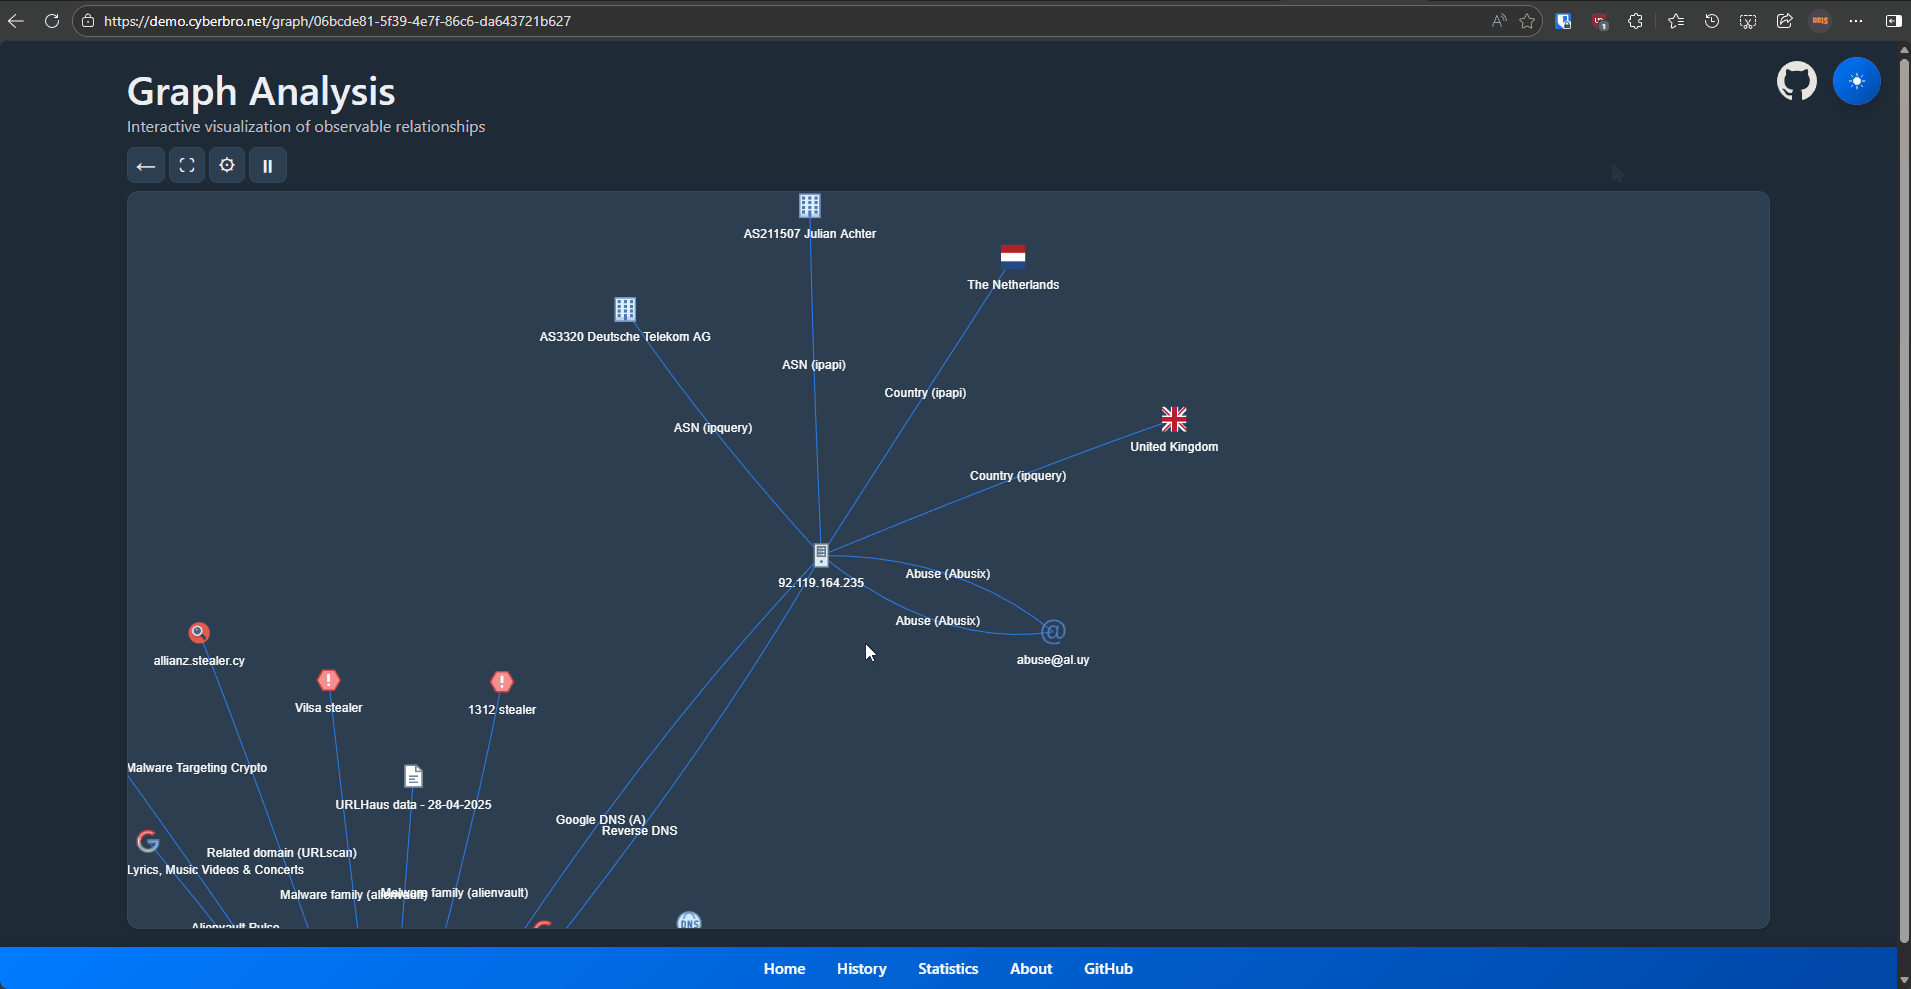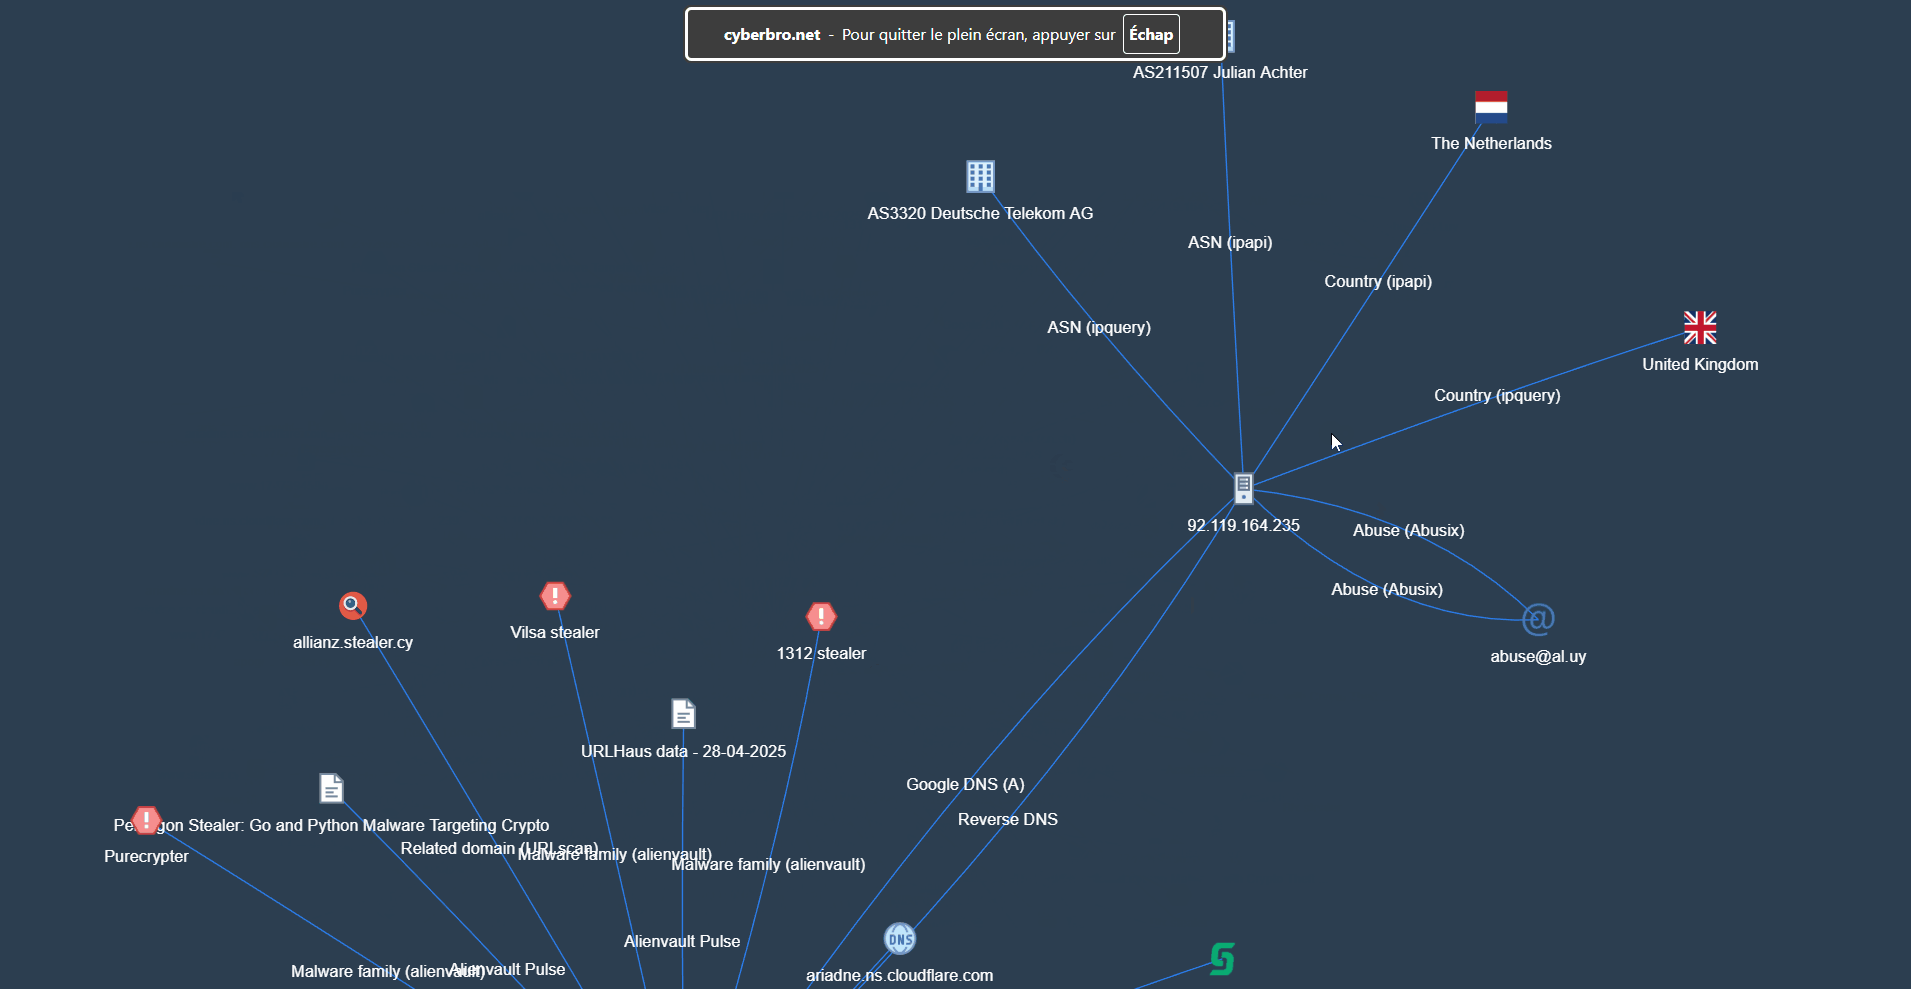
Fonctionnalités
- Saisie facile : Collez des journaux bruts ou des IoC - analyse et extraction automatiques.
- Vérifications multi-services : Recherche de réputation pour les IP, hachages, domaines, URL et identifiants d'extensions Chrome sur de nombreux services de threat intelligence.
- Rapports complets : Recherche avancée, filtrage et export au format CSV/Excel.
- Traitement rapide : Multithreadé pour plus de rapidité.
- Pivotement automatisé : Découvrez les domaines, URL et IP associés via le DNS inverse et RDAP / Whois.
- Informations précises sur les domaines et les abus : Recherches RDAP / Whois et contacts d'abus.
- Intégrations : Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock, et plus encore.
- Proxy et stockage : Prise en charge du proxy et résultats stockés dans SQLite.
- Historique et graphiques : Historique des analyses et vue graphique expérimentale.
- Cache : Mise en cache pour des recherches répétées plus rapides (activée au niveau multi-moteurs, pas pour chaque moteur).
Ce qui rend Cyberbro unique
- Adapté aux débutants : Accessible à tous les niveaux de compétence.
- Recherche d'identifiants d'extensions Chrome : Obtenez les noms d'extensions et les données CTI à partir des identifiants.
- Déploiement léger : Installation et utilisation simples.
- Extraction avancée des TLD : Détection précise du domaine racine pour de meilleures recherches.
- Collecte de données pragmatique : Utilise GitHub et Google pour trouver des IoC négligés.
- Intégration des rapports CTI : Récupère les rapports liés aux IoC depuis IoC.One.
- Intégration EDR : Vérifie les observables par rapport à vos propres outils de sécurité (MDE, CrowdStrike).
Pour commencer - TL;DR
[!TIP] Si vous êtes paresseux, vous avez besoin de Docker.
Faites ungit clone; copiez.env.samplevers.env;docker compose uppuis rendez-vous surlocalhost:5000. Oui, c'est tout !
Pour commencer
- Pour commencer, clonez le dépôt
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Modifier le fichier de configuration (obligatoire)
cp .env.sample .env
[!NOTE] Pas de clés API ? Pas de problème, copiez simplement
.env.samplevers.envet laissez les valeurs optionnelles vides. Faites attention si un proxy est utilisé.
Vous pourrez utiliser tous les moteurs gratuits !
- Remplissez les valeurs (y compris le proxy si nécessaire) dans le fichier
.env.
[!WARNING]
.envcontient des secrets sensibles et ne doit jamais être commité. Pour les déploiements en production/équipe, utilisez SOPS, Vault ou un workflow équivalent de gestionnaire de secrets.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] À partir de la version
v0.13.0, Cyberbro ne prend plus en chargesecrets.jsonni la page/config. Cf. discussion 165.
Si vous avez déjà unsecrets.jsonhérité, convertissez-le en.envavec :python3 scripts/secrets_json_to_env.py
Consultez Options avancées de déploiement dans la documentation.
Lancer l'application
Simple et facile - utilisez docker
[!WARNING] Assurez-vous d'installer le plugin
composeen tant quedocker composeet nondocker-compose. Dans Docker, l'application se lie à0.0.0.0à l'intérieur du conteneur même si votre.envlocal définitFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Rendez-vous sur http://127.0.0.1:5000 et profitez-en.
N'oubliez pas de modifier
.envavant de construire l'image.
Consultez Options avancées de déploiement dans la documentation pour obtenir toutes les options de déploiement Docker.
L'ancienne méthode
- Clonez le dépôt et installez les dépendances.
Vous voudrez peut-être créer un venv avant d'installer les dépendances.
pip install -r requirements.txt
- Lancez l'application avec
gunicorn(mode propre).
gunicorn -c prod/gunicorn.conf.py app:app
- Lancez l'application en mode développement.
python3 app.py