

semgrep v1.175.0
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.

L'analyse de code à une vitesse démesurée.




Semgrep est un outil d'analyse statique rapide et open source qui parcourt le code, détecte les bugs et applique des garde-fous de sécurité et des normes de codage. Semgrep prend en charge plus de 30 langages et peut s'exécuter dans un IDE, comme vérification pre-commit et dans le cadre de workflows CI/CD.
Semgrep est un grep sémantique pour le code. Alors que l'exécution de grep "2" ne correspondrait qu'à la chaîne exacte 2, Semgrep correspondrait à x = 1; y = x + 1 lors de la recherche de 2. Les règles Semgrep ressemblent au code que vous écrivez déjà ; pas d'arbres syntaxiques abstraits, pas de lutte avec les regex, pas de DSL pénibles.
Notez que dans les contextes de sécurité, Semgrep Community Edition manquera de nombreux vrais positifs, car il ne peut analyser le code qu'à l'intérieur des limites d'une seule fonction ou d'un seul fichier. Si vous souhaitez utiliser Semgrep à des fins de sécurité (SAST, SCA ou secrets scanning), la Semgrep AppSec Platform est fortement recommandée, car elle ajoute les capacités critiques suivantes :
- Des capacités d'analyse de base améliorées (inter-fichiers, inter-fonctions, atteignabilité par flux de données) qui réduisent considérablement les faux positifs de 25 % et augmentent de 250 % les vrais positifs détectés
- Un post-traitement contextuel des résultats avec Semgrep Assistant (IA) pour réduire encore le bruit d'environ 20 %. De plus, Assistant enrichit les résultats avec des conseils de remédiation personnalisés, étape par étape, que les humains jugent exploitables dans plus de 80 % des cas.
- Des politiques personnalisables et une intégration transparente dans les workflows des développeurs, offrant aux équipes de sécurité un contrôle granulaire sur où, quand et comment les différents résultats sont présentés aux développeurs (IDE, commentaire de PR, etc.)
La plateforme Semgrep AppSec fonctionne immédiatement avec plus de 20 000 règles propriétaires couvrant SAST, SCA et les secrets. Les règles Pro sont rédigées et maintenues par l'équipe de recherche en sécurité de Semgrep et sont hautement précises, ce qui signifie que les équipes AppSec peuvent transmettre directement les résultats aux développeurs en toute confiance, sans les ralentir.
Semgrep analyse le code localement sur votre ordinateur ou dans votre environnement de build : par défaut, le code n'est jamais téléversé. Commencer →.
Langages pris en charge
Semgrep Code prend en charge plus de 30 langages, notamment :
Apex · Bash · C · C++ · C# · Clojure · Dart · Dockerfile · Elixir · HTML · Go · Java · JavaScript · JSX · JSON · Julia · Jsonnet · Kotlin · Lisp · Lua · OCaml · PHP · Python · R · Ruby · Rust · Scala · Scheme · Solidity · Swift · Terraform · TypeScript · TSX · YAML · XML · Génériques (ERB, Jinja, etc.)
Semgrep Supply Chain prend en charge 12 langages à travers 15 gestionnaires de paquets, notamment :
C# (NuGet) · Dart (Pub) · Go (modules Go, go mod) · Java (Gradle, Maven) · Javascript/Typescript (npm, Yarn, Yarn 2, Yarn 3, pnpm) · Kotlin (Gradle, Maven) · PHP (Composer) · Python (pip, pip-tool, Pipenv, Poetry) · Ruby (RubyGems) · Rust (Cargo) · Scala (Maven) · Swift (SwiftPM)
Pour plus d'informations, consultez Langages pris en charge.
Pour commencer 🚀
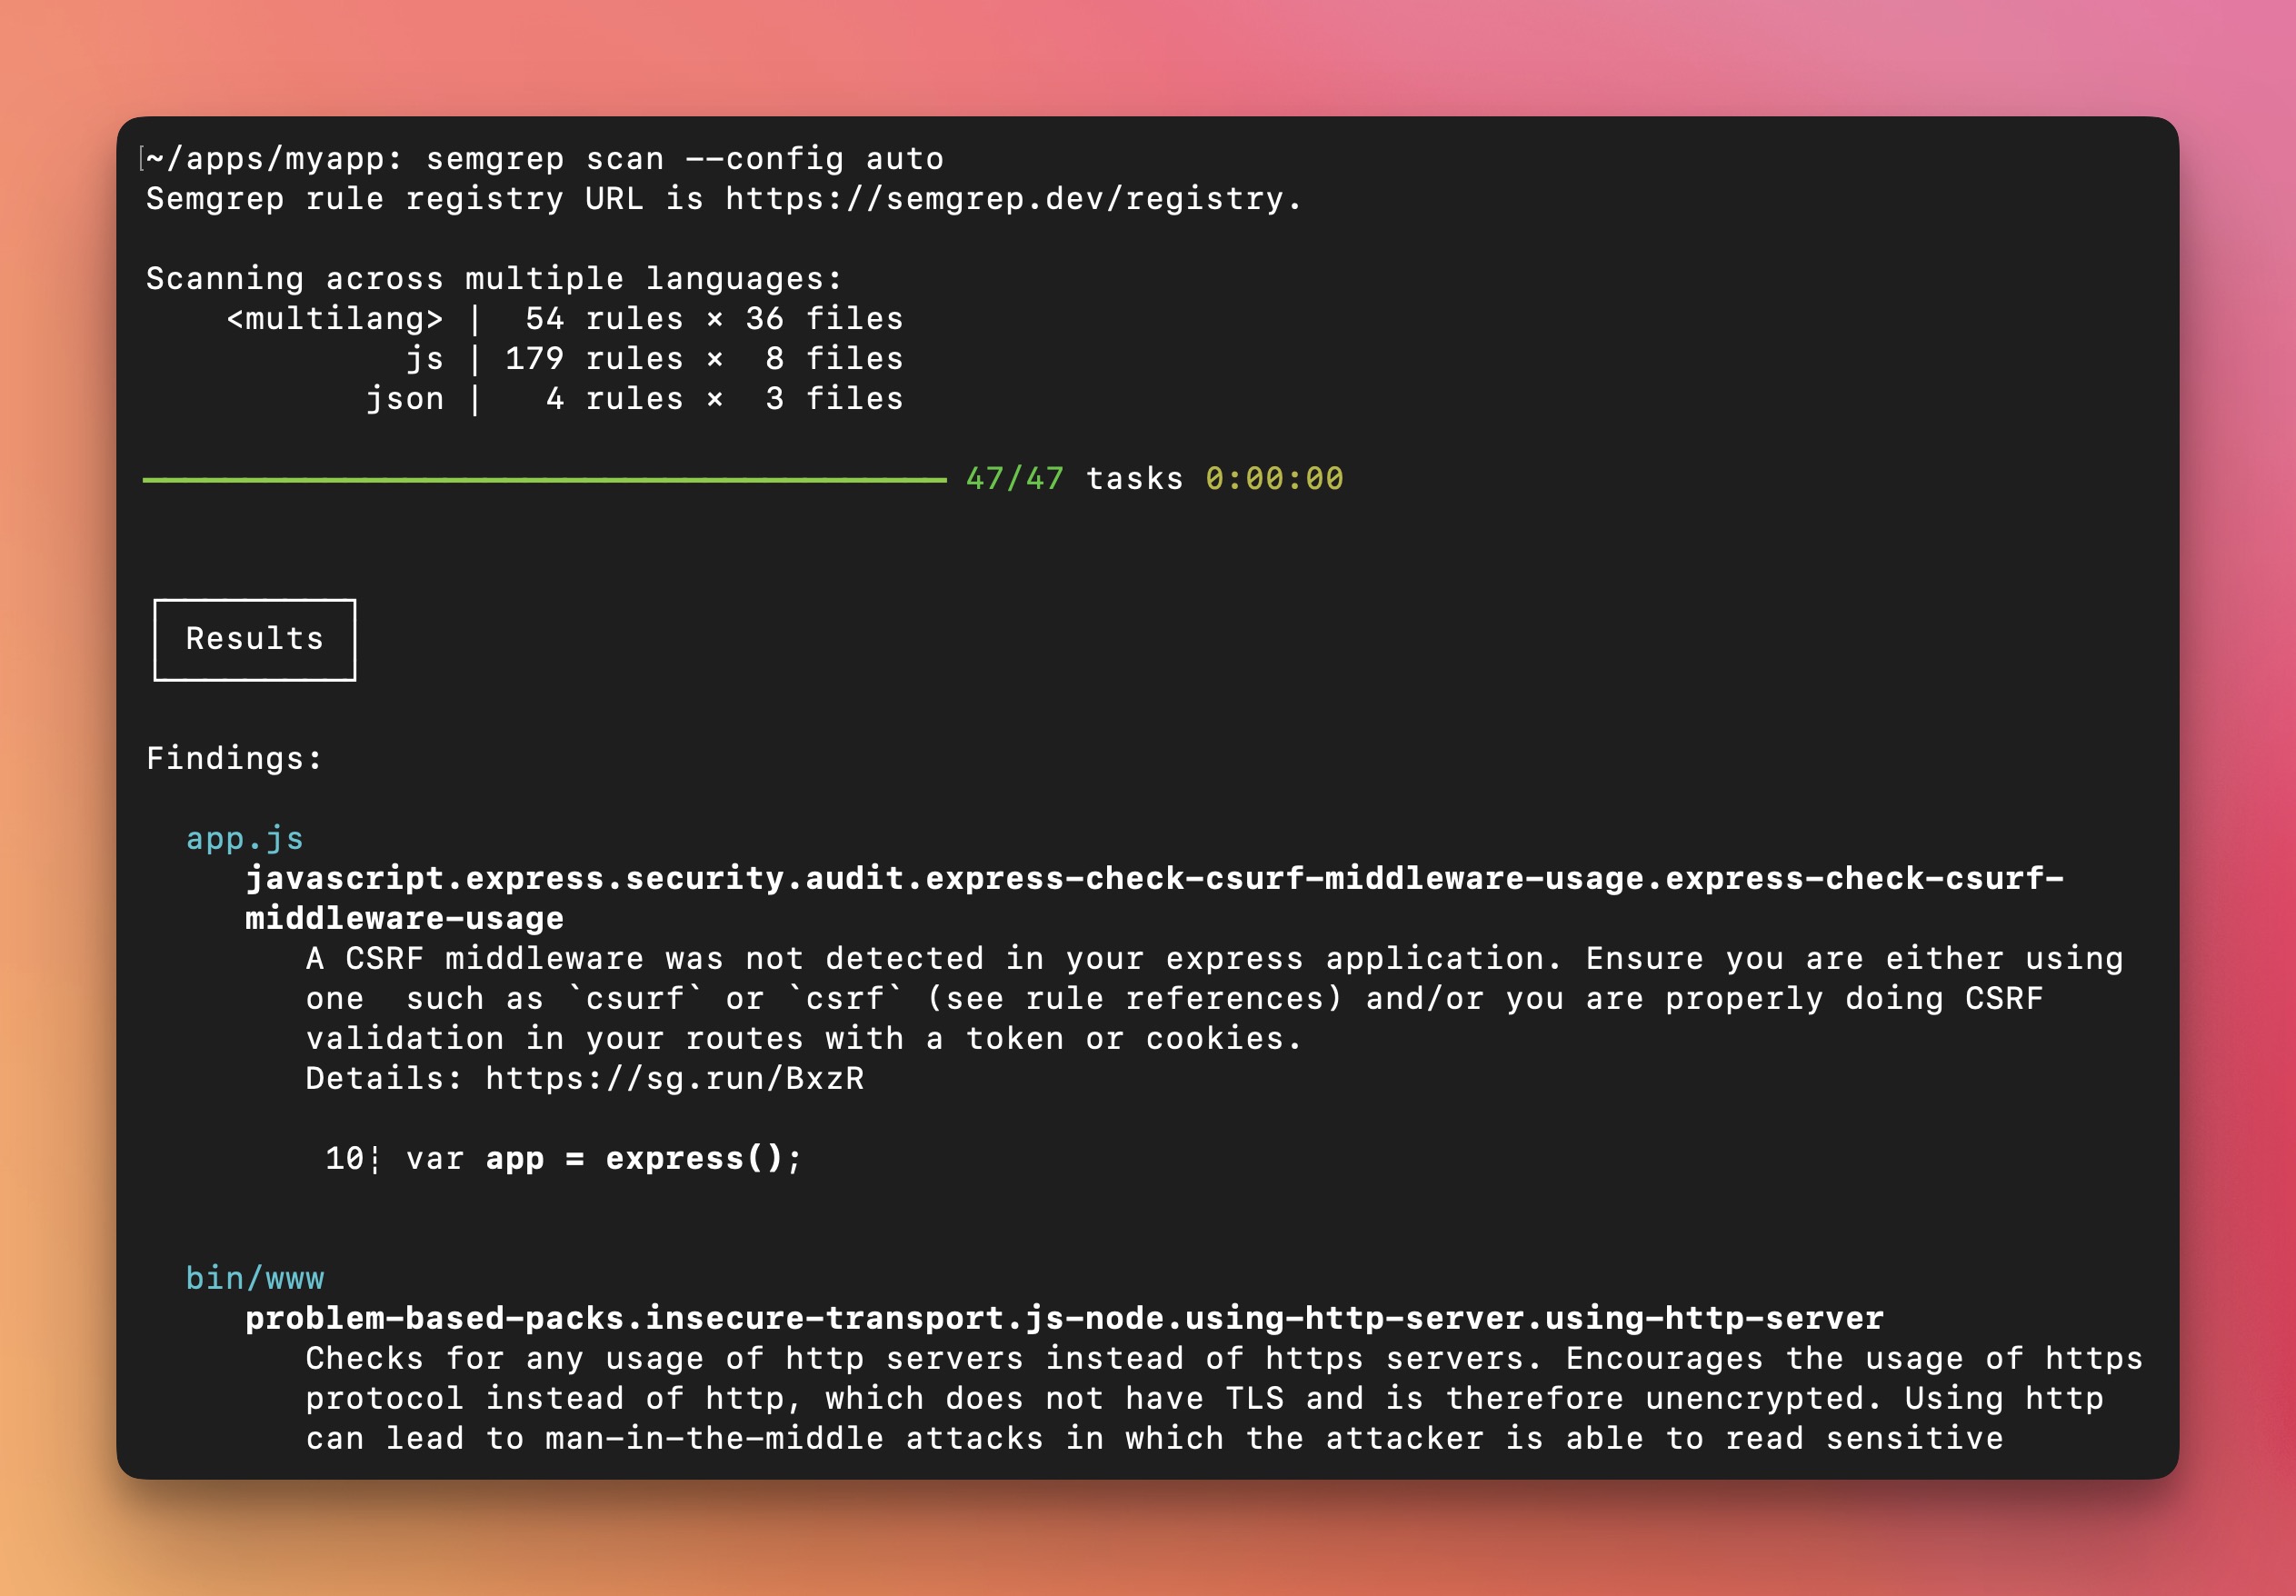
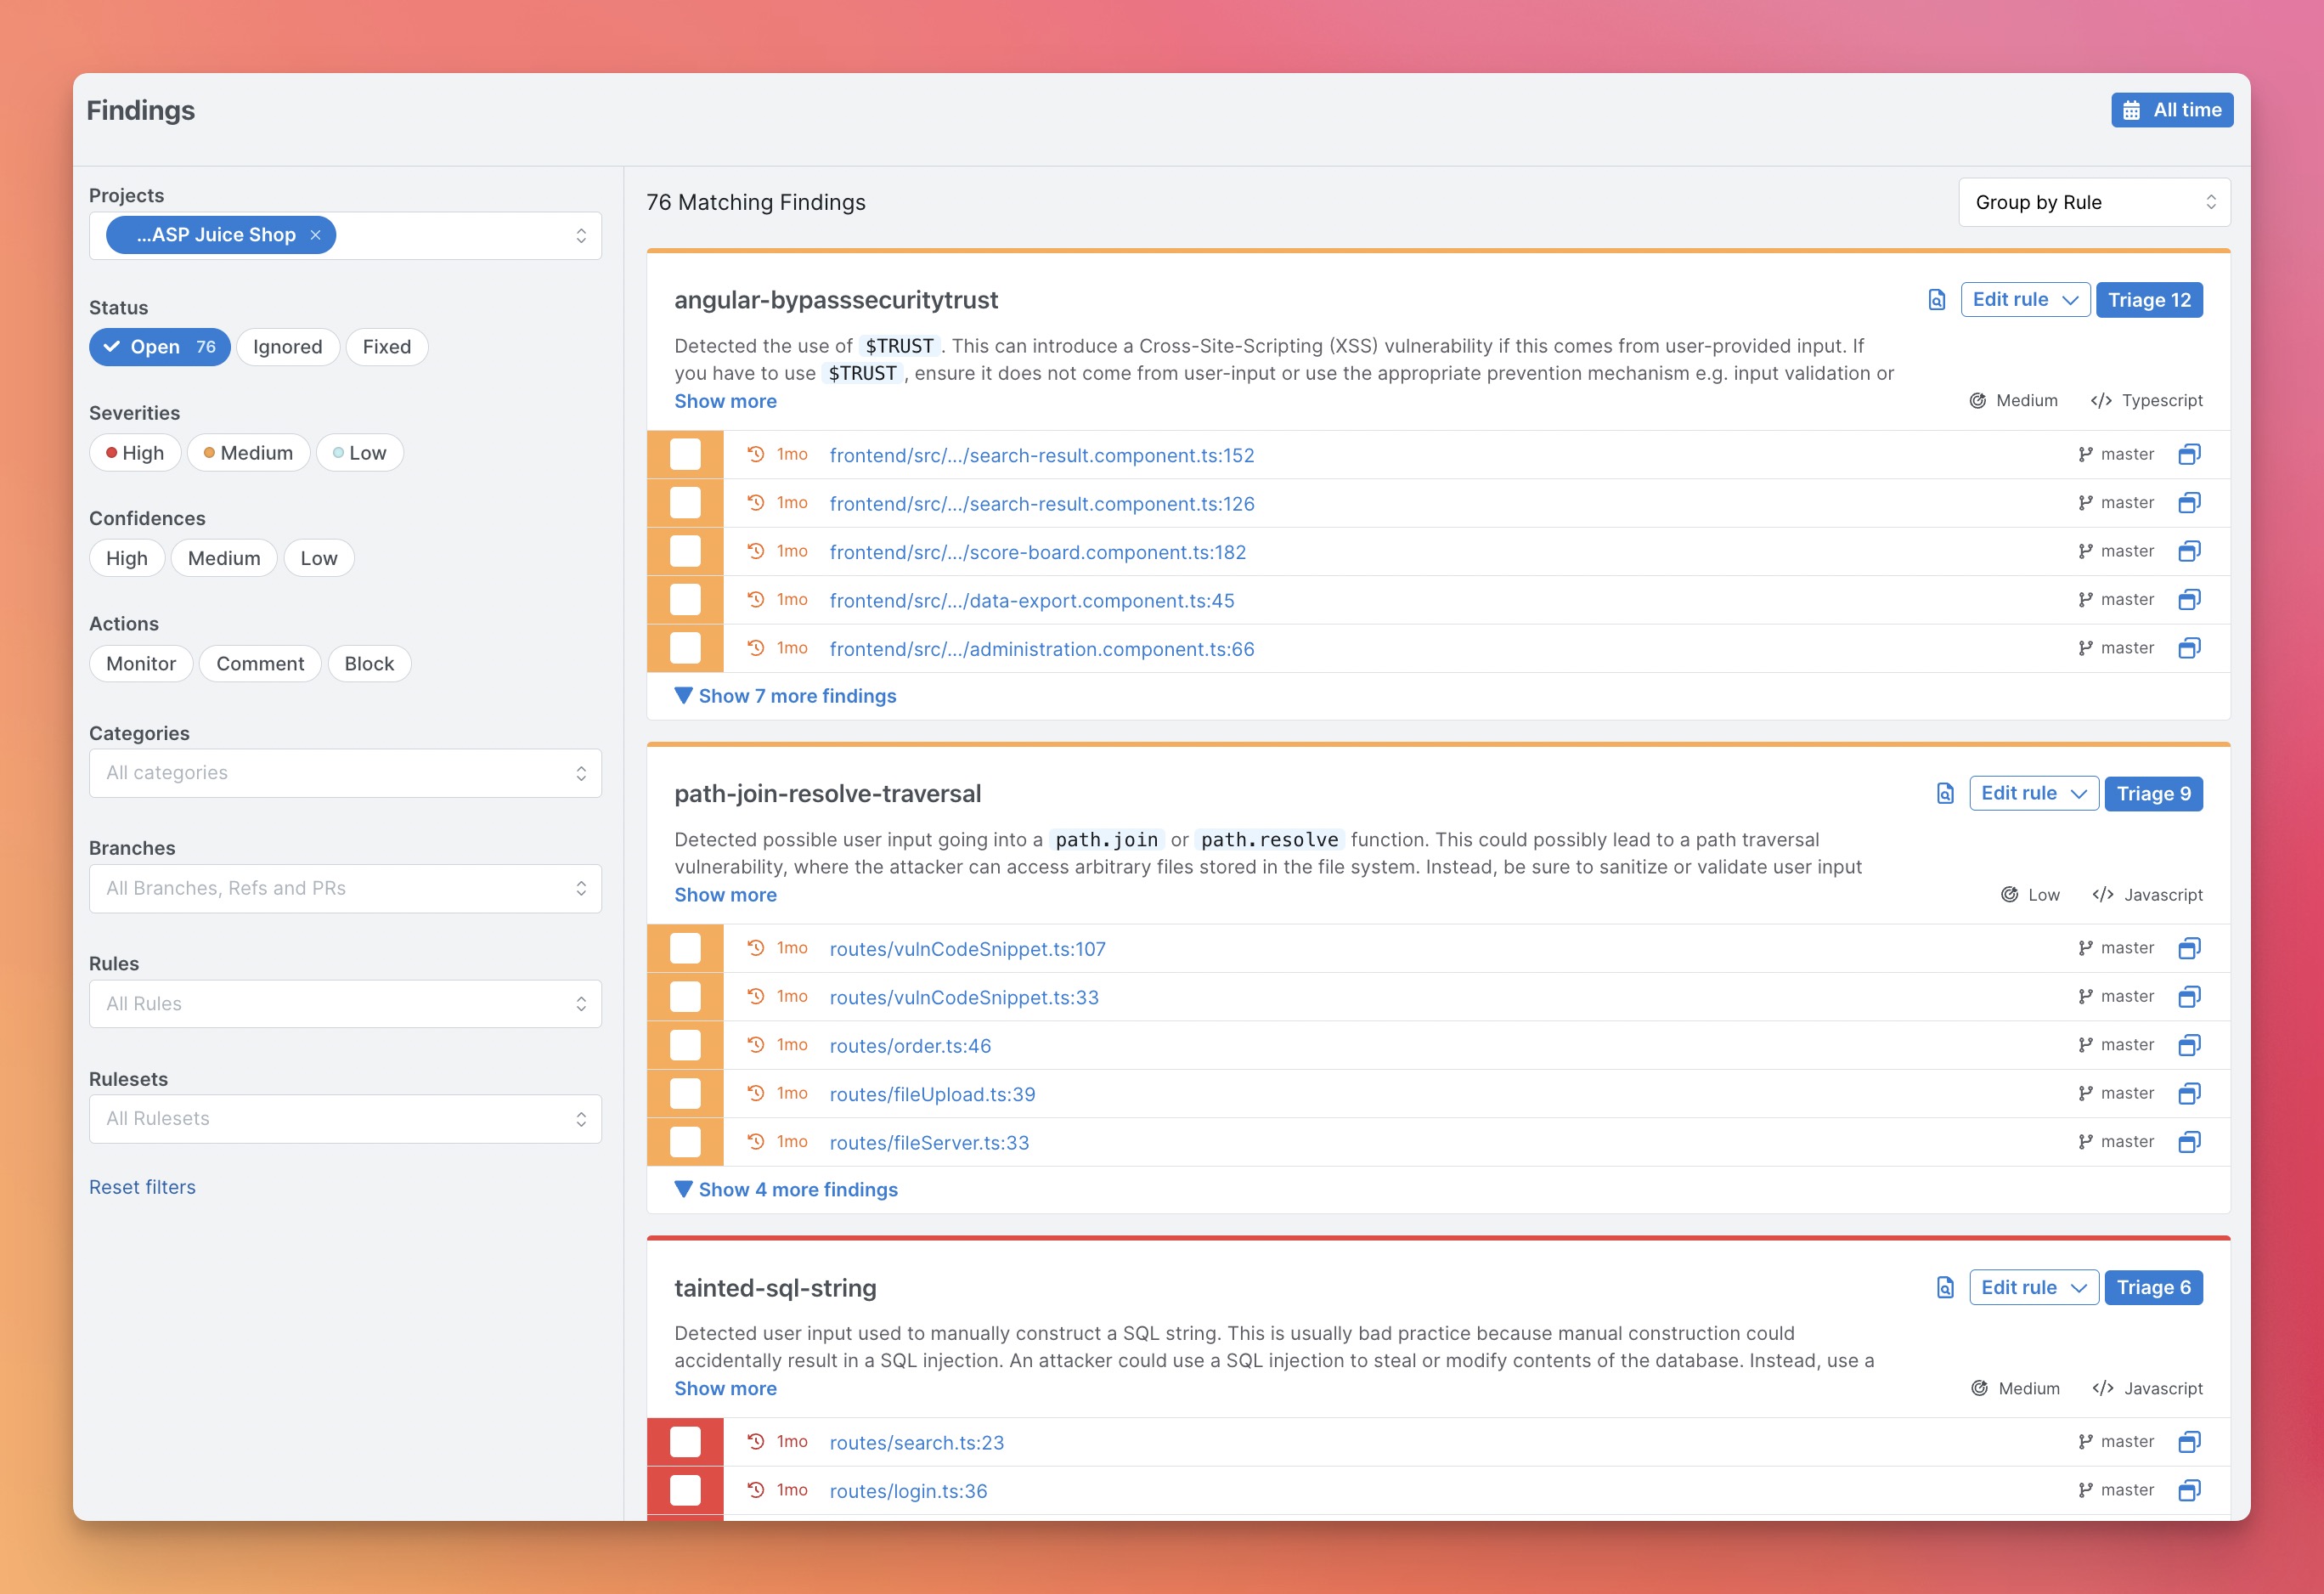
Pour les nouveaux utilisateurs, nous recommandons de commencer par la plateforme Semgrep AppSec, car elle offre une interface visuelle, un projet de démonstration, des workflows de triage et d'exploration des résultats, et facilite une configuration rapide en CI/CD. Les analyses restent locales et le code n'est pas téléversé. Vous pouvez également commencer par la CLI et naviguer dans la sortie du terminal pour effectuer des recherches ponctuelles.
Option 1 : Pour commencer depuis la plateforme Semgrep Appsec (recommandé)
-
Inscrivez-vous sur semgrep.dev
-
Explorez les résultats de démonstration pour découvrir le fonctionnement de Semgrep
-
Analysez votre projet en accédant à
Projects > Scan New Project > Run scan in CI -
Sélectionnez votre système de contrôle de version et suivez les étapes d'intégration pour ajouter votre projet. Après cette configuration, Semgrep analysera votre projet après chaque pull request.
-
[Facultatif] Si vous souhaitez exécuter Semgrep localement, suivez les étapes de la section CLI.
Remarques :
En cas de problème, veuillez demander de l'aide sur le Slack de Semgrep.
Option 2 : Pour commencer depuis la CLI
-
Installer Semgrep CLI
# For macOS
# preferred: install through pipx (https://pipx.pypa.io/stable/how-to/install-pipx.html)
pipx install semgrep

# preferred: install through uv (https://docs.astral.sh/uv/getting-started/installation/)
uv tool install semgrep