

Decepticon v1.1.44
Agent de hacking autonome pour Red Team
Decepticon — Agent autonome de Red Team
« Encore un hacker IA ? Laissez-nous deviner — il lance nmap et rédige un rapport. »


☁️ Pas envie de l'auto-héberger ? Decepticon est disponible en direct dans le cloud.
Oubliez l'installation Docker — menez des engagements de red team autonomes directement depuis votre navigateur.

Installation
Prérequis : Docker et Docker Compose v2. Compatible avec macOS (Apple Silicon + Intel), Linux (amd64 + arm64) et Windows (amd64 + arm64) — en natif via PowerShell ou via WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
Le démarrage par défaut lance le plan de gestion principal (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) et ouvre le CLI terminal. Les charges de travail spécialisées (BloodHound CE, Sliver C2, Ghidra MCP, …) et le tableau de bord web démarrent à la demande — l'orchestrateur lance les spécialistes via ops_start("ad") etc., et vous démarrez le tableau de bord depuis le CLI avec /web (voir Web Dashboard).
Windows (PowerShell, natif)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Démarrage rapide · Guide d'installation complet
Utilisation depuis Claude Code ou Codex
Après avoir démarré Decepticon, enregistrez son serveur MCP dans votre agent de codage :
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Utilisez la commande correspondant à l'agent de codage que vous avez installé, puis exécutez
decepticon skill install pour ajouter le guide de l'opérateur aux deux agents. Consultez le
guide des agents externes pour l'Agent Skill,
le workflow des outils et le chemin d'installation depuis les sources.
Utilisation en tant que bibliothèque (pip)
Vous construisez par-dessus les agents — un produit, une intégration de recherche ou un orchestrateur personnalisé ? Installez le SDK depuis PyPI :
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon est un SDK client : il fournit les fabriques d'agents, le middleware, les outils et les skills, et route les appels LLM et l'exécution en sandbox vers les services d'exécution via HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). L'exécution des agents nécessite toujours ces services — utilisez la stack Docker ci-dessus, ou pointez les URLs vers vos propres équivalents. Voir Decepticon en tant que bibliothèque pour la surface de surcharge des fabriques, les plugins déclaratifs PluginBundle et le portail de sécurité.
💖 Soutenir Decepticon
Nous développons Decepticon vers un Vaccin Offensif pour le paysage des menaces pilotées par l'IA. Si vous croyez au red teaming autonome comme voie vers une défense plus forte, envisagez de soutenir le projet.
Benchmark
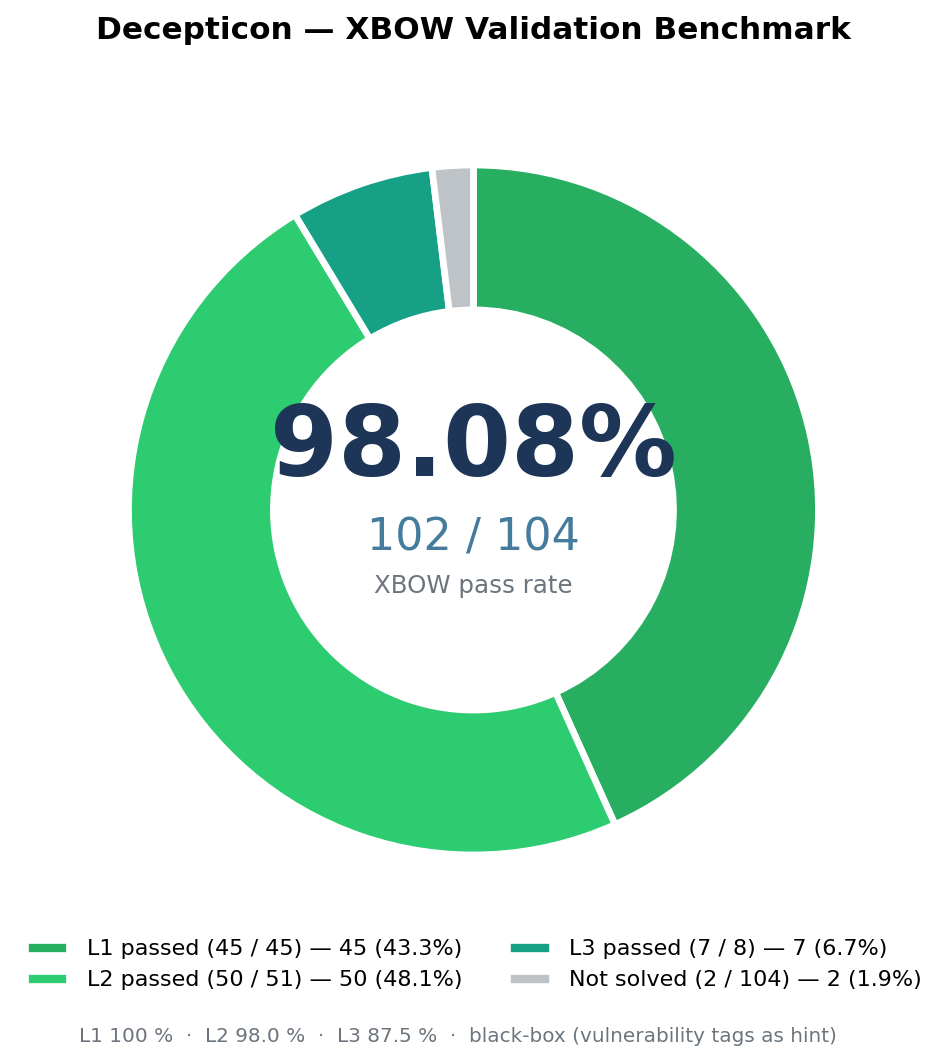
| Benchmark | Difficulté | Taux de réussite |
|---|---|---|
| XBOW validation-benchmarks | Facile (Niveau 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Moyen (Niveau 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difficile (Niveau 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Tous niveaux | 102 / 104 (98.08 %) |
- Index complet par challenge, matrice des classes d'attaque et traces LangSmith
- Comparaison avec d'autres agents de pentest IA (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW commercial, …)
Qu'est-ce que Decepticon ?
Le domaine « IA + hacking » regorge de démos qui lancent nmap et impriment un rapport. Ce n'est pas ce dont il s'agit ici.
Decepticon est un agent professionnel autonome de Red Team. Il exécute des chaînes d'attaque réalistes — reconnaissance, exploitation, élévation de privilèges, mouvement latéral, C2 — comme le ferait un véritable adversaire, pas comme le ferait un scanner.