prismor v1.39.0
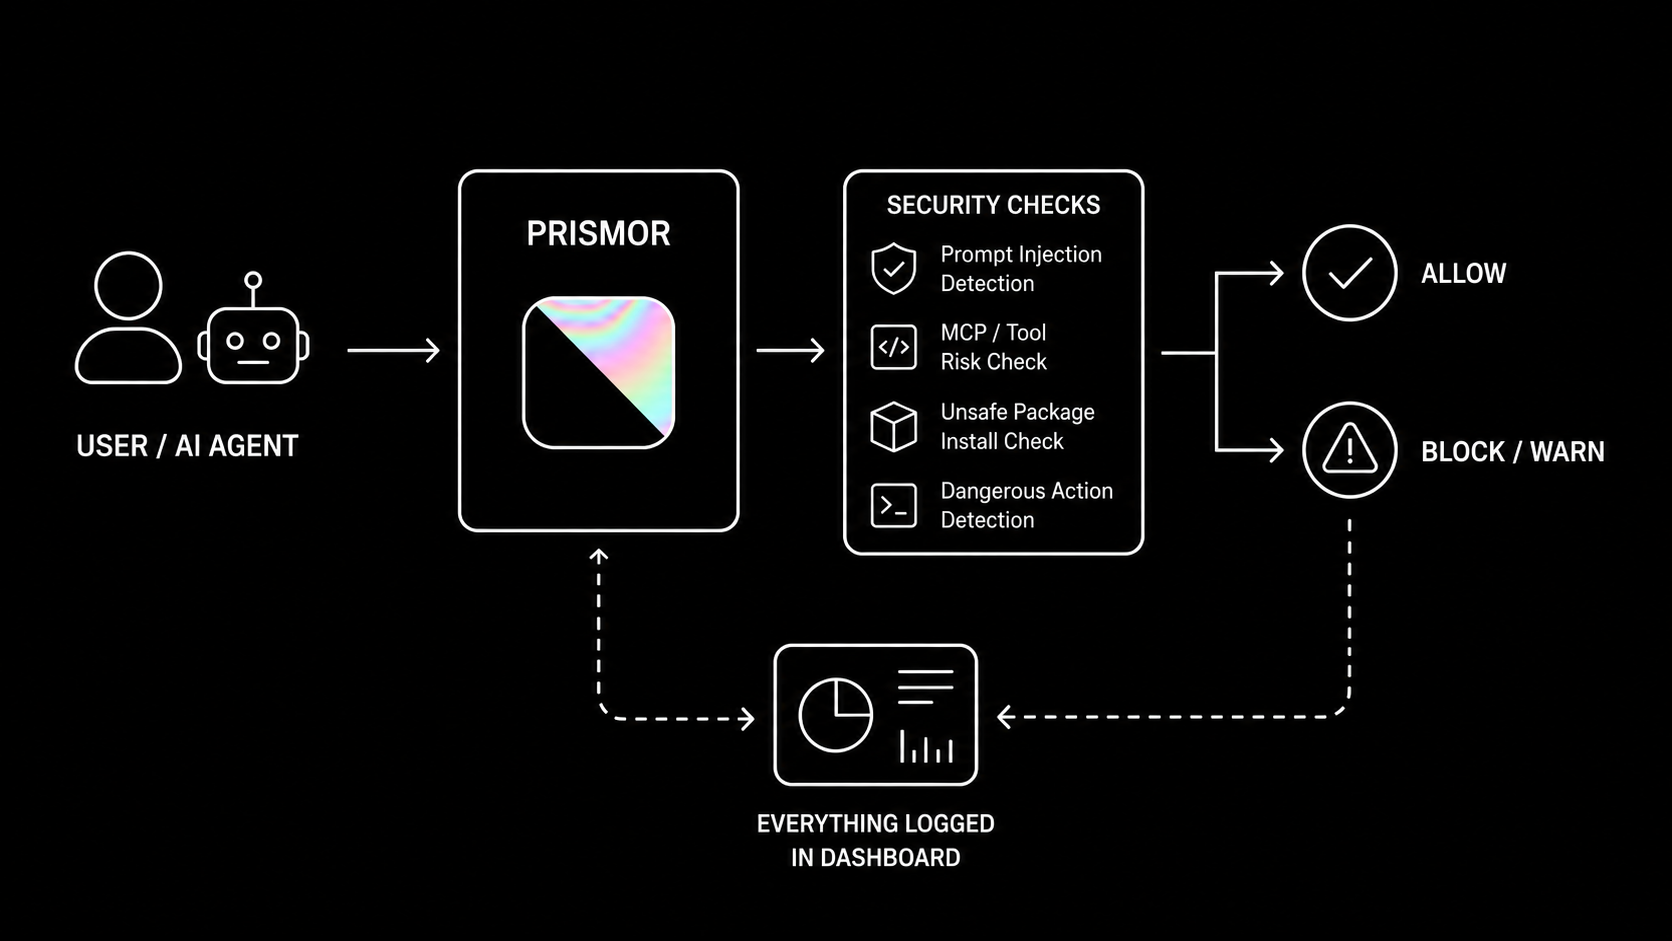
Plan de contrôle d'exécution auto-hébergé pour les agents IA. Observez, approuvez via HITL ou bloquez les appels d'outils malveillants avant leur exécution : fuites de secrets, injection de prompt, chaîne d'approvisionnement, etc., dans un tableau de bord local. Indépendant de l'agent (Claude, codex, etc.)
Prismor



Sécurité d'exécution pour Claude Code, Codex, Langchain et autres frameworks/harnais d'agents IA.
Prismor est hautement personnalisable en fonction des politiques de l'utilisateur. Mode observation ou application pour visualiser l'activité des agents dans un tableau de bord local en libre-serviceSite web • Intégration avec Skill


Plus Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider, et plus encore — consultez AGENT_INTEGRATIONS.md pour la matrice de couverture complète
Le problème
Les agents IA exécutent des commandes shell, lisent et écrivent des fichiers, accèdent à des identifiants et appellent des API externes. Ils le font de manière autonome, souvent sur de nombreuses étapes, avec des points de contrôle limités.
Cela crée des risques pour lesquels les outils de sécurité traditionnels ne sont pas conçus :
- Injection de prompt - un contenu malveillant dans un fichier, un ticket ou une page web peut détourner l'agent en cours de tâche
- Actions destructrices non intentionnelles - un agent interprète mal une instruction et exécute une action irréversible
- Exfiltration de secrets - un agent lit
.envou des fichiers d'identifiants dans le cadre d'une tâche de débogage et envoie le contenu vers l'extérieur - Manque de visibilité et d'identité - un agent peut engendrer des sous-agents et l'utilisateur final manque de visibilité complète
- Élévation de privilèges - un agent modifie sudoers, les pipelines CI ou les permissions de fichiers pour résoudre une erreur de permission
- Manipulation des dépendances - un agent installe ou réécrit un paquet sous la direction d'une entrée injectée
- Risque de chaîne d'approvisionnement - un agent installe un paquet vulnérable ou un 0-day en optimisant pour la vélocité du code
Les outils de sécurité standard au niveau de l'OS et des endpoints surveillent le noyau et le système de fichiers. Mais ils manquent du contexte nécessaire pour rendre l'IA utilisable
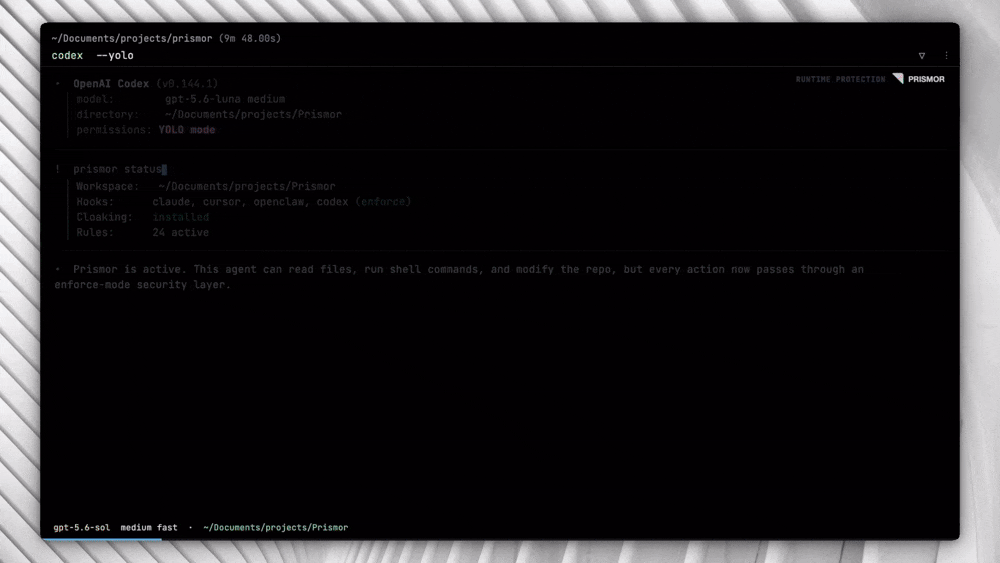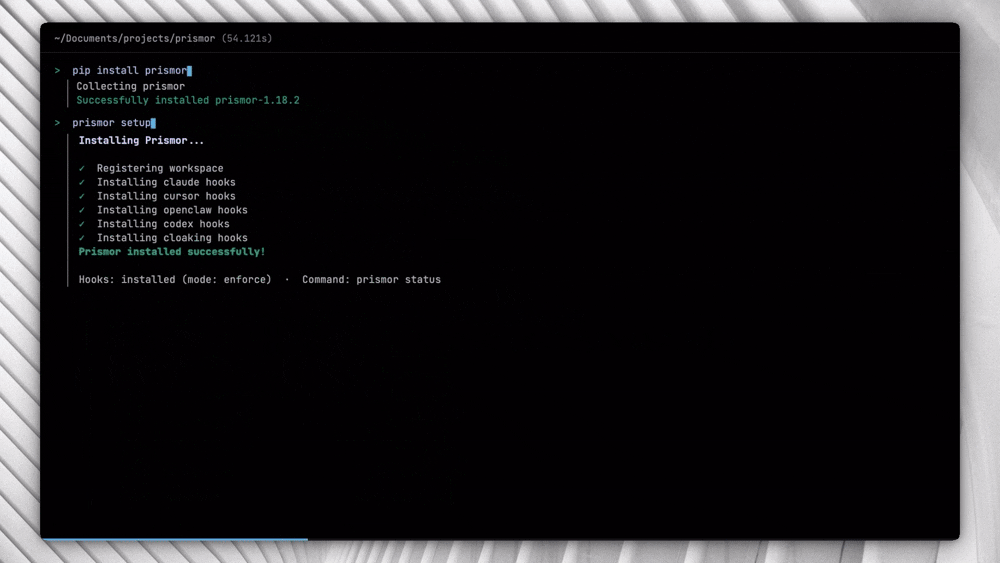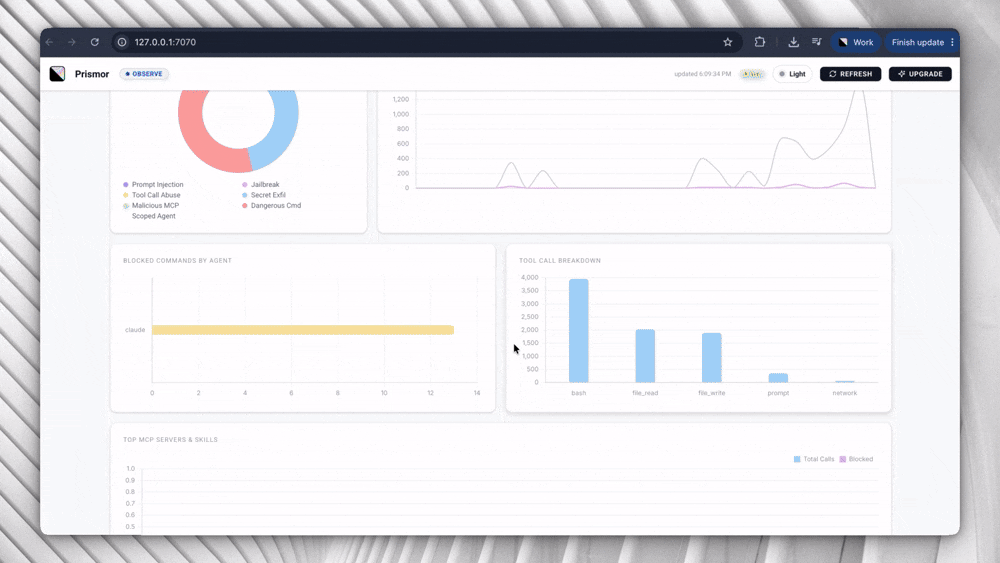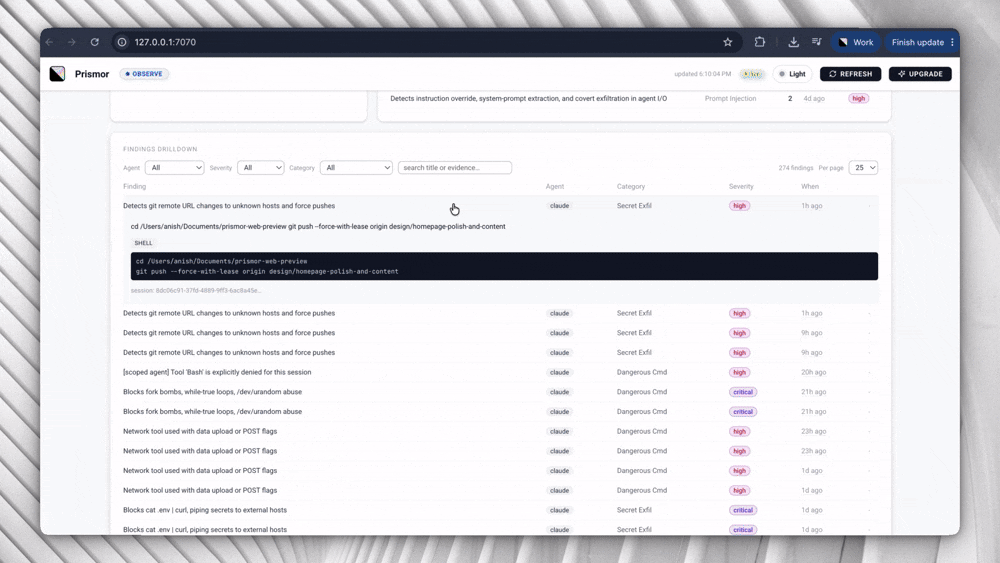
Démarrage rapide (30s)```bash
pip install prismor prismor setup
Pour les alternatives Skill, curl et git-clone, ainsi que les systèmes PEP 668 et la configuration du masquage des secrets, consultez le [guide d'installation complet](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Capacités<a name="capabilities" />