

juice-shop v20.2.0
Application web intentionnellement vulnérable couvrant les vulnérabilités du Top 10 OWASP pour la formation en sécurité, les compétitions CTF et la pratique de tests d'intrusion avec plus de 100 défis de piratage.
 OWASP Juice Shop





La boutique en ligne la plus fiable qui soit. (@dschadow) — La meilleure boutique de jus sur tout l'internet ! (@shehackspurple) — En réalité, l'application vulnérable la plus exempte de bugs qui existe ! (@vanderaj) — D'abord tu 😂😂, ensuite tu 😢 (@kramse) — Mais ça n'a rien à voir avec du jus. (L'épouse de @coderPatros)
OWASP Juice Shop est probablement l'application web non sécurisée la plus moderne et sophistiquée ! Elle peut être utilisée pour des formations à la sécurité, des démonstrations de sensibilisation, des CTF et comme cobaye pour des outils de sécurité ! Juice Shop englobe les vulnérabilités de l'ensemble de l'OWASP Top Ten ainsi que de nombreuses autres failles de sécurité rencontrées dans les applications réelles !
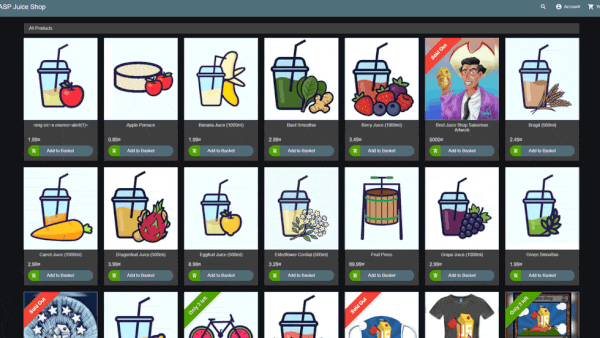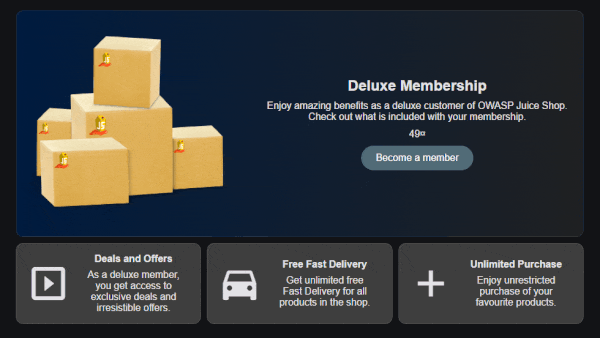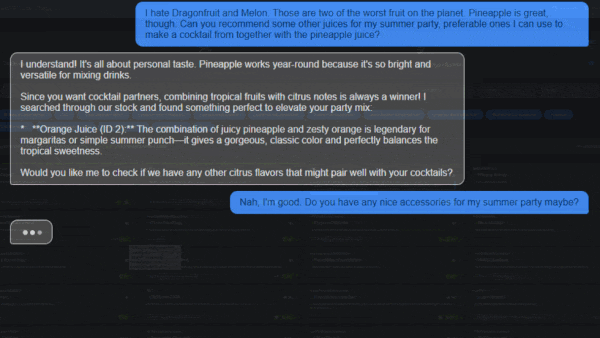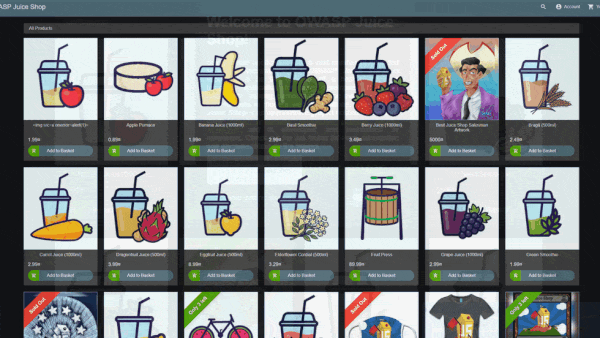
Pour une introduction détaillée, une liste complète des fonctionnalités et un aperçu de l'architecture, veuillez consulter la page officielle du projet : https://owasp-juice.shop
Table des matières
Installation
Vous trouverez quelques variantes d'installation moins courantes ainsi que des instructions pour exécuter Juice Shop sur divers fournisseurs de cloud computing dans la documentation Running OWASP Juice Shop.
Certains défis nécessitent un fournisseur IA/LLM pour fonctionner correctement. Consultez la documentation Setting up external dependencies pour des instructions sur la configuration de fournisseurs IA locaux ou basés sur le cloud.
À partir des sources

- Installez node.js
- Exécutez
git clone https://github.com/juice-shop/juice-shop.git --depth 1(ou clonez votre propre fork du dépôt) - Allez dans le dossier cloné avec
cd juice-shop - Exécutez
npm install(à faire uniquement avant le premier démarrage ou lorsque vous modifiez le code source) - Exécutez
npm start - Accédez à http://localhost:3000
Distributions packagées


- Installez un node.js 64 bits sur votre machine Windows, MacOS ou Linux
- Téléchargez
juice-shop-<version>_<node-version>_<os>_x64.zip(ou.tgz) joint à la dernière version - Décompressez et
cddans le dossier décompressé - Exécutez
npm start - Accédez à http://localhost:3000
Chaque distribution packagée inclut des binaires pour
sqlite3etlibxmljs2liés au système d'exploitation et à la version de node.js sur lesquelsnpm installa été exécuté.
Conteneur Docker


- Installez Docker
- Exécutez
docker pull bkimminich/juice-shop - Exécutez
docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop - Accédez à http://localhost:3000 (sur macOS et Windows, accédez à http://192.168.99.100:3000 si vous utilisez docker-machine au lieu de l'installation native de Docker)
Vagrant
- Installez Vagrant et Virtualbox
- Exécutez
git clone https://github.com/juice-shop/juice-shop.git(ou clonez votre propre fork du dépôt) - Exécutez
cd vagrant && vagrant up - Accédez à 192.168.56.110
Démo
N'hésitez pas à jeter un œil à la dernière version d'OWASP Juice Shop : http://demo.owasp-juice.shop