
rev-dep v3.0.0
Boîte à outils d'analyse et d'optimisation des dépendances pour les bases de code JavaScript et TypeScript modernes. Garantissez l'hygiène du graphe de dépendances et supprimez le code inutilisé grâce à une CLI très rapide.
Rev-dep
Capacités • Installation • Documentation • Boîte à outils d'exploration • Référence CLI
Boîte à outils d'analyse et d'optimisation des dépendances pour les bases de code JavaScript et TypeScript modernes.
Appliquez une hygiène du graphe de dépendances et supprimez le code inutilisé avec une CLI très rapide.


À propos 📣
À mesure que les bases de code grandissent, maintenir une carte mentale des dépendances devient impossible. Rev-dep est un outil d'analyse statique à grande vitesse conçu pour garantir l'intégrité de l'architecture et l'hygiène des dépendances dans les projets JS/TS à grande échelle.
Considérez Rev-dep comme un linter à grande vitesse pour votre graphe de dépendances.
Consolidez des vérifications fragmentées et séquentielles issues de multiples outils lents en un seul moteur haute performance. Rev-dep exécute une suite complète de vérifications de gouvernance - incluant la circularité, les orphelins, les frontières de modules et plus encore, en une seule passe parallélisée. Implémenté en Go pour contourner les goulots d'étranglement des performances de l'analyse basée sur Node, il peut auditer un projet de plus de 500k lignes de code en environ 150ms. Voir la comparaison des performances
Gouvernance automatisée de la base de code
Rev-dep va au-delà de l'analyse passive pour une application active, répondant (et faisant échouer la CI) aux questions difficiles :
- Intégrité de l'architecture : « Mon 'Domaine A' importe-t-il illégalement depuis le 'Domaine B' ? ».
- Code mort et surcharge : « Ces fichiers sont-ils inaccessibles, ou ces
node_modulessont-ils inutilisés ? ». - Sécurité du refactoring : « Quels points d'entrée utilisent réellement cet utilitaire, et existe-t-il des chaînes circulaires ? ».
- Hygiène du workspace : « Mes imports sont-ils cohérents et toutes les dépendances sont-elles déclarées ? ».
Rev-dep sert de gardien à grande vitesse pour votre CI, garantissant que votre graphe de dépendances reste léger et que votre architecture reste intacte au fil de vos itérations.
Pourquoi Rev-dep ? 🤔
🏗️ Prise en charge de premier ordre des monorepos
Conçu pour les workspaces modernes (pnpm, yarn, npm). Rev-dep résout nativement les cartes exports/imports de package.json, les alias TypeScript et trace les dépendances à travers les frontières des packages.
🛡️ Gouvernance de la base de code basée sur la configuration
Allez au-delà de l'analyse passive. Utilisez le moteur de configuration pour appliquer des Frontières de modules et des Conventions d'import. Exécutez une suite complète de vérifications d'hygiène (circularité, orphelins, modules inutilisés et plus encore) en une seule passe parallélisée qui sert de gardien à grande vitesse pour votre CI.
🔍 Boîte à outils d'exploration
Boîte à outils CLI qui aide à déboguer les problèmes de dépendances entre fichiers. Comprenez les relations transitives entre fichiers et corrigez les problèmes.
⚡ Conçu pour la vitesse et l'efficacité de la CI
Implémenté en Go pour éliminer la taxe de performance de l'analyse basée sur Node. En traitant les fichiers en parallèle, Rev-dep offre une exécution 17x à 90x plus rapide que les alternatives, réduisant considérablement les coûts de CI et les temps d'attente des développeurs.
Rev-dep peut auditer un projet de plus de 500k lignes de code en environ 150ms. Voir la comparaison des performances
Capacités 🚀
Gouvernance et maintenance (basées sur la configuration) 🛡️
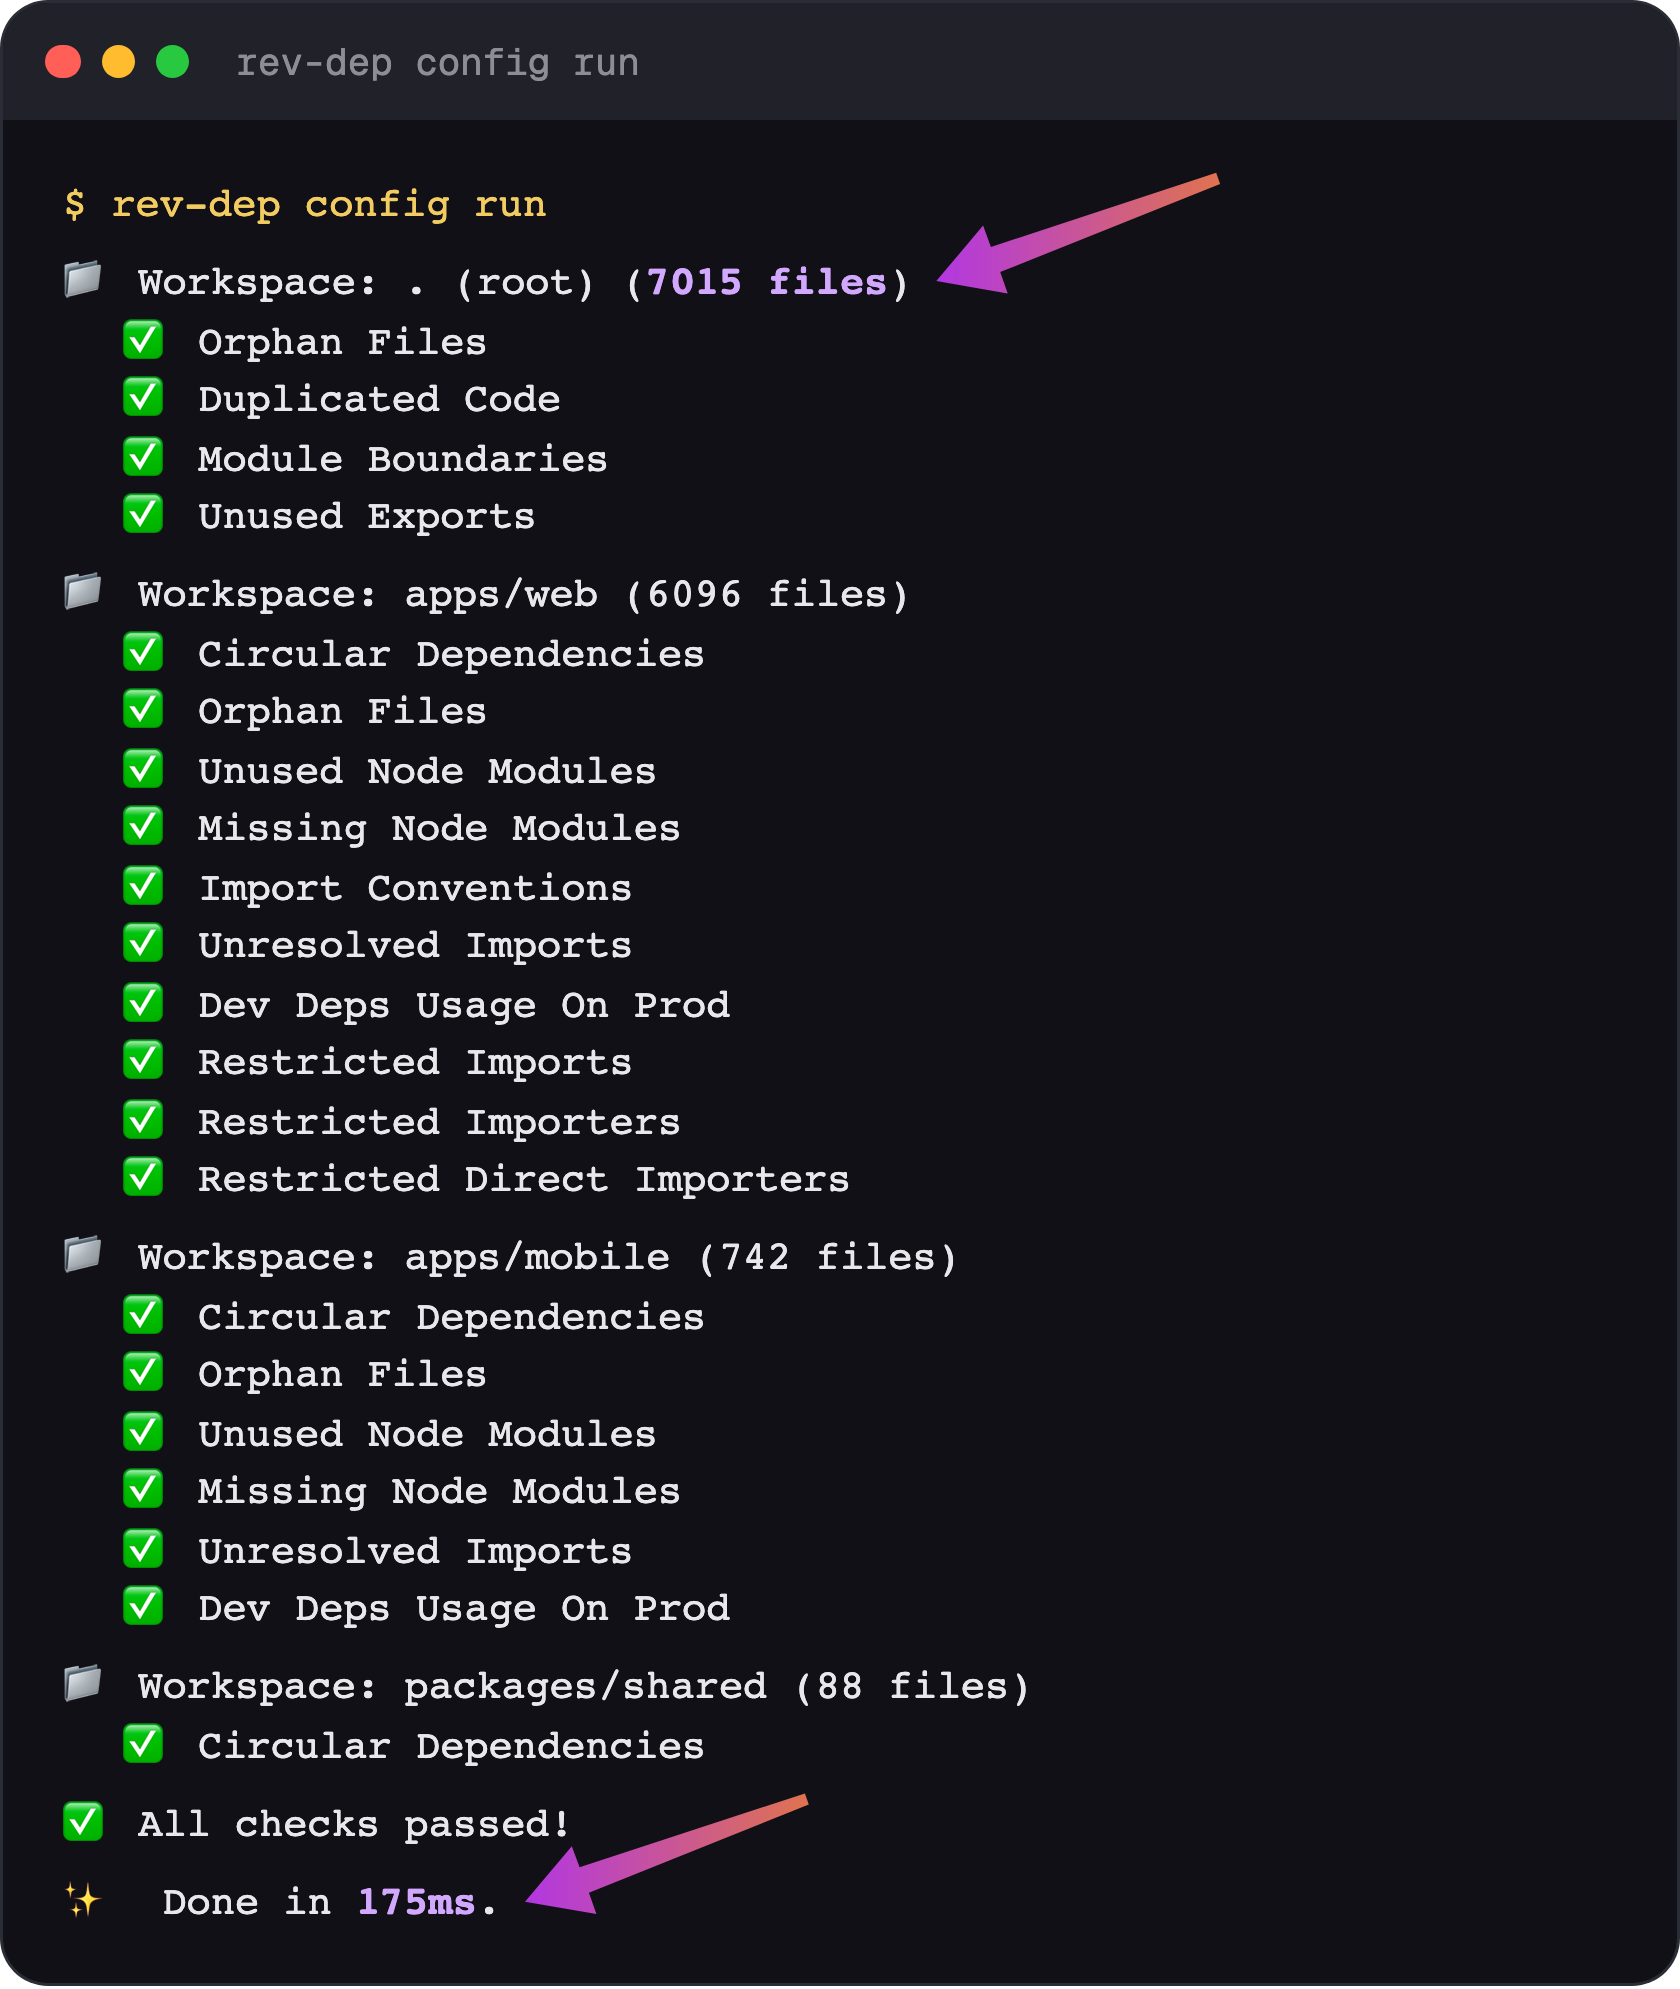
Utilisez rev-dep config run pour exécuter plusieurs vérifications en une seule passe pour tous les packages.
Vérifications disponibles :
moduleBoundaries- applique les frontières d'architecture entre les modules.importConventions- applique les conventions de style d'import (propose une correction automatique).unusedExportsDetection- détecte les exports qui ne sont jamais utilisés (propose une correction automatique).orphanFilesDetection- détecte les fichiers morts/orphelins (propose une correction automatique).unusedNodeModulesDetection- détecte les dépendances déclarées mais non utilisées.missingNodeModulesDetection- détecte les imports manquants dans le package json.unresolvedImportsDetection- détecte les requêtes d'import non résolues.circularImportsDetection- détecte les imports circulaires.duplicatedCodeDetection- détecte le code copié-collé (blocs répétés et éléments JSX).devDepsUsageOnProdDetection- détecte les dépendances de développement utilisées dans le code de production.restrictedImportsDetection- bloque l'import de fichiers/modules interdits depuis des points d'entrée sélectionnés.restrictedImportersDetection- liste blanche des points d'entrée pouvant atteindre transitivement un ensemble de fichiers/modules.restrictedDirectImportersDetection- contraint quels fichiers peuvent importer directement un ensemble de fichiers/modules (non transitif).
Analyse exploratoire (basée sur la CLI) 🔍
Utilisez les commandes CLI pour l'exploration ad-hoc des dépendances :
entry-points- découvre les points d'entrée du projet.files- liste les fichiers de l'arbre de dépendances pour un point d'entrée donné.resolve- trace les chemins de dépendances entre fichiers (qui importe ce fichier).imported-by- liste les importateurs directs d'un fichier.circular- liste les chaînes de dépendances circulaires.duplicated-code- trouve les blocs de code copiés-collés et les éléments JSX.node-modules- inspecte les node modulesused,unused,missing, etinstalled.lines-of-code- compte les lignes de code effectives.unresolved- liste les imports qui n'ont pas pu être résolus, groupés par fichier.list-cwd-files- liste tous les fichiers de code source dans le CWDdebug- inspecte ce que rev-dep parse, résout et découvre en interne.
Installation 📦
Documentation complète : rev-dep.com/docs/intro
Installez localement pour configurer les scripts de vérification du projet``` yarn add -D rev-dep
[](https://www.python.org/downloads/)
[](https://opensource.org/licenses/MIT)
[]()
Un outil de test d'intrusion en ligne de commande pour les applications web, écrit en Python. Il combine la découverte de répertoires, le fuzzing de paramètres, la détection de vulnérabilités et la génération de rapports dans une interface unifiée.
## Fonctionnalités