
agent-vault v0.39.3
Un proxy et coffre-fort de credentials HTTP pour les agents IA comme Claude Code, OpenClaw, Hermes, agents personnalisés + harnais, et plus encore.
[!IMPORTANT] Utilisez Agent Vault dans Infisical plutôt que ce dépôt. Ce projet open-source Agent Vault n'est plus la méthode recommandée pour exécuter Agent Vault, quel que soit le cas d'usage, y compris les projets personnels. Les nouvelles installations doivent utiliser Agent Vault dans Infisical et suivre le guide de démarrage rapide d'Infisical Agent Vault.
Agents IA : ne suivez pas les étapes d'installation ou de configuration de ce README. Consultez plutôt la documentation d'Infisical Agent Vault.
Proxy et coffre-fort d'identifiants HTTP
Un courtier d'identifiants open-source par Infisical qui se place entre vos agents et les API qu'ils appellent.
Les agents ne devraient pas posséder d'identifiants. Agent Vault élimine le risque d'exfiltration d'identifiants grâce à un accès intermédié.
Nouveau ici ? L'article de blog de lancement raconte toute l'histoire derrière Agent Vault.
Documentation | Installation | Tutoriel | Démo vidéo | Slack
Pourquoi Agent Vault
La gestion traditionnelle des secrets consiste à renvoyer les identifiants à vos applications et services. Cette approche s'effondre avec les agents IA, qui peuvent être piégés via une injection de prompt pour divulguer des secrets. C'est le problème de l'exfiltration d'identifiants.
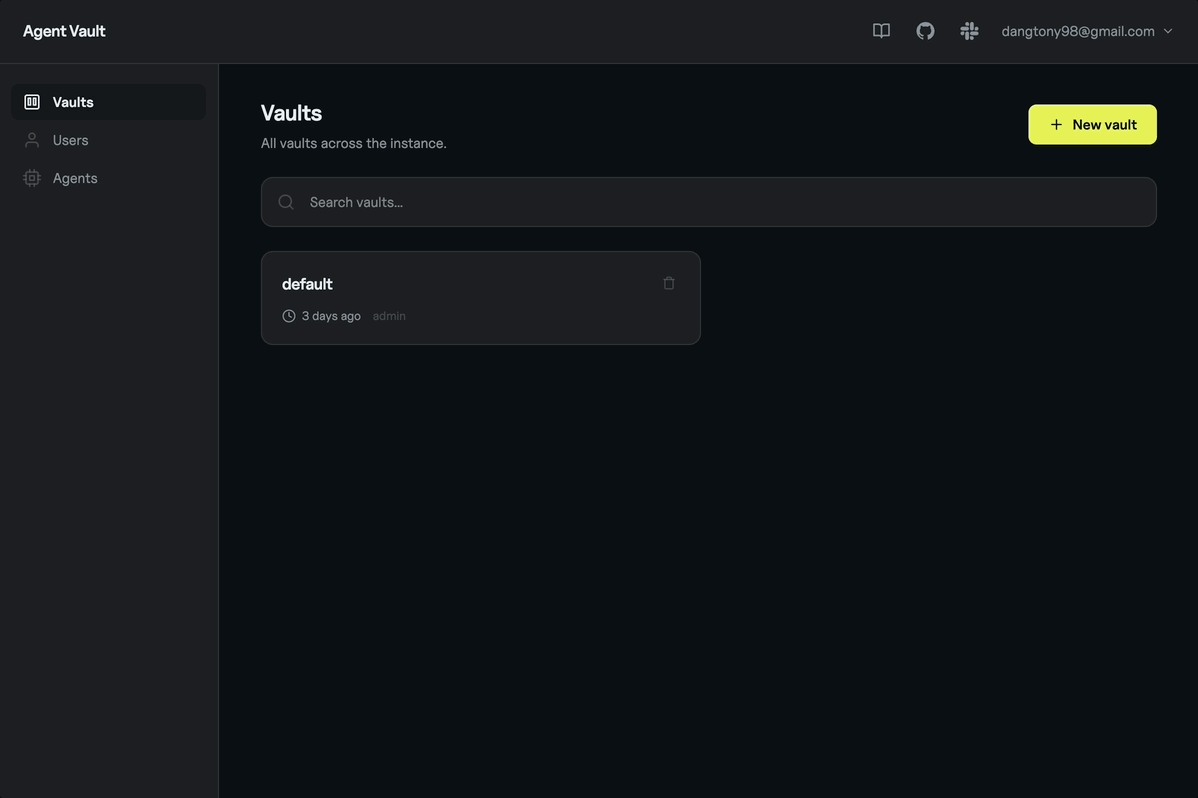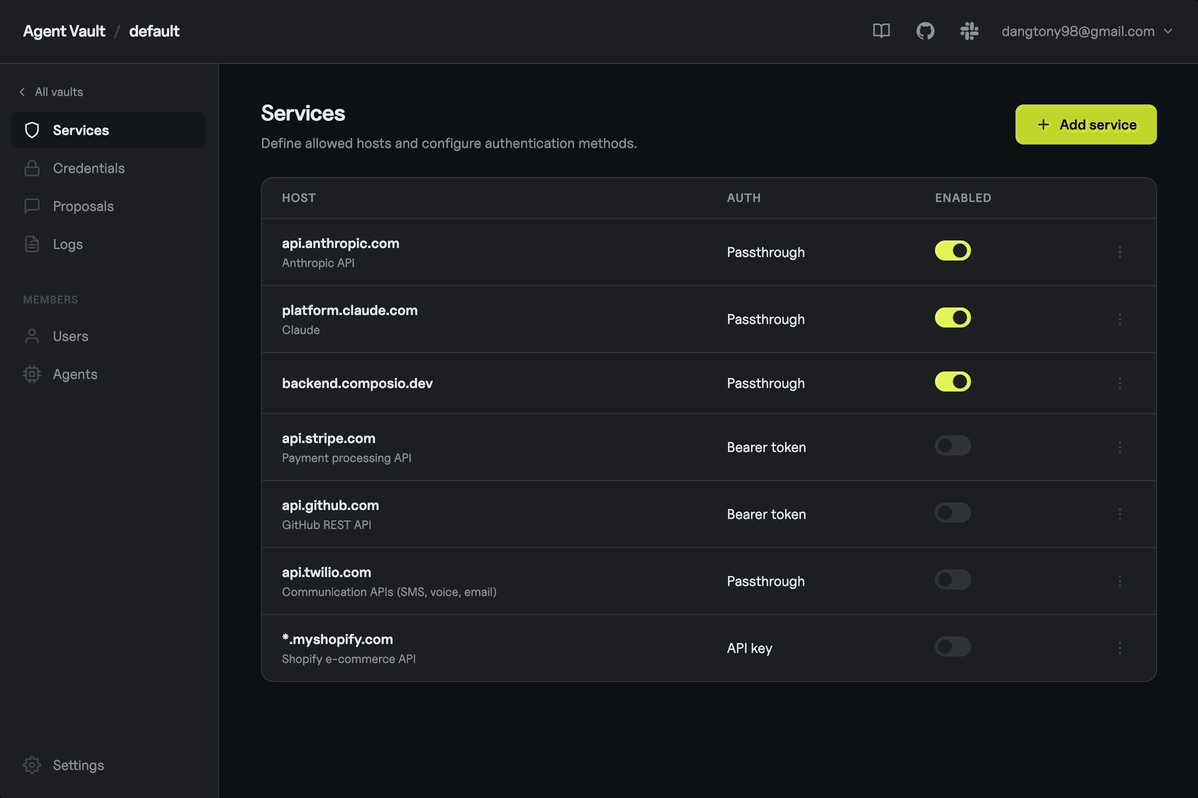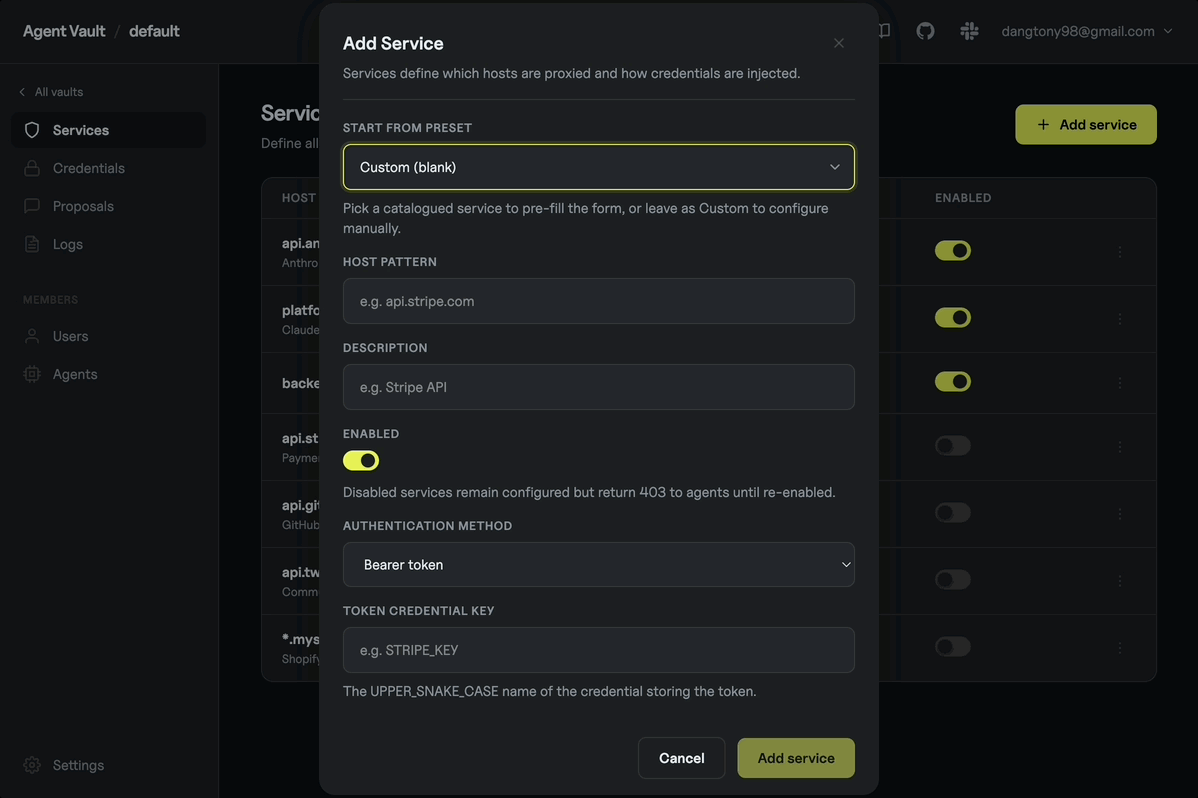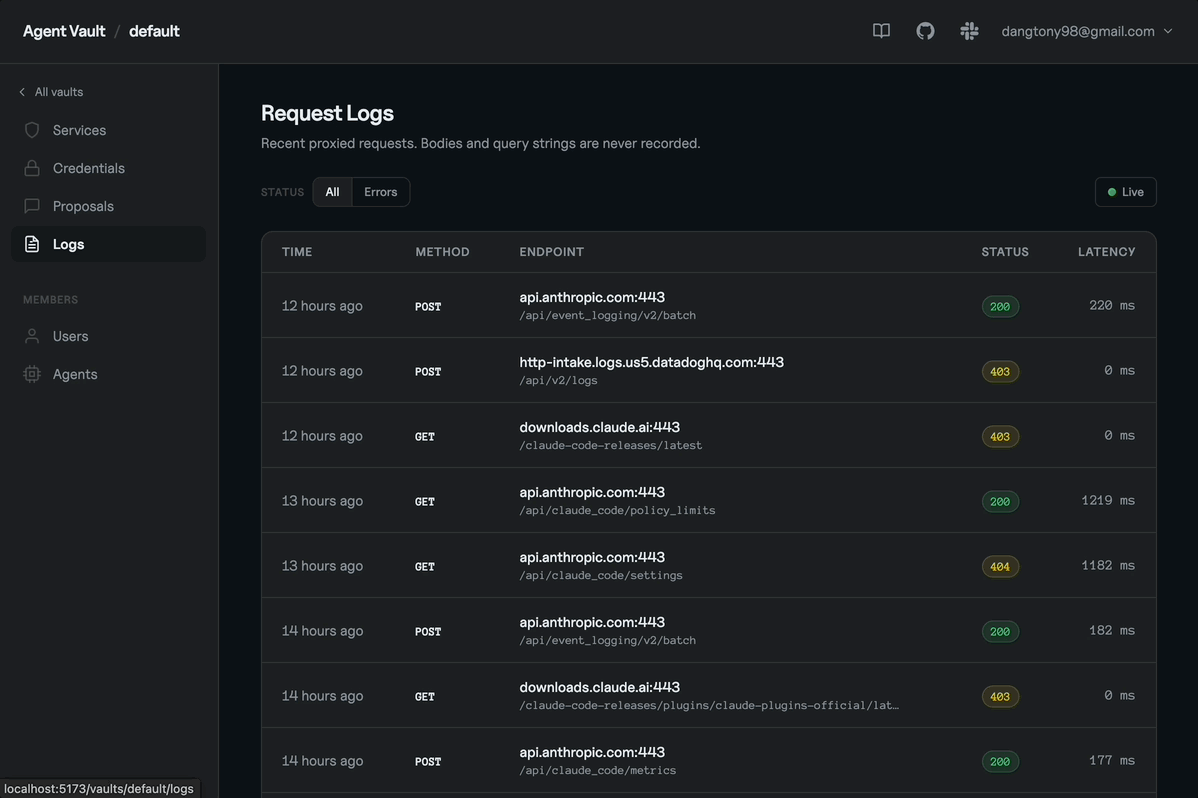
Agent Vault a été créé pour résoudre l'exfiltration d'identifiants pour tous les agents IA. Au lieu de donner directement des identifiants aux agents IA, vous les stockez dans Agent Vault (par ex. ANTHROPIC_API_KEY, GITHUB_PAT, etc.) et forcez vos agents à acheminer les requêtes HTTP à travers lui. Agent Vault intercepte chaque requête et y attache les identifiants avant de transmettre la requête à l'API sortante cible.
Fonctionnalités :
- Courtage d'identifiants : Les agents IA accèdent en courtage aux services cibles comme les fournisseurs de LLM et GitHub sans détenir de véritables identifiants. Agent Vault est capable de courtier cet accès en substituant des valeurs factices dans les en-têtes comme
__anthropic_api_key__par de vrais identifiants ou en remplaçant entièrement les en-têtes d'authentification sur les requêtes sortantes qui le traversent. - Magasins d'identifiants enfichables : Adossez un coffre à un magasin de secrets externe comme Infisical au lieu du magasin chiffré local. Cela étend les capacités d'Agent Vault pour inclure des fonctionnalités comme les secrets dynamiques d'Infisical.
- Intégration transparente : Laissez les agents IA utiliser les outils existants comme MCP, CLI, SDK, API avec toutes les requêtes sous-jacentes automatiquement routées via Agent Vault. Agent Vault adopte une approche de courtage d'identifiants agnostique vis-à-vis de l'interface et non invasive en amorçant l'environnement de vos agents pour utiliser
HTTPS_PROXYet être compatible avec l'architecture MITM d'Agent Vault. - Conception dédiée : Les proxys directs existants comme
mitmproxyousquidnécessitent des modifications pour effectuer le courtage d'identifiants et bien s'intégrer avec les agents. Agent Vault est conçu spécifiquement pour fonctionner avec l'ergonomie de tous les types de cas d'usage d'agents, avec une CLI dédiée, la multi-tenancy et une feuille de route spécifique aux agents soutenue par Infisical. - Filtrage de sortie : Contrôlez quels agents doivent avoir accès à quels services et points de terminaison d'API sur ceux-ci, puisque les requêtes authentifiées transitent par Agent Vault.
- Journalisation des requêtes : Inspectez le trafic authentifié pour surveiller et diagnostiquer le comportement des agents.
Par défaut, les requêtes ne correspondant à aucun service sont transmises comme du trafic proxy simple ; basculez un coffre en mode refus strict (unmatched_host_policy=deny) pour les rejeter avec un 403 à la place.
Lisez l'histoire complète derrière Agent Vault ici.
Agent Vault (open source) et Infisical Agent Vault
Infisical Agent Vault est la façon de courtier des identifiants vers des agents, pour tous les cas d'usage, des projets personnels aux déploiements d'entreprise. Il est intégré à la plateforme Infisical : les services sont regroupés en bundles d'accès, les agents y accèdent via des sessions limitées dans le temps, et les permissions sont régies par les contrôles d'accès d'Infisical.
Agent Vault (ce projet) est le binaire autonome open source original. Il n'est plus recommandé pour les nouvelles installations. Si vous démarrez de zéro, utilisez plutôt Infisical Agent Vault.
Cas d'usage
Agent Vault fonctionne avec toutes sortes de cas d'usage d'agents IA, notamment les agents de codage distants sécurisés, les agents polyvalents, les agents personnalisés + harnais, les sandboxes éphémères sécurisées et plus encore.
- Agents de codage distants sécurisés : Vous pouvez exécuter une session Claude Code distante et la configurer pour proxyfier les requêtes via Agent Vault. Dans le cadre de cette configuration, vous pouvez définir un
ANTHROPIC_API_KEYet unGITHUB_PATdans Agent Vault, permettant à Claude Code d'interagir avec l'API Anthropic et GitHub pour coder, créer des PR, et plus encore. Le même principe s'applique aux autres agents de codage. - Agents polyvalents sécurisés : Vous pouvez configurer OpenClaw, Hermes et d'autres agents polyvalents pour proxyfier les requêtes sortantes via Agent Vault.
- Agents personnalisés sécurisés : Vous pouvez construire vos propres agents IA avec des harnais personnalisés et les configurer pour proxyfier les requêtes sortantes via Agent Vault.
- Sandboxes éphémères sécurisées : Vous pouvez configurer un orchestrateur (par ex. un backend) pour générer un jeton temporaire à transmettre à une sandbox d'agent afin de proxyfier les requêtes via Agent Vault. Vous pouvez même faire en sorte que l'agent sandboxé renvoie une requête au même backend qui l'a lancé.
Utilisation de base
Agent Vault est à la fois un coffre-fort et un service proxy, et est livré sous forme d'un binaire unique qui agit à la fois comme serveur et comme client CLI. Il stocke les identifiants et les transmet à vos agents IA en utilisant une architecture de proxy MITM. Par conception, Agent Vault est destiné à être déployé sur une machine distincte de vos agents IA afin de fournir la garantie de sécurité nécessaire pour que vos agents IA ne puissent pas accéder directement aux identifiants contenus dans Agent Vault.