
WinObjEx64 v2.1.1
Explorateur d'objets Windows 64-bit
WinObjEx64
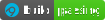
Explorateur d'objets Windows 64 bits
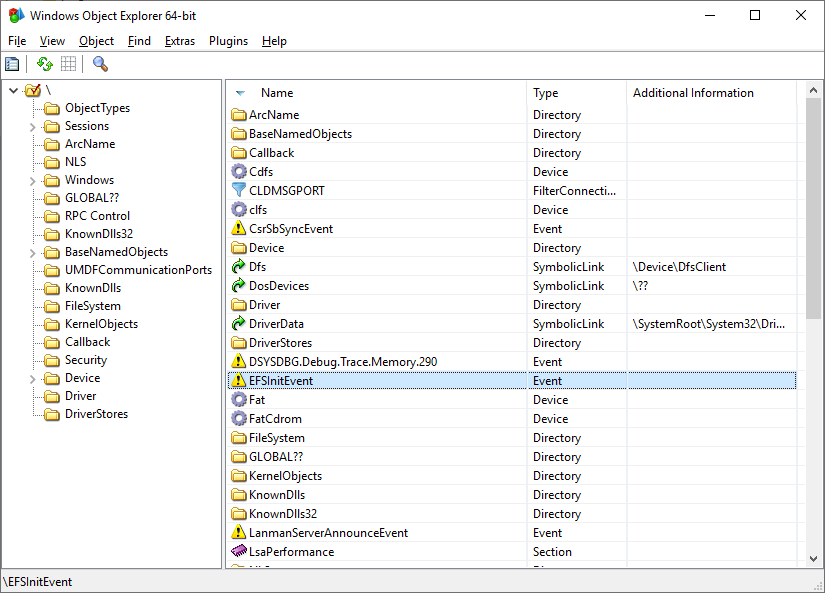
WinObjEx64 est un utilitaire avancé qui vous permet d'explorer l'espace de noms du Gestionnaire d'objets Windows. Pour certains types d'objets, vous pouvez double-cliquer dessus ou utiliser le bouton de la barre d'outils "Propriétés..." pour obtenir plus d'informations, telles que la description, les attributs, l'utilisation des ressources, etc. WinObjEx64 vous permet de visualiser et de modifier les informations de sécurité liées aux objets si vous disposez des droits d'accès requis.
Configuration système requise
WinObjEx64 ne nécessite pas de privilèges d'administration. Cependant, des privilèges d'administration sont nécessaires pour visualiser une grande partie de l'espace de noms et pour modifier les informations de sécurité liées aux objets.
WinObjEx64 fonctionne uniquement sur les versions x64 de Windows suivantes : Windows 7, Windows 8, Windows 8.1 et Windows 10/11, y compris les variantes Server.
Fonctionnalités
Afficher la liste
-
Explorer tout l'espace de noms du Gestionnaire d'objets Windows
-
Arborescence hiérarchique des objets
-
Résolution des liens symboliques
-
Informations de version pour les objets de type
Sectionbasés sur un fichier image -
Informations supplémentaires pour les objets de type
WindowStation -
Afficher les détails des objets :
- Descriptions
- Indicateurs
- Attributs invalides
- Type de pool mémoire
- Informations spécifiques au type d'objet
- Vidages mémoire des structures liées aux objets1 :
ALPC_PORTCALLBACK_OBJECTDEVICE_OBJECTDRIVER_OBJECTDIRECTORY_OBJECTFLT_SERVER_PORT_OBJECTKEVENTKMUTANTKSEMAPHOREKTIMERKQUEUE(IoCompletion)OBJECT_SYMBOLIC_LINKOBJECT_TYPE
- Handles ouverts
- Statistiques
- Droits d'accès pris en charge
- Étiquette de confiance du processus
- Et plus encore...
-
Afficher dans les sous-structures de vidage1 :
ALPC_PORT_ATTRIBUTESDEVICE_MAPLDR_DATA_TABLE_ENTRYOBJECT_TYPE_INITIALIZERUNICODE_STRING- Et bien d'autres
-
Modifier les informations de sécurité liées aux objets2
-
Détecter les modifications IRP des objets pilotes (via le vidage de structure)1
-
Détecter le hooking des objets noyau (via le vidage de structure)1
-
Rechercher des objets par nom et/ou type
-
-
Visionneuse d'informations système
- État et type de démarrage
- Options d'intégrité du code
- Indicateurs d'atténuation
- Version et build de Windows
-
Visionneuse de la liste des pilotes chargés
- Vider le pilote sélectionné1
- Exporter la liste des pilotes vers un fichier CSV
- Accéder à l'emplacement du fichier du pilote
- Détecter les pilotes "shimmés" par le Kernel Shim Engine1
- Afficher les propriétés du fichier du pilote
-
Visionneuse de mailslots/tubes nommés
- Lister tous les mailslots/tubes nommés enregistrés
- Modifier les informations de sécurité des tubes nommés4
- Statistiques des objets
-
Visionneuse hiérarchique de l'arborescence des processus2
- Afficher l'ID du processus, le nom d'utilisateur, les adresses
EPROCESS - Mettre en évidence les processus par type (similaire à Process Explorer)
- Afficher la liste des threads pour le processus sélectionné
- Afficher les adresses
ETHREAD - Propriétés communes pour les objets Processus/Thread :
- Propriétés de base (comme pour les autres types d'objets)
- Heure de début
- Type de processus
- Nom du fichier image
- Ligne de commande
- Répertoire actuel
- Mesures d'atténuation appliquées
- Protection
- État du flag "Processus critique"
- Édition de la sécurité
- Accéder à l'emplacement du fichier du processus
- Informations sur le jeton du processus/thread :
- Nom d'utilisateur
- SID utilisateur
- SID AppContainer
- Session
- UIAccess
- État d'élévation
- Niveau d'intégrité
- Privilèges et groupes
- Propriétés supplémentaires du jeton :
- Propriétés de base (comme pour les autres types d'objets)
- Liste des attributs de sécurité
- Édition de la sécurité
- Afficher l'ID du processus, le nom d'utilisateur, les adresses
-
Visionneuse du cache de licences logicielles
- Lister les licences enregistrées
- Afficher les données de licence
- Vider les données de licence
SL_DATA_BINARYdans un fichier
-
Visionneuse des données partagées utilisateur
- Vidage structuré des sections clés de
KUSER_SHARED_DATA
- Vidage structuré des sections clés de
-
Visionneuse des rappels système1
- Afficher les adresses des rappels, les modules et les détails pour :
PsSetCreateProcessNotifyRoutinePsSetCreateProcessNotifyRoutineExPsSetCreateProcessNotifyRoutineEx2PsSetCreateThreadNotifyRoutinePsSetCreateThreadNotifyRoutineExPsSetLoadImageNotifyRoutinePsSetLoadImageNotifyRoutineExKeRegisterBugCheckCallbackKeRegisterBugCheckReasonCallbackCmRegisterCallbackCmRegisterCallbackExIoRegisterShutdownNotificationIoRegisterLastChanceShutdownNotificationPoRegisterPowerSettingCallbackSeRegisterLogonSessionTerminatedRoutineSeRegisterLogonSessionTerminatedRoutineExIoRegisterFsRegistrationChangeIopFsListsCallbacksIoRegisterPlugPlayNotificationObRegisterCallbacksDbgSetDebugPrintCallbackDbgkLkmdRegisterCallbackPsRegisterAltSystemCallHandler- CodeIntegrity
SeCiCallbacks ExRegisterExtensionPoRegisterCoalescingCallbackPsRegisterPicoProviderKeRegisterNmiCallbackPsRegisterSiloMonitorEmProviderRegister
- Afficher les adresses des rappels, les modules et les détails pour :
-
Visionneuse de l'espace de noms privé du Gestionnaire d'objets Windows1
- Informations sur les entrées de l'espace de noms
- Détails du descripteur de limite
- Propriétés communes des objets
-
Visionneuse de KiServiceTable1
- Vider
KiServiceTable(SSDT) géré parNtoskrnl - Accéder au module d'entrée de service
- Exporter vers un fichier CSV
- Vider
-
Visionneuse de W32pServiceTable1
- Vider
W32pServiceTable(SSDT fantôme) géré parWin32k - Prise en charge du transfert d'importation Win32k
- Résolution des ApiSets Win32k
- Accéder au module d'entrée de service
- Exporter vers un fichier CSV
- Vider
-
Visionneuse de CmControlVector
- Vider le tableau
CmControlVectordeNtoskrnl - Exporter les données mémoire du noyau vers un fichier1
- Exporter vers un fichier CSV
- Vider le tableau
-
Intégration du presse-papiers : Copier les adresses/noms des objets dans le presse-papiers
-
Prise en charge de Wine/Wine-Staging3
-
Sous-système de plugins
- Plugins inclus :
- ApiSetView : Visionneuse du schéma ApiSet Windows (prend en charge le chargement du schéma à partir d'un fichier)
- Exemple de plugin : Modèle pour développeurs
- Sonar : Visionneuse des protocoles NDIS (affiche les détails du protocole)
- ImageScope : Détails améliorés pour les objets de type
Section(via le menu contextuel)
- Plugins inclus :
-
Documentation
- Rappels Windows
- Sous-système de plugins