 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit

# WinObjEx64
[](https://ci.appveyor.com/project/hfiref0x/winobjex64)

## Explorateur d'objets Windows 64 bits
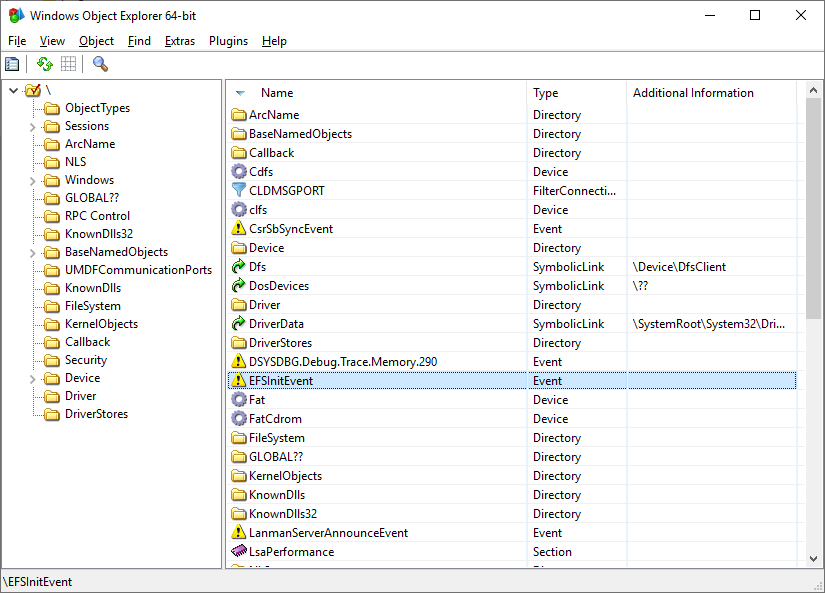
<img src="https://assets.kitploit.com/production/public/readmes/2674/1d7a62147dd2fe019ce5873b6d85097fd248a7106b5a5d5febe8ab44d397b9aa.png" width="600" />
WinObjEx64 est un utilitaire avancé qui vous permet d'explorer l'espace de noms du Gestionnaire d'objets Windows. Pour certains types d'objets, vous pouvez double-cliquer dessus ou utiliser le bouton de la barre d'outils "Propriétés..." pour obtenir plus d'informations, telles que la description, les attributs, l'utilisation des ressources, etc. WinObjEx64 vous permet de visualiser et de modifier les informations de sécurité liées aux objets si vous disposez des droits d'accès requis.
# Configuration système requise
WinObjEx64 ne nécessite pas de privilèges d'administration. Cependant, des privilèges d'administration sont nécessaires pour visualiser une grande partie de l'espace de noms et pour modifier les informations de sécurité liées aux objets.
WinObjEx64 fonctionne uniquement sur les versions x64 de Windows suivantes : Windows 7, Windows 8, Windows 8.1 et Windows 10/11, y compris les variantes Server.
# Fonctionnalités
<details>
<summary>Afficher la liste</summary>
- **Explorer tout l'espace de noms du Gestionnaire d'objets Windows**
- Arborescence hiérarchique des objets
- Résolution des liens symboliques
- Informations de version pour les objets de type `Section` basés sur un fichier image
- Informations supplémentaires pour les objets de type `WindowStation`
- **Afficher les détails des objets** :
- Descriptions
- Indicateurs
- Attributs invalides
- Type de pool mémoire
- Informations spécifiques au type d'objet
- Vidages mémoire des structures liées aux objets<sup>1</sup> :
- `ALPC_PORT`
- `CALLBACK_OBJECT`
- `DEVICE_OBJECT`
- `DRIVER_OBJECT`
- `DIRECTORY_OBJECT`
- `FLT_SERVER_PORT_OBJECT`
- `KEVENT`
- `KMUTANT`
- `KSEMAPHORE`
- `KTIMER`
- `KQUEUE` (IoCompletion)
- `OBJECT_SYMBOLIC_LINK`
- `OBJECT_TYPE`
- Handles ouverts
- Statistiques
- Droits d'accès pris en charge
- Étiquette de confiance du processus
- Et plus encore...
- **Afficher dans les sous-structures de vidage**<sup>1</sup> :
- `ALPC_PORT_ATTRIBUTES`
- `DEVICE_MAP`
- `LDR_DATA_TABLE_ENTRY`
- `OBJECT_TYPE_INITIALIZER`
- `UNICODE_STRING`
- Et bien d'autres
- Modifier les informations de sécurité liées aux objets<sup>2</sup>
- Détecter les modifications IRP des objets pilotes (via le vidage de structure)<sup>1</sup>
- Détecter le hooking des objets noyau (via le vidage de structure)<sup>1</sup>
- Rechercher des objets par nom et/ou type
- **Visionneuse d'informations système**
- État et type de démarrage
- Options d'intégrité du code
- Indicateurs d'atténuation
- Version et build de Windows
- **Visionneuse de la liste des pilotes chargés**
- Vider le pilote sélectionné<sup>1</sup>
- Exporter la liste des pilotes vers un fichier CSV
- Accéder à l'emplacement du fichier du pilote
- Détecter les pilotes "shimmés" par le Kernel Shim Engine<sup>1</sup>
- Afficher les propriétés du fichier du pilote
- **Visionneuse de mailslots/tubes nommés**
- Lister tous les mailslots/tubes nommés enregistrés
- Modifier les informations de sécurité des tubes nommés<sup>4</sup>
- Statistiques des objets
- **Visionneuse hiérarchique de l'arborescence des processus**<sup>2</sup>
- Afficher l'ID du processus, le nom d'utilisateur, les adresses `EPROCESS`
- Mettre en évidence les processus par type (similaire à Process Explorer)
- Afficher la liste des threads pour le processus sélectionné
- Afficher les adresses `ETHREAD`
- **Propriétés communes pour les objets Processus/Thread** :
- Propriétés de base (comme pour les autres types d'objets)
- Heure de début
- Type de processus
- Nom du fichier image
- Ligne de commande
- Répertoire actuel
- Mesures d'atténuation appliquées
- Protection
- État du flag "Processus critique"
- Édition de la sécurité
- Accéder à l'emplacement du fichier du processus
- **Informations sur le jeton du processus/thread** :
- Nom d'utilisateur
- SID utilisateur
- SID AppContainer
- Session
- UIAccess
- État d'élévation
- Niveau d'intégrité
- Privilèges et groupes
- **Propriétés supplémentaires du jeton** :
- Propriétés de base (comme pour les autres types d'objets)
- Liste des attributs de sécurité
- Édition de la sécurité
- **Visionneuse du cache de licences logicielles**
- Lister les licences enregistrées
- Afficher les données de licence
- Vider les données de licence `SL_DATA_BINARY` dans un fichier
- **Visionneuse des données partagées utilisateur**
- Vidage structuré des sections clés de `KUSER_SHARED_DATA`
- **Visionneuse des rappels système**<sup>1</sup>
- Afficher les adresses des rappels, les modules et les détails pour :
- `PsSetCreateProcessNotifyRoutine`
- `PsSetCreateProcessNotifyRoutineEx`
- `PsSetCreateProcessNotifyRoutineEx2`
- `PsSetCreateThreadNotifyRoutine`
- `PsSetCreateThreadNotifyRoutineEx`
- `PsSetLoadImageNotifyRoutine`
- `PsSetLoadImageNotifyRoutineEx`
- `KeRegisterBugCheckCallback`
- `KeRegisterBugCheckReasonCallback`
- `CmRegisterCallback`
- `CmRegisterCallbackEx`
- `IoRegisterShutdownNotification`
- `IoRegisterLastChanceShutdownNotification`
- `PoRegisterPowerSettingCallback`
- `SeRegisterLogonSessionTerminatedRoutine`
- `SeRegisterLogonSessionTerminatedRoutineEx`
- `IoRegisterFsRegistrationChange`
- `IopFsListsCallbacks`
- `IoRegisterPlugPlayNotification`
- `ObRegisterCallbacks`
- `DbgSetDebugPrintCallback`
- `DbgkLkmdRegisterCallback`
- `PsRegisterAltSystemCallHandler`
- CodeIntegrity `SeCiCallbacks`
- `ExRegisterExtension`
- `PoRegisterCoalescingCallback`
- `PsRegisterPicoProvider`
- `KeRegisterNmiCallback`
- `PsRegisterSiloMonitor`
- `EmProviderRegister`
- **Visionneuse de l'espace de noms privé du Gestionnaire d'objets Windows**<sup>1</sup>
- Informations sur les entrées de l'espace de noms
- Détails du descripteur de limite
- Propriétés communes des objets
- **Visionneuse de KiServiceTable**<sup>1</sup>
- Vider `KiServiceTable` (SSDT) géré par `Ntoskrnl`
- Accéder au module d'entrée de service
- Exporter vers un fichier CSV
- **Visionneuse de W32pServiceTable**<sup>1</sup>
- Vider `W32pServiceTable` (SSDT fantôme) géré par `Win32k`
- Prise en charge du transfert d'importation Win32k
- Résolution des ApiSets Win32k
- Accéder au module d'entrée de service
- Exporter vers un fichier CSV
- **Visionneuse de CmControlVector**
- Vider le tableau `CmControlVector` de `Ntoskrnl`
- Exporter les données mémoire du noyau vers un fichier<sup>1</sup>
- Exporter vers un fichier CSV
- **Intégration du presse-papiers** : Copier les adresses/noms des objets dans le presse-papiers
- **Prise en charge de Wine/Wine-Staging**<sup>3</sup>
- **Sous-système de plugins**
- **Plugins inclus** :
- **ApiSetView** : Visionneuse du schéma ApiSet Windows (prend en charge le chargement du schéma à partir d'un fichier)
- **Exemple de plugin** : Modèle pour développeurs
- **Sonar** : Visionneuse des protocoles NDIS (affiche les détails du protocole)
- **ImageScope** : Détails améliorés pour les objets de type `Section` (via le menu contextuel)
- **Documentation**
- Rappels Windows
- Sous-système de plugins
1. Nécessite le support du pilote (voir la section "Support du pilote").
2. Des privilèges d'administrateur peuvent être nécessaires.
3. Fonctionnalités internes de Windows indisponibles sous Wine/Wine-Staging.
4. Des privilèges d'administrateur sont nécessaires pour certains tubes nommés.
### Support du pilote
WinObjEx64 prend en charge deux types d'assistants pilote :
1. **Assistant pour l'accès en lecture seule à la mémoire du noyau** :
- La version par défaut utilise le **Kernel Local Debugging Driver (KLDBGDRV)** de WinDbg.
- Nécessite :
- Windows démarré en mode débogage (`bcdedit -debug on`)
- WinObjEx64 exécuté avec des privilèges d'administrateur
- **Les versions personnalisées de l'assistant pilote** ne **nécessitent pas** le mode débogage de Windows.
- Plusieurs pilotes tiers peuvent être utilisés comme assistants, bien que seul le pilote de type **WinDbg** soit inclus par défaut.
2. **Assistant pour accéder aux handles d'objets** :
- WinObjEx64 (toute variante) **prend en charge** le pilote Process Explorer v1.5.2 pour ouvrir les processus/threads.
- Activez-le en exécutant **à la fois** Process Explorer et WinObjEx64 avec des privilèges d'administrateur.
**Remarque** : Tous les assistants pilote nécessitent que WinObjEx64 soit exécuté avec des privilèges d'administration.
</details>
# Compilation
WinObjEx64 est fourni avec le code source complet. Pour compiler à partir des sources, vous avez besoin de Microsoft Visual Studio 2015 ou version ultérieure.
## Instructions
* Sélectionnez d'abord le Platform ToolSet pour le projet dans la solution que vous souhaitez compiler (Projet->Propriétés->Général) :
* v140 pour Visual Studio 2015 ;
* v141 pour Visual Studio 2017 ;
* v142 pour Visual Studio 2019 ;
* v143 pour Visual Studio 2022.
* Pour v140 et supérieur, définissez la version de la plateforme cible (Projet->Propriétés->Général) :
* Si v140, sélectionnez 8.1 ;
* Si v141 et supérieur, sélectionnez 10.
* Version minimale requise du SDK Windows : 8.1
* Version recommandée du SDK Windows : 10.0.19041 et supérieure
# Nouveautés
[Whats New in 2.0.0](https://github.com/hfiref0x/WinObjEx64/blob/master/Docs/WHATSNEW_200.md)
[Journal des modifications complet](https://github.com/hfiref0x/WinObjEx64/blob/master/Source/CHANGELOG.txt)
# Soutenez notre travail
Si vous appréciez l'utilisation de ce logiciel et souhaitez aider les auteurs à le maintenir et à l'améliorer, envisagez de nous soutenir par un don. Votre contribution alimente le développement, garantit les mises à jour et maintient le projet en vie.
### Dons en cryptomonnaie :
BTC (Bitcoin) : bc1qzkvtpa0053cagf35dqmpvv9k8hyrwl7krwdz84q39mcpy68y6tmqsju0g4
Ceci est purement facultatif, merci !~
# Auteurs
(c) 2015 – 2026 Projet WinObjEx64, hfiref0x
WinObjEx original (c) 2003 – 2005 Four-F