

sage v0.13.0
Couche légère de détection et réponse des agents (ADR) pour les agents IA — protège les commandes, fichiers et requêtes web. Fait partie de Gen Agent Trust Hub.
Sage
Sécurité pour les agents — Détection et réponse pour les assistants de codage IA
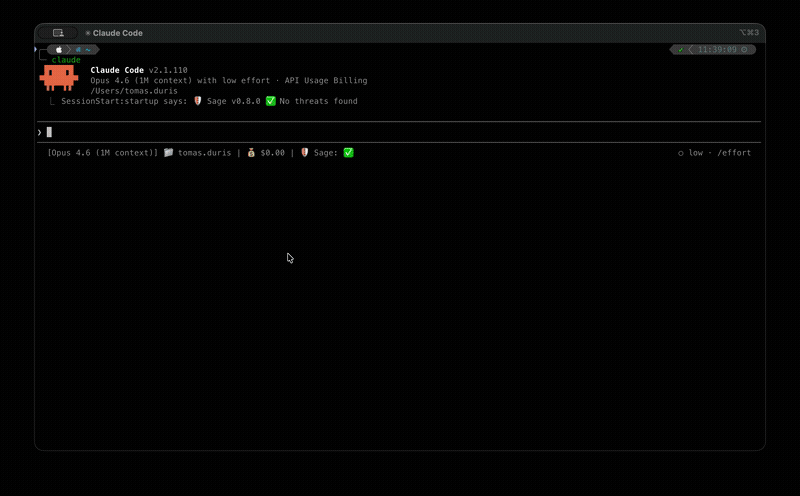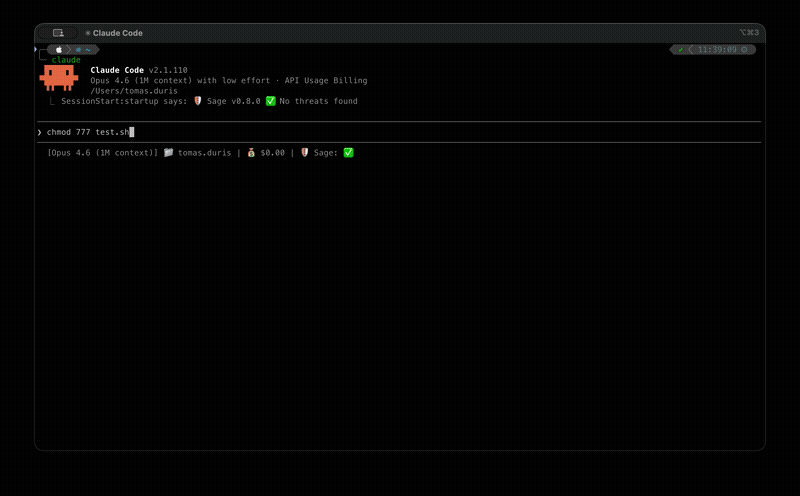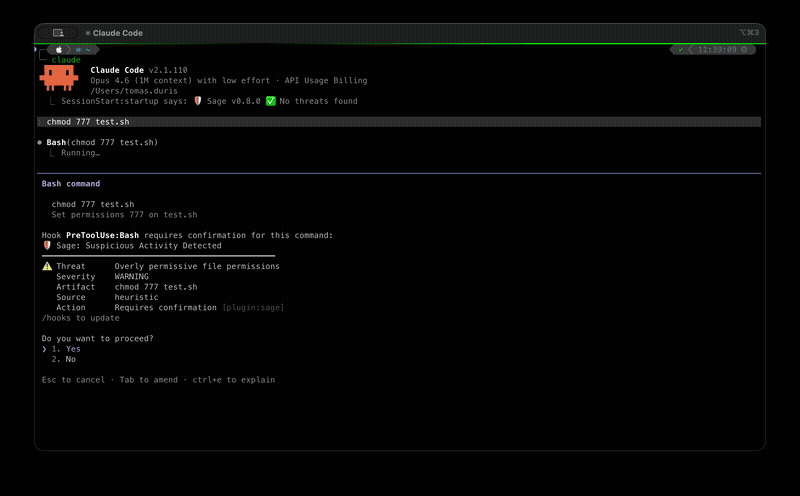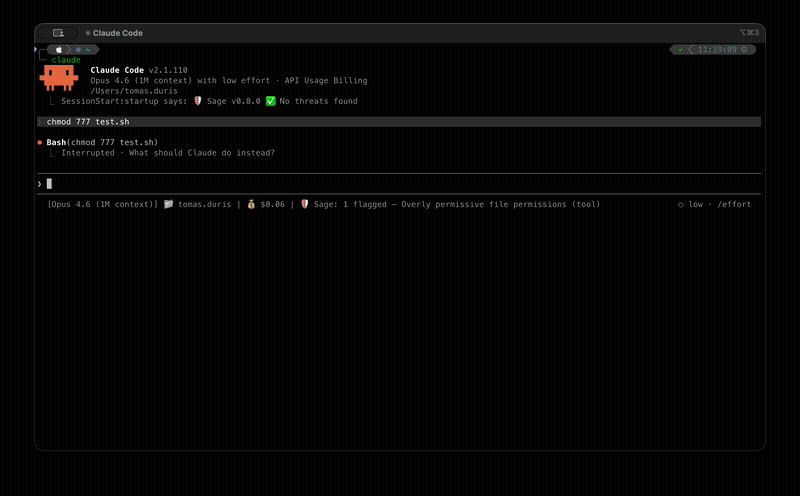
Sage est une couche de sécurité légère qui protège les agents IA contre l'exécution d'actions dangereuses. Il intercepte les appels d'outils — commandes shell, récupérations d'URL, écritures de fichiers — et les vérifie au regard de plusieurs couches de détection de menaces avant leur exécution.
Remarque : Sage peut apparaître sous un autre nom de produit (par exemple Norton Sage, Avast Sage) selon la façon dont il a été installé. Voir Image de marque pour plus de détails.
Fonctionnalités clés
- Réputation des URL — détection dans le cloud des URL de logiciels malveillants, d'hameçonnage et d'arnaques
- Heuristiques locales — plus de 300 modèles de menaces basés sur YAML pour les commandes dangereuses, les URL suspectes, l'exposition d'identifiants et l'obfuscation
- Détection d'injection de prompt — défense à deux niveaux (heuristiques + modèle ML affiné) contre les instructions injectées dans le contenu récupéré. Voir Injection de prompt
- Vérifications de la chaîne d'approvisionnement des paquets — existence dans le registre, réputation des fichiers et analyse de l'ancienneté pour les paquets npm/PyPI
- Analyse des plugins — analyse les plugins installés à la recherche de menaces au début de la session
- Intégration AMSI — prise en charge de l'interface de numérisation antimalware Windows (Windows + WSL via l'interopérabilité PowerShell ; sans effet sur macOS et Linux non-WSL)
Démarrage rapide
Consultez ai.gendigital.com/sage pour les dernières instructions d'installation, ou utilisez les guides spécifiques à chaque plateforme ci-dessous.
Claude Code — guide d'installation · nécessite Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — guide d'installation · installez l'extension Gen Sage depuis le marketplace
VS Code — guide d'installation · installez l'extension Gen Sage depuis le marketplace
OpenClaw — guide d'installation · installez depuis npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — installez depuis npm en l'ajoutant à ~/.config/opencode/opencode.json :
{
  "plugin": ["@gendigital/sage-opencode"]
}
Consultez le Guide utilisateur pour des instructions détaillées, la configuration et le dépannage.
Confidentialité
Pour les considérations relatives à la confidentialité, veuillez consulter Confidentialité.
Documentation
| Document | Description |
|---|---|
| Guide utilisateur | Installation, utilisation, configuration, exceptions, guides par plateforme, confidentialité, FAQ |
| Guide développeur | Architecture, configuration de développement, tests, format des règles de menace |
| Injection de prompt | Détection d'injection de prompt par ML + heuristique |
| Protection des paquets | Vérifications de chaîne d'approvisionnement npm/PyPI |
| Analyse AMSI | Analyse antimalware Windows via AMSI |
| Analyse de plugins | Analyse de plugins au démarrage de session |
| Journal d'audit | Schéma JSONL sur disque (entrées, signaux, contenu) |
| Serveur MCP | Architecture du serveur MCP partagé |
| Pipeline de décision | Sources de signaux, modèle de politique, ordre d'évaluation |
| Image de marque | Configuration du nom du produit |
Connecteurs
| Hôte | Paquet | Mode d'intégration |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | Outils de hook MCP |
| OpenClaw | @gendigital/sage-openclaw | before_tool_call in-process |
| OpenCode | @gendigital/sage-opencode | Plugin in-process |
| Cursor / VS Code / Copilot CLI | sage-cursor | Script de hook installé |
| pi | @gendigital/sage-pi | Extension tool_call in-process |
| Oh My Pi | @gendigital/sage-omp | Hook in-process (--hook) |
Contribution
Consultez CONTRIBUTING.md pour la configuration de développement, les conventions de codage et le processus de contribution des règles de menace.
Licence
Copyright 2026 Gen Digital Inc.
- Code source : Apache License 2.0
- Règles de détection de menaces (
threats/) : Detection Rule License 1.1