
nightingale v9.1.0
Moteur d'alerte open-source pour données de surveillance de séries temporelles. Se connecte à Prometheus, VictoriaMetrics, ElasticSearch et d'autres sources de données. Prend en charge plus de 20 canaux de notification, réduction du bruit des alertes, escalade et automatisation d'auto-guérison.
Alerting open source pour votre stack existante


Démarrage rapide · Documentation · Téléchargement · Versions · Communauté
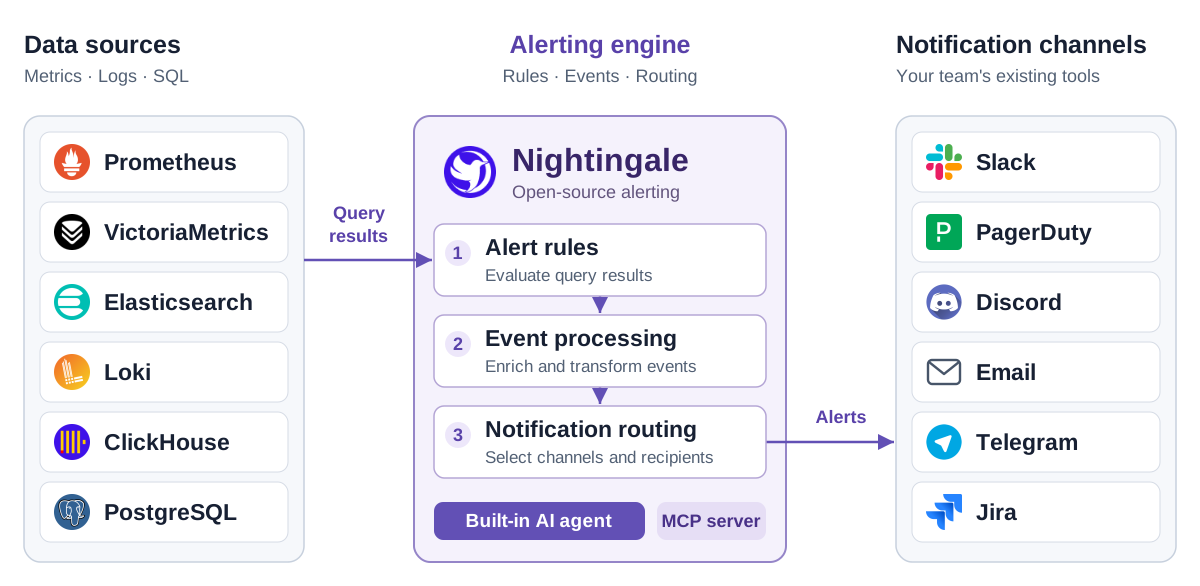
Nightingale réunit les règles d'alerte, le traitement des événements et le routage des notifications en un seul endroit. Connectez Prometheus, VictoriaMetrics, Elasticsearch, Loki, ClickHouse et d'autres sources de données que vous exploitez déjà, puis envoyez les alertes vers Slack, PagerDuty et les outils existants de votre équipe.
Auto-hébergé · Apache-2.0 · Agent IA intégré · Serveur MCP
Pourquoi Nightingale ?
- Donnez aux équipes la responsabilité de leurs alertes. Organisez les règles en groupes métier, attribuez des permissions d'équipe et gérez les règles et les paramètres de notification via l'interface et l'API.
- Regroupez une alerting dispersée en un seul endroit. Évaluez les règles sur des sources de données de métriques, de logs et SQL tout en conservant vos collecteurs, votre stockage et vos tableaux de bord Grafana existants.
- Comprenez ce qui est arrivé à une alerte. Inspectez les enregistrements d'évaluation des règles, les événements historiques et les résultats de notification pour suivre une requête jusqu'à sa livraison.
Démarrage rapide
Avec Git et Docker Compose installés, démarrez la stack d'évaluation incluse :
git clone https://github.com/ccfos/nightingale.git
cd nightingale/docker/compose-bridge
docker compose up -d
Cela démarre Nightingale, MySQL, Redis, VictoriaMetrics et Categraf. Ouvrez http://localhost:17000 et connectez-vous avec root / root.2020.
Pour obtenir votre première alerte :
- Connectez une source de données. Ajoutez votre point de terminaison compatible Prometheus existant, ou utilisez
http://victoriametrics:8428pour l'instance VictoriaMetrics de cette stack Compose. - Créez une règle d'alerte. Choisissez un groupe métier et une source de données, puis saisissez une expression PromQL. Pour un test qui se déclenche toujours, utilisez
vector(1) > 0et définissez la durée à0. - Configurez la livraison. Mettez en place un canal de notification, créez une règle de notification et attachez-la à la règle d'alerte. Vérifiez que la notification de test arrive, puis désactivez l'alerte de test.
La stack Compose utilise des identifiants d'exemple et expose les ports des services pour une évaluation locale. Modifiez les identifiants et vérifiez l'accès réseau avant de déployer sur un hôte partagé ou public. Consultez les options de déploiement pour d'autres façons d'exécuter Nightingale.
Comment il s'intègre dans votre stack
Nightingale interroge vos sources de données, évalue les conditions d'alerte, traite les événements et achemine les notifications. Vos données existantes restent dans leurs stockages actuels.
Conservez Grafana pour la visualisation et votre plateforme d'astreinte pour la planification, l'escalade et la réponse aux incidents. Nightingale inclut également des tableaux de bord pour les équipes qui souhaitent explorer les données parallèlement à leurs alertes.
Vous démarrez sans stack de supervision ? La configuration autonome inclut une TSDB embarquée optionnelle pour les petits déploiements à instance unique. Categraf est un collecteur optionnel pour les hôtes, les middlewares, les bases de données et les équipements réseau.
Capacités clés
| Capacité | Ce que vous pouvez faire |
|---|---|
| Alerting multi-sources de données | Utilisez PromQL, des requêtes de logs ou du SQL pour définir les conditions. Appliquez une règle à plusieurs instances d'un même type de source de données. |
| Appropriation par les équipes | Regroupez les règles et les tableaux de bord par groupe métier, attribuez des permissions d'équipe et connectez OIDC, OAuth2, LDAP ou CAS pour la connexion. |
| Traitement et routage des événements | Mettez en sourdine les notifications, abonnez-vous aux alertes, enrichissez ou réécrivez les labels et acheminez les événements via des pipelines conditionnels. |
| Enregistrements d'exécution des alertes | Consultez les requêtes et résultats d'évaluation, les événements actifs et historiques, ainsi que les enregistrements de livraison des notifications. |
| Intégrations réutilisables | Démarrez avec des configurations de collecteurs, des règles d'alerte et des tableaux de bord fournis. Vérifiez les requêtes et les seuils pour votre environnement avant de les activer. |
| Évaluation distribuée | Répartissez les règles entre les moteurs d'alerting et utilisez n9e-edge pour évaluer les alertes au plus près des sources de données distantes. |
Les intégrations de notification incluent Slack, PagerDuty, Discord, Email, Telegram, Mattermost, Jira et Jira Service Management, avec des webhooks HTTP et des scripts pour des destinations personnalisées. Consultez la référence des canaux de notification natifs pour les détails de configuration.
Pour les réponses automatisées, connectez ibex afin d'exécuter des scripts de remédiation prédéfinis lorsqu'une alerte se déclenche.
Agent IA intégré
Nightingale inclut un agent IA que vous pouvez utiliser directement dans l'interface web. L'agent s'exécute au sein de Nightingale, appelle des outils pour inspecter vos données de supervision et votre configuration, et mène à bien des tâches en plusieurs étapes.