

Krawl v2.4.0
Krawl est un serveur de déception web personnalisable, léger et natif du cloud, ainsi qu'un anti-crawler, qui crée de fausses applications web présentant des vulnérabilités faciles à exploiter en utilisant des données leurres réalistes générées aléatoirement et des modèles HTML générés par IA.
Krawl
Un serveur honeypot web moderne et personnalisable, conçu pour détecter et suivre l'activité malveillante des attaquants et des robots d'exploration web au moyen de pages web trompeuses, d'identifiants factices et de jetons canaris.




Table des matières
- Démo
- Qu'est-ce que Krawl ?
- Tableau de bord Krawl
- Modes de déploiement
- Liste de bannissement Krawl
- Démarrage rapide
- Configuration
- Bannir les IP malveillantes
- Détection d'attaques
- Réputation des IP
- Tromperie à l'aide de l'IA
- Exécution derrière un proxy inverse ou un CDN
- Métriques et supervision
- Documentation
- Contribution
Démo
Astuce : explorez les chemins du robots.txt pour plus de divertissement
URL de Krawl : http://demo.krawlme.com
Consultez le tableau de bord http://demo.krawlme.com/das_dashboard
Qu'est-ce que Krawl ?
Krawl est un serveur de tromperie cloud‑native conçu pour détecter, retarder et analyser les attaquants malveillants, les robots d'exploration web et les scanners automatisés.
Il crée de fausses applications web réalistes remplies de cibles faciles telles que des panneaux d'administration, des fichiers de configuration et des identifiants factices exposés, afin d'attirer et d'identifier les activités suspectes.
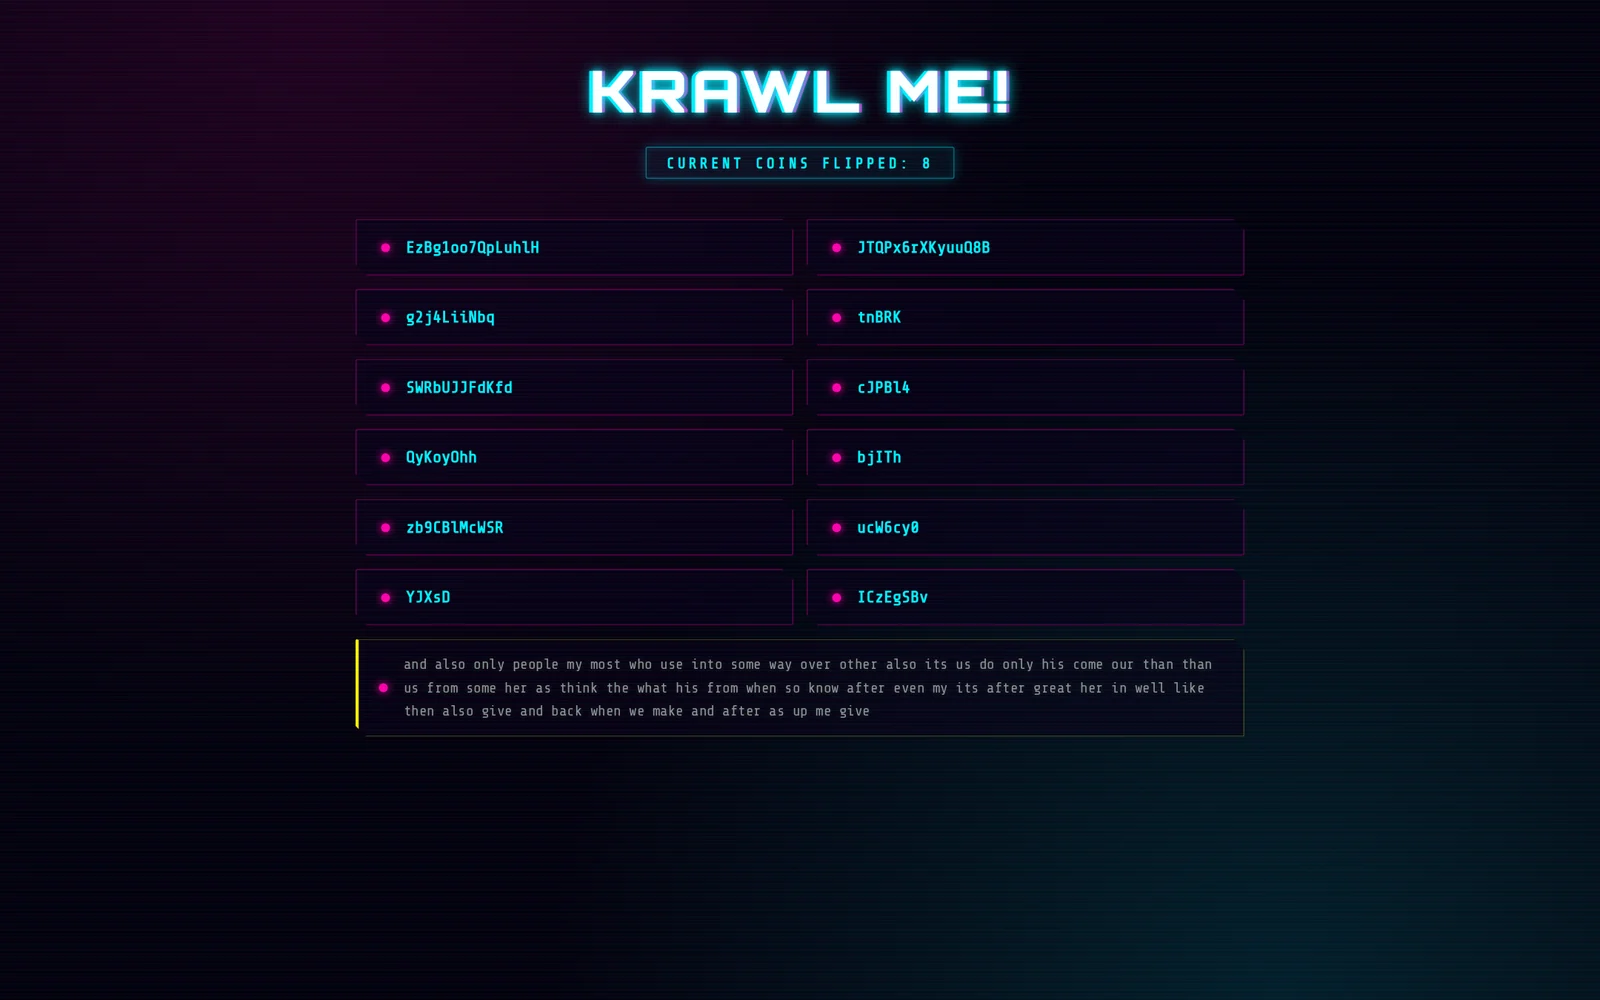
En gaspillant les ressources des attaquants, Krawl aide à distinguer clairement les comportements malveillants des robots d'exploration légitimes.
Il propose :
- Pages de tromperie générées par IA : Laissez les attaquants aider à générer votre fausse surface d'attaque vulnérable
- Pages Spider Trap : Liens aléatoires infinis pour épuiser les ressources des crawlers, basées sur le projet spidertrap
- Fausses pages de connexion : WordPress, phpMyAdmin, panneaux d'administration
- Chemins Honeypot : Annoncés dans robots.txt pour piéger les scanners
- Faux identifiants : Noms d'utilisateur, mots de passe et clés API d'apparence réaliste
- Intégration Canary Token : Déclenchement d'alertes externes
- En-têtes de serveur aléatoires : Tromper les attaques basées sur l'en-tête et la version du serveur
- Tableau de bord en temps réel : Surveiller l'activité suspecte
- Détection d'attaques YARA : plus de 3 100 règles intégrées pour les attaques web, les charges utiles d'exploitation, plus de 2 500 CVE, les botnets IoT et les sondes d'exposition, auxquelles répondent des fausses réponses correspondantes
- Contenu factice personnalisable : chaque fausse page et réponse d'attaque est un fichier listé dans
responses/manifest.yaml - Injection d'erreurs aléatoires : Imiter le comportement d'un vrai serveur
Vous pouvez facilement exposer Krawl aux côtés de vos autres services pour les protéger des crawlers web et des utilisateurs malveillants à l'aide d'un reverse proxy. Pour plus de détails, consultez la documentation sur le reverse proxy.
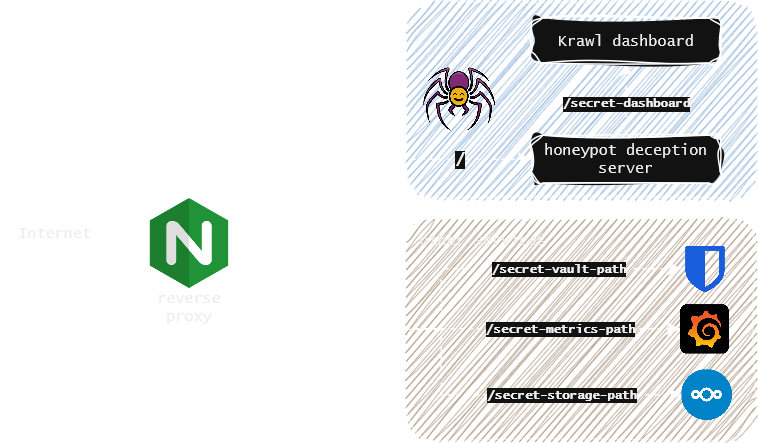
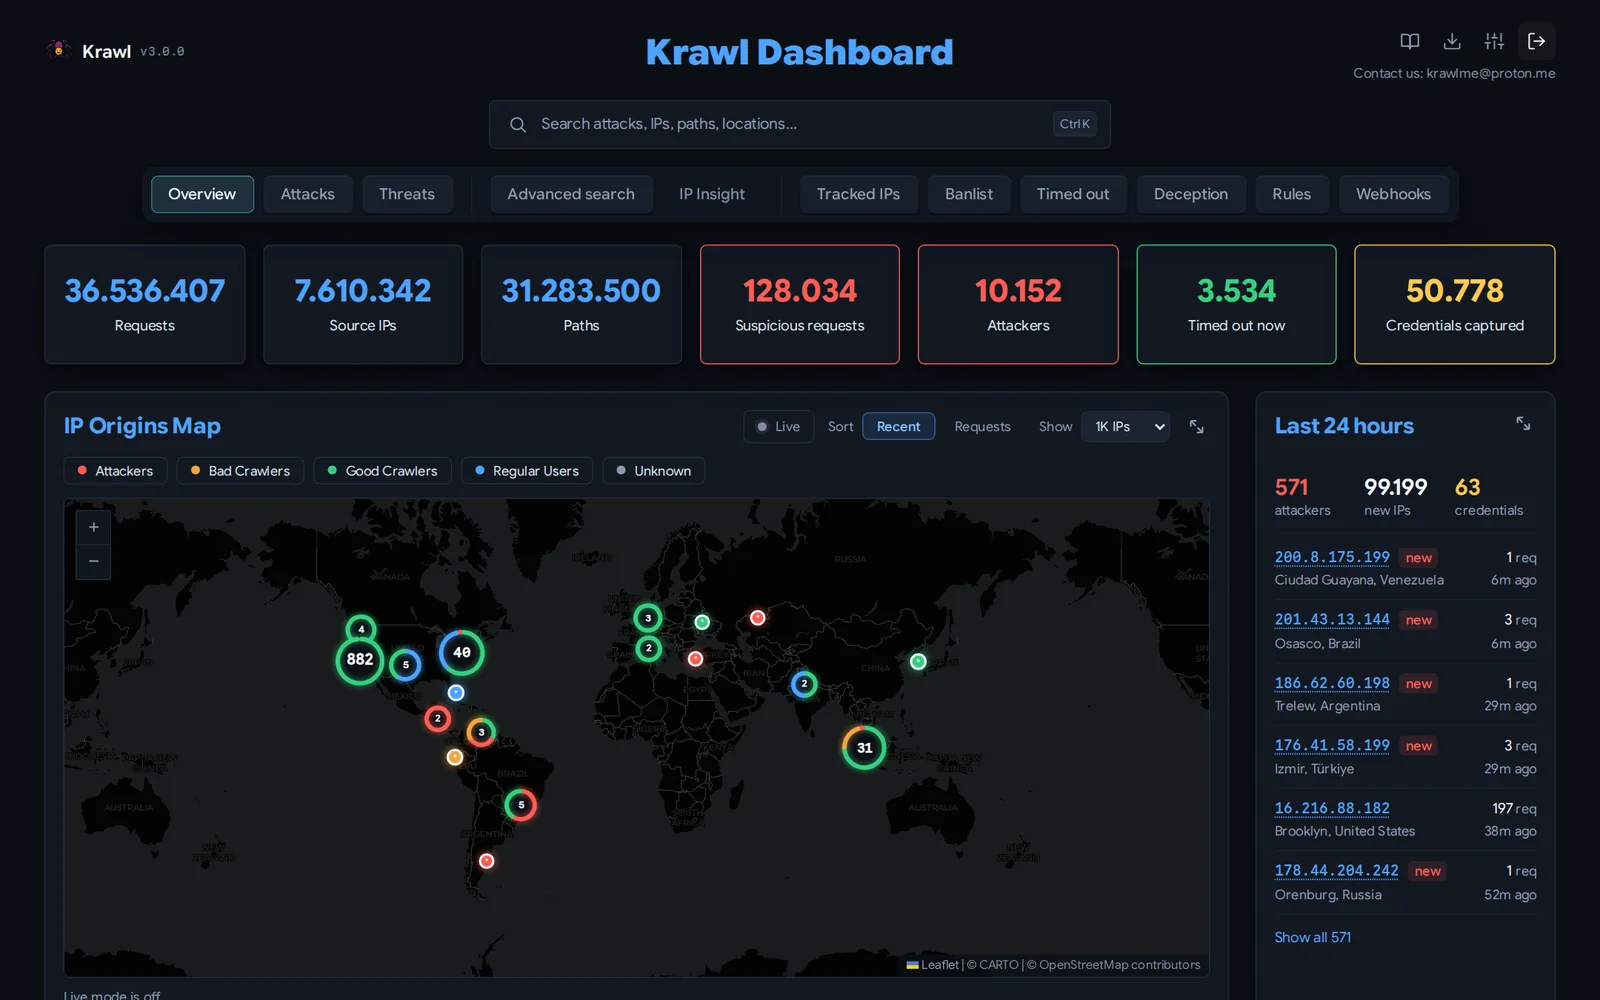
Tableau de bord Krawl
Krawl fournit un tableau de bord complet, accessible à un chemin secret aléatoire généré au démarrage ou à un chemin personnalisé configuré via KRAWL_DASHBOARD_SECRET_PATH. Cela permet de garder le tableau de bord caché des attaquants qui scannent votre honeypot.
Cinq onglets sont accessibles à toute personne connaissant le chemin du tableau de bord :
- Vue d'ensemble : vue globale de l'activité des attaques : une carte interactive des origines IP, les requêtes suspectes récentes, et les principales IP, User-Agents et chemins.
- Attaques : répartition détaillée des identifiants capturés, des déclenchements de honeypot et des types d'attaques détectés (SQLi, XSS, path traversal, etc.) avec graphiques et tableaux.
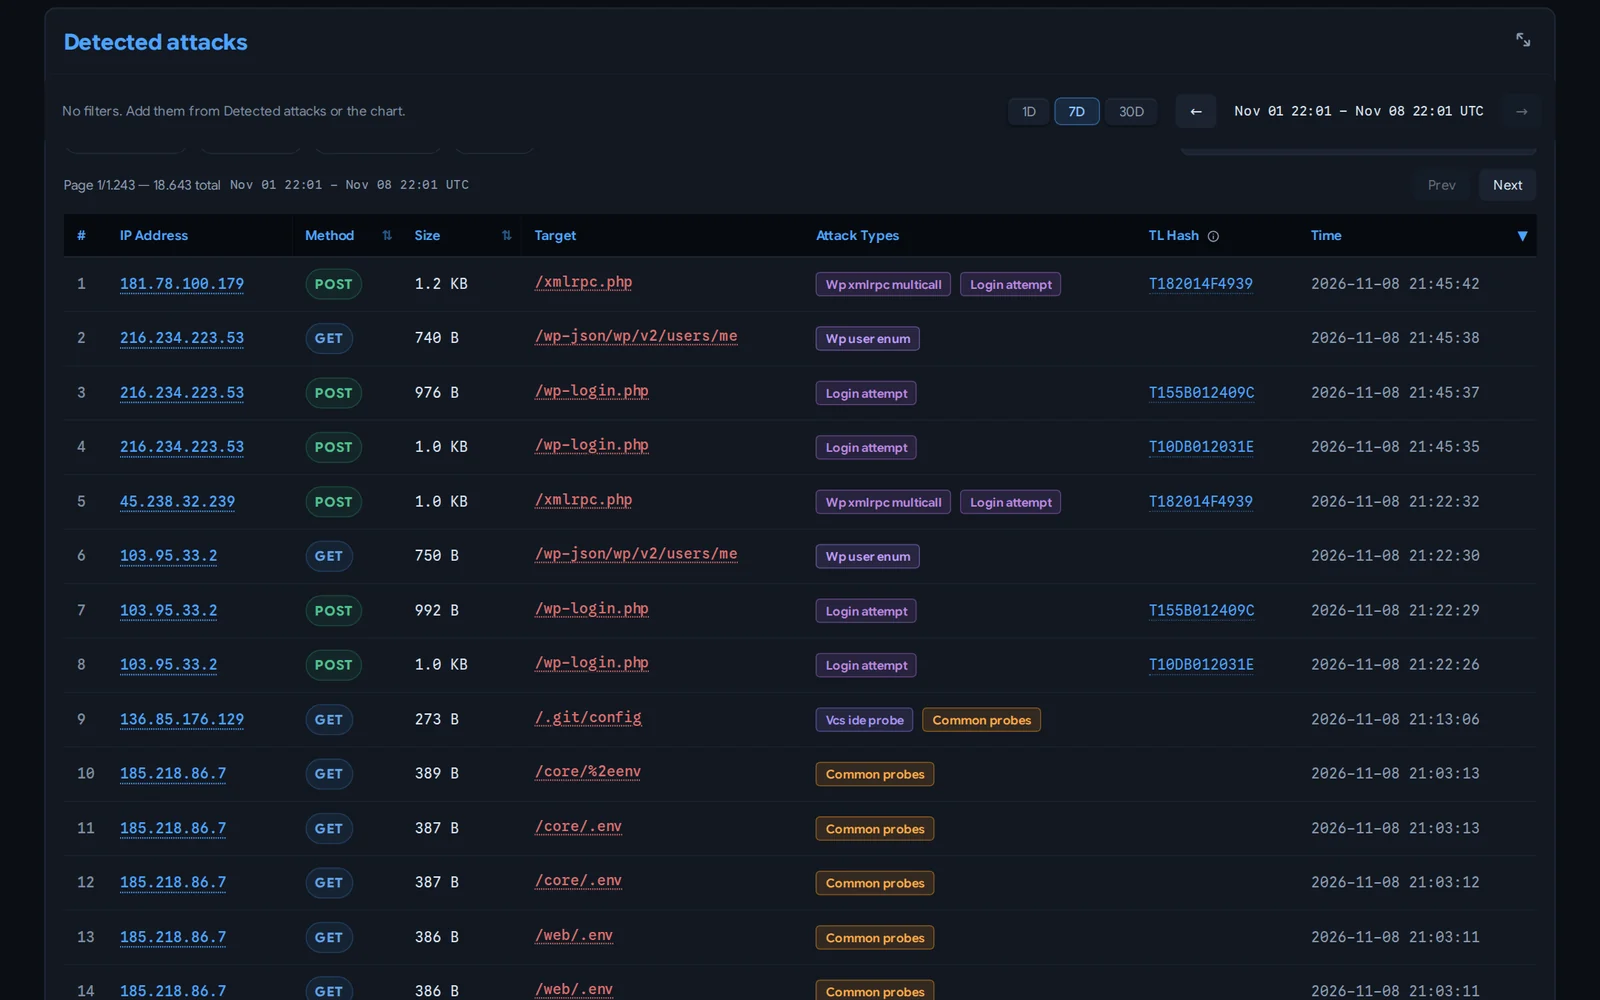
-
Menaces : charges utiles regroupées en campagnes par hachage flou TLSH, afin qu'un webshell et ses variantes modifiées soient lus comme une seule campagne plutôt que comme des détections sans lien, avec un index de chaque fichier capturé.
-
Recherche avancée : retrouver les requêtes stockées par chemin, hôte, IP, referer, user agent, méthode, texte brut de la requête et en-têtes HTTP.