
 #1
Outils pour l'audit, le test et la sécurisation des systèmes Wi-Fi, Bluetooth et RFID.
Recommandé par Kitploit
 geniuszly/genwififaker
est un outil pour créer de faux points d'accès WiFi
 sqrtrev/cve-2021-1965
Preuve de concept d'exploitation pour CVE-2021-1965, une RCE zero-click WiFi dans l'analyse MBSSID d'Android, provoquant un débordement de tampon et…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guide d'audit de sécurité Wi-Fi et de test de mots de passe WPA2 2026 : maîtriser le mode moniteur
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI

 syss-research/protectimus-slim-proxmark3
Script Lua Proxmark3 pour attaquer les jetons matériels TOTP NFC Protectimus SLIM vulnérables
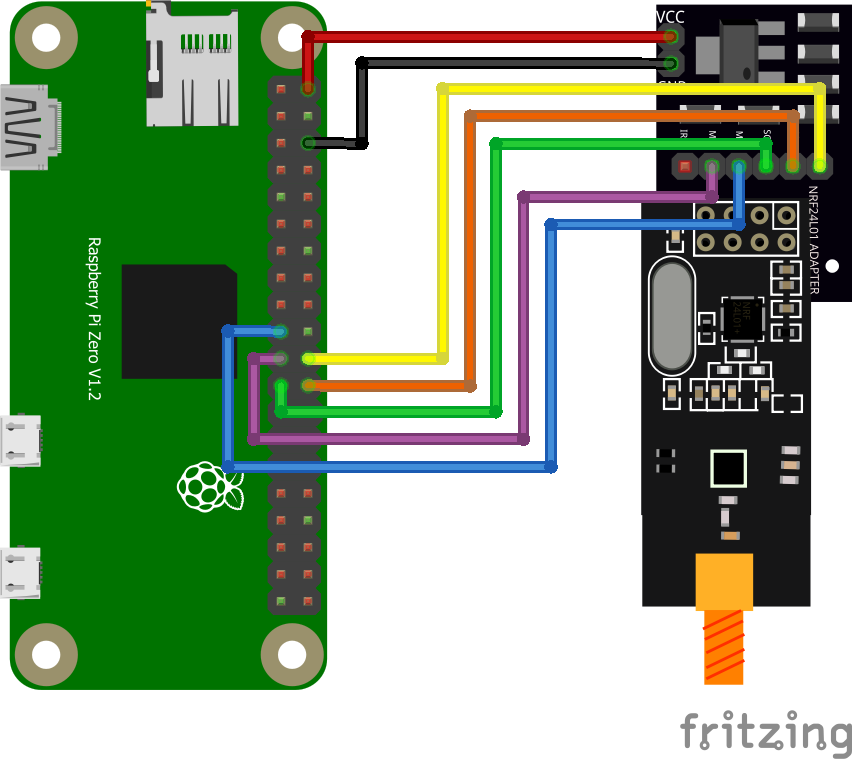 b1narygl1tch/zerojack
Un outil pour effectuer une attaque d'injection de frappes MouseJack.
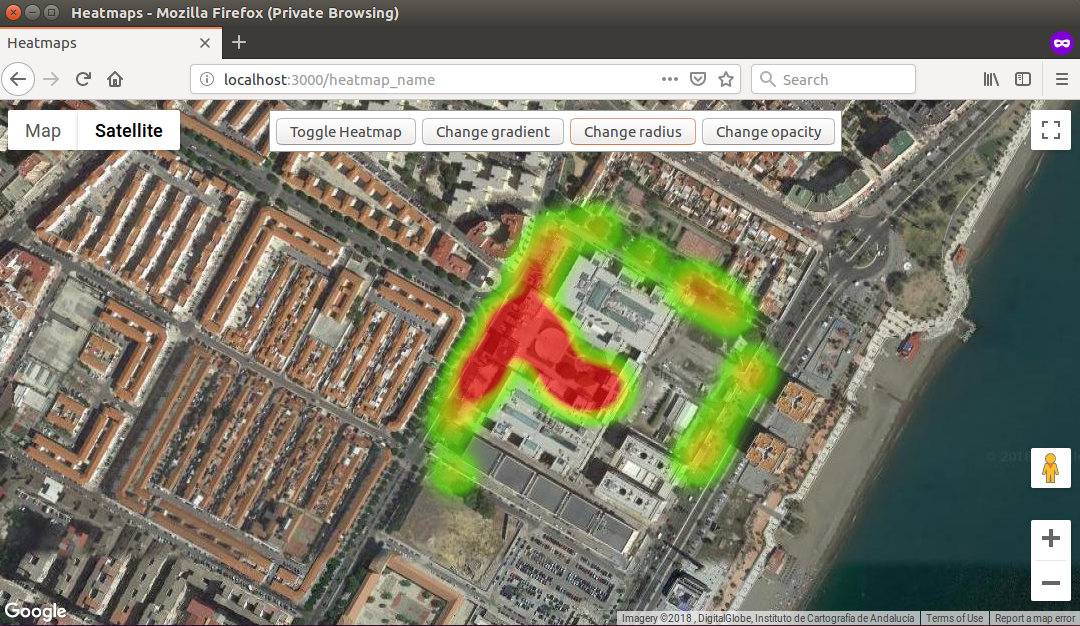 t1gr3s/airo-heat
Dépôt de l'équipe T1GR3$ lors du hackathon Cybercamp 2018
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap dans une seule CLI · 25 modules · session SQLite · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
Preuve de concept en Python pour CVE-2026-0073, exploitant une faille logique dans la vérification des certificats du démon ADB afin de contourner…
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - Dépassement de tampon BlueTooth (PoC) BlueBorne - Preuve de concept - Désarmé/Non armé - DoS (Crash) uniquement
 ynwarcs/cve-2023-23388
PoC pour CVE-2023-23388 (LPE dans le service bthserv de Windows 10/11)
 joshuapassos/cmf-watch-pro-2-ble-protocol
Protocole BLE rétro-conçu pour la CMF Watch Pro 2, documentant la disposition GATT, les trames de commande chiffrées en AES-128-CBC, l'échange…
 esperto-input/esperto-wiimote
Logiciel avancé de remappage Wiimote
 turretsec/disclosure-thinkware-u3000
Trois vulnérabilités non authentifiées dans le protocole de contrôle WiFi local du dashcam Thinkware U3000 : écriture arbitraire de fichiers, lecture…
 tonixtoolkitofficial-afk/esp32-blue-ducky
Micrologiciel ESP32 qui émule un clavier Bluetooth HID pour s'appairer automatiquement avec des téléphones Android et injecter des frappes scriptées…
 mahmoud-sadder/airstrike
AirStrike est un framework avancé d'évaluation de la sécurité sans fil conçu pour simplifier et améliorer les tests de pénétration Wi-Fi grâce à une…








