
 #1
Outils automatisés pour la détection des failles courantes des applications web (ex. XSS, SQLi).
Recommandé par Kitploit
 0xinfection/logmepwn
Un kit de scan et de validation entièrement automatisé, fiable et ultra-rapide pour la vulnérabilité Log4J RCE CVE-2021-44228.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 we1h0/securitymanageframwork
Security Manage Framwork est une plateforme de gestion de sécurité pour le réseau d'entreprise, qui inclut des modules de gestion des actifs, des…
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 ekultek/pybelt
La ceinture à outils du hacker
 xnl-h4ck3r/xnlreveal
Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…
 hood3drob1n/bingoo
BinGoo! Un outil de Dorking Bing et Google basé sur bash Linux.
 gbrindisi/xsssniper
Un outil automatique de découverte de XSS
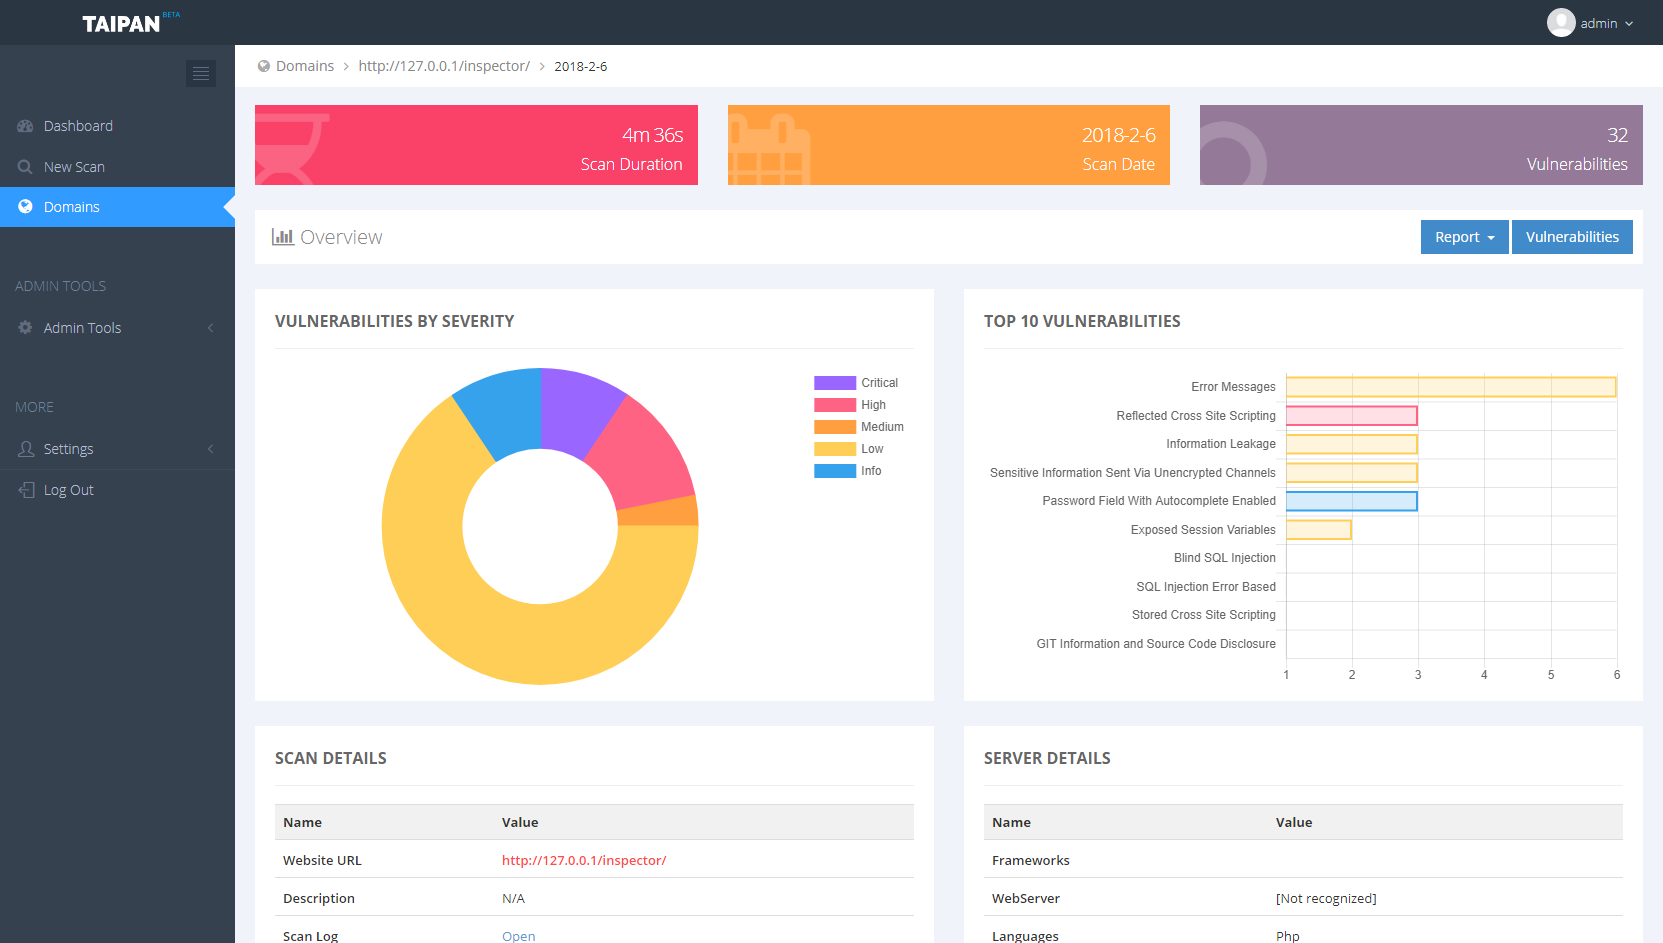 enkomio/taipan
Scanner de vulnérabilités d'applications Web
 noptrix/lulzbuster
Un brute-forceur de répertoires et fichiers HTTP(S) multithreadé, très rapide et intelligent, écrit en C sur la base de libcurl.
 lumoslab-innovation/openhunterai
Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…
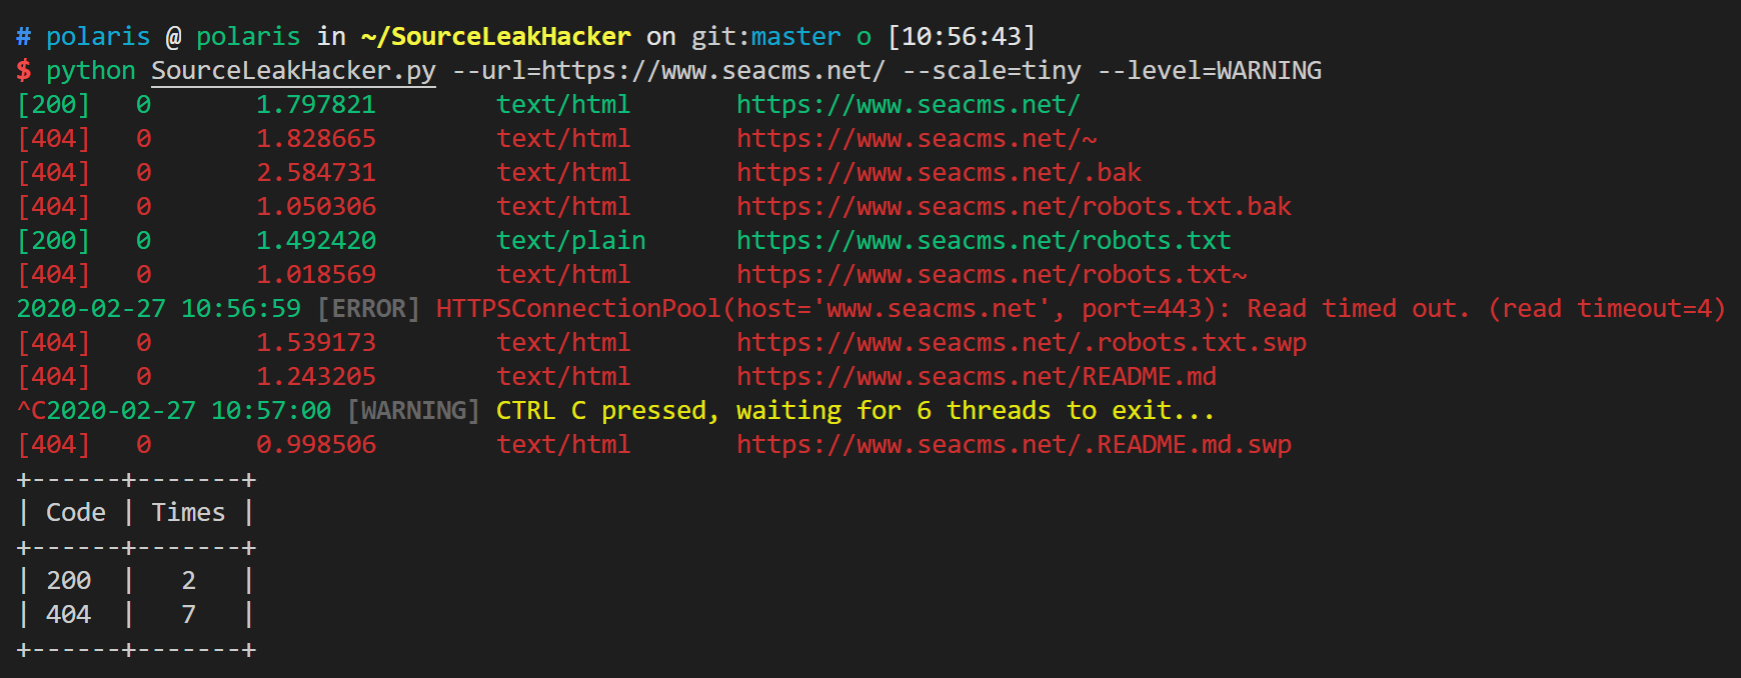 wangyihang/sourceleakhacker
:bug: Un scanner de fuite de code source d'application web multithreadé
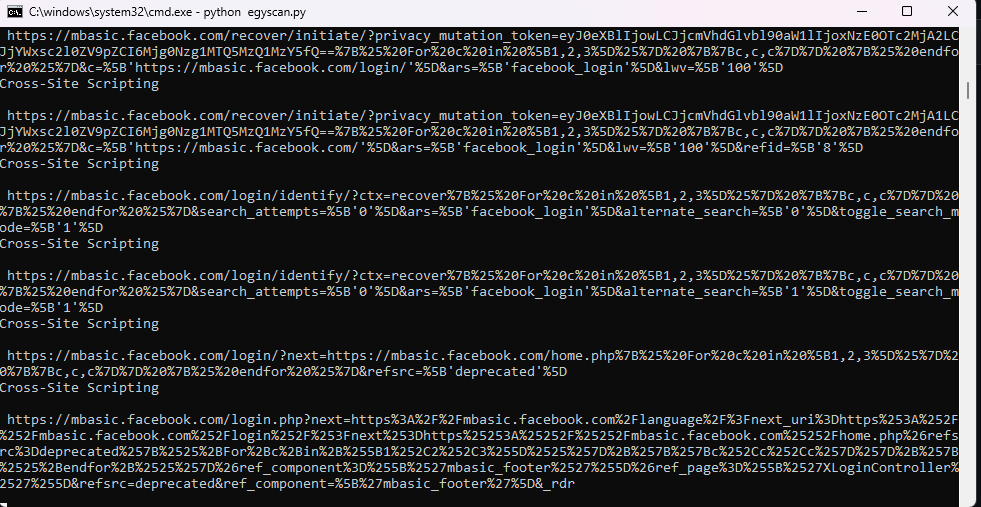 dragonked2/egyscan
Egyscan Le meilleur scanner de vulnérabilités web; c'est une centrale de sécurité polyvalente conçue pour renforcer vos applications web contre les…
 rxerium/rxerium-templates
Scripts Nuclei créés par @rxerium pour les zero days / vulnérabilités activement exploitées.
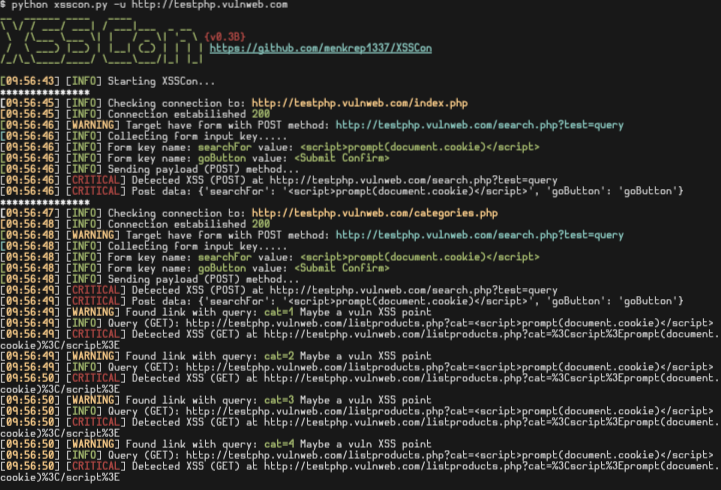 menkrep1337/xsscon
XSSCon : Outil simple de scanner XSS
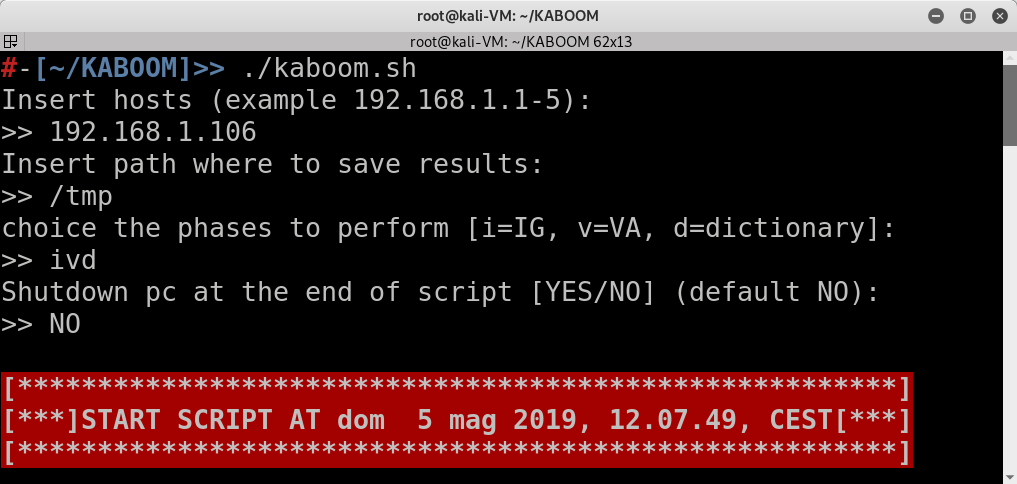 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…








