
 #1
Outils pour l'interception, l'analyse et la modification du trafic web pour les tests de sécurité.
Recommandé par Kitploit
 mthbernardes/houseproxy
Protégez vos parents contre le phishing
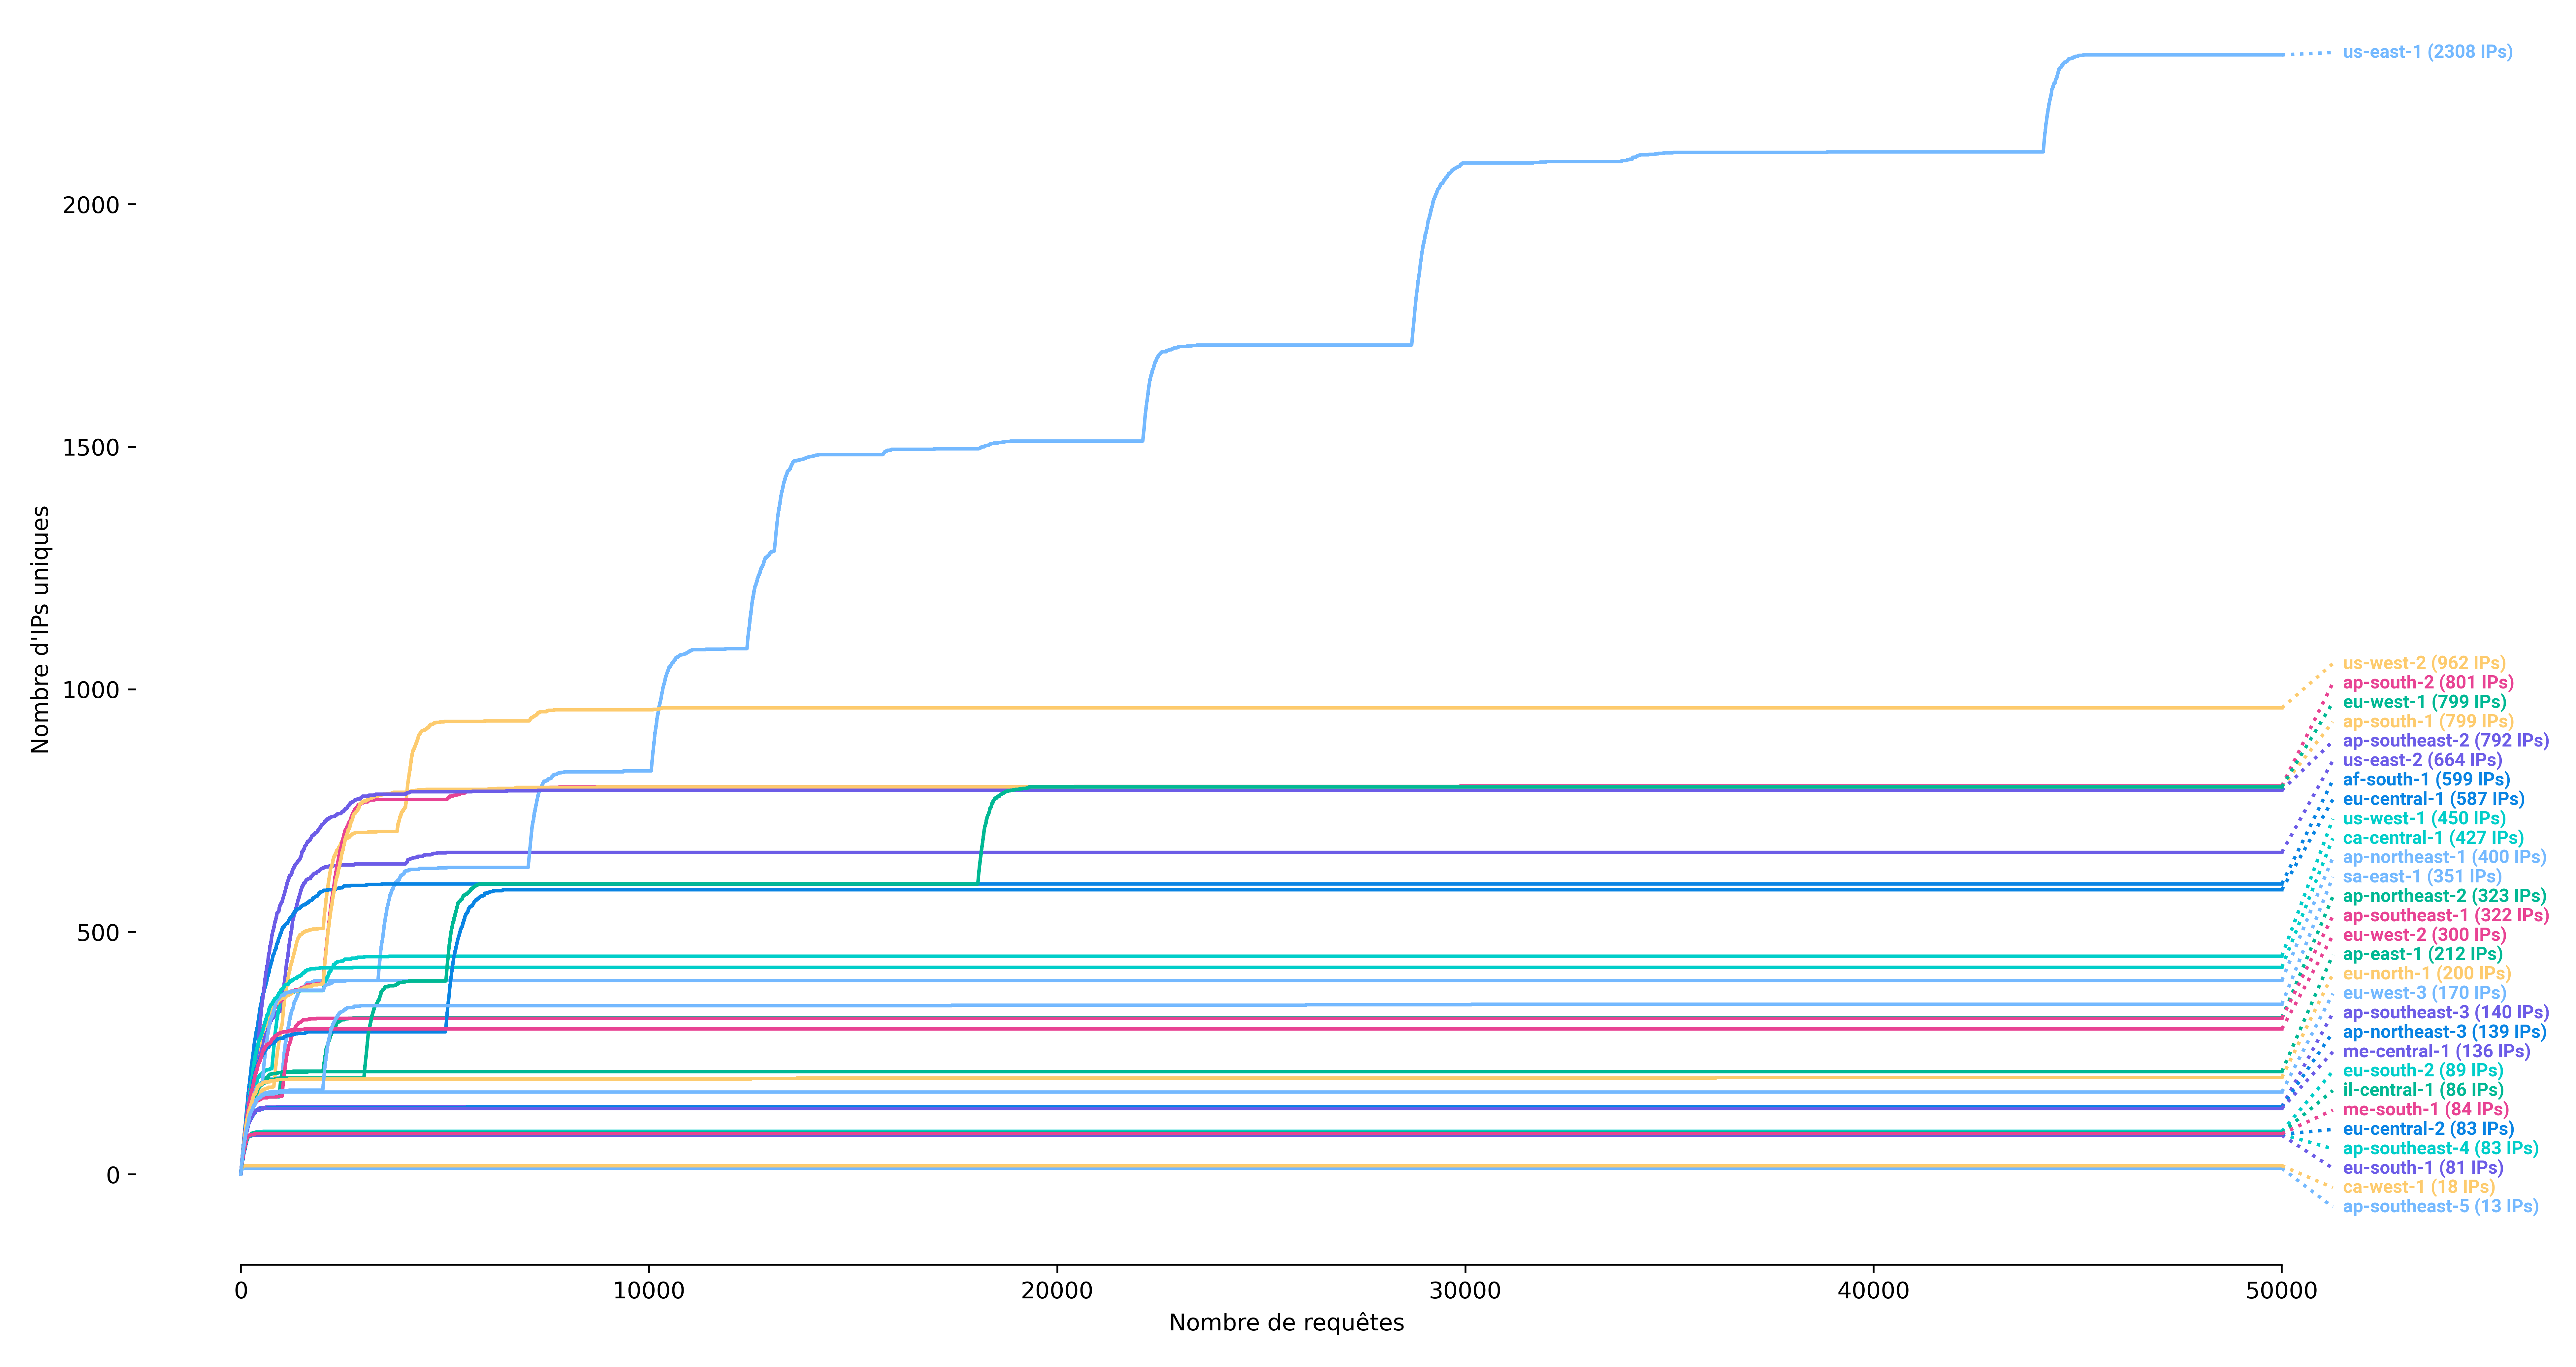 synacktiv/ipspinner
IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.
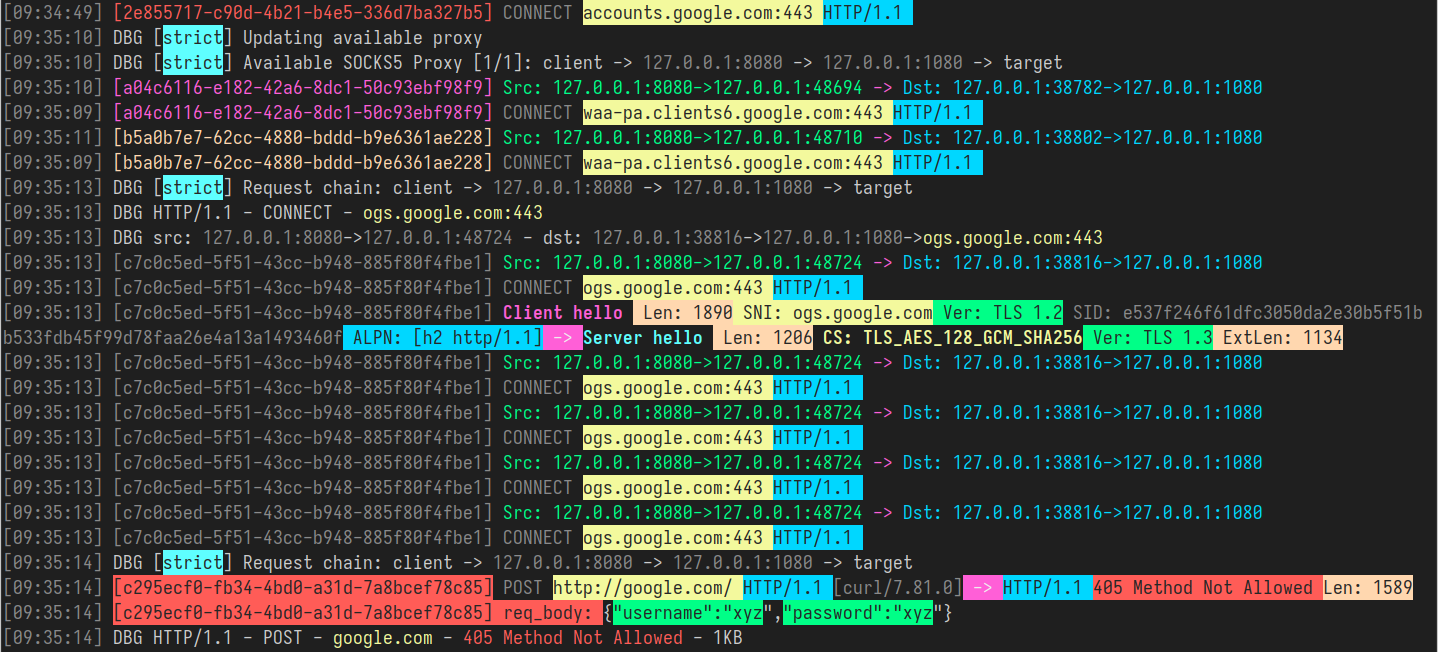 shadowy-pycoder/go-http-proxy-to-socks
Proxy MITM en ligne de commande qui convertit SOCKS4/SOCKS5 en proxy HTTP/HTTPS/HTTP2/HTTP3 avec redirection transparente TCP/UDP, usurpation…
 joanbono/gurp
Burp Commander écrit en Go
 johndoe31415/ratched
Ratched est un proxy TLS transparent de type Man-in-the-Middle conçu pour les tests d'intrusion.
 ytkoka/impersonate-proxy
Un proxy MITM local qui vous permet de contrôler les empreintes TLS (JA3/JA4), les empreintes HTTP/2, l'ordre des en-têtes HTTP et le User-Agent — le…
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
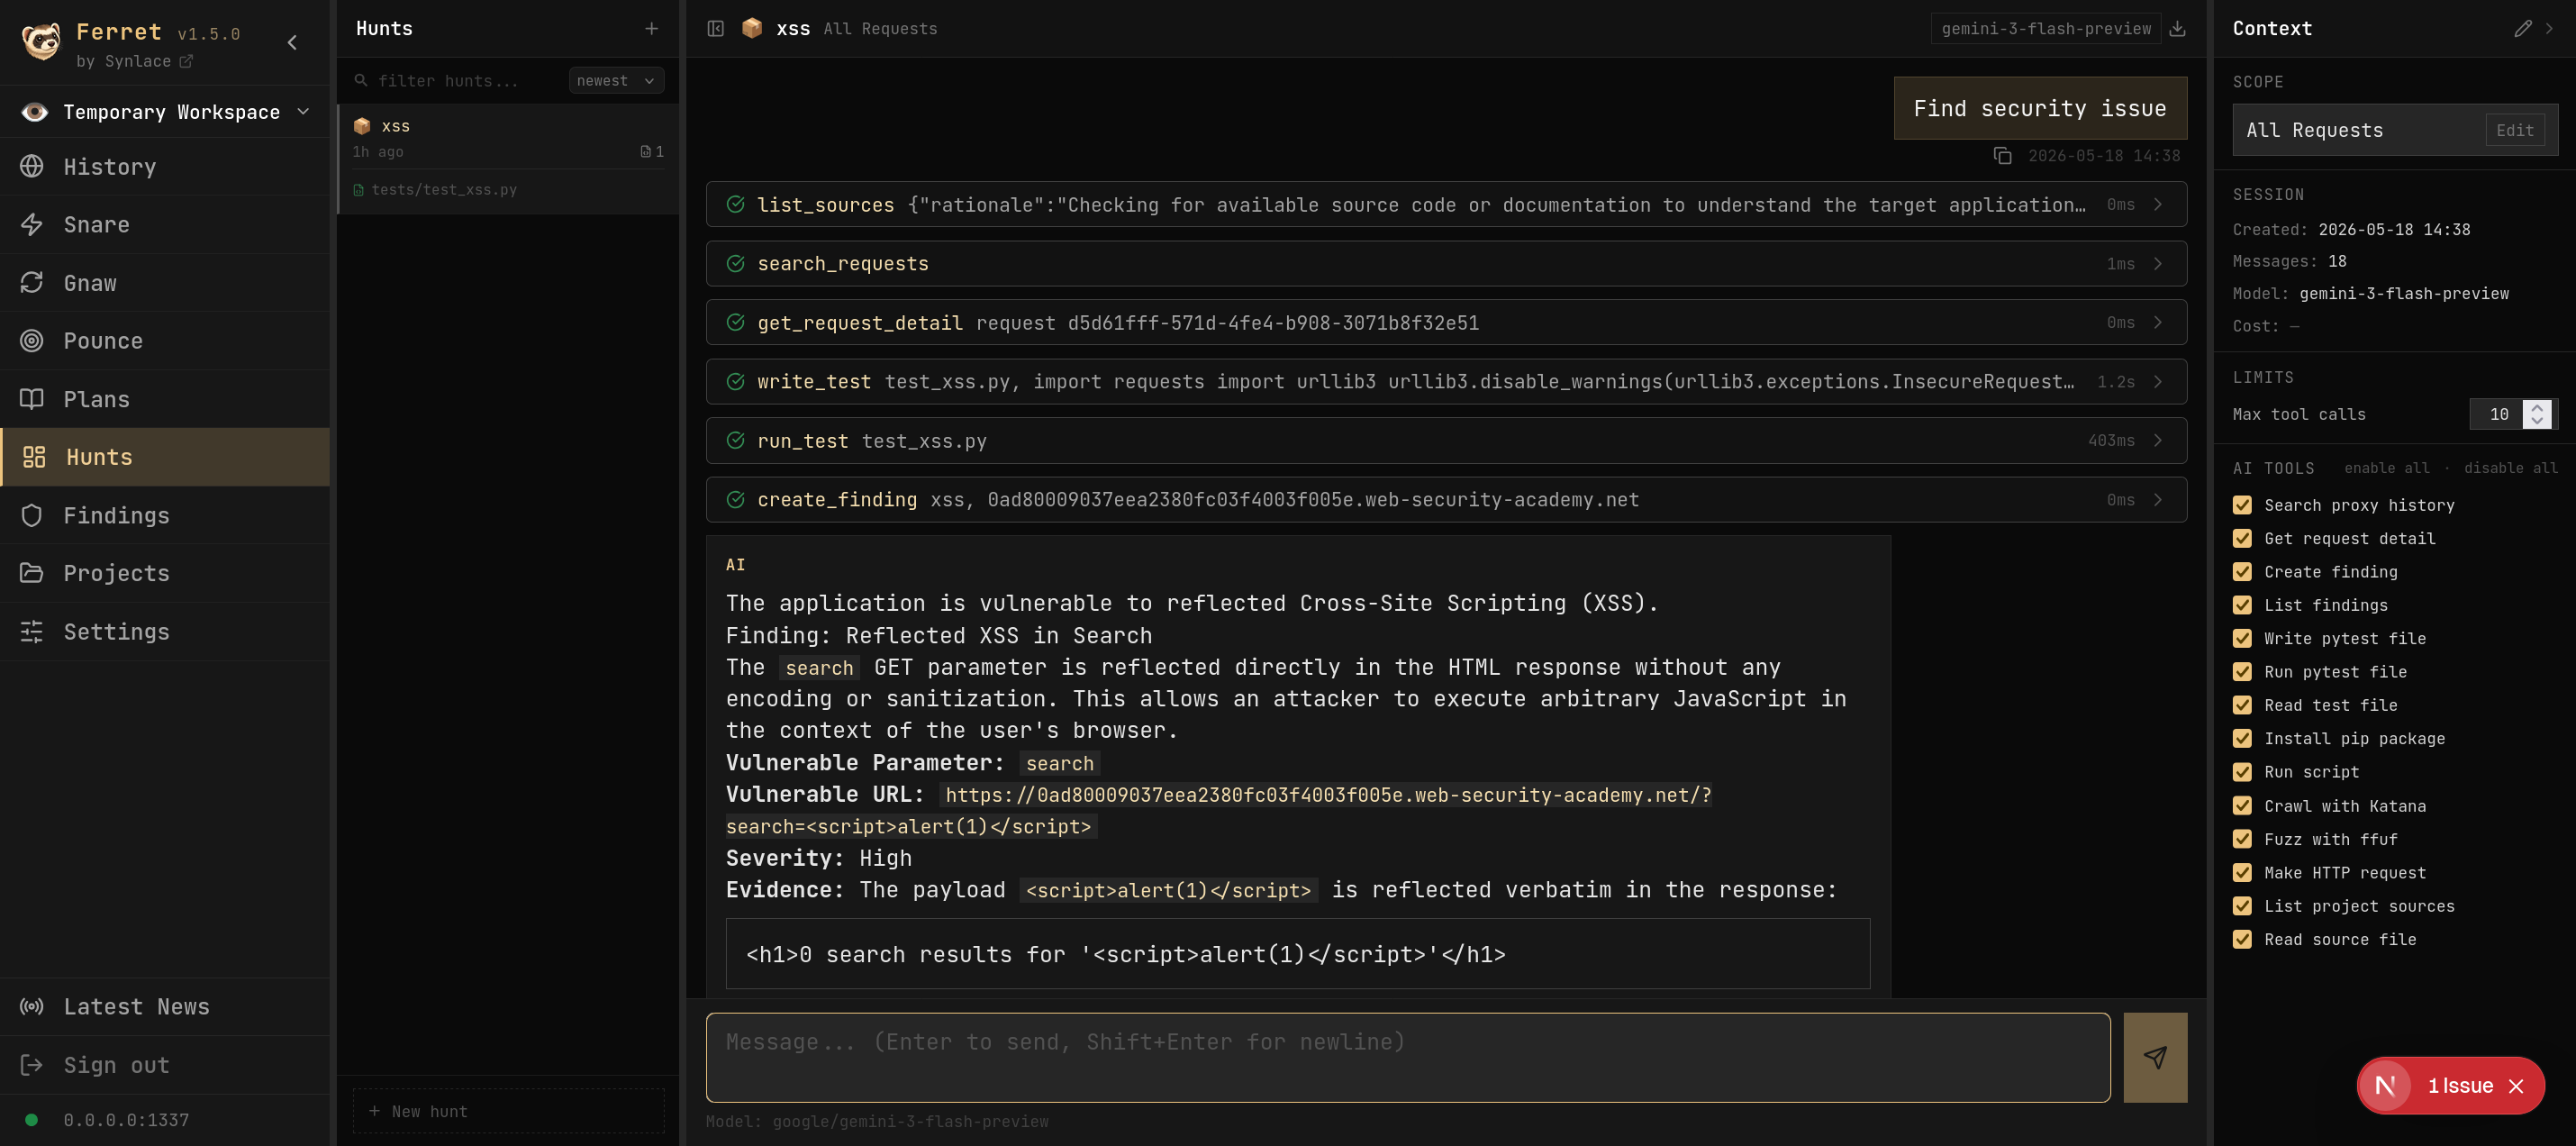 synlace/ferret
La suite collaborative de pentest pour applications web.
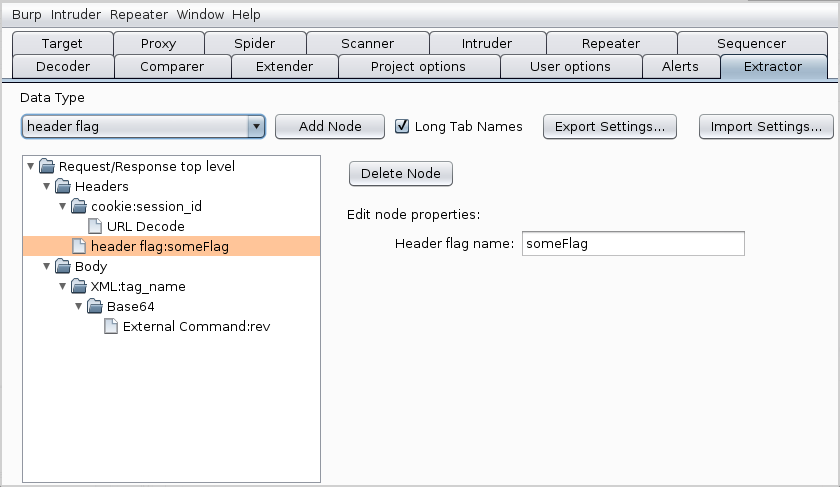 nccgroup/extractor
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor
 jas502n/burpsuite-plugin
Plugin Pour BurpSuite (Pentester)
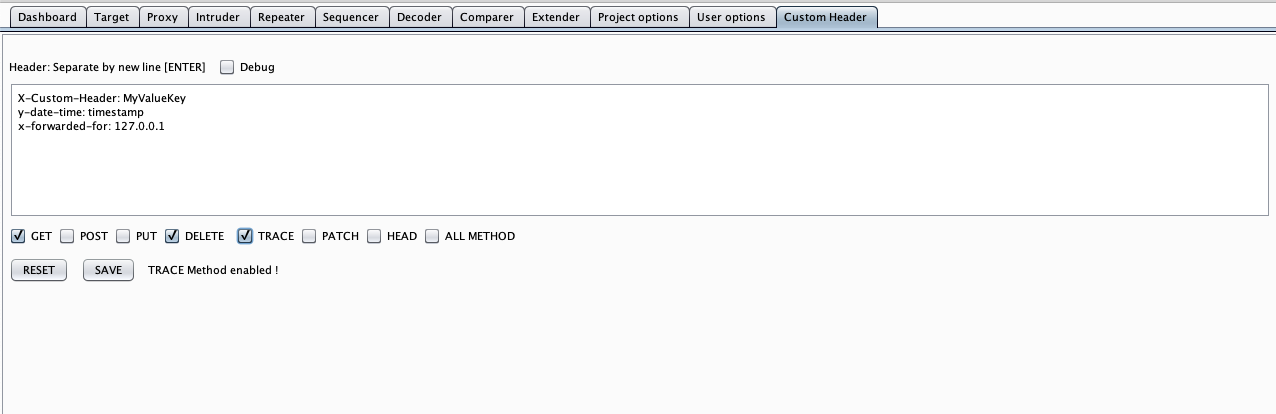 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 icecubesandwich/caddysmith
Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.
 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 nccgroup/wcfdser-ngng
Un plugin Burp Extender qui rendra les objets SOAP binaires lisibles et modifiables.
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 mrschyte/socksmon
Surveillez le trafic TCP arbitraire en utilisant votre proxy d'interception HTTP de choix.








