
 #1
Outils pour l'interception, l'analyse et la modification du trafic web pour les tests de sécurité.
Recommandé par Kitploit

 httptoolkit/httptoolkit
HTTP Toolkit est un outil open-source et élégant pour le débogage, les tests et le développement avec HTTP(S) sous Windows, Linux et Mac :tada:…
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 infisical/agent-vault
Un proxy et coffre-fort de credentials HTTP pour les agents IA comme Claude Code, OpenClaw, Hermes, agents personnalisés + harnais, et plus encore.
 denuitt1/mhr-cfw
Un relais de Domain-Fronting qui achemine le trafic via GAS (Google Apps Script) et le transmet aux Workers Cloudflare. Conçu pour contourner le DPI.
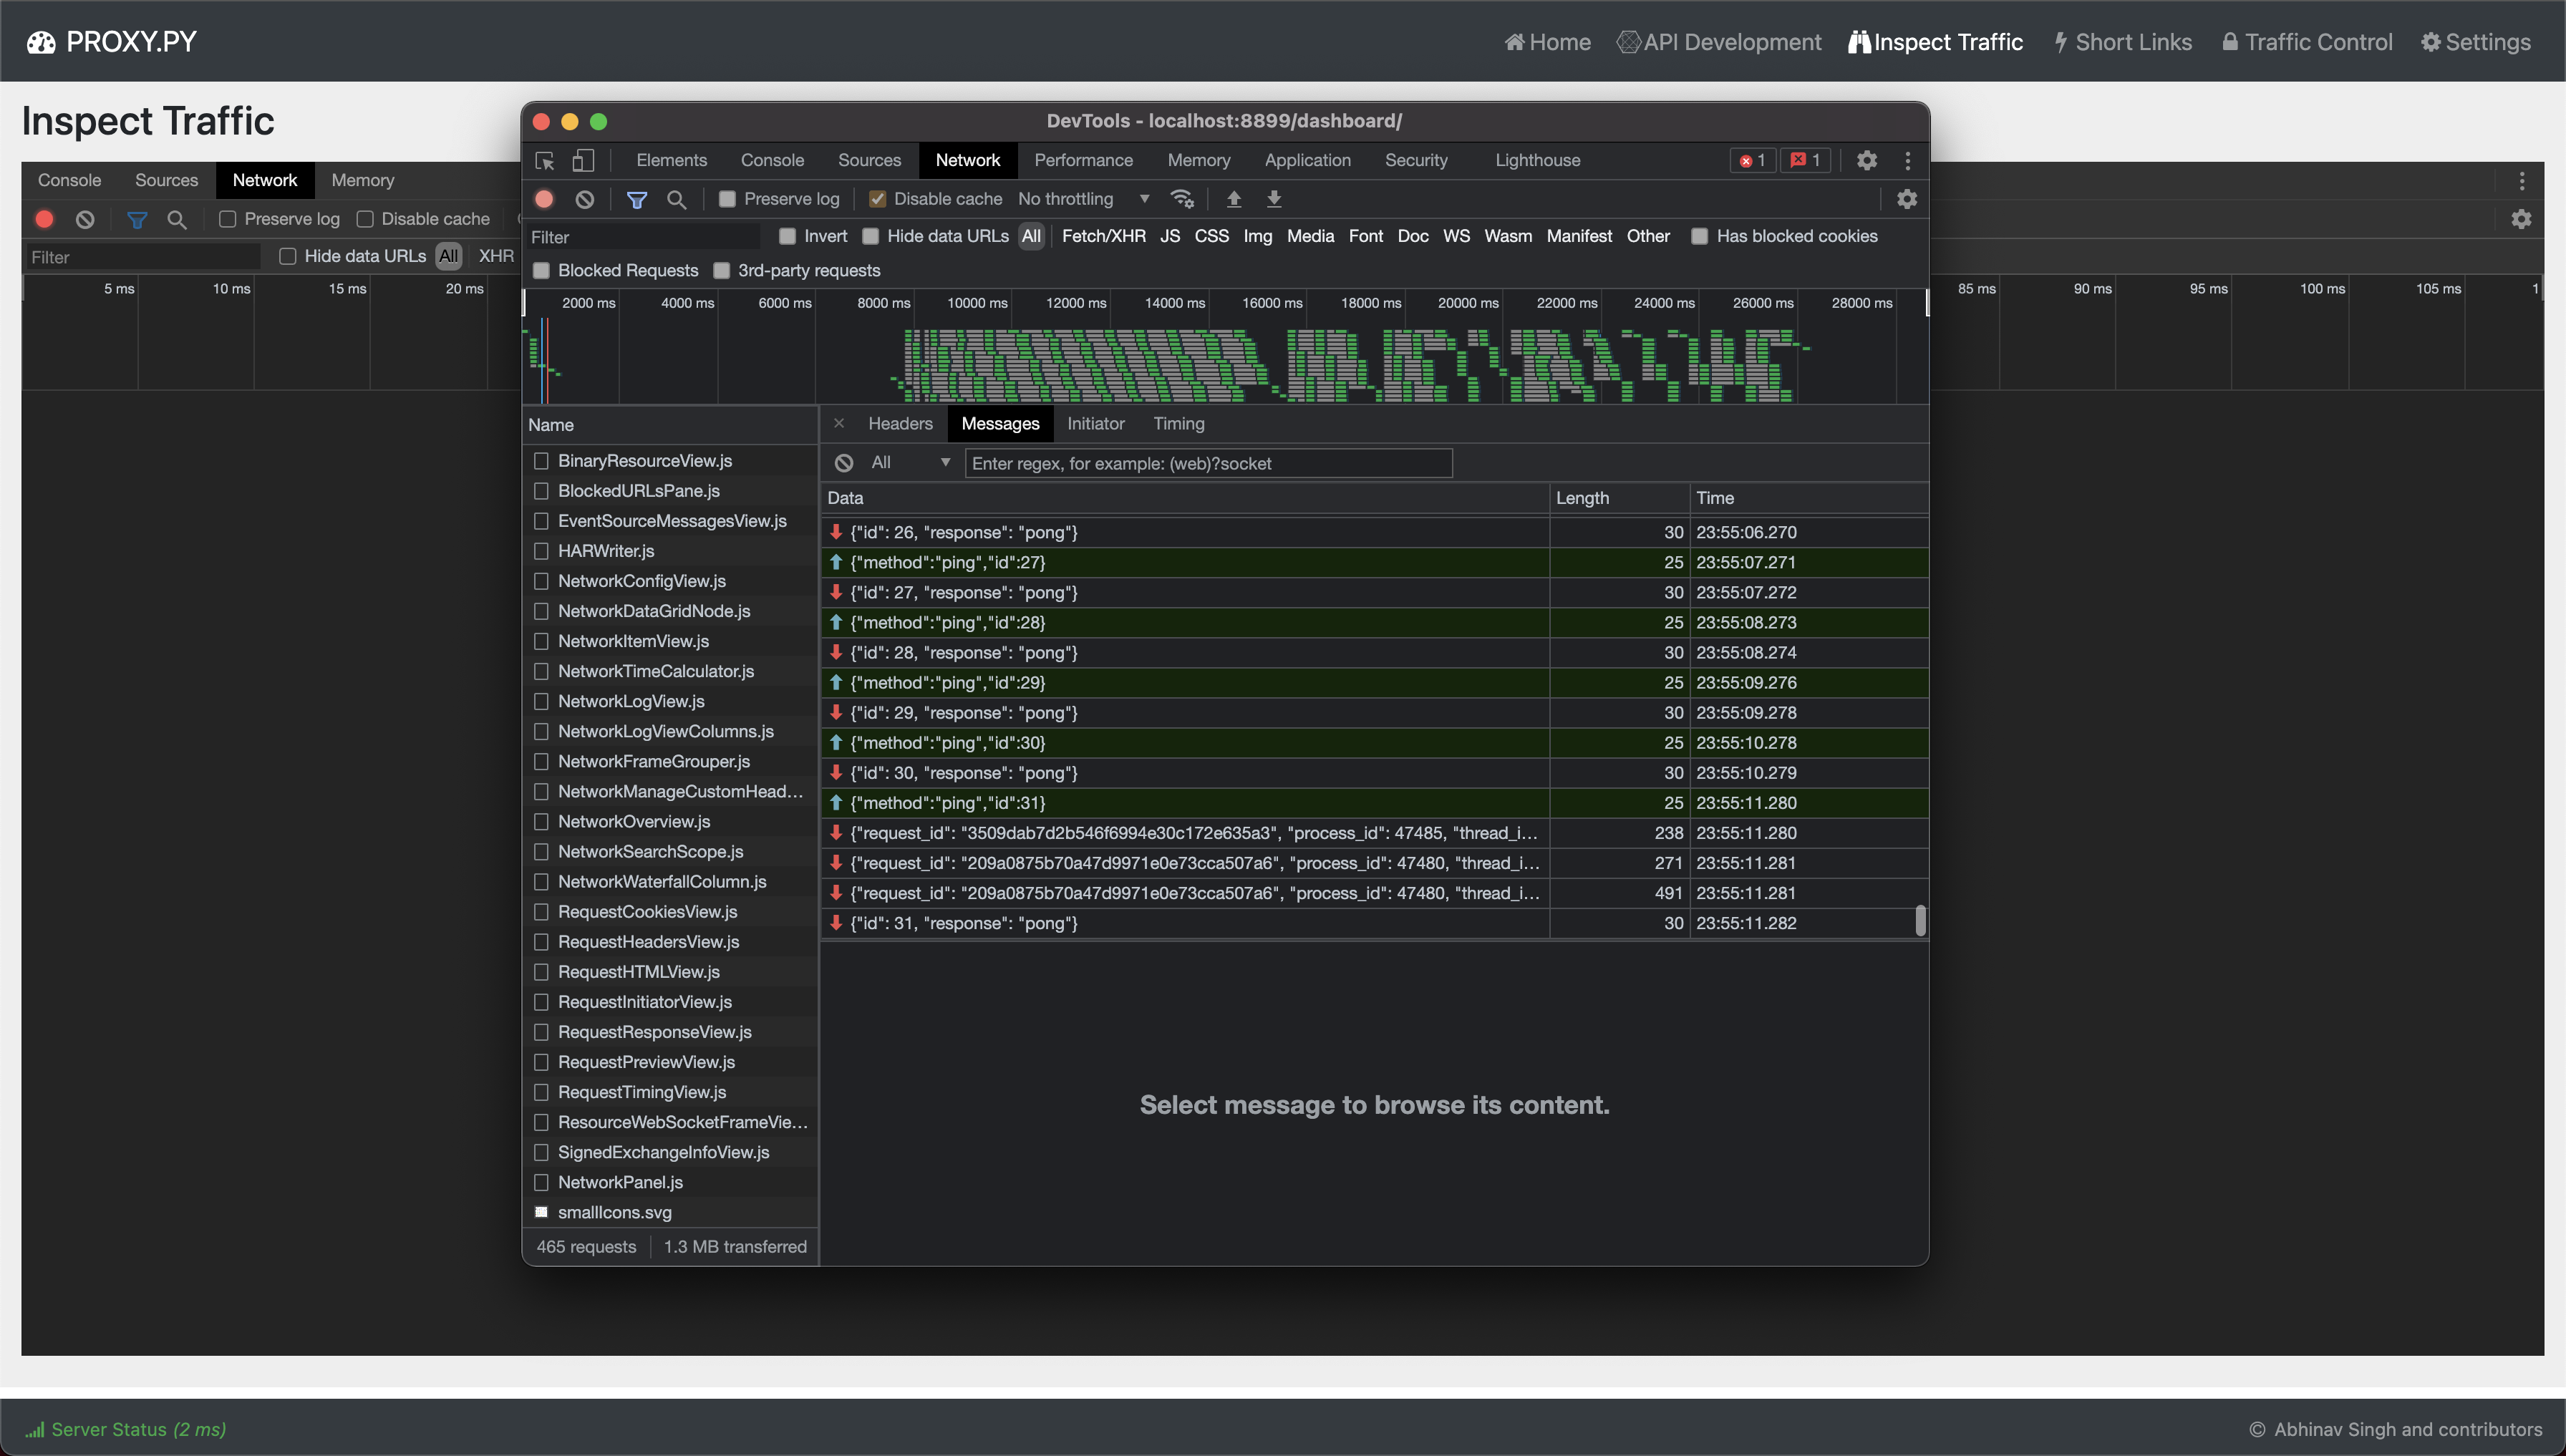 abhinavsingh/proxy.py
💫 Alternative à Ngrok FRP • ⚡ Rapide • 🪶 Léger • 0️⃣ Dépendance • 🔌 Extensible • 😈 Interception TLS • 🔒 DNS sur HTTPS • 🔥 VPN du pauvre • ⏪…
 mubeng/mubeng
Un vérificateur de proxy et rotateur d'IP incroyablement rapide et facile à utiliser.
 bugbasesecurity/pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 nabla-c0d3/ssl-kill-switch2
Outil Blackbox pour désactiver la validation des certificats SSL - y compris l'épinglage de certificats - dans les applications iOS et macOS.
 matrixleons/evilwaf
evilwaf est un outil de test d'intrusion conçu pour détecter et contourner les pare-feu d'applications web (WAF) courants.
 kulikov0/whitelist-bypass
Tunnellisation de données via WebRTC pour contourner la censure
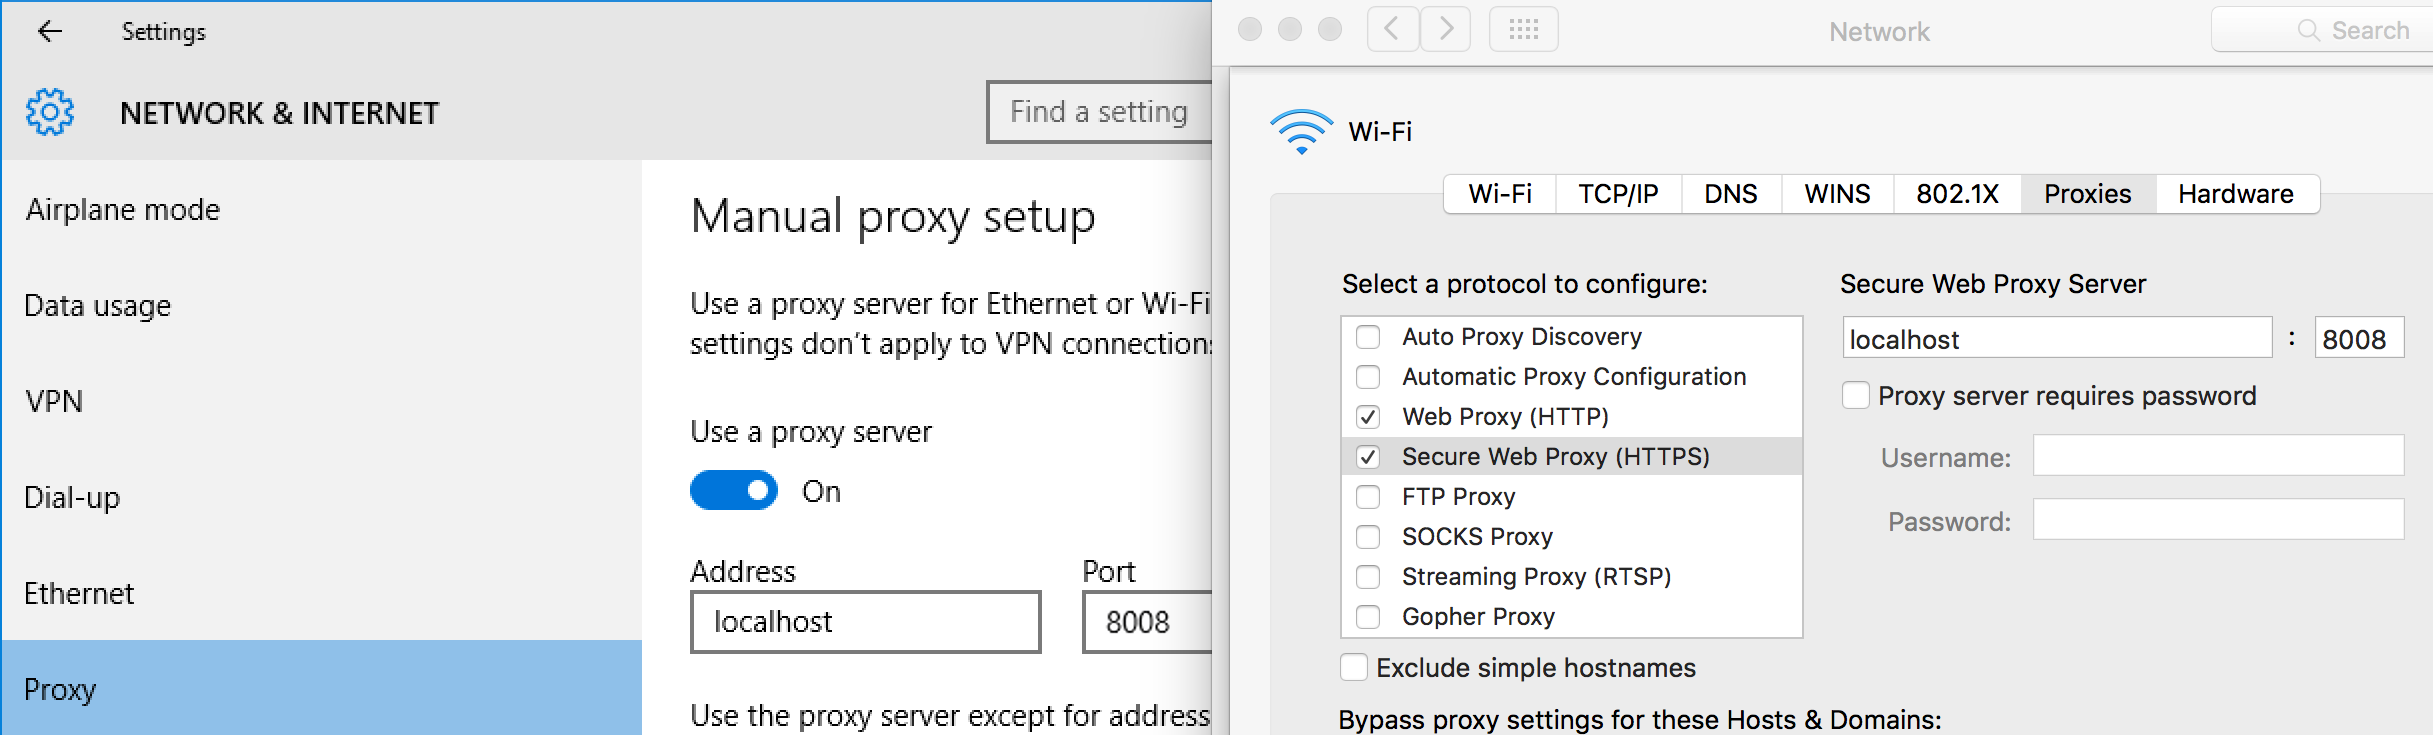 kdzwinel/betwixt
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.
 secforce/tunna
Tunna est un ensemble d'outils qui encapsulent et tunnelisent toute communication TCP via HTTP. Il peut être utilisé pour contourner les restrictions…
 p0cl4bs/wifipumpkin3
Framework puissant pour l'attaque par point d'accès non autorisé.
 qustavo/httplab
Serveur web interactif pour inspecter les requêtes HTTP et forger des réponses, avec une interface utilisateur en terminal pour le débogage en temps…
 check-risk-waf/check-risk-waf
Proxy inverse avec pare-feu applicatif web (WAF), protection anti-bot et anti-DDoS aux niveaux L3/L4/L7, règles personnalisées, limitation de débit,…
 mandatoryprogrammer/thermoptic
Un proxy HTTP furtif de nouvelle génération qui déguise parfaitement les requêtes en navigateur Chrome sur toutes les couches de la pile.







