#1
Outils pour l'interception, l'analyse et la modification du trafic web pour les tests de sécurité.
Recommandé par Kitploit
 emo-crab/slinger
Un client HTTP spécifiquement développé pour les chercheurs en sécurité
 icecubesandwich/caddysmith
Générer des configurations de redirecteur Caddy à partir de profils Cobalt Strike ou Sliver C2.
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 ssh-mitm/ssh-mitm
Miroir déplacé — voir GitHub et Codeberg
 nyamisty/ssl-kill-switch3
SSLKillSwitch de nouvelle génération avec beaucoup plus de support !
 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.
 nccgroup/http-mcp-bridge
Pont proxy HTTP pour les tests de sécurité de serveurs MCP distants, permettant aux outils HTTP standard d'envoyer des messages JSON-RPC et de gérer…
 malwareinfosec/fiddlezap
Extension de détection de trafic malveillant basée sur des regex pour OWASP ZAP. Signale les sites web compromis en faisant correspondre des motifs…
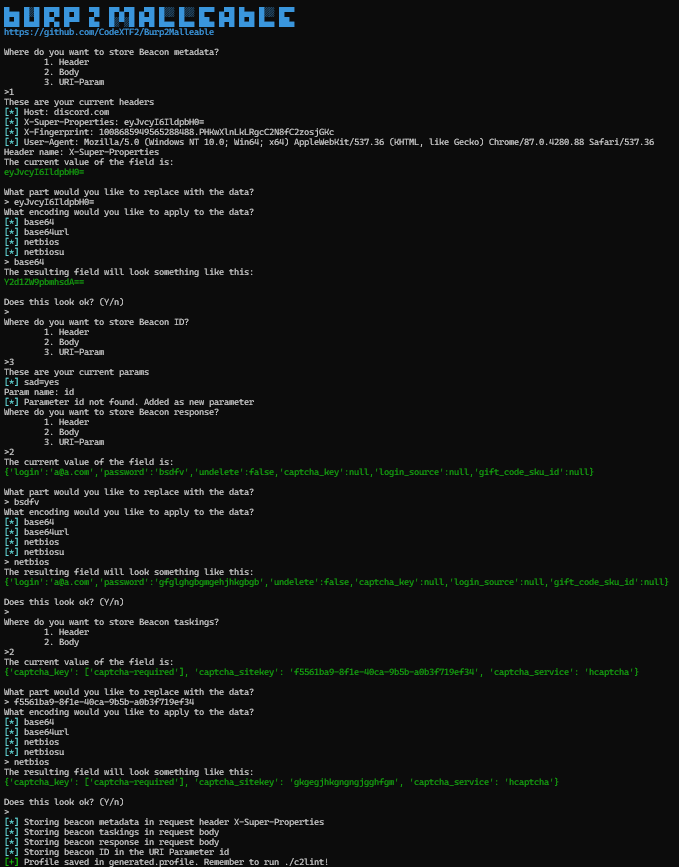 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 nccgroup/berserko
Extension Burp Suite pour effectuer l'authentification Kerberos
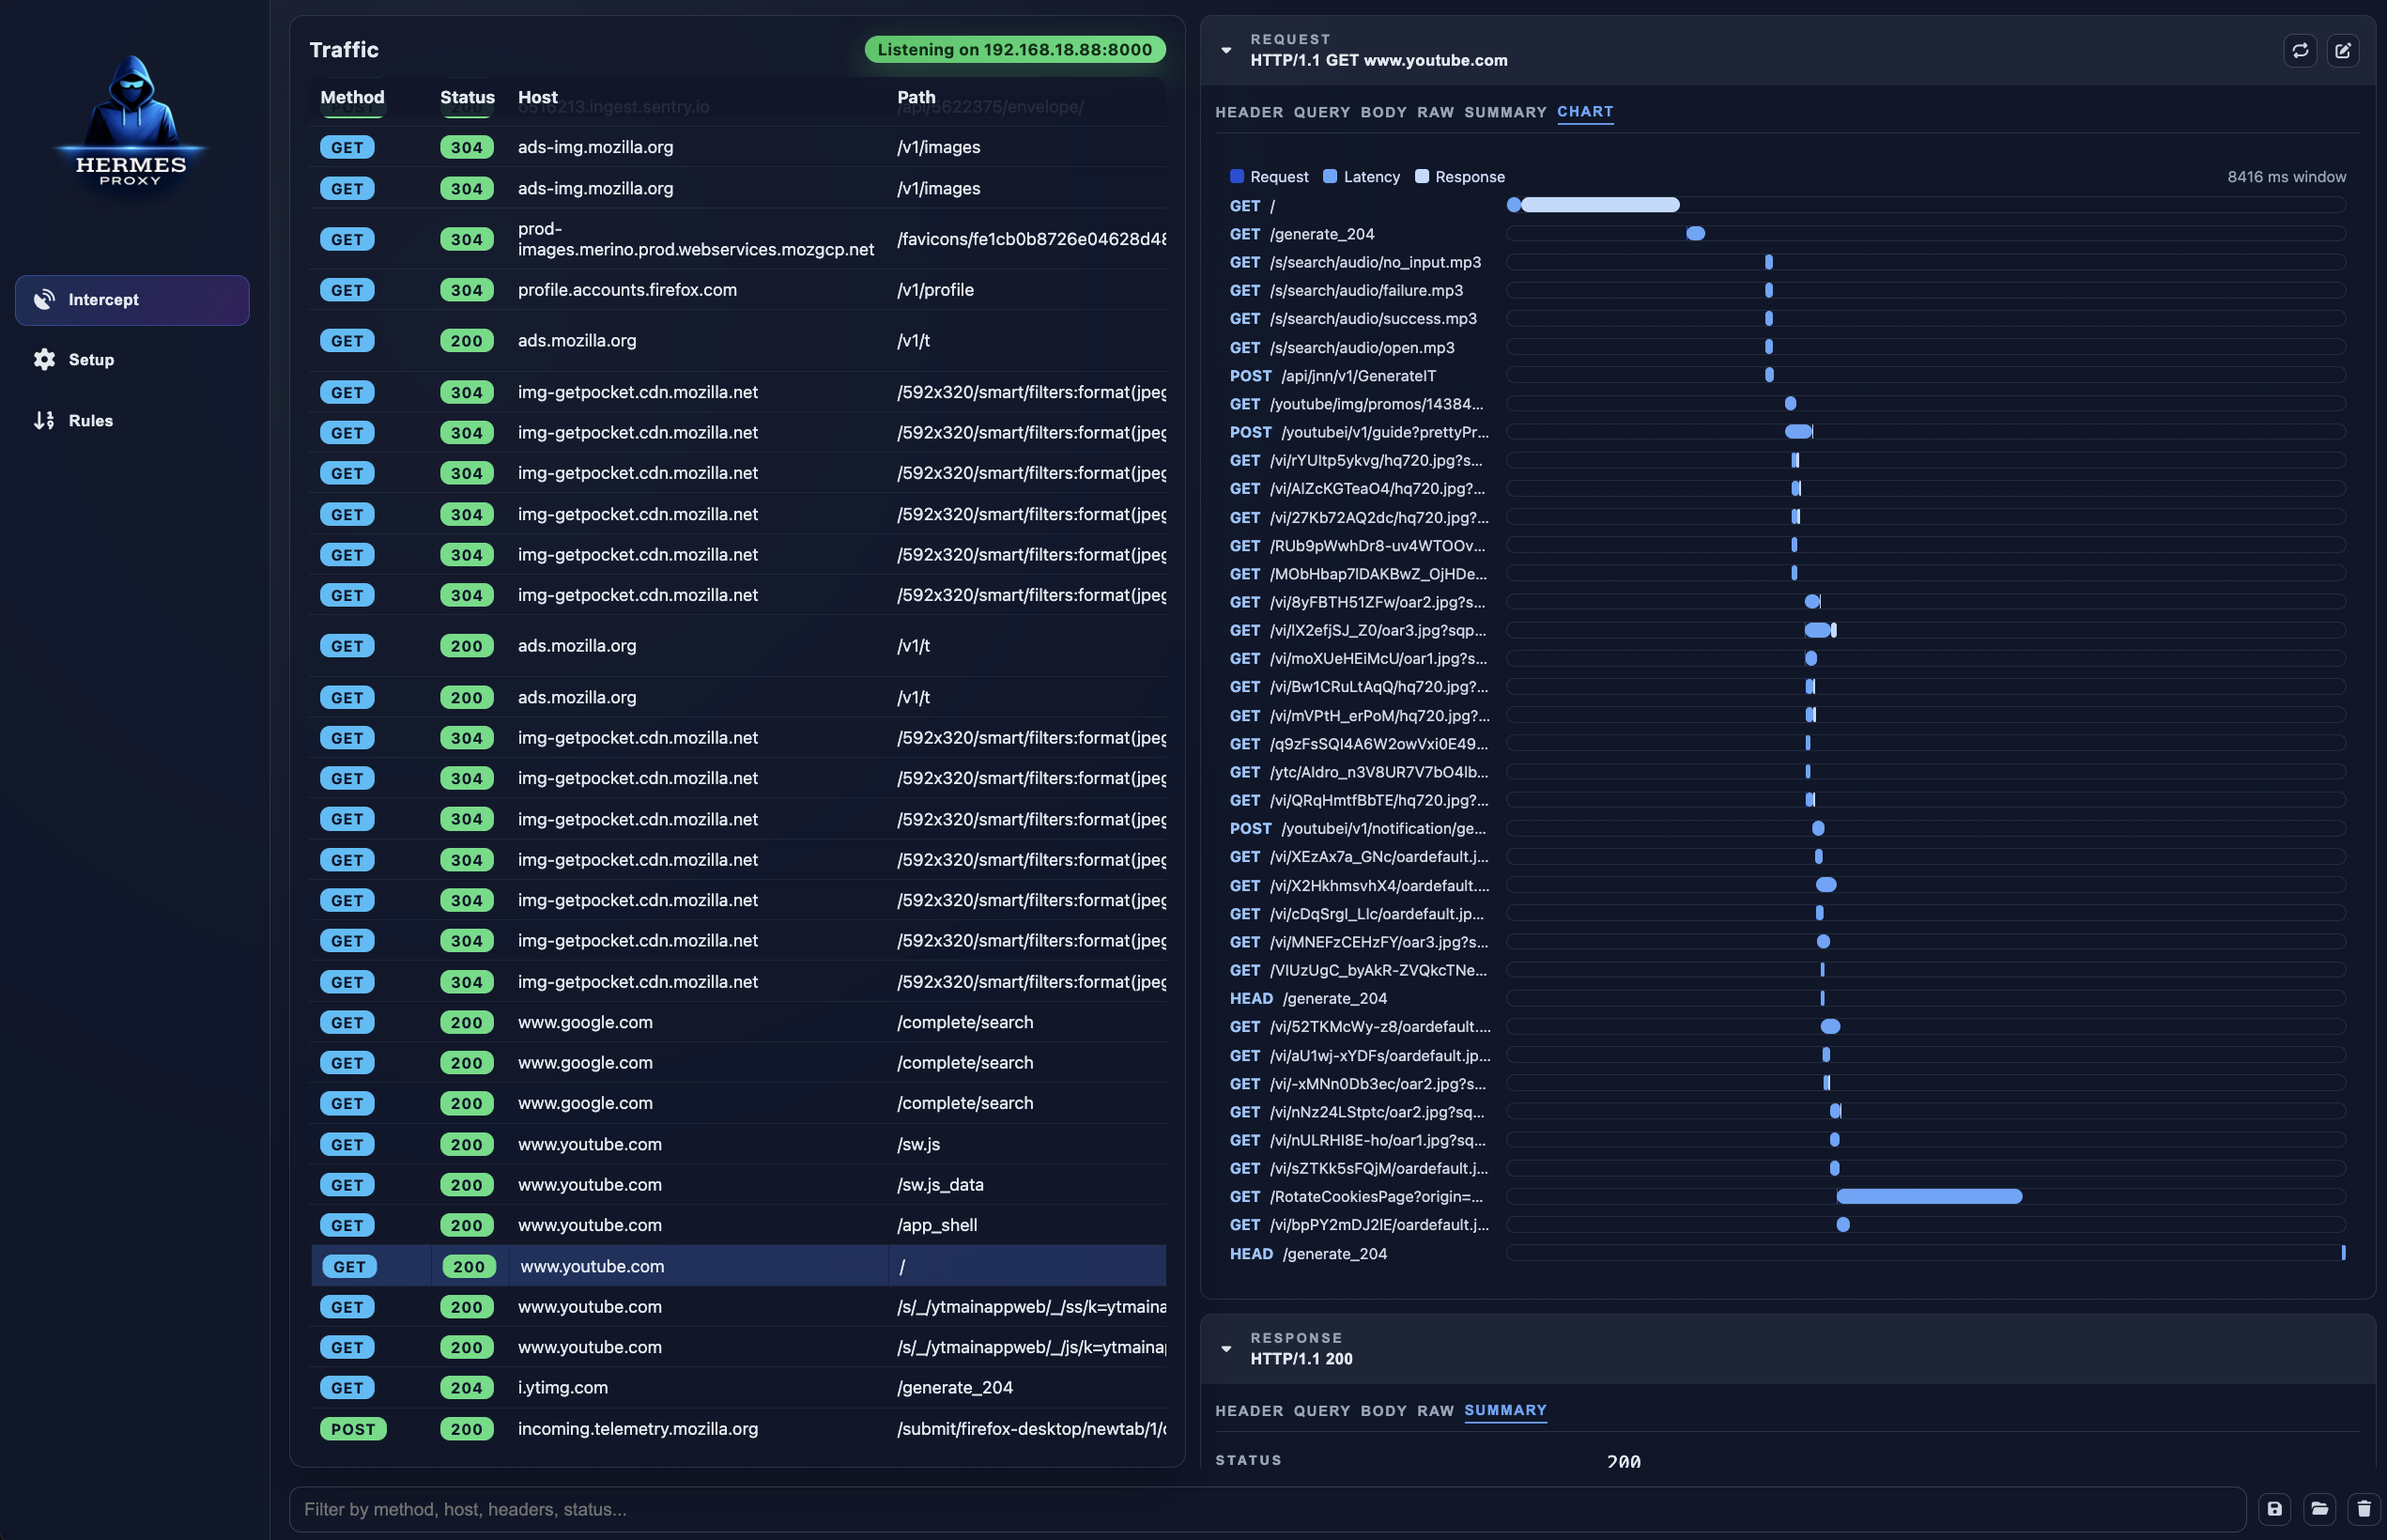 jp/hermes-proxy
Hermes Proxy - Analyseur de trafic HTTP
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
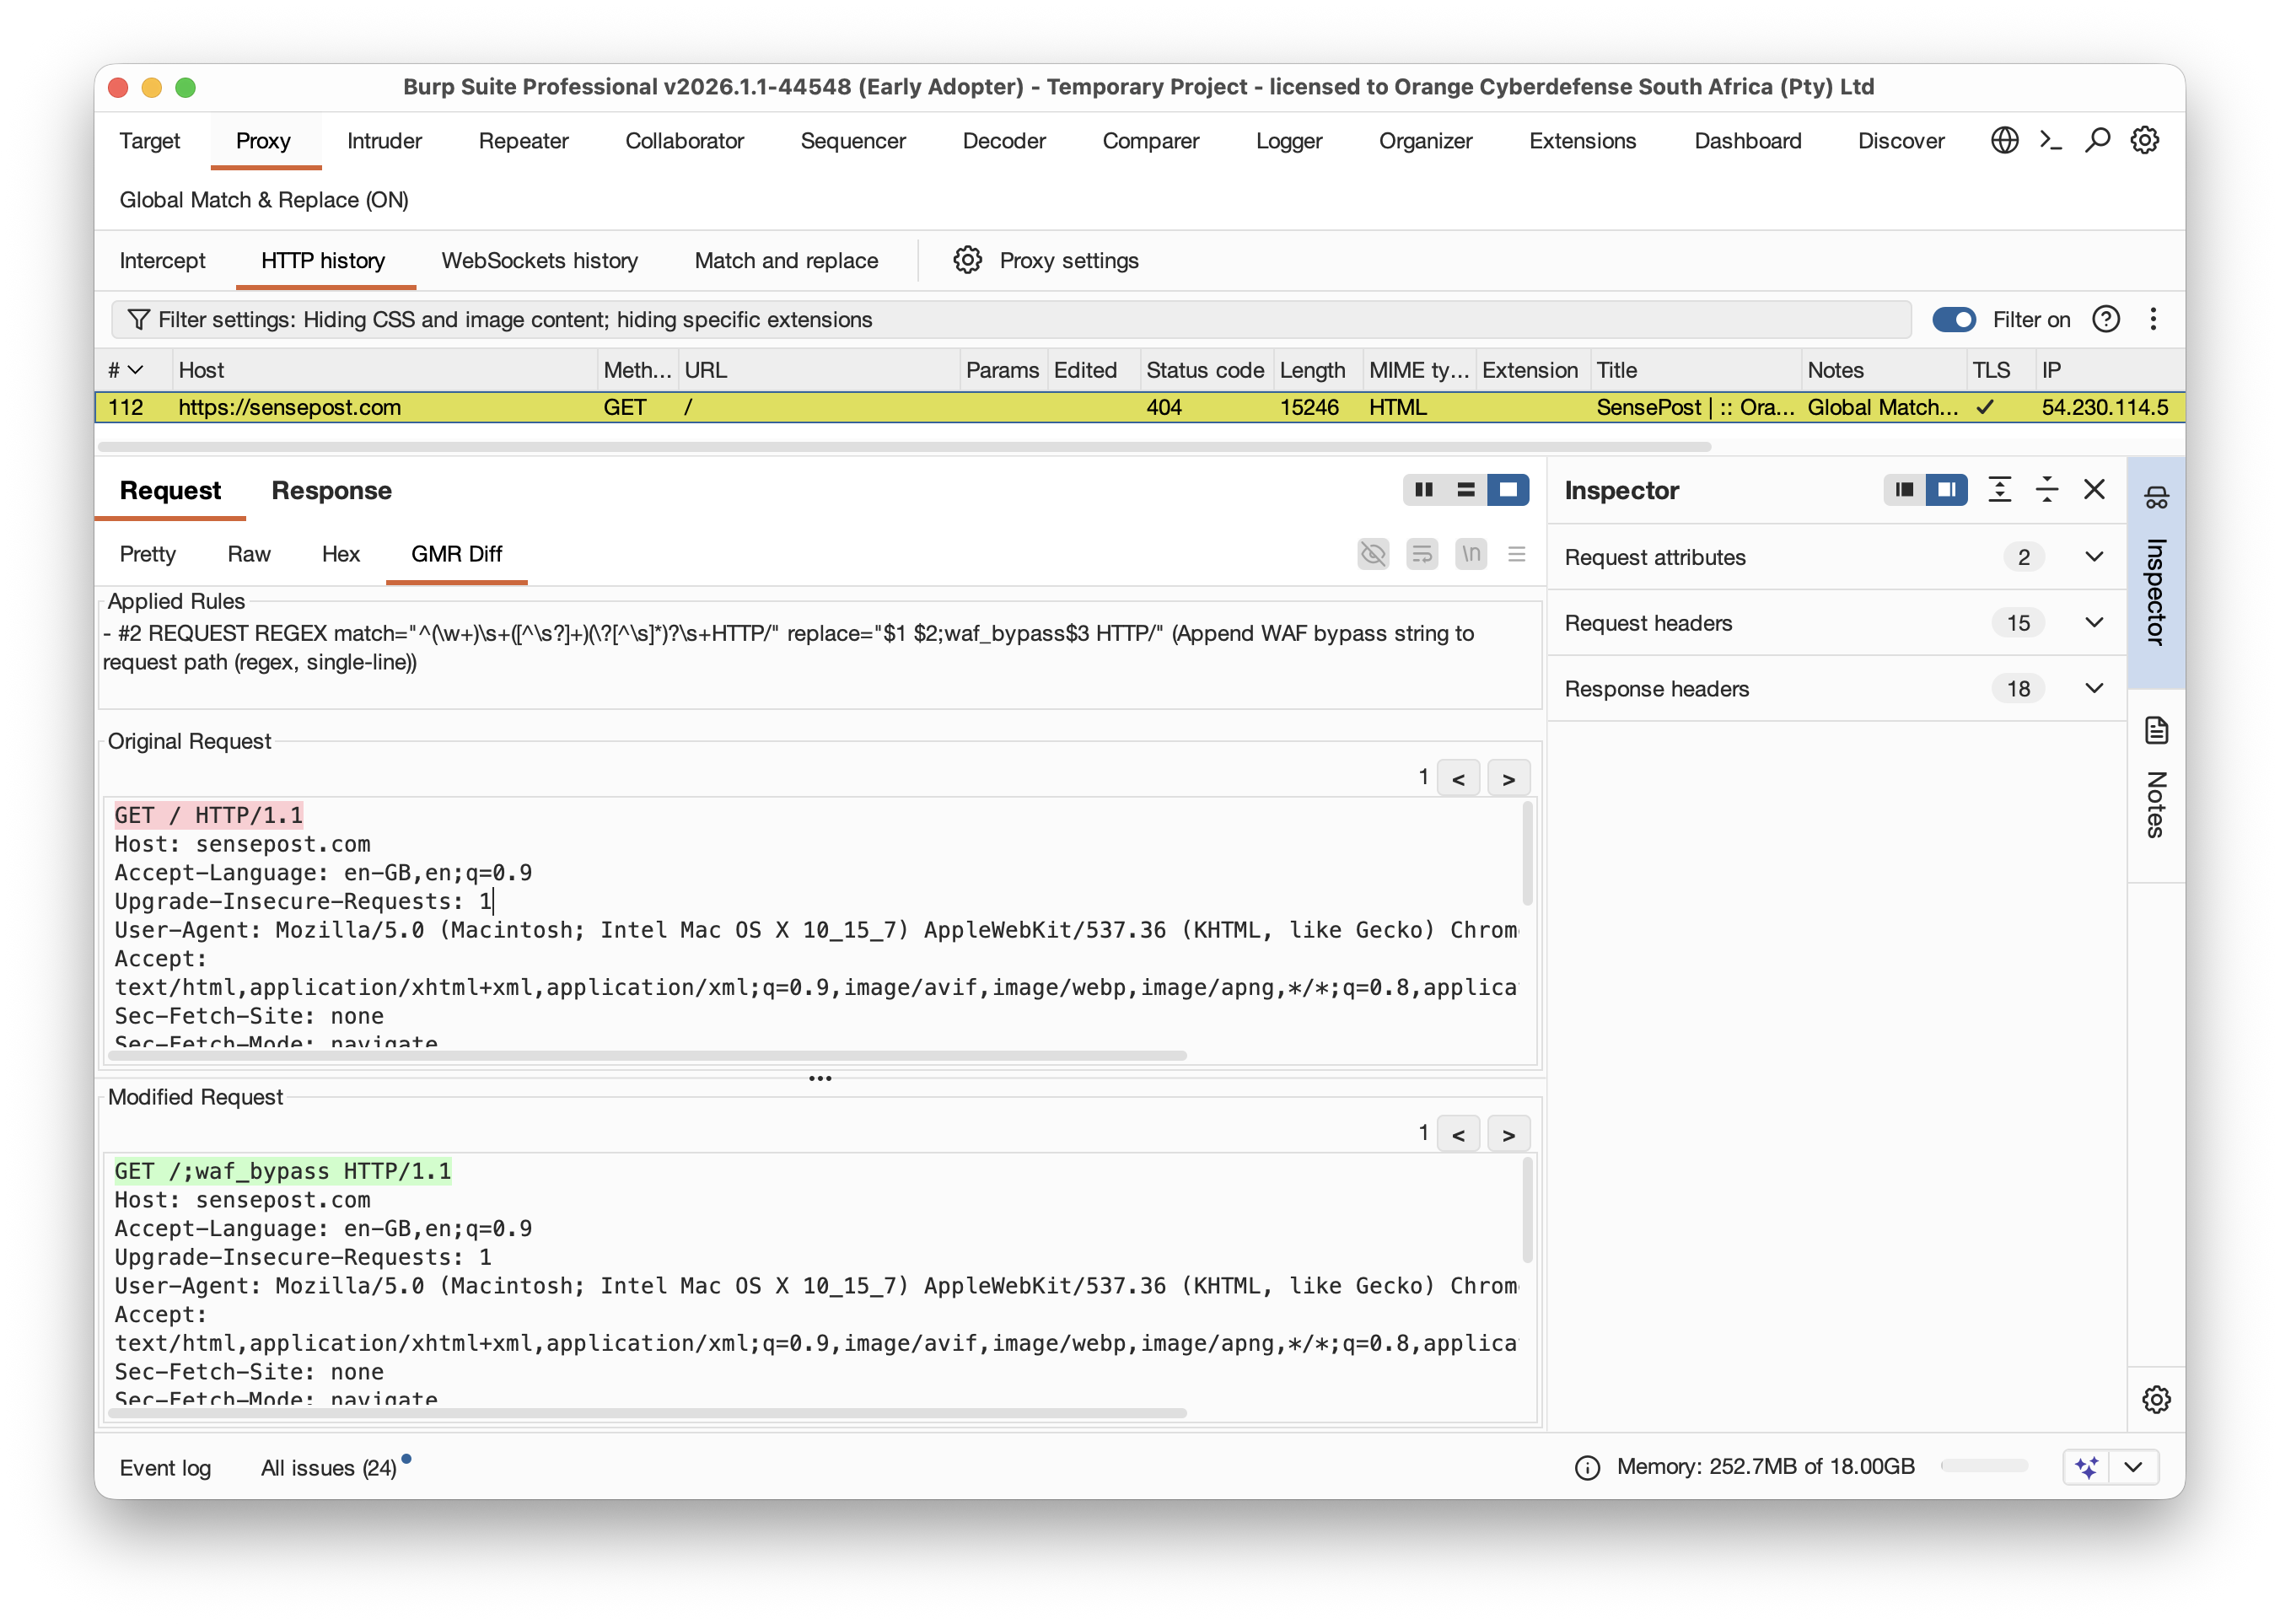 singe/burp_global_match_replace
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.
 mr-pmillz/gofireprox
FireProx écrit en Go
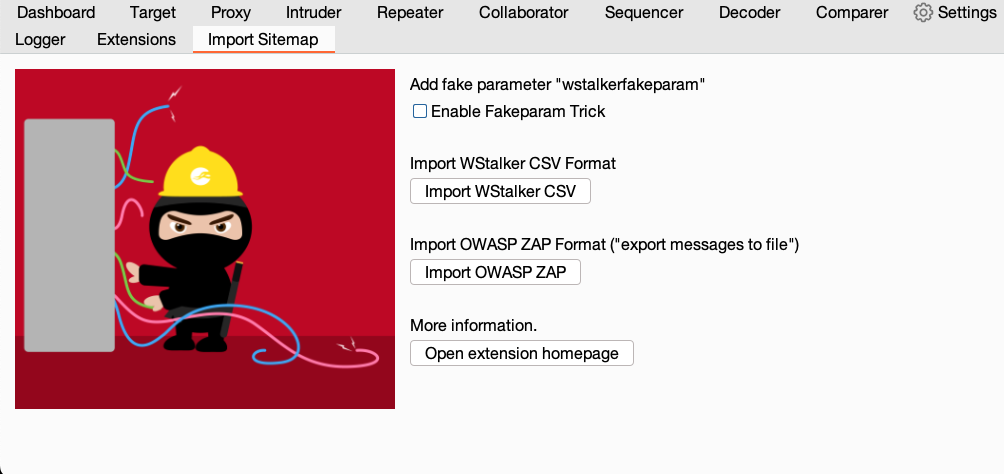 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.