
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 msanft/cve-2025-55182
Exploit PoC pour CVE-2025-55182, démontrant l'exécution de code à distance dans React Server Functions via la pollution de prototype et une charge…
 t3l3machus/toxssin
Une interface en ligne de commande pour l'exploitation XSS et un générateur de payloads.
 knavesec/credmaster
Outil de pulvérisation de mots de passe CredKing remanié et amélioré, utilise les API FireProx pour faire pivoter les adresses IP, rester anonyme et…
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 1n7erface/poclist
Scripts PoC spécifiques aux vulnérabilités pour découvrir et exploiter les failles RCE, SQLi, XXE, SSRF et d'accès non autorisé dans les applications…
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
 assetnote/nowafpls
Plugin Burp pour contourner les WAF grâce à l'insertion de données parasites
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - chaîne RCE complète
 veracode-research/rogue-jndi
Un serveur LDAP malveillant pour les attaques par injection JNDI
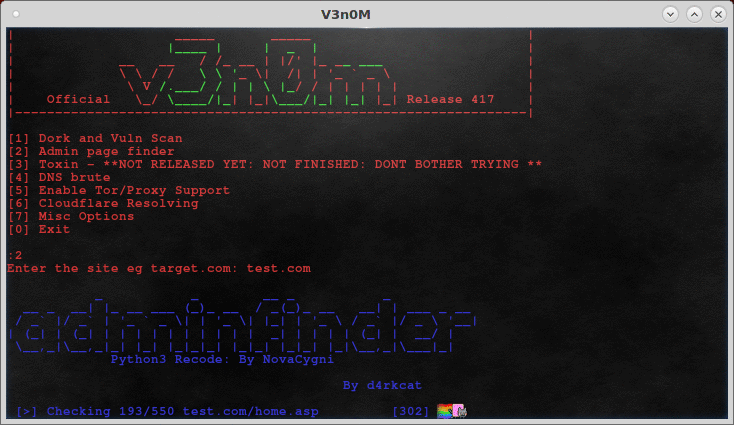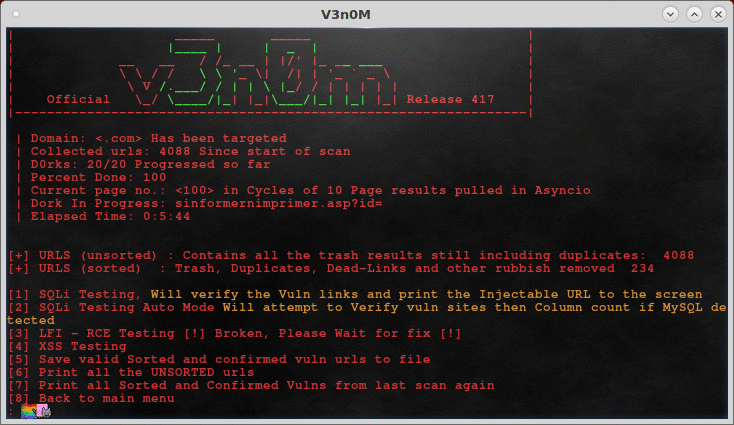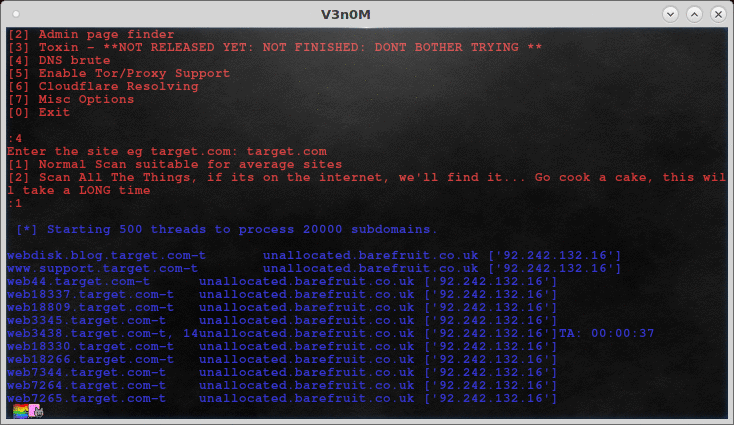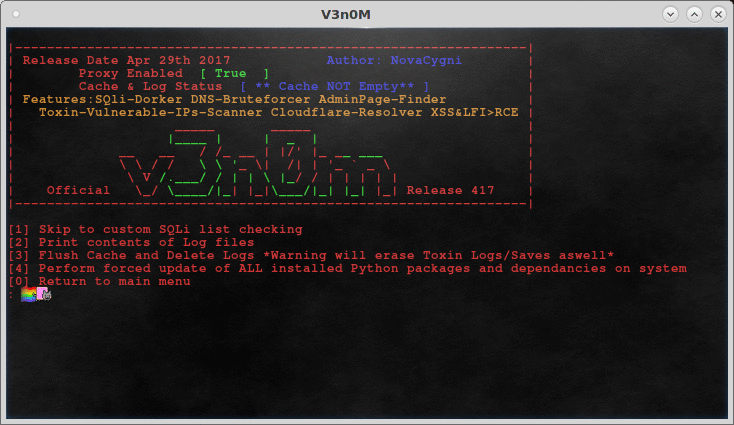 v3n0m-scanner/v3n0m-scanner
Scanner de Pentesting populaire en Python3.6 pour SQLi/XSS/LFI/RFI et autres Vulns
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
 depthfirstdisclosures/nginx-rift
Exploits RCE NGINX
 alisamtechnology/atscan
Recherche avancée de dork & Scanner d'exploitation de masse
 janusec/janusec
Passerelle d'application unifiée offrant un proxy inverse, WAF, protection CC, authentification OAuth2, automatisation de certificats ACME et GSLB…
 mubix/shellshocker-pocs
Collection de preuves de concept et de cibles potentielles pour #ShellShocker
 wireghoul/htshells
Shells htaccess autonomes et attaques








