
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse des Vulnérabilités — Page 100 | Kitploit
Catégories

Analyse des Vulnérabilités

Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
nuclei preview#1

nuclei

GitHubprojectdiscovery/nuclei
30.4kil y a 20h 8m
zaproxy preview#2

zaproxy

GitHubzaproxy/zaproxy
15.6kil y a 21h 34m
openvas-scanner preview#3

openvas-scanner

GitHubgreenbone/openvas-scanner
4.8kil y a 22h 34m
trivy preview#4

trivy

GitHubaquasecurity/trivy
37.4kil y a 0 jours
vuls preview#5

vuls

GitHubfuture-architect/vuls
12.2kil y a 10h 45m
lynis preview#6

lynis

GitHubcisofy/lynis
16.1kil y a 1 mois
prowler preview#7

prowler

GitHubprowler-cloud/prowler
14.3kil y a 36 minutes
ScoutSuite preview#8

ScoutSuite

GitHubnccgroup/scoutsuite
7.8kil y a 2 ans
wapiti preview#9

wapiti

GitHubwapiti-scanner/wapiti
1.9kil y a 24 jours
nikto preview#10

nikto

GitHubsullo/nikto
10.6kil y a 2 mois
Plus récentsPertinencePlus populairesMis à jour récemment
28665 résultats
CVE-2021-38297-Go-wasm-Replication preview

CVE-2021-38297-Go-wasm-Replication

GitHubparas98/cve-2021-38297-go-wasm-replication

Preuve de concept éducative reproduisant CVE-2021-38297, un débordement de tampon Go WASM menant à un XSS stocké. Comprend la configuration d'une…
vulnerability-analysisexploitationweb-application-exploitation+6
il y a 2 ans
csv-plus_vulnerability preview

csv-plus_vulnerability

GitHubnanaao/csv-plus_vulnerability

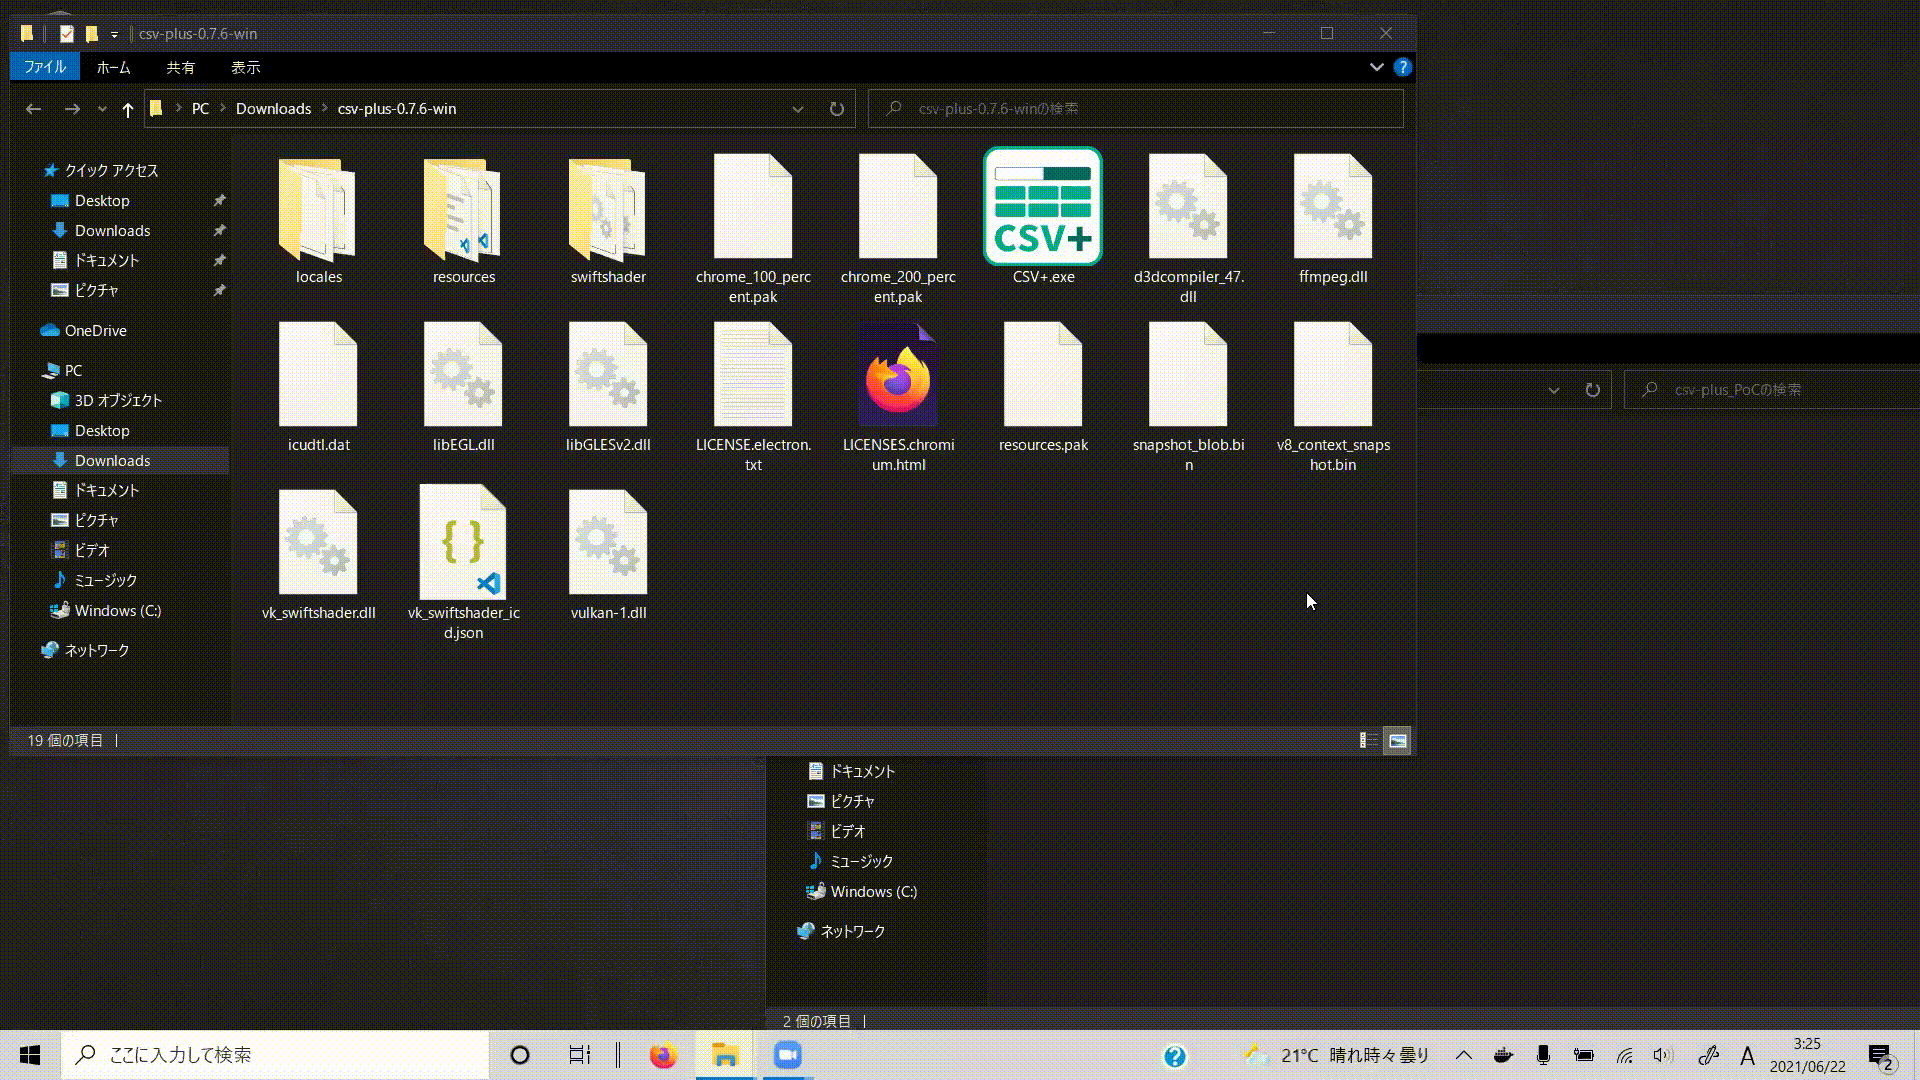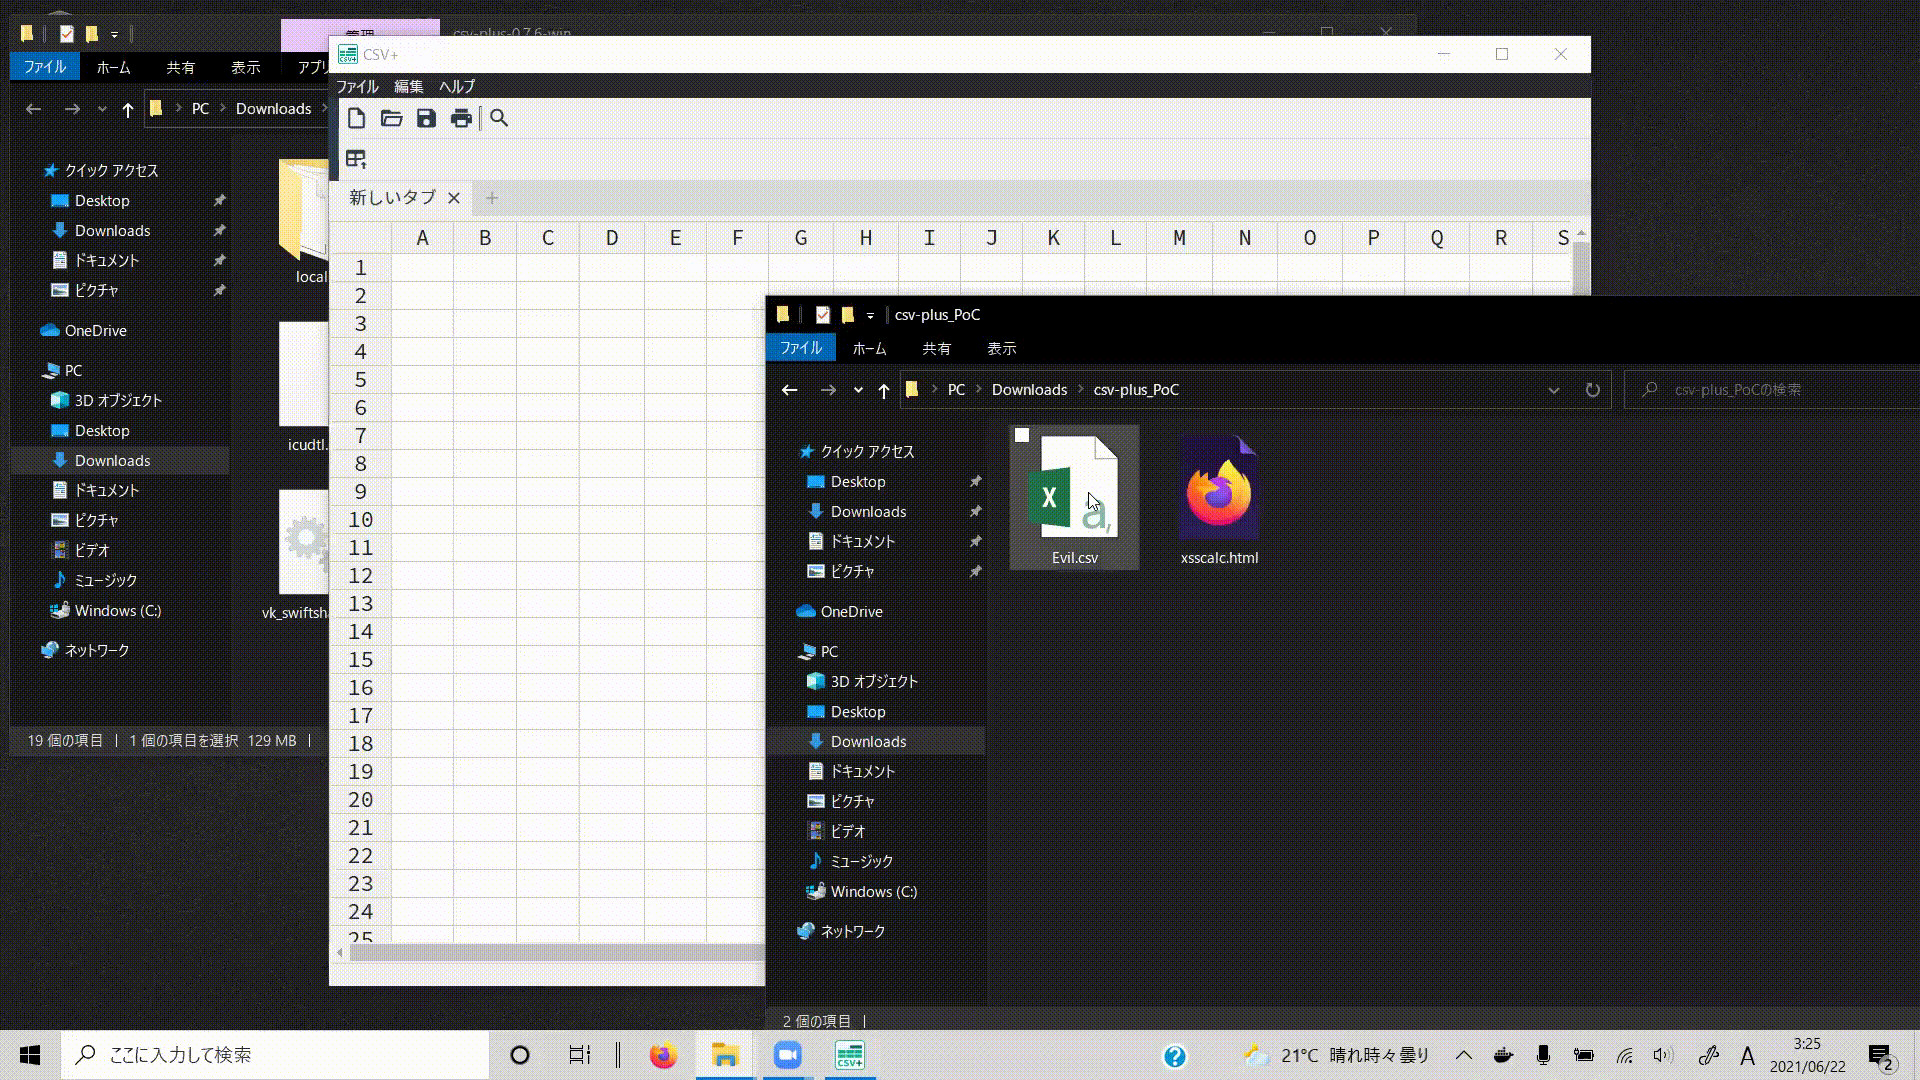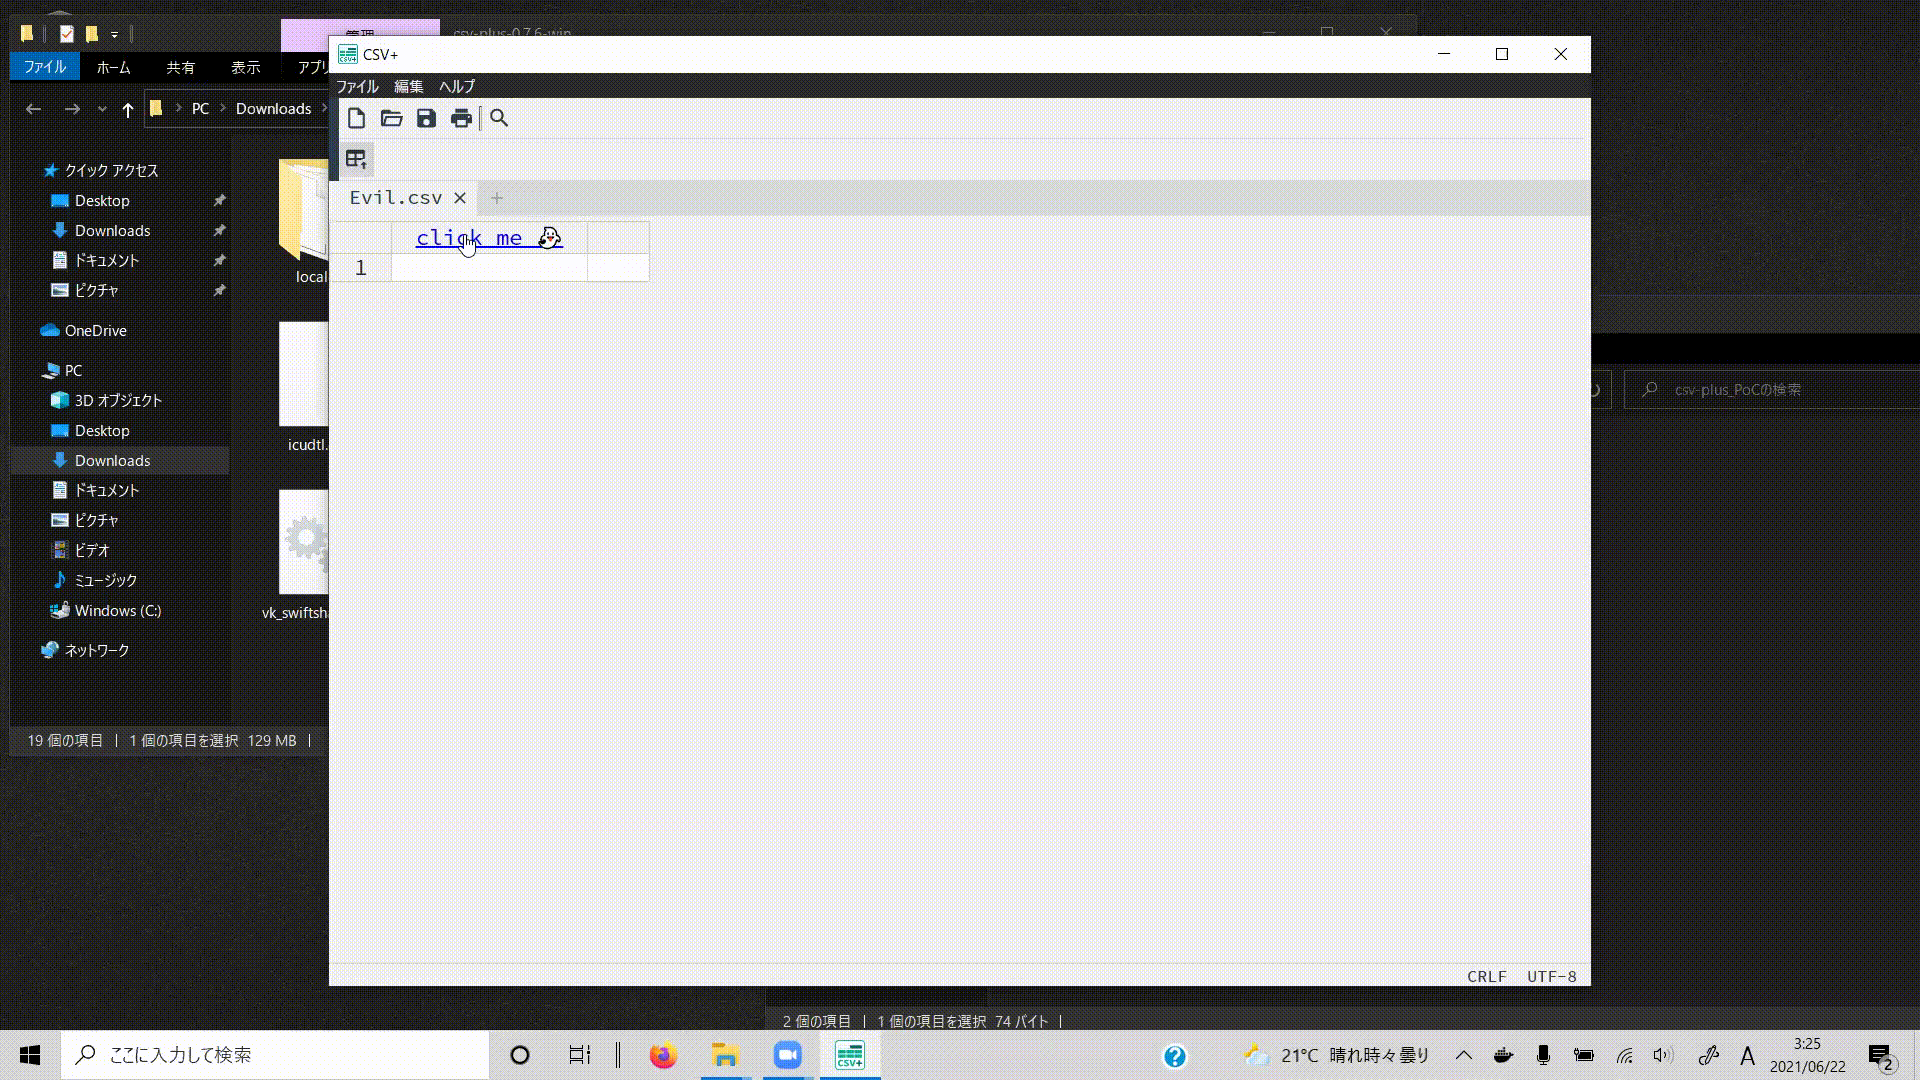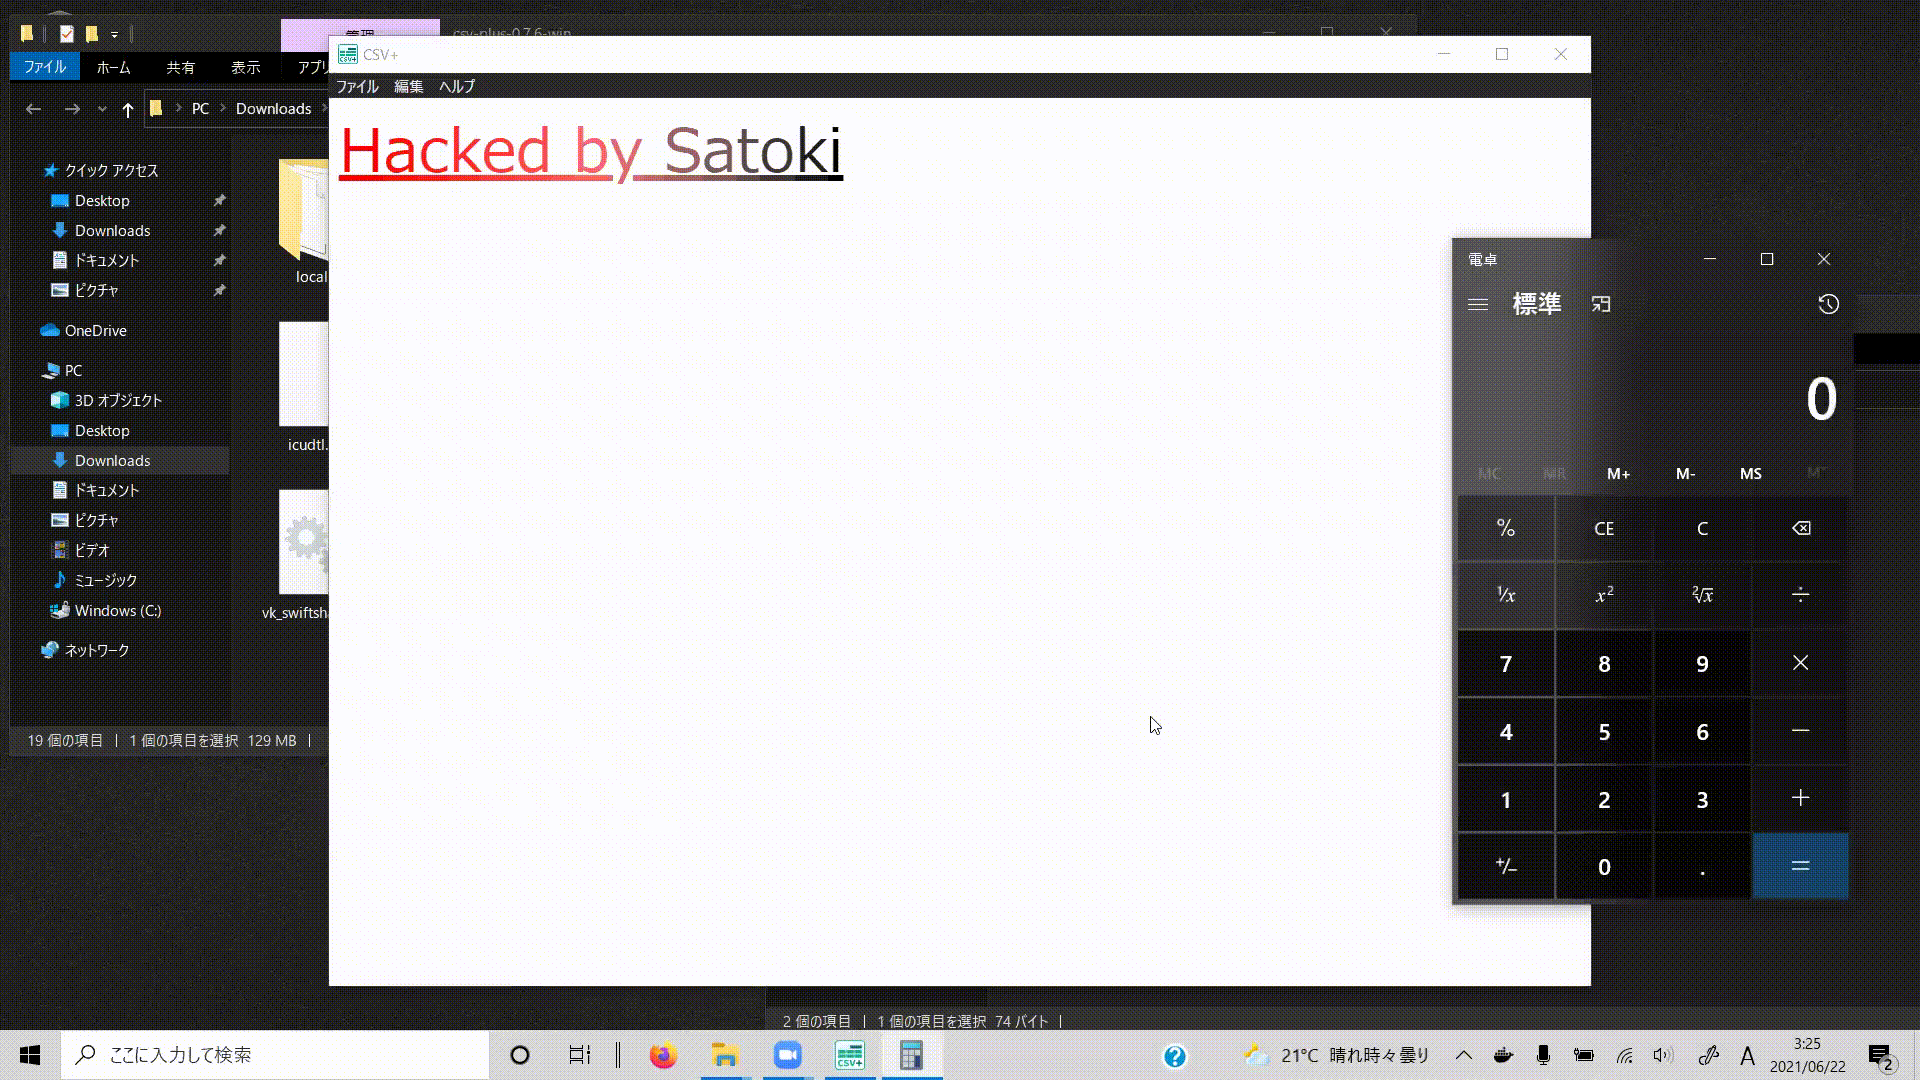
👻 [PoC] CSV+ 0.8.0 - Exécution de code arbitraire (CVE-2022-21241)
payload-generationvulnerability-analysiscode-analysis+3
il y a 4 ans
CVE-2021-41773-Apache-2.4.49- preview

CVE-2021-41773-Apache-2.4.49-

GitHubkhaidtraivch/cve-2021-41773-apache-2.4.49-

Scripts d'exploitation pour CVE-2021-41773 (Apache 2.4.49) permettant un contournement de chemin et une exécution de code à distance via CGI,…
vulnerability-analysisexploitationshellcode+3
il y a 1 an
DjVuLibre-poc-CVE-2025-53367 preview

DjVuLibre-poc-CVE-2025-53367

GitHubkevinbackhouse/djvulibre-poc-cve-2025-53367

Exploit de preuve de concept pour CVE-2025-53367, une vulnérabilité dans la bibliothèque DjVuLibre. Démontre l'exploitation d'un bug de corruption de…
static-analysisvulnerability-analysiscode-analysis+3
il y a 1 an
Docker-breakout-runc preview

Docker-breakout-runc

GitHubfahmifj/docker-breakout-runc

Version modifiée de CVE-2019-5736-PoC par Frichetten
privilege-escalationcontainer-securityvulnerability-analysis+3
il y a 5 ans
SSRF-Exploit-CVE-2024-27564 preview

SSRF-Exploit-CVE-2024-27564

GitHubchaudhrymuhammadtayab/ssrf-exploit-cve-2024-27564

Preuve de concept d'exploit pour CVE-2024-27564, démontrant une SSRF via un paramètre URL non validé dans pictureproxy.php. Inclut des tests basés…
reconnaissancevulnerability-analysisexploitation+3
il y a 2 ans
CVE-2016-4463 preview

CVE-2016-4463

GitHubarntsonl/cve-2016-4463

Preuve de concept pour CVE-2016-4463
static-analysisvulnerability-analysiscode-analysis+2
il y a 8 ans
frameworks_base_AOSP10_r33_CVE-2023-20909 preview

frameworks_base_AOSP10_r33_CVE-2023-20909

GitHubtrinadh465/frameworks_base_aosp10_r33_cve-2023-20909

Dépôt de base du framework Android contenant des correctifs et une analyse pour CVE-2023-20909, une vulnérabilité dans le système d'exploitation…
android-securityvulnerability-analysisexploitation+2
il y a 2 ans
get-trust-anchor preview

get-trust-anchor

GitHubiana-org/get-trust-anchor

Tool for fetching/refreshing DNS Root Zone trust anchors
defensive-toolsconfiguration-auditingnetwork-security+3
115il y a 2 jours
ROPE preview

ROPE

GitHubxhowenma/rope

Cadre de défense appliquant une politique d'origine routée pour prévenir l'injection indirecte de prompts dans les agents LLM utilisant des outils,…
defensive-toolsvulnerability-analysispapers-research+2
il y a 1 mois
gha-lab-e4a85583c3 preview

gha-lab-e4a85583c3

GitHubpvharmo2/gha-lab-e4a85583c3

Laboratoire de recherche en sécurité reproduisant la CVE-2020-36762 (GHSA-h9gr-83jq-f3xc) : injection de commande bash via github.event.comment.body…
vulnerability-analysisexploitationeducation+1
il y a 1 mois
YellowKey-Bitlocker-CVE-2026-45585 preview

YellowKey-Bitlocker-CVE-2026-45585

GitHubneccie/yellowkey-bitlocker-cve-2026-45585

Gérez les clés de récupération BitLocker, déverrouillez les lecteurs chiffrés et surveillez l'état du chiffrement avec cet utilitaire Windows léger.
encryption-decryption-toolsvulnerability-analysisdata-recovery+1
il y a 2 mois
CVE-2026-31431 preview

CVE-2026-31431

GitHubmfloresdacunha/cve-2026-31431

Exploit d'élévation de privilèges locale pour CVE-2026-31431 dans algif_aead du noyau Linux, utilisant splice pour écraser le cache de pages et…
privilege-escalationexploit-frameworksvulnerability-analysis+3
1il y a 5 mois
CVE-2026-33439-PoC preview

CVE-2026-33439-PoC

GitHubibonok/cve-2026-33439-poc

Exploit pour RCE pré-authentification OpenAM (CVE-2026-33439) utilisant une chaîne de gadgets de désérialisation Java pour exécuter des commandes et…
vulnerability-analysisexploitationweb-application-exploitation+3
2il y a 6 mois
Dirty-Frag preview

Dirty-Frag

GitHubcyber-niz/dirty-frag

Exploit de preuve de concept en C pour CVE-2026-43284 (Dirty Frag), une escalade de privilèges locale du noyau Linux qui utilise la corruption du…
privilege-escalationvulnerability-analysisexploitation+1
il y a 5 mois
CVE-2026-20217 preview

CVE-2026-20217

GitHubsecurifera/cve-2026-20217

Reproduit la RCE non authentifiée de ZendTo via ClamAV ainsi que l'élévation de privilèges root dans un laboratoire autorisé, avec cible Docker…
privilege-escalationvulnerability-analysisexploitation+5
1il y a 2 mois
violin preview

violin

GitHubstrategic-automation/violin

Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…
authentication-authorizationosintpenetration-testing-frameworks+8
155il y a 15 jours
linux preview

linux

GitHubtorvalds/linux

Arborescence des sources du noyau Linux

embedded-systems-securitygeneral-purpose-utilitiesiot-security+9
240.8kil y a 12h 12m
Précédent1…99100Suivant








