#1
Outils à usage général, frameworks et environnements supportant divers flux de travail et tâches de cybersécurité.
Recommandé par Kitploit
 intelxed/xed
Bibliothèque de bas niveau pour l'encodage et le décodage d'instructions x86 IA32/Intel64, exposant des API pour la longueur des instructions, les…
 zakirkun/guardian-cli
Guardian est un outil CLI d'automatisation de tests d'intrusion prêt pour la production, alimenté par l'IA, qui exploite Google Gemini et LangChain…
 athena-os/athena
Athena OS est une distribution basée sur Arch/Nix, axée sur la cybersécurité. Apprenez, pratiquez et amusez-vous avec n’importe quel outil de hacking…
 malcolmrobb/dump1090
Dump1090 est un simple décodeur Mode S pour les appareils RTLSDR
 projectdiscovery/wappalyzergo
Une implémentation Go haute performance de la bibliothèque de détection de technologies Wappalyzer
 tclahr/uac
Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
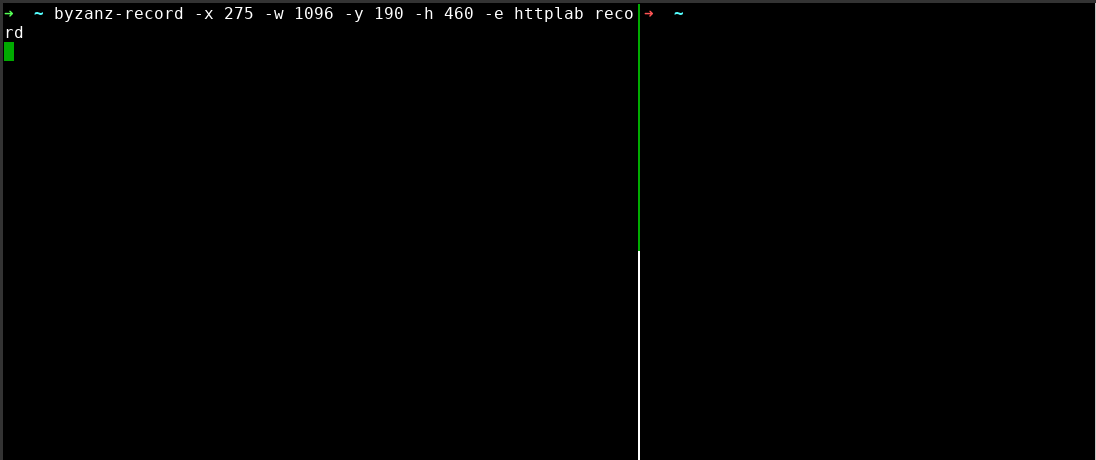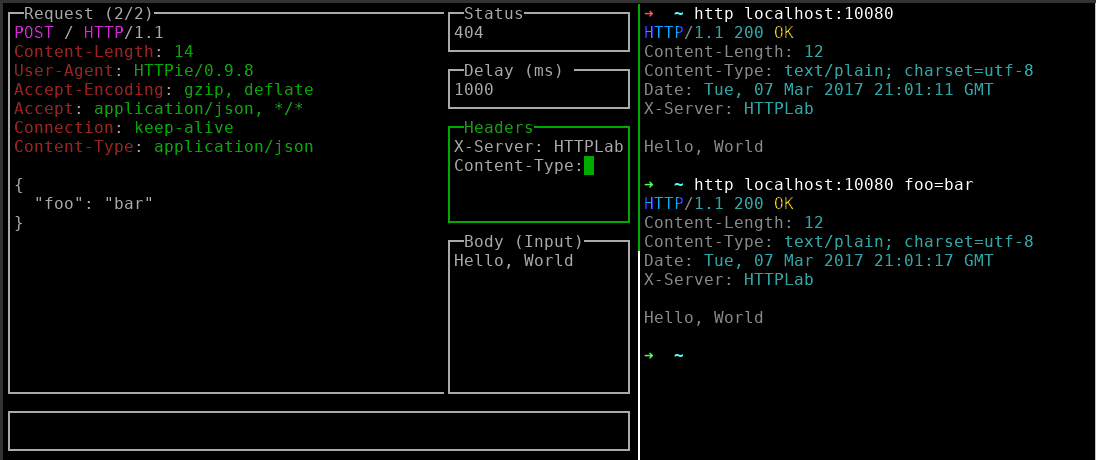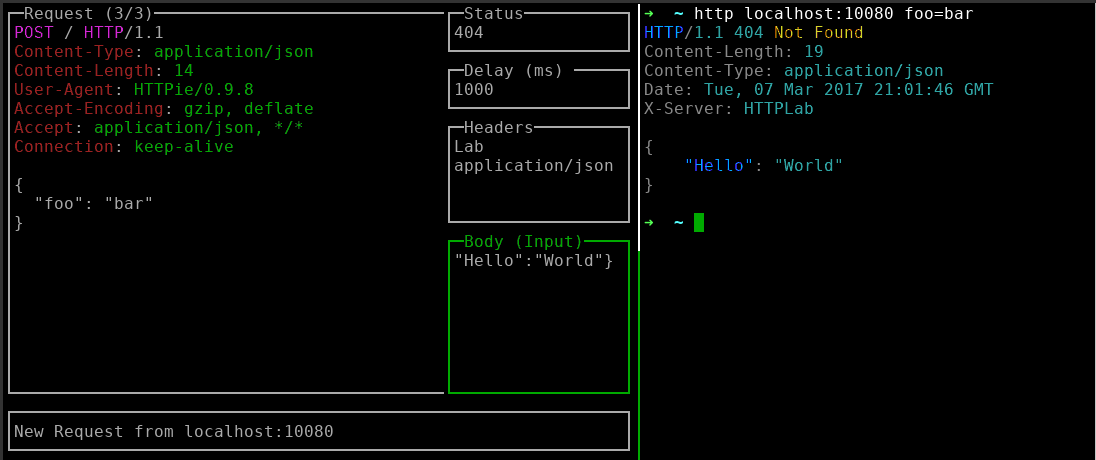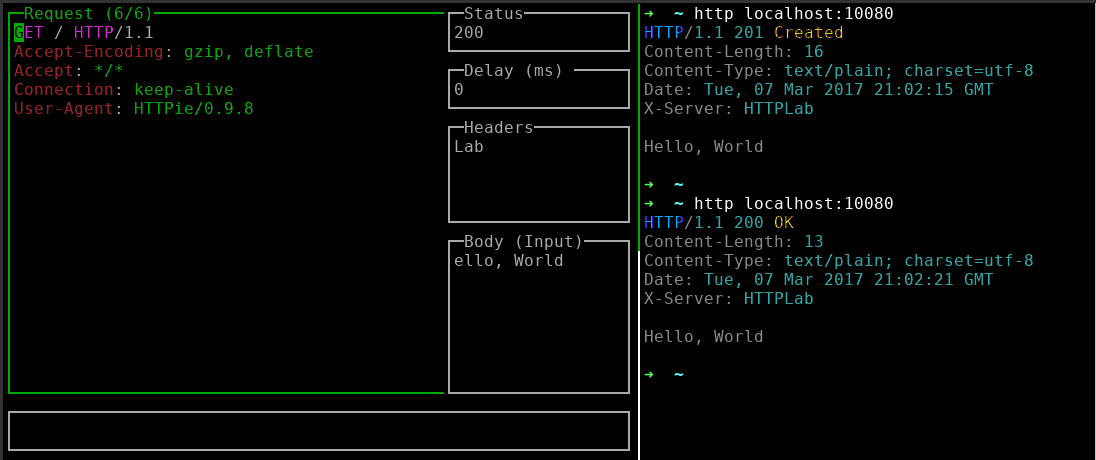 qustavo/httplab
Serveur web interactif pour inspecter les requêtes HTTP et forger des réponses, avec une interface utilisateur en terminal pour le débogage en temps…
 openwisp/openwisp-controller
Contrôleur réseau et WiFi : approvisionnement, gestion de configuration et mises à jour (pull via openwisp-config ou push via SSH), gestion de PKI…
 anouarbensaad/vulnx
vulnx 🕷️ un Bot intelligent, Shell peut réaliser une injection automatique, et aider les chercheurs à détecter les vulnérabilités de sécurité des…
 resiprocate/resiprocate
Implémentation en C++ de SIP, ICE, TURN et des protocoles associés.
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 rasta-mouse/threatcheck
Identifie les octets que Microsoft Defender / AMSI Consumer signale.
 jsonpath-plus/jsonpath
Un fork de JSONPath issu de http://goessner.net/articles/JsonPath/
 grafov/hulk
Outil DoS HULK porté vers Go avec quelques fonctionnalités supplémentaires.
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
 perplexityai/numbat
Visibilité sur l'activité des agents IA sur les endpoints, avec détection sur l'appareil, blocage optionnel avant action et reconstruction forensique.
 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…