
 #1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit

 bakhishovism/vyrulix
Atelier open source de triage de logiciels malveillants de bureau bare-metal et de renseignement sur les menaces statiques pour Windows (analyse PE…
 piratesshield/arise-xti
Pipeline de gestion de la surface d'attaque externe piloté par l'IA : 28 modules pour la reconnaissance, l'énumération de sous-domaines/DNS,…
 masriyan/cve-2026-85097
Boîte à outils de détection, de vérification et de réponse aux incidents pour CVE-2026-85097 : évaluation à distance de Bricksforge, recherche d'IOC…
 iudicium/pryingdeep
Prying Deep - Un outil OSINT pour collecter des renseignements sur le dark web.
 danieleperera/onioningestor
Un outil extensible pour collecter, explorer et surveiller les sites onion sur le réseau Tor et indexer les informations collectées dans Elasticsearch
 joshhighet/ransomwatch
le suivi transparent des revendications de ransomware 🥷🏼🧅🖥️
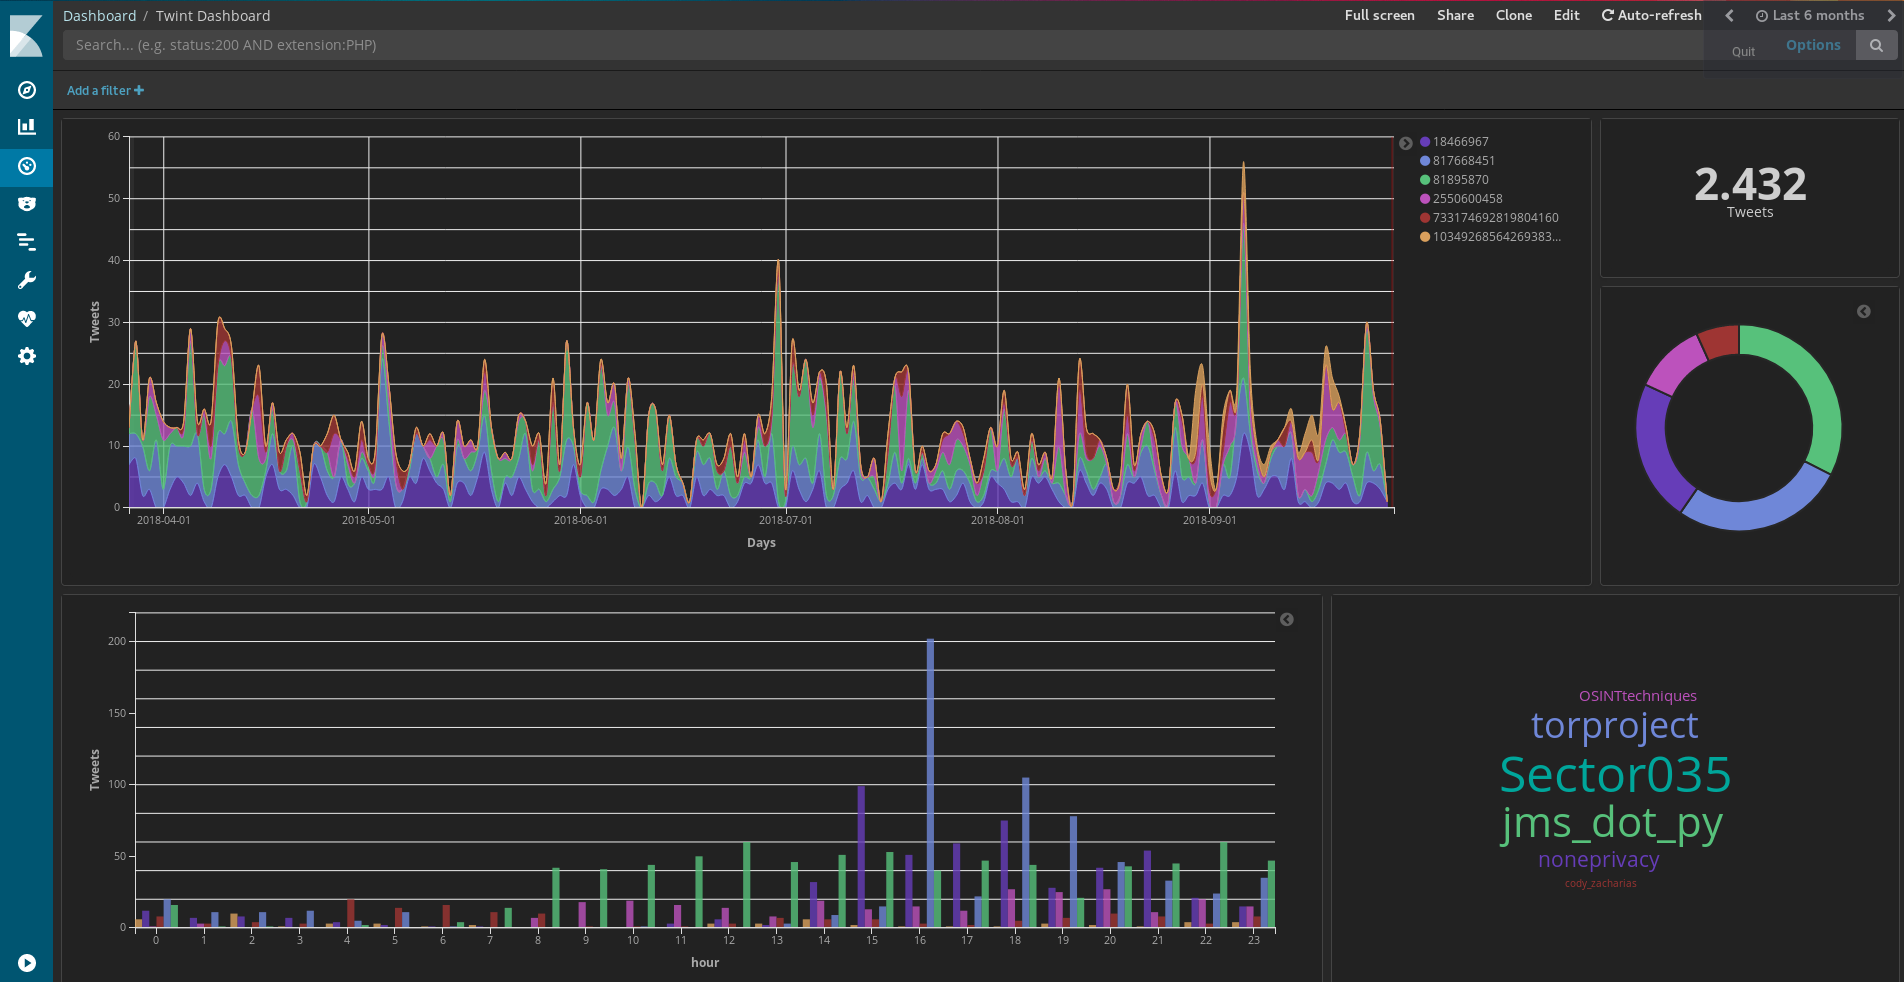 twintproject/twint
Un outil avancé de scraping Twitter et d'OSINT écrit en Python qui n'utilise pas l'API de Twitter, vous permettant de scraper les followers, les…
 michenriksen/gitrob
Outil de reconnaissance pour les organisations GitHub
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
 netflix/security_monkey
Security Monkey surveille les organisations AWS, GCP, OpenStack et GitHub pour suivre leurs actifs et leurs évolutions dans le temps.
 teler-sh/teler
Détection d'intrusion HTTP en temps réel
 mozilla/mozdef
DÉPRÉCIÉ - MozDef : Plateforme de Défense d'Entreprise Mozilla
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus
 hasecuritysolutions/vulnwhisperer
Créer des données exploitables à partir de vos scans de vulnérabilités
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…









