
 #1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit
 ansvar-systems/eu_compliance_mcp
EU focused compliance MCP server
 ranguli/ioccheck
Un outil pour simplifier le processus de recherche d'IOCs.
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865
 kolya5544/bearftp
Serveur FTP honeypot écrit en .NET Core (C#) pour Linux et Windows.
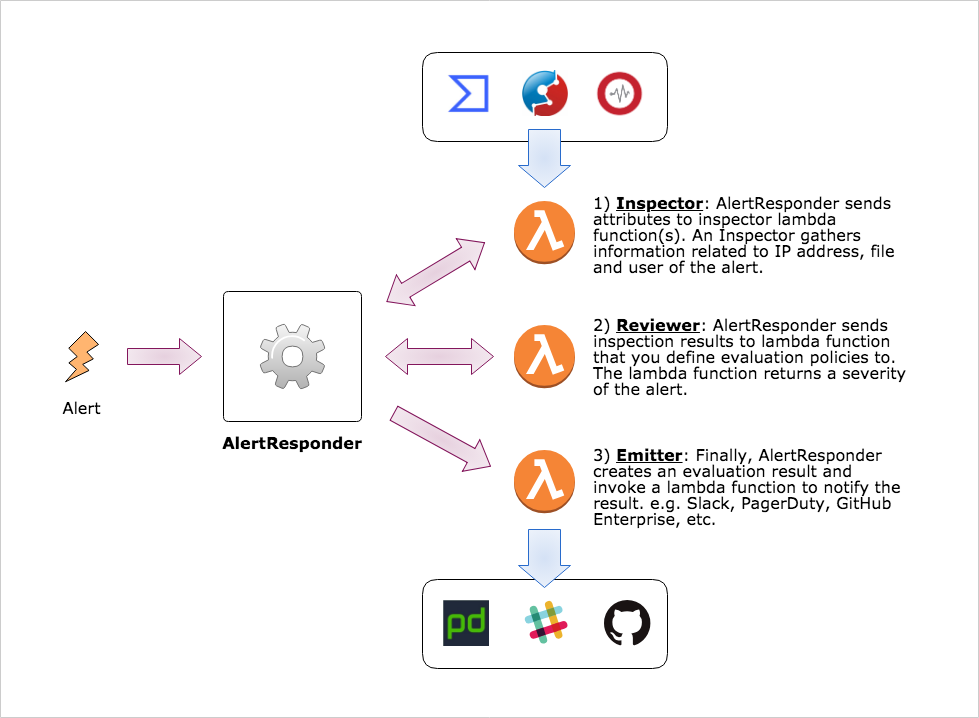 m-mizutani/alertresponder
Framework de réponse automatique aux alertes de sécurité par AWS Serverless Application Model
 mellow-hype/c2finder
Recherchez les IP C&C non-sinkholées dans vos journaux Bro (à partir de la liste maîtresse C&C de Bambanek Consulting).
 jxlil/pwndb
Outil de recherche d'identifiants divulgués basé sur Tor qui interroge le service caché pwndb2 pour trouver des emails et mots de passe exposés dans…
 michaelsanford/log4shell-honeypot
Honeypot dockerisé pour CVE-2021-44228.
 przemoc/xz-backdoor-links
apocalypxze: porte dérobée xz (2024) alias CVE-2024-3094 - liens connexes
 lopqto/cve-2021-41773_honeypot
Honeypot léger pour la vulnérabilité de traversée de chemin CVE-2021-41773 d'Apache HTTP Server, conçu pour capturer et journaliser les tentatives…
 insomnisec/detections-cve-2026-31431
Règles de détection, signatures YARA, règles auditd/Wazuh et modèles d'événements MISP pour la vulnérabilité LPE du noyau Linux CVE-2026-31431 (Copy…
 spinfosecurity/bas-guardian
Scanner de vulnérabilités BACnet/BMS gratuit pour les systèmes d'automatisation des bâtiments. Détecte les CVE-2026-3611 (CVSS 10.0), CVE-2026-24060…
 leetxyz/cve-2021-44228-advisories
Liste des avis d'entreprises log4j
 insomnisec/detections-cve-2026-23918
Règles de détection pour CVE-2026-23918 Apache http2 RCE - Credit: stringa.ai, isec.pl
 below0day/honeypot-logs-cve-2025-5777
Journaux du honeypot CitrixBleed 2 NetScaler
 sucuri-labs/cve-2025-57819-ioc-check
Ce dépôt contient un script pour vérifier les IOCs actuels listés dans le sujet du forum freepbx concernant le CVE-2025-57819.
 tracehound/tracehound
Contrôles de sécurité opérationnels avec garanties forensiques








