#1
 ranguli/ioccheck
Un outil pour simplifier le processus de recherche d'IOCs.
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
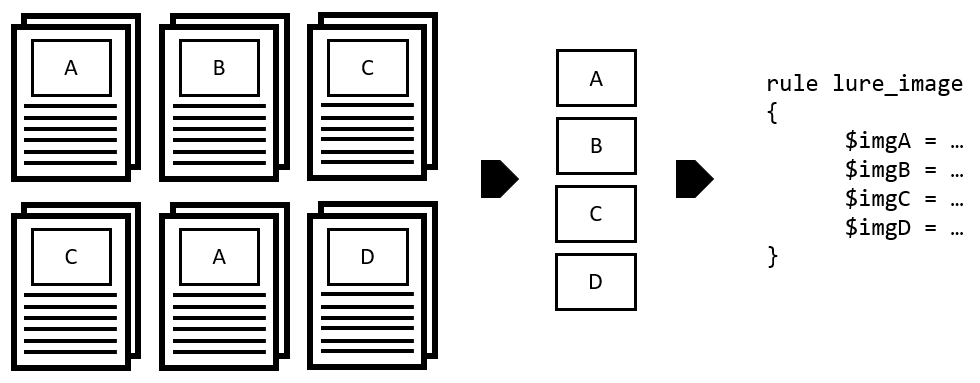 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.
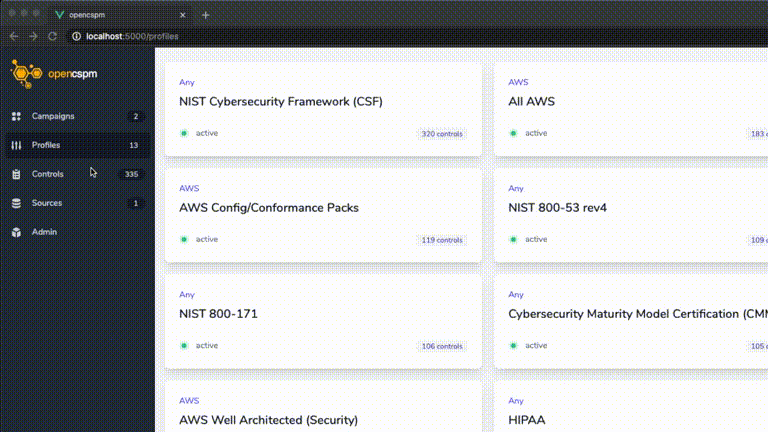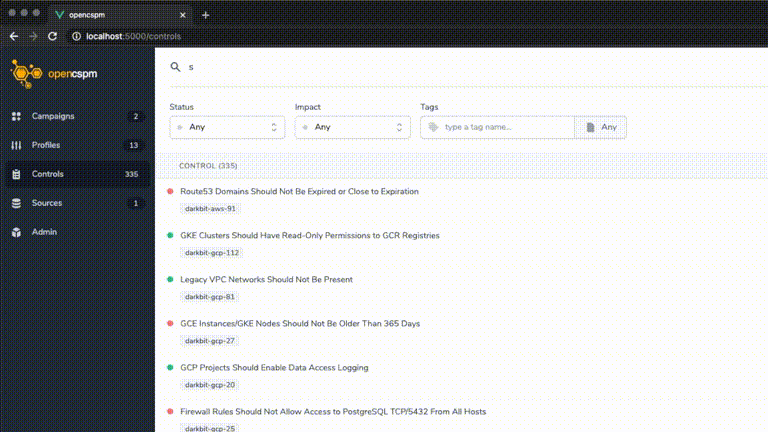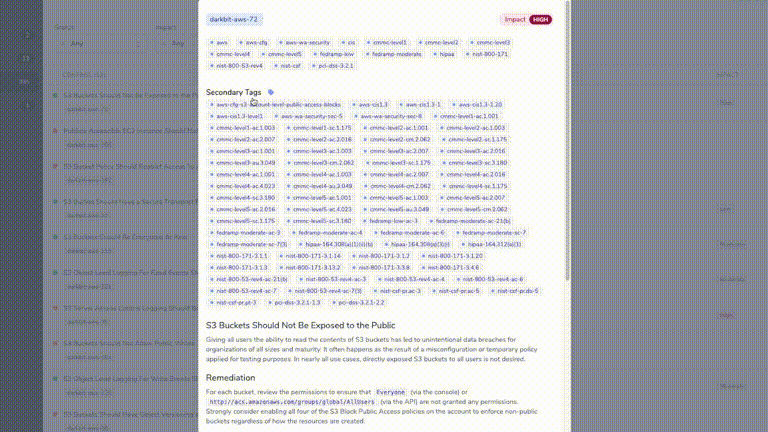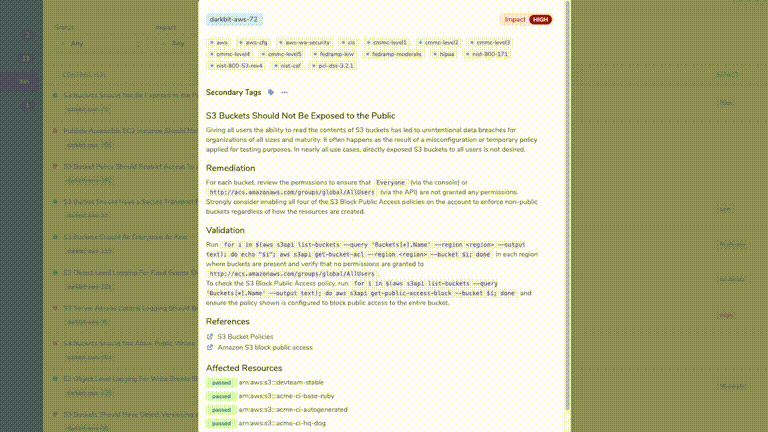 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
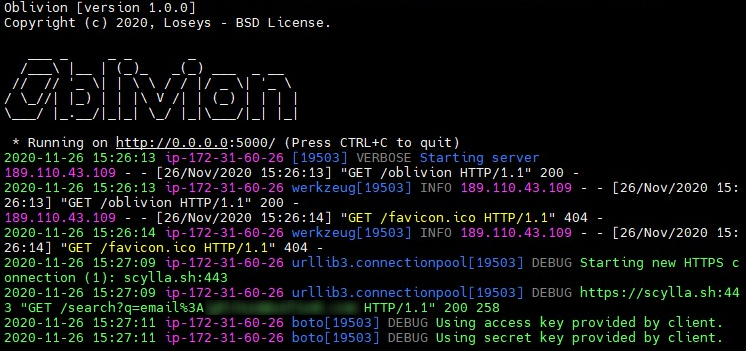 loseys/oblivion
Outil de vérification de fuites de données & outil OSINT
 alexverboon/psmdatp
Module PowerShell pour la gestion de Microsoft Defender Advanced Threat Protection
 utkusen/jeopardize
un outil de renseignement et de réponse aux menaces à faible coût (voire nul) contre les domaines de phishing
 cloudflare/mitmengine
Un outil de détection MITM (monstre au milieu). Utilisé pour construire MALCOLM :
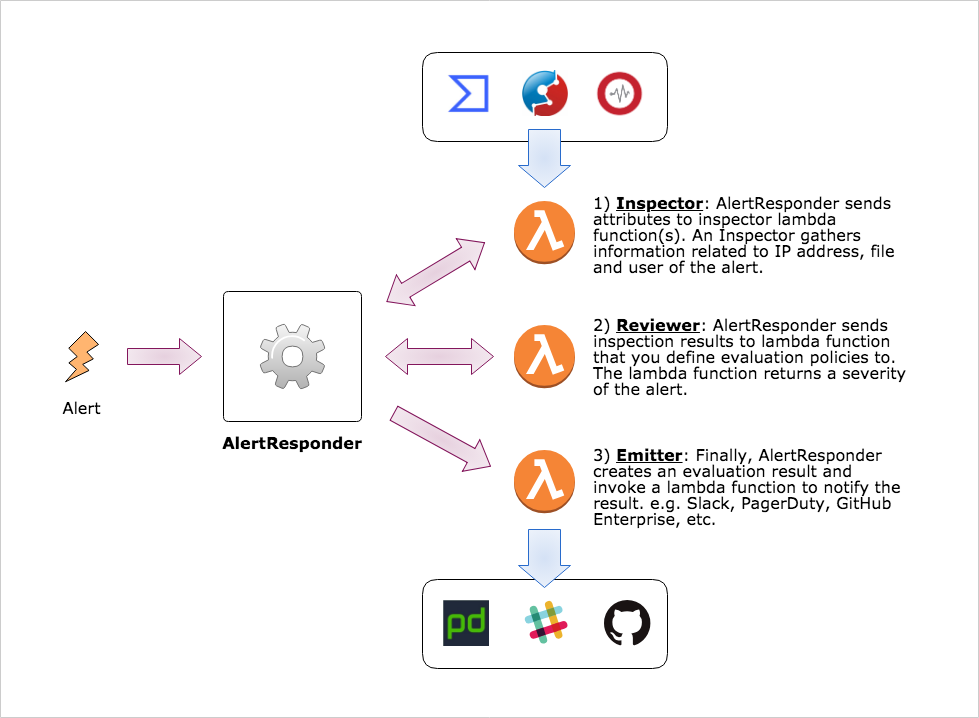 m-mizutani/alertresponder
Framework de réponse automatique aux alertes de sécurité par AWS Serverless Application Model
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
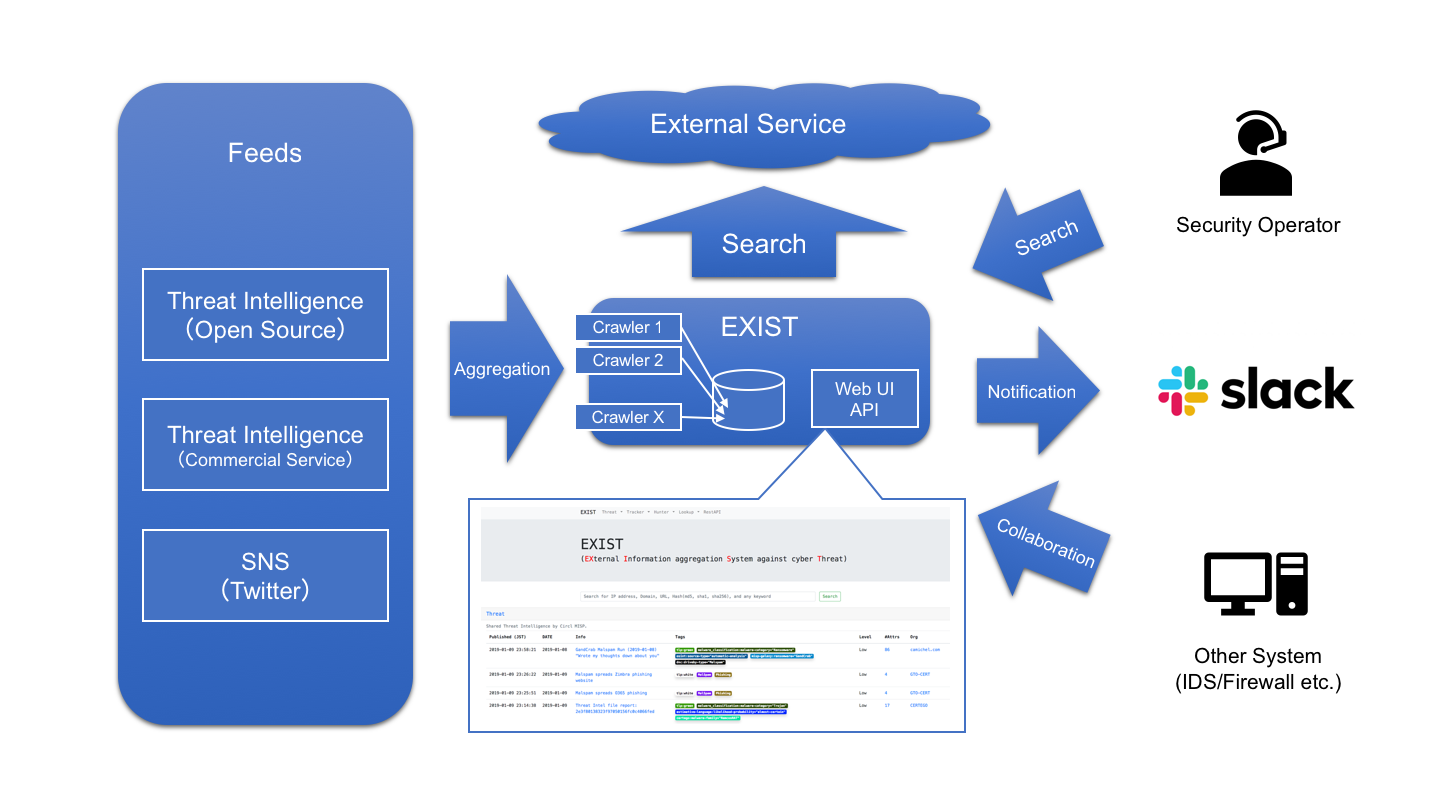 nict-csl/exist
EXIST est une application Web pour agréger et analyser le renseignement sur les cybermenaces.
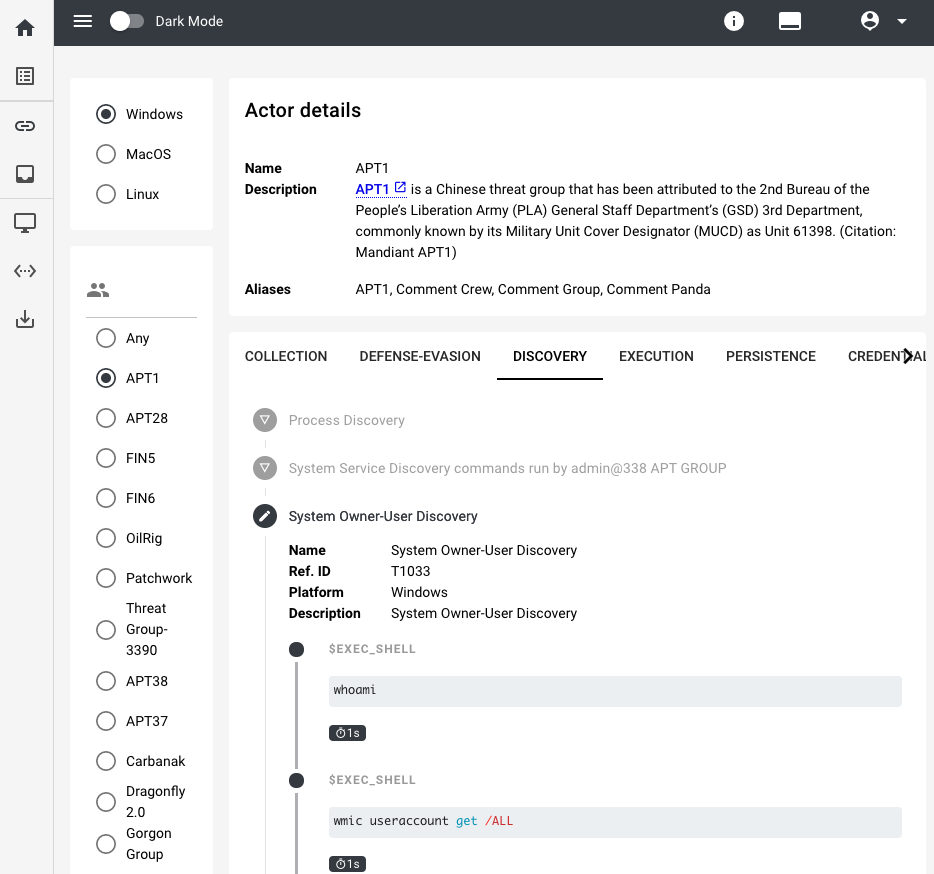 d3vzer0/reternal-quickstart
Repo contenant des fichiers docker-compose et des scripts d'installation sans avoir à cloner les composants individuels reternal
 defensepointsecurity/threat_note
DPS' Lightweight Investigation Notebook
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD