#1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit
 ma111e/melody
Melody est un capteur internet transparent conçu pour le renseignement sur les menaces. Prend en charge des règles de balisage personnalisées et la…
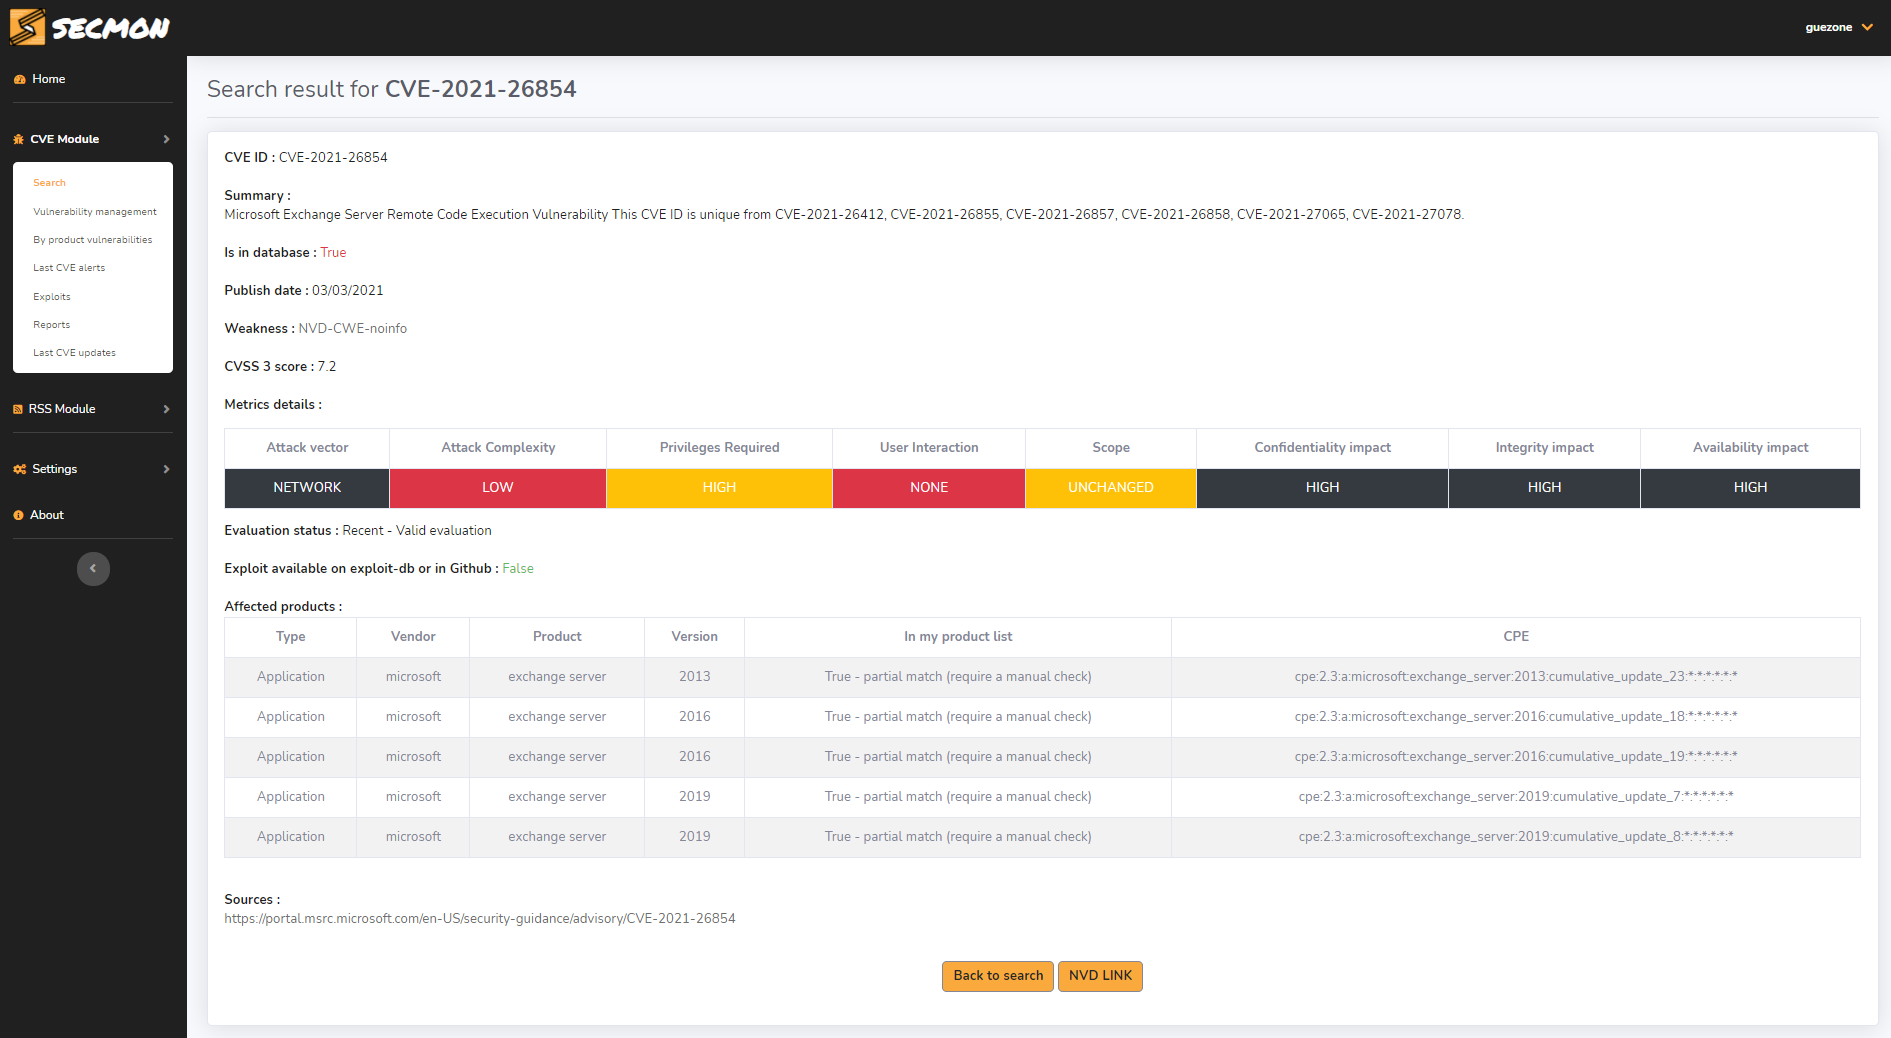 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
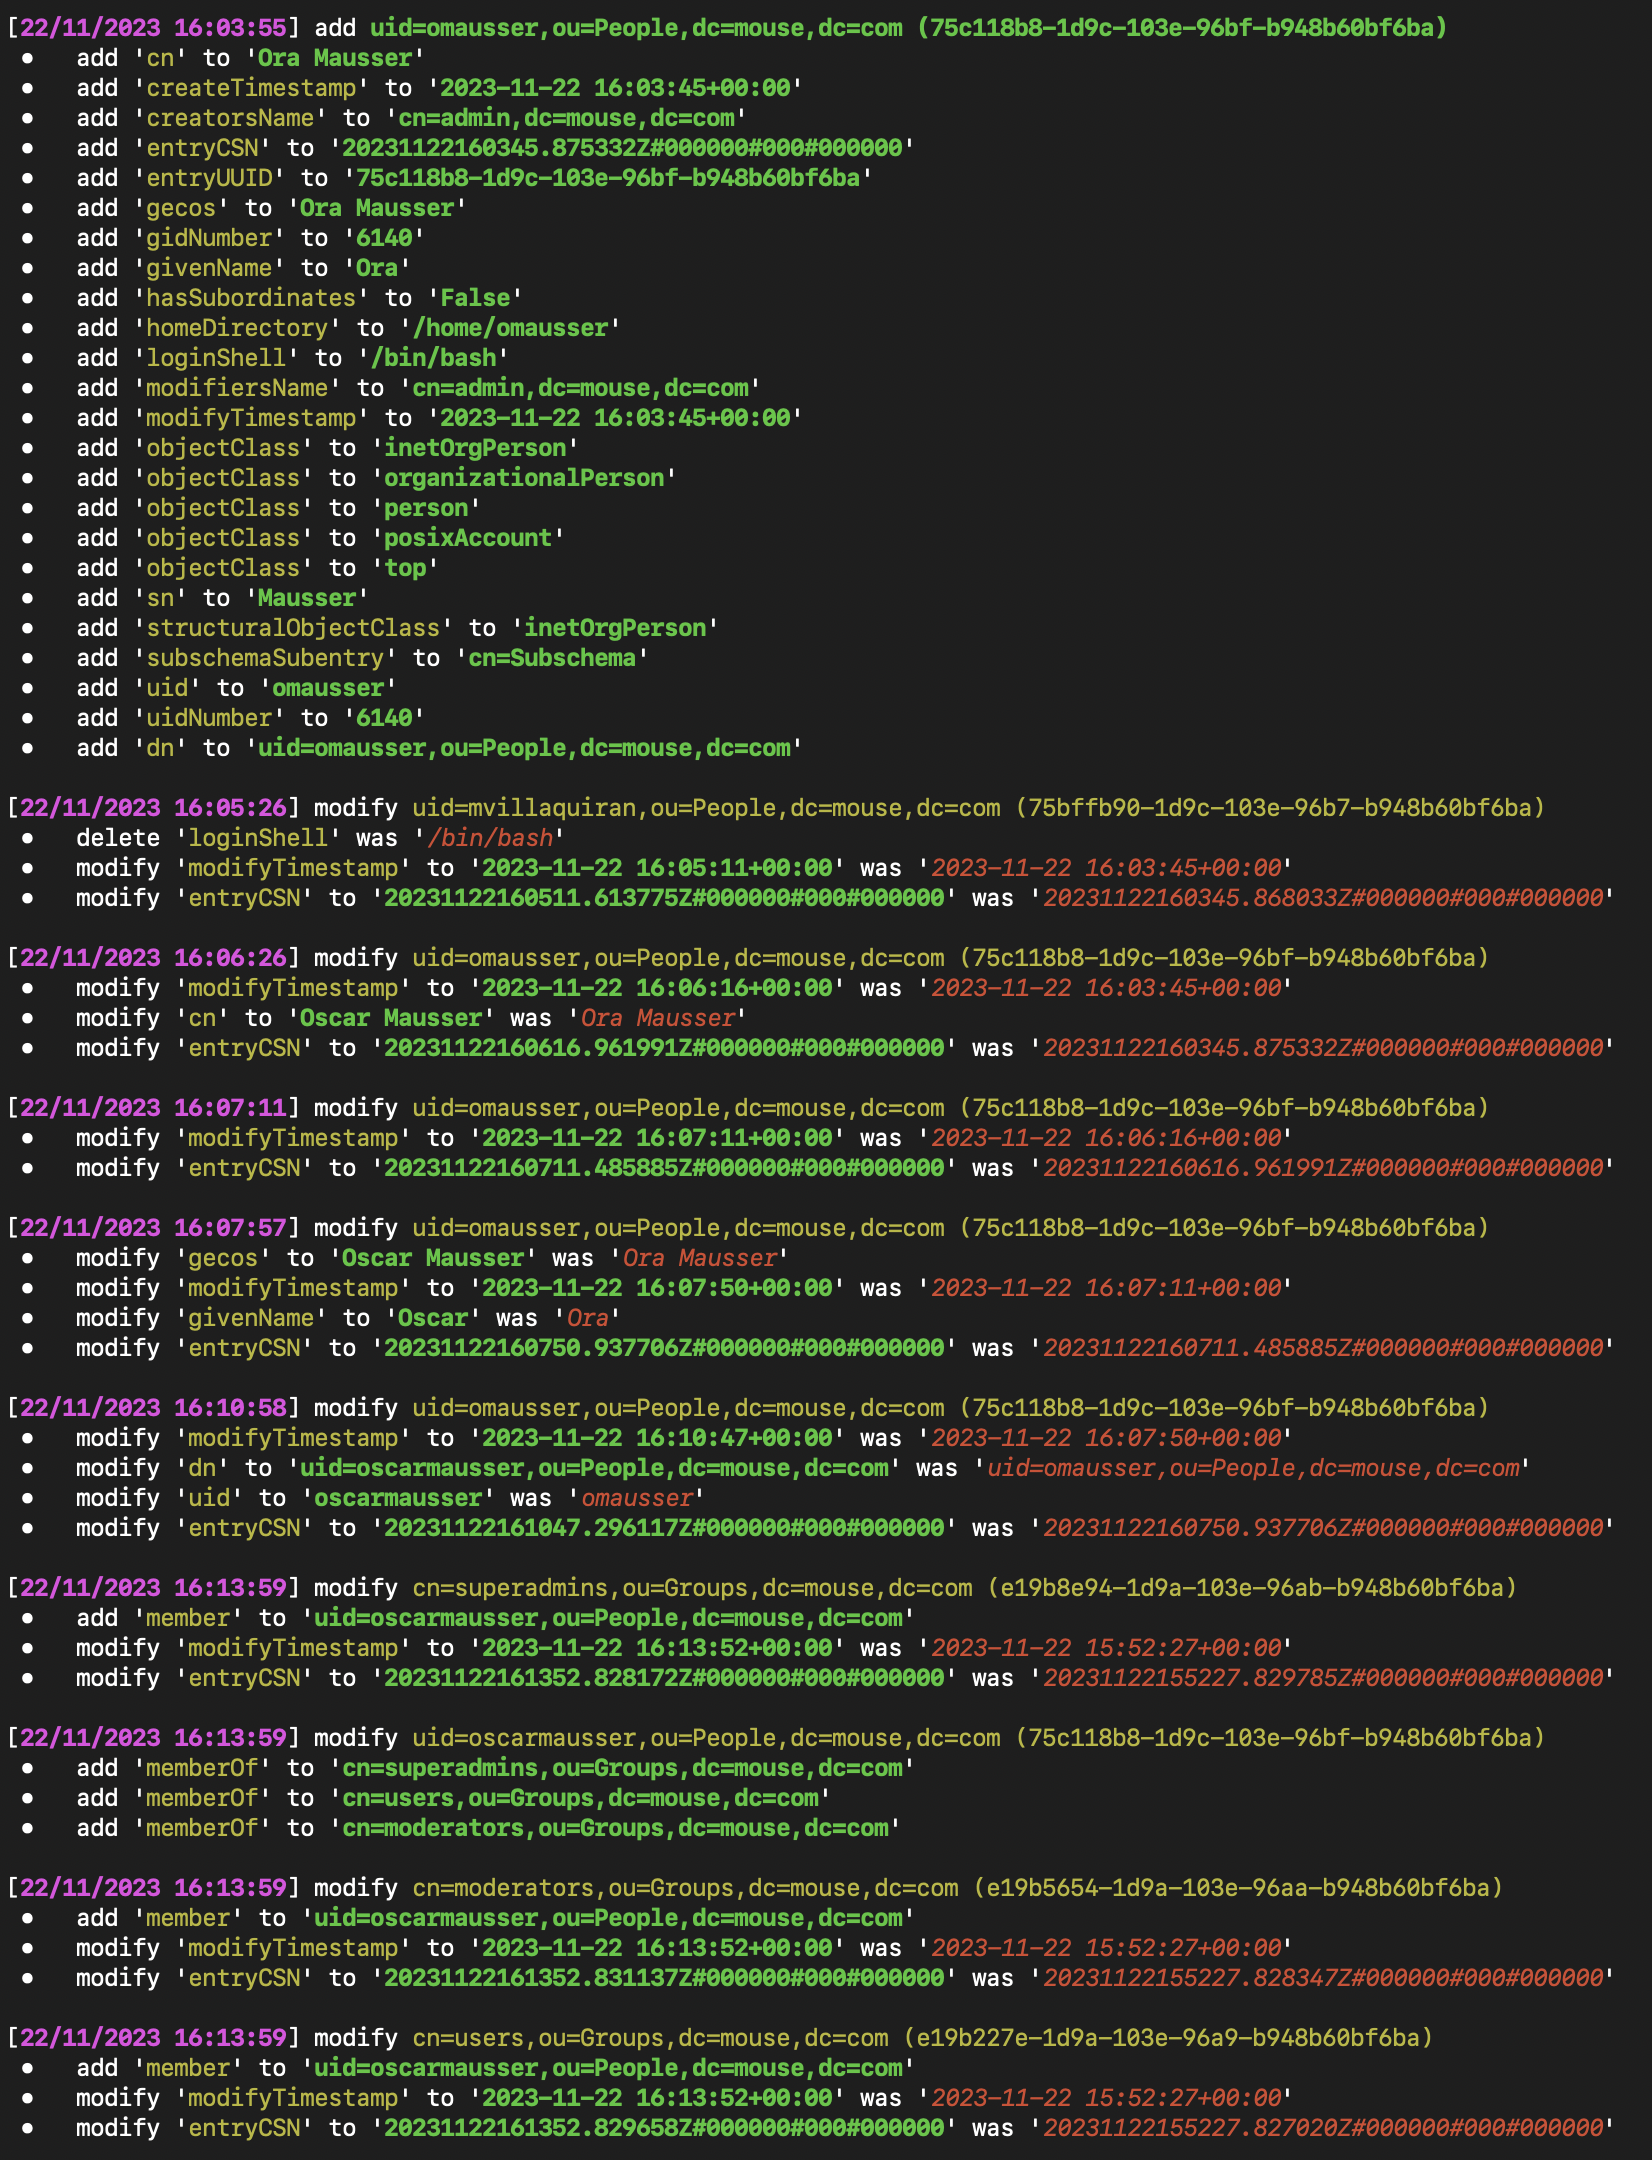 megamansec/ldap-monitoring-watchdog
LDAP Watchdog : un outil de surveillance LDAP en temps réel compatible Linux pour détecter les modifications d'annuaire, offrant une visibilité sur…
 montysecurity/c2-tracker
Flux en direct des serveurs C2, outils et botnets
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Ensemble d'outils de capture et d'analyse de Twitter
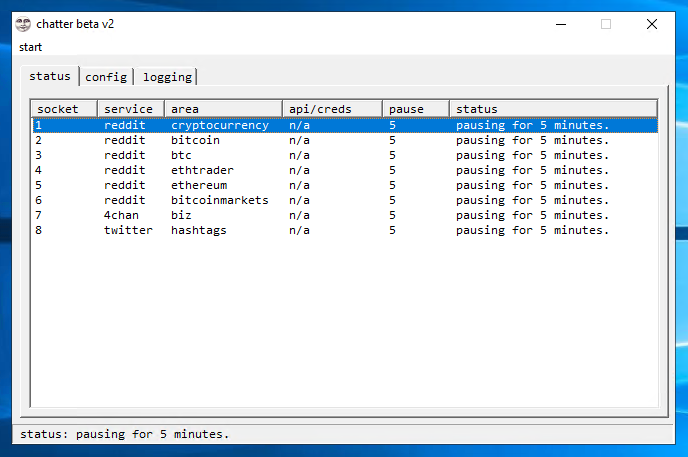 visualbasic6/chatter
bot Telegram osint de surveillance Internet pour Windows
 jerlendds/osintbuddy
Graphiques de nœuds, exploration de données OSINT et plugins. Connectez des données non structurées et publiques pour des informations…
 playtikaoss/leaktopus
Scanner automatisé de détection de secrets et de fuites pour GitHub et les sites de paste, avec filtrage heuristique, enrichissement IOL via…
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 captaingeech42/ransomwatch
Surveillance des sites de fuite de ransomwares
 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON