
 #1
Outils de découverte de sous-domaines, DNS brute-force, transparence des certificats et énumération d'actifs.
Recommandé par Kitploit

 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
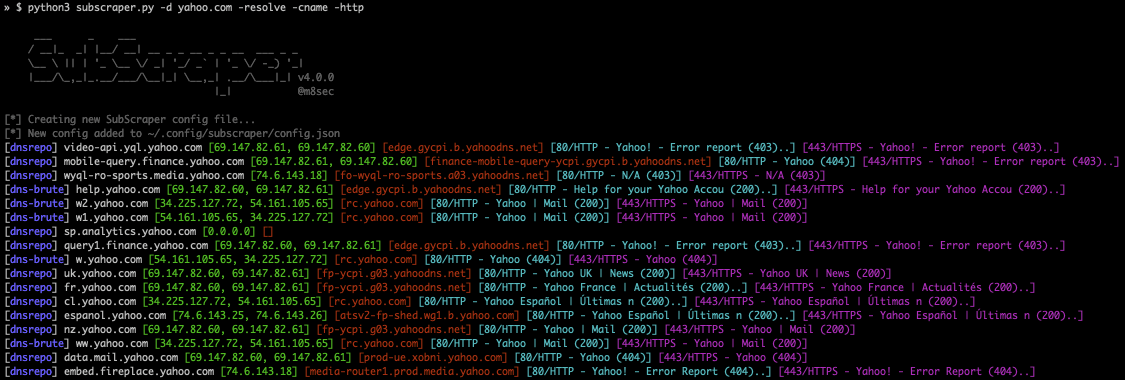 m8sec/subscraper
Outil d'énumération de sous-domaines et de cibles conçu pour les tests de sécurité offensive.
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ est un framework de reconnaissance automatisée passive en sources ouvertes (OSINT)
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
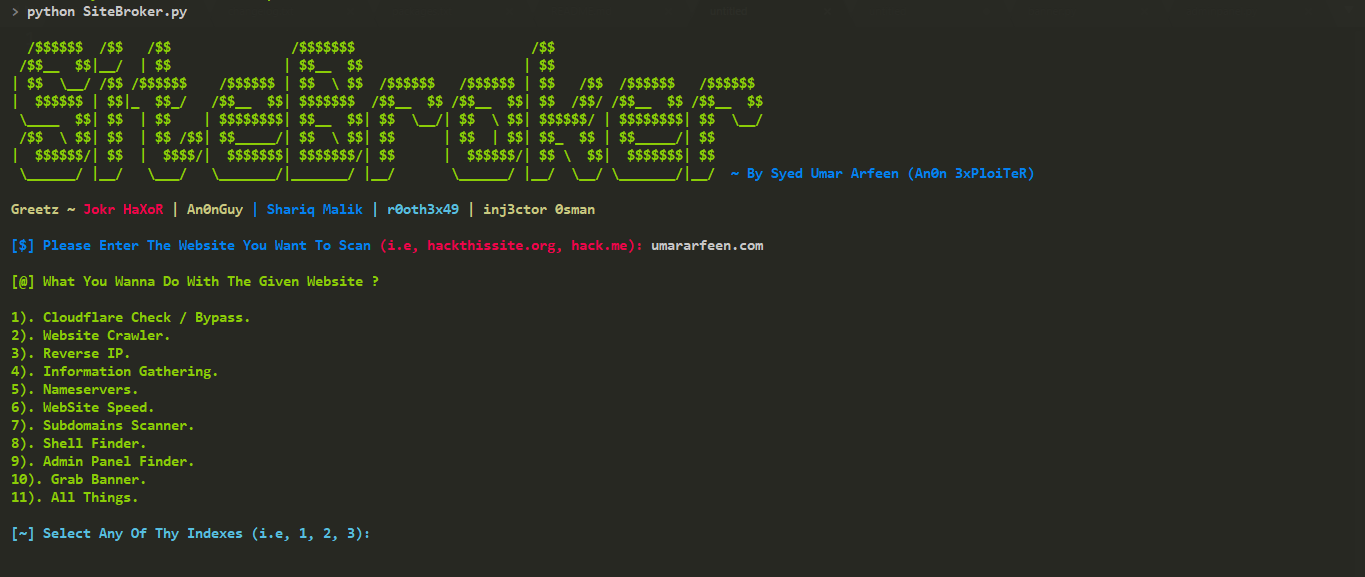 anon-exploiter/sitebroker
Un utilitaire multiplateforme basé sur Python pour la collecte d'informations et l'automatisation des tests de pénétration !
 joshkar/x-recon
Un utilitaire pour détecter les entrées de page web et effectuer des scans XSS.
 h4r5h1t/webcopilot
Un outil d'automatisation qui énumère les sous-domaines puis filtre les paramètres xss, sqli, open redirect, lfi, ssrf et rce, puis recherche des…
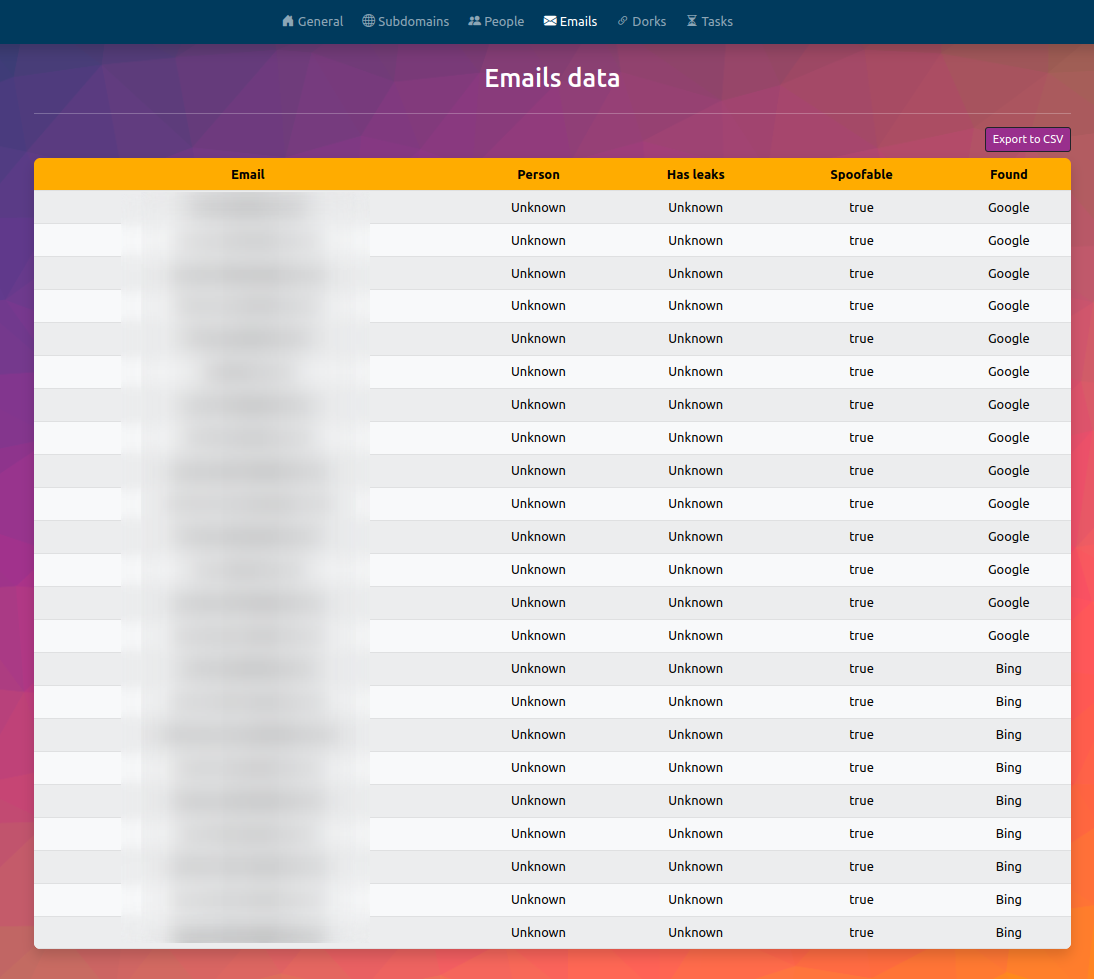 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.
 s0md3v/subgpt
Trouvez des sous-domaines avec GPT, gratuitement
 sajibuu/burp_collector
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.
 caio-ishikawa/netscout
Outil OSINT qui trouve les domaines, sous-domaines, répertoires, endpoints et fichiers à partir d'une URL de départ donnée.
 tess-ss/recon-ninja
Recon-Ninja
 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité
 screetsec/sudomy
Sudomy est un outil d'énumération de sous-domaines pour collecter les sous-domaines et analyser les domaines en effectuant une reconnaissance…
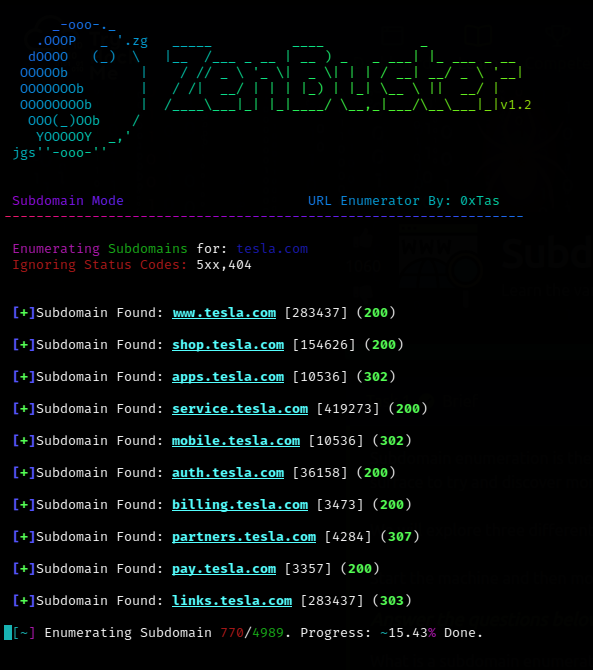 0xtas/zenbuster
Outil d'énumération d'URL/découverte de contenu multithreadé en Python.
 v4d1/dome
Outil rapide d'énumération de sous-domaines basé sur Python combinant OSINT passif et scan actif par force brute avec détection de wildcard DNS, scan…
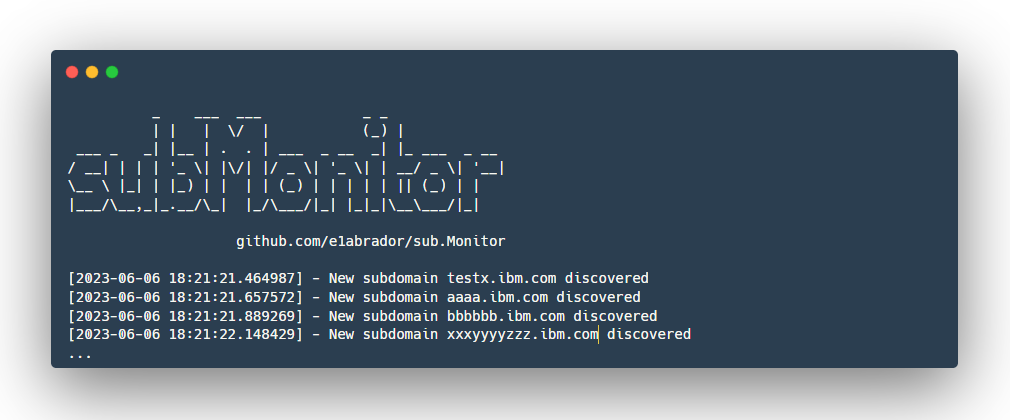 e1abrador/sub.monitor
Outil auto-hébergé de surveillance passive continue des sous-domaines.








