
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit

 algo7/bluekeep_cve-2019-0708_poc_to_exploit
Une tentative de portage du PoC BlueKeep de @Ekultek vers de véritables exploits.
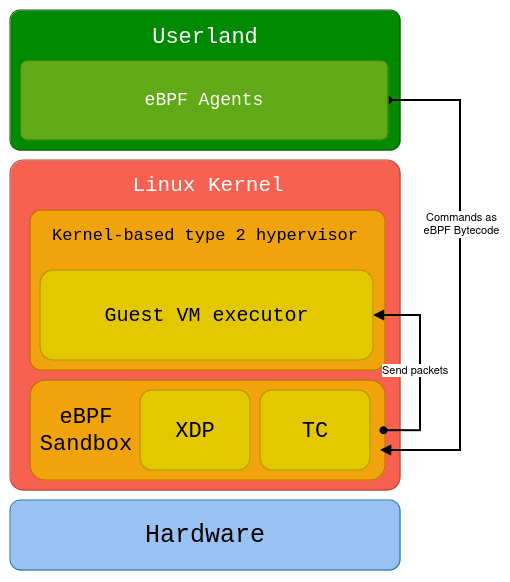 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
 joxeankoret/cve-2017-7494
Exploit racine à distance pour la vulnérabilité SAMBA CVE-2017-7494
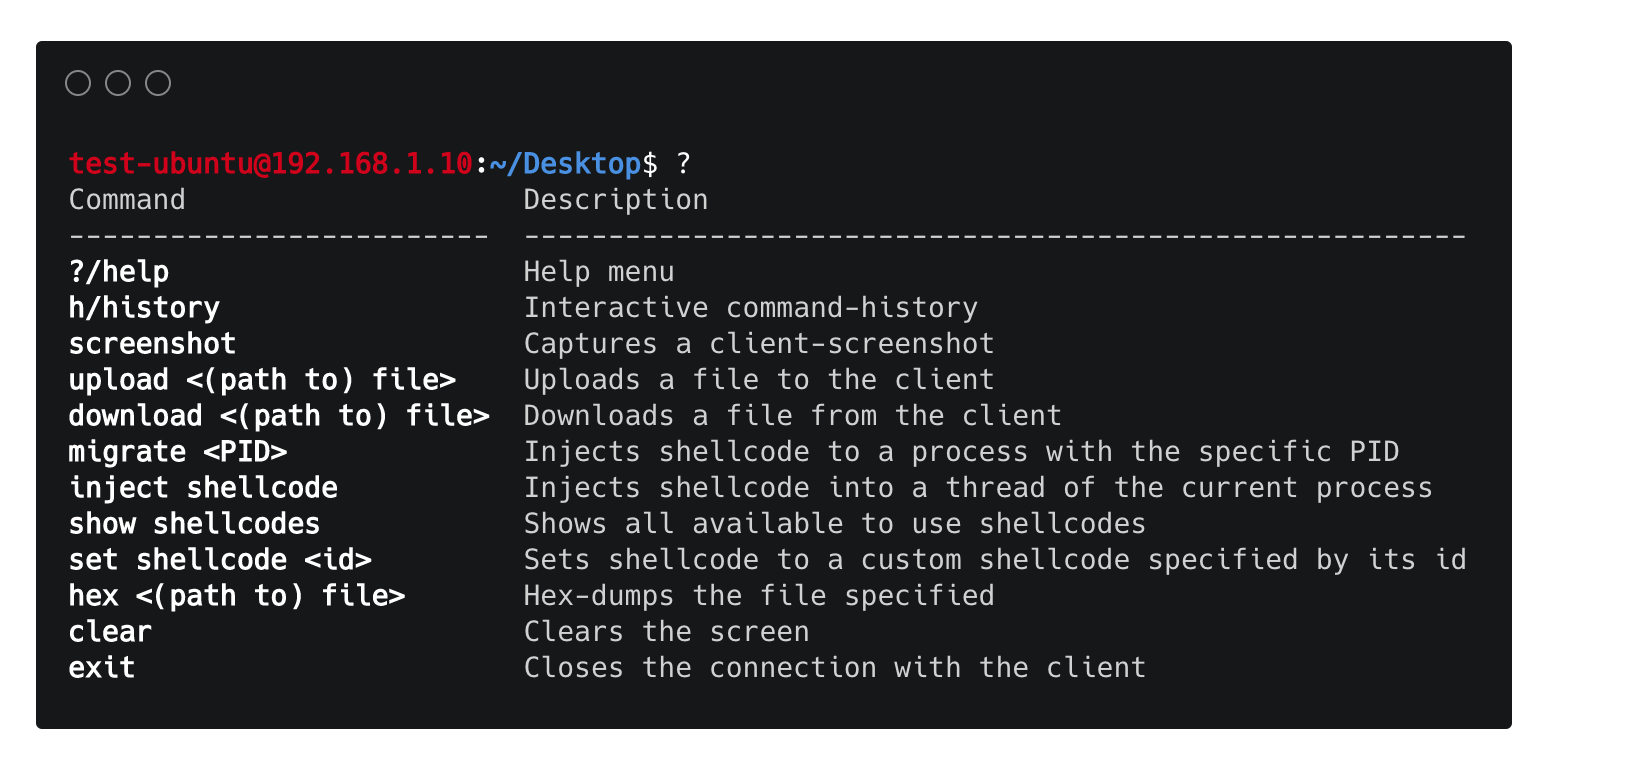 chrispetrou/hrshell
HRShell est un shell inverse HTTPS/HTTP construit avec Flask. C'est un serveur C2 avancé avec de nombreuses fonctionnalités et capacités.
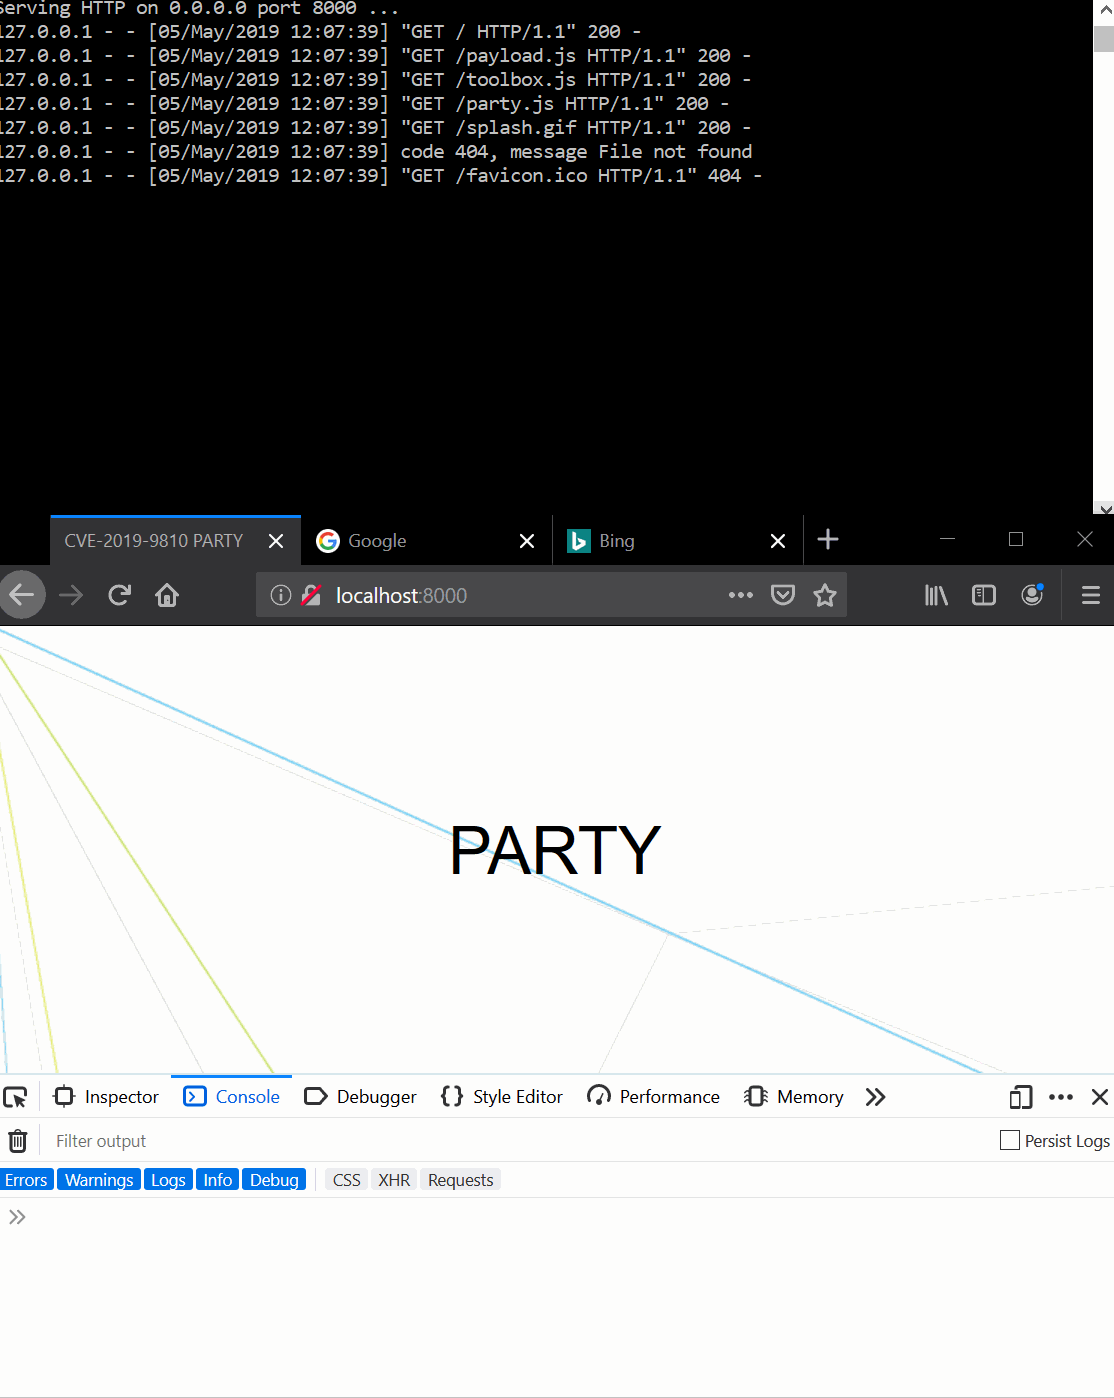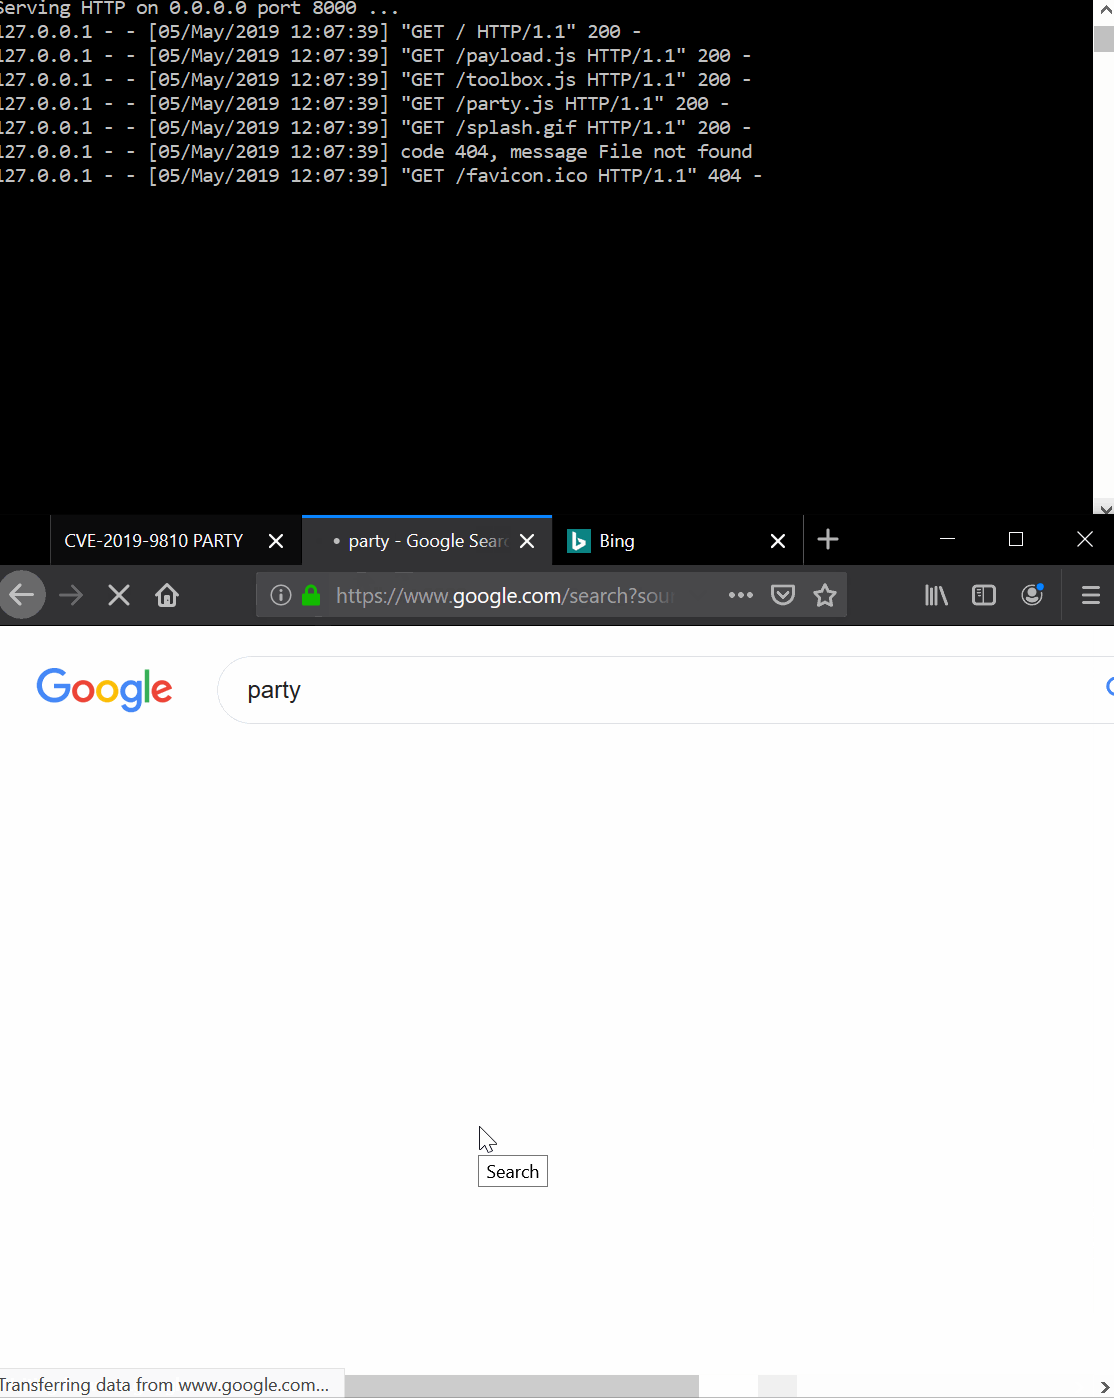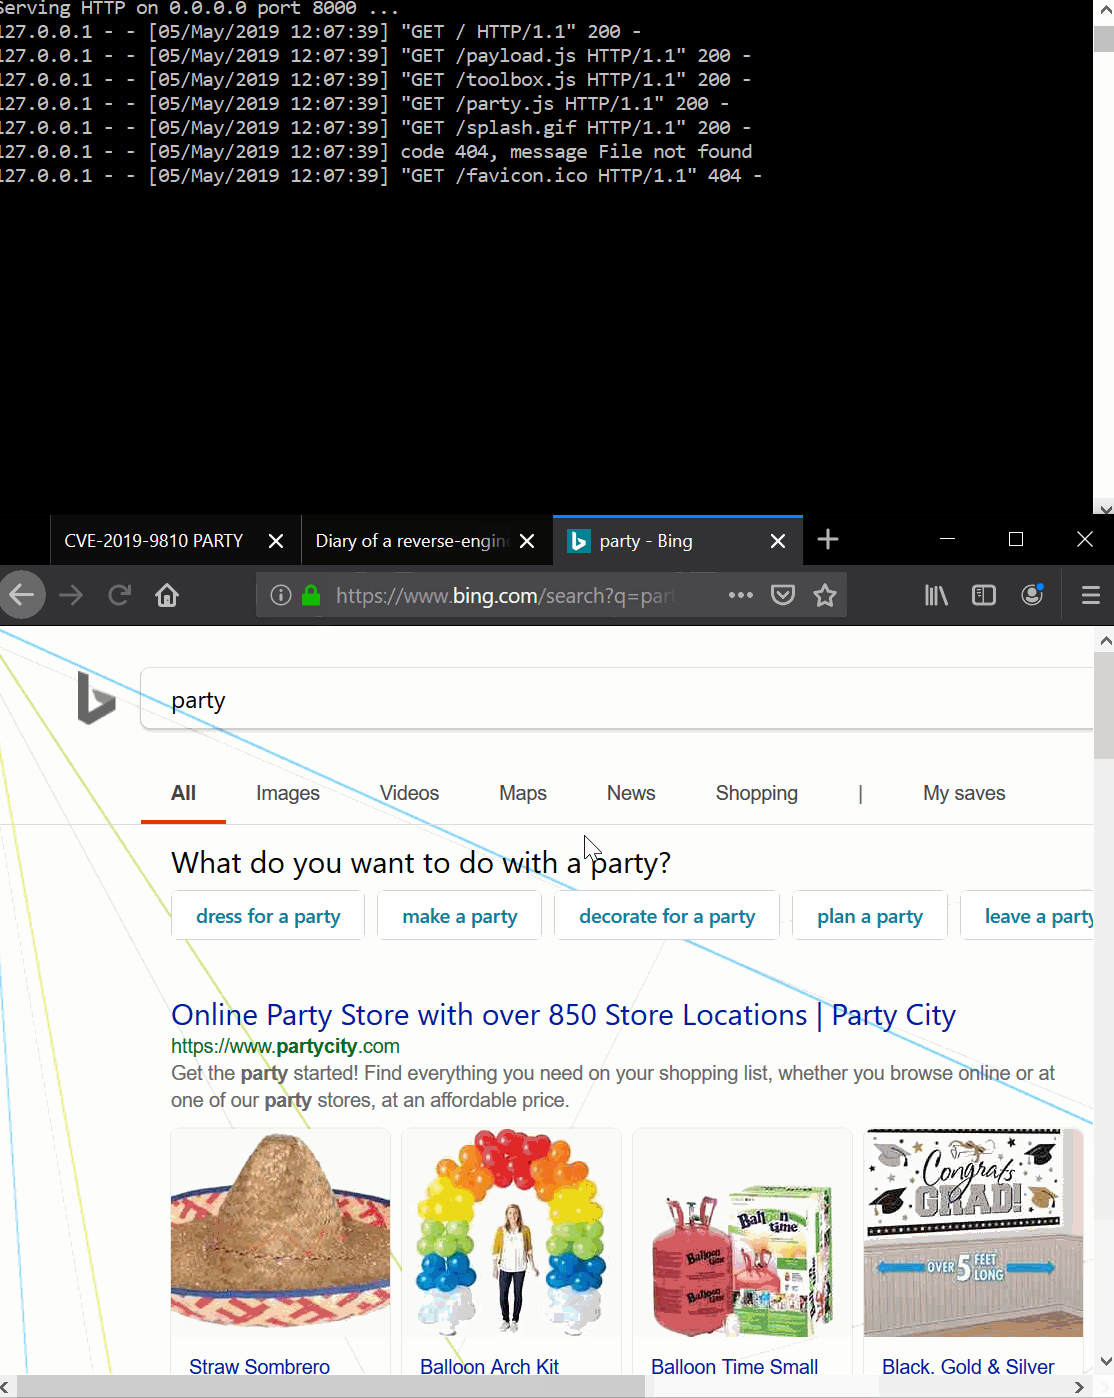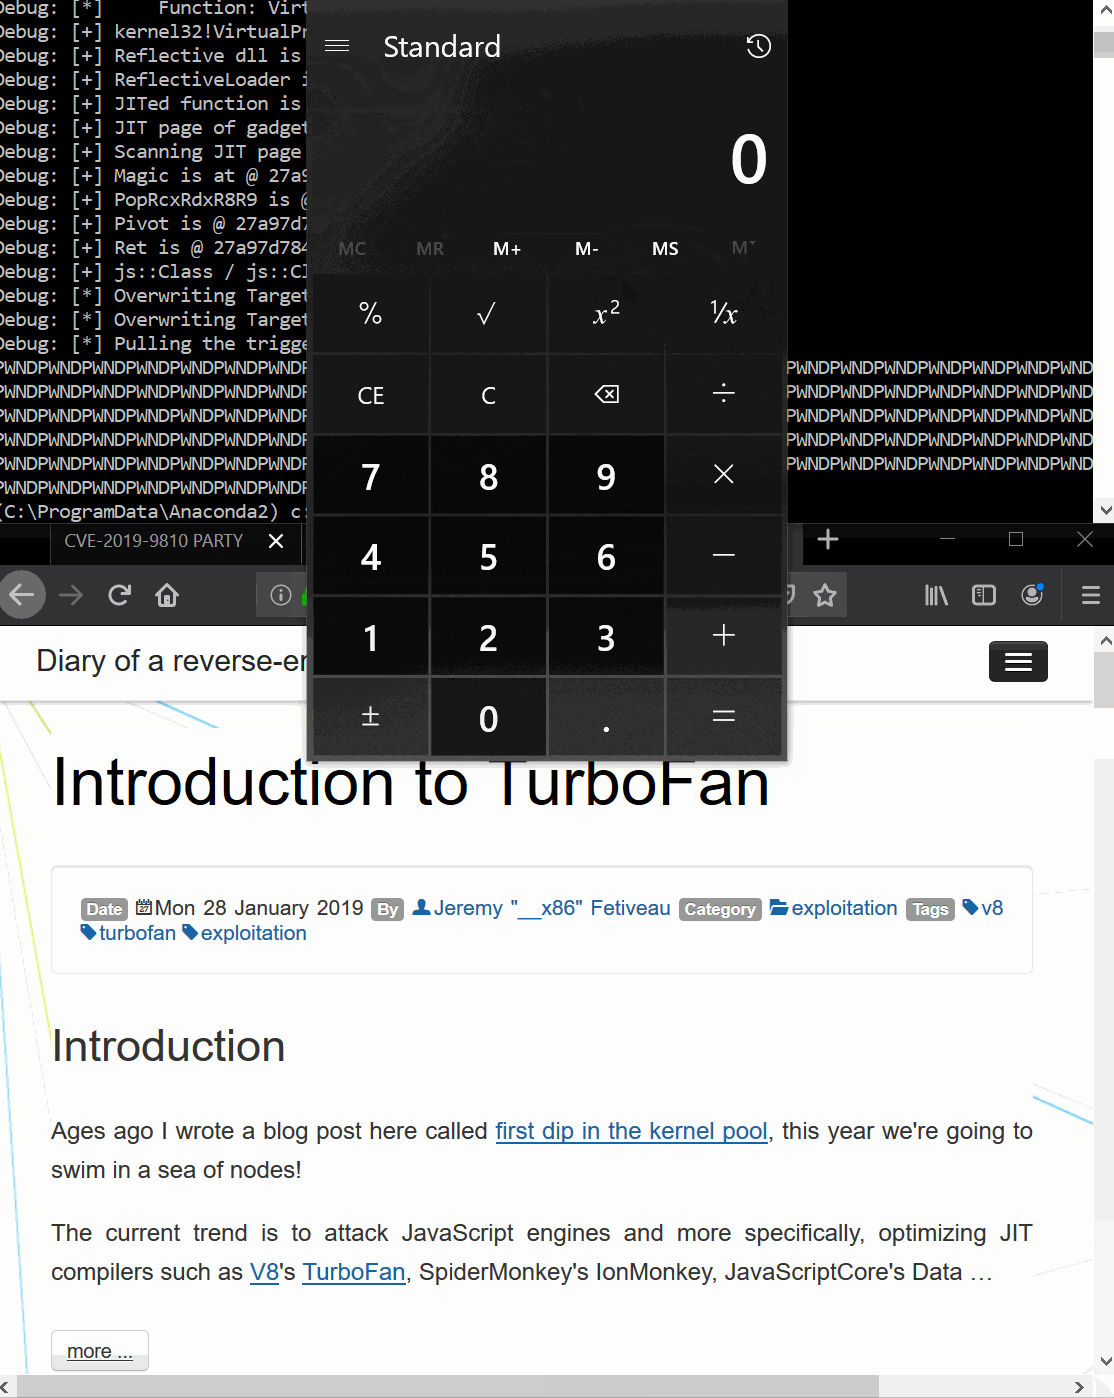 0vercl0k/cve-2019-9810
Exploit pour CVE-2019-9810 Firefox sur Windows 64 bits.
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
 hfiref0x/stryker
Outil de preuve de concept polyvalent basé sur CPU-Z CVE-2017-15303
 e3prom/bst
Boîte à outils de chaînes binaires (BST). Convertissez rapidement et facilement des chaînes binaires pour tous vos besoins de développement…
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…

 st9007a/cve-2019-12735
Une démo pour cve-2019-12735








