
 #1
Outils pour la création et la manipulation de code de bas niveau exécuté après une exploitation réussie.
Recommandé par Kitploit
 exploits-forsale/themebleed
Preuve de concept pour CVE-2023-38146 ("ThemeBleed")
 davidtavarez/pinky
pinky - Le mini RAT PHP (outil d’administration à distance)
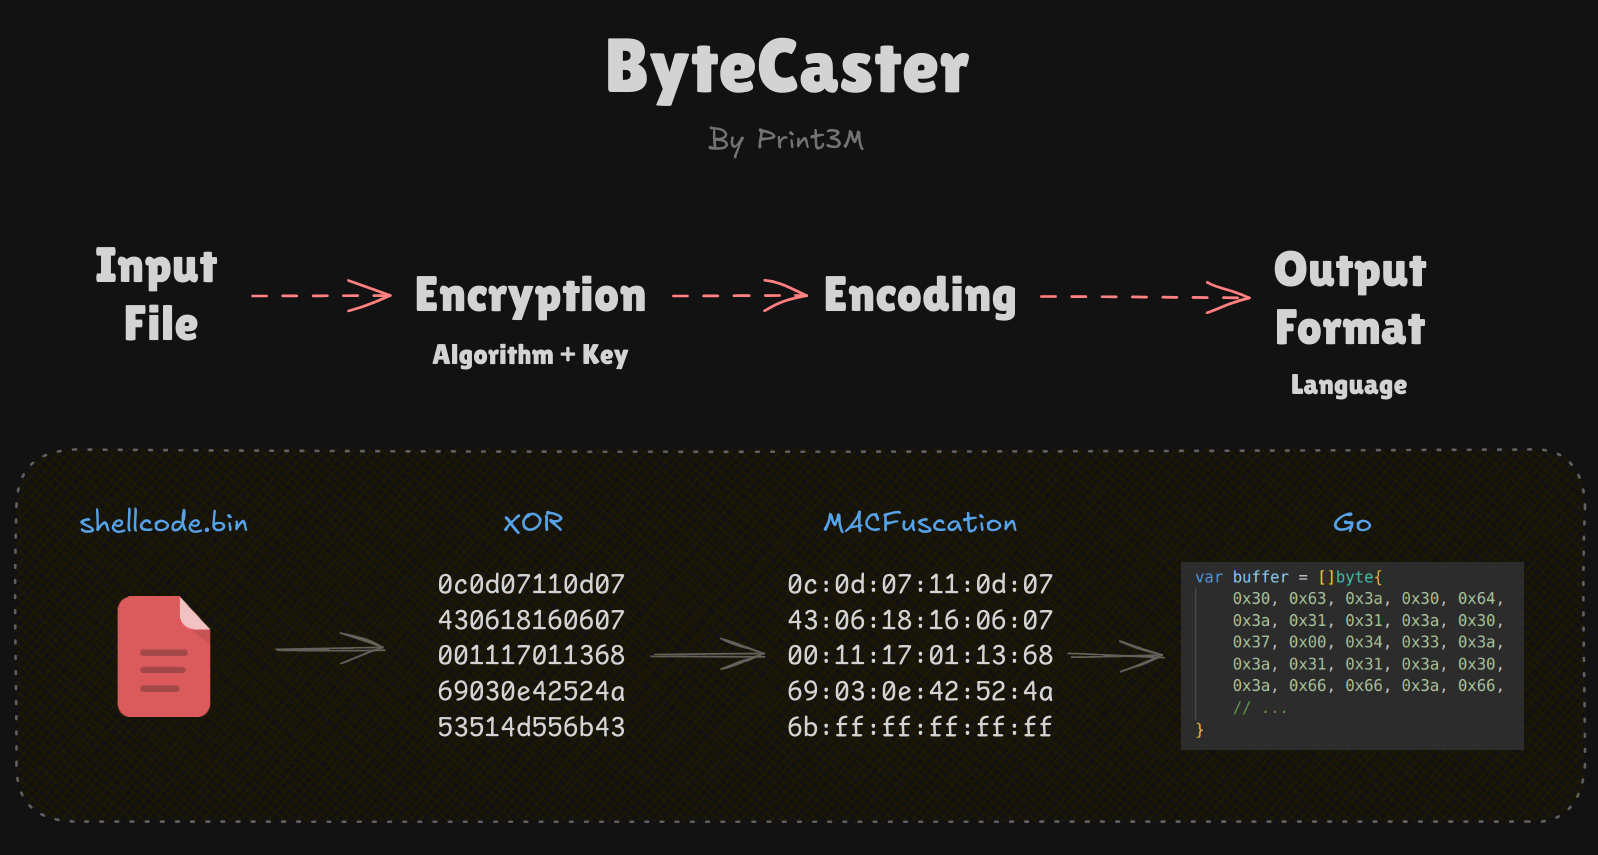 print3m/bytecaster
Couteau suisse pour le chiffrement de payloads, l'obfuscation et la conversion en tableaux d'octets – le tout en une seule commande (14 formats de…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.

 l0n3m4n/cve-2024-6387
PoC - Vulnérabilité d'exécution de code à distance non authentifiée dans le serveur OpenSSH (Scanner et Exploit)
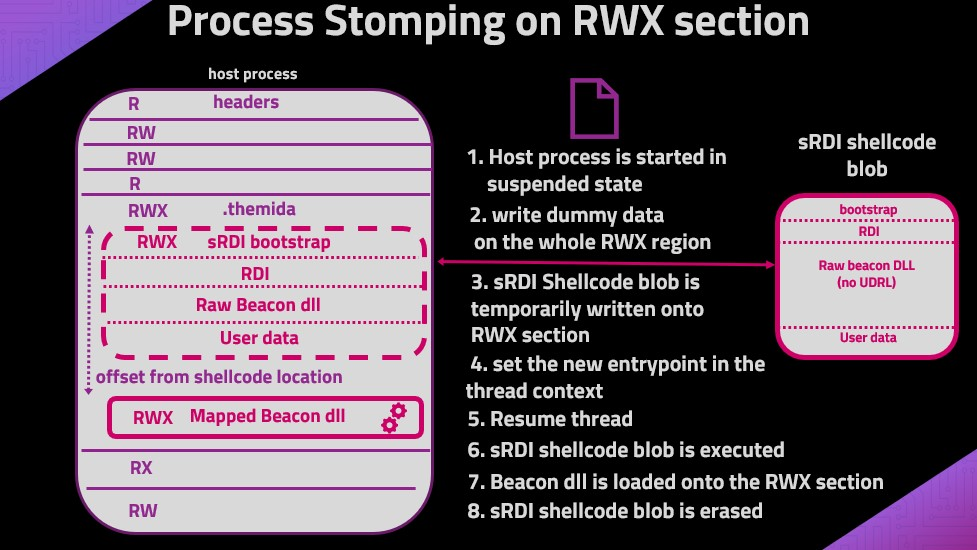 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.
 malwaretech/basichook
Moteur de hooking inline x86 (utilisant des trampolines)
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 bishopfox/asminject
Fork fortement modifié du projet dlinject de David Buchanan. Injecte des payloads d'assemblage arbitraires (ou de binaires précompilés) directement…
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 tremwil/ds3-nrssr-rce
Documentation et code de preuve de concept pour CVE-2022-24125 et CVE-2022-24126.
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…








