#1
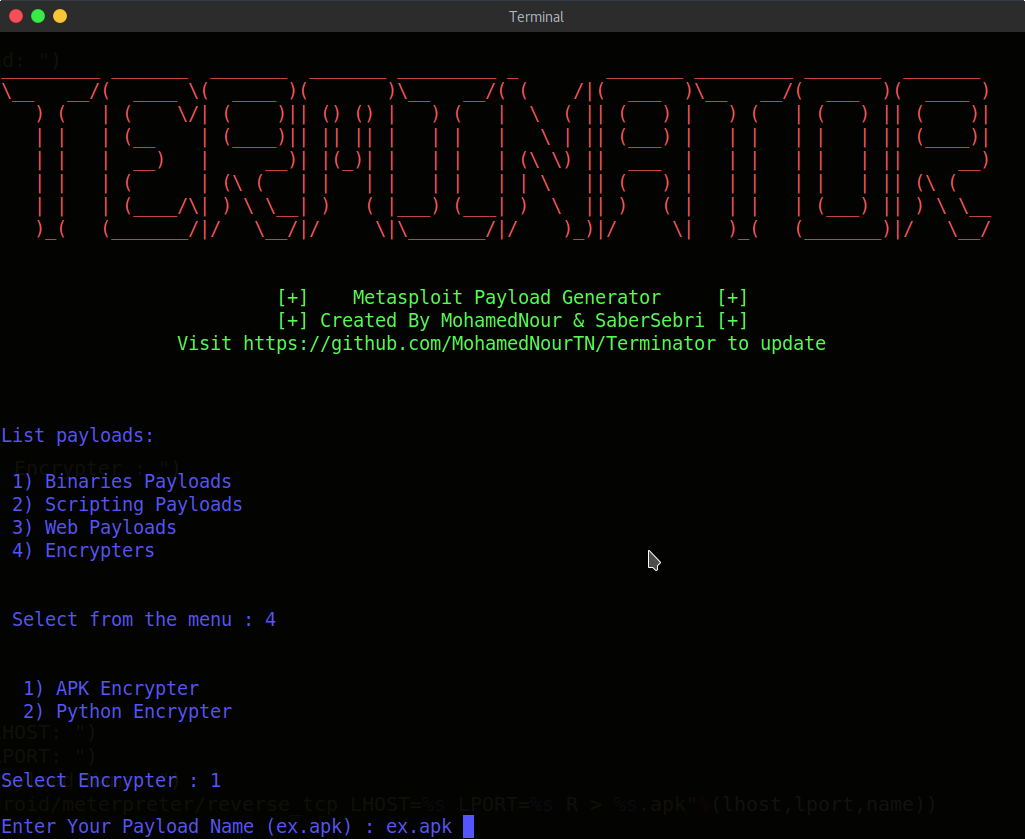
 mohamednourtn/terminator
Générateur de payload metasploit Terminator


 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 runik/harmonic
Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.
 cybereason/siofra
Simule le chargeur PE de Windows pour identifier les vulnérabilités de détournement de DLL, génère des DLL armées avec des charges utiles shellcode…
 m4sc3r4n0/astroid
ASTROID v 1.2 contourne la plupart des logiciels antivirus
 touhidshaikh/bin2shell
bin2shell est un utilitaire très léger pour extraire le code shell à partir d'un fichier binaire.
 x0rz/eqgrp
Contenu déchiffré de eqgrp-auction-file.tar.xz

 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 whu-enjoy/cve-2012-1889
Ici sont stockés les fichiers que j'ai utilisés pour apprendre à exploiter la vulnérabilité CVE-2012-1889.
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 vlad902/hacking-team-windows-kernel-lpe
Exploit 0day provenant de la fuite de Hacking Team, écrit par Eugene Ching/Qavar.
 johnjohnsp1/cve-2014-4113
Exploit basé sur PowerShell pour CVE-2014-4113 ciblant les systèmes Windows x64 avec téléchargement et exécution de charge utile à distance.