 #1
Outils pour tester et sécuriser les fonctions serverless (ex. AWS Lambda, Azure Functions) et leurs intégrations.
Recommandé par Kitploit

 owasp/dvsa
une application serverless sacrément vulnérable
 0x4d31/honeylambda
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…
 capsulerun/capsule
Runtime sécurisé pour mettre en bac à sable les tâches des agents IA. Exécutez du code non fiable dans des environnements WebAssembly isolés.
 owasp/serverless-goat
OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.
 pumasecurity/serverless-prey
Fonctions sans serveur pour établir des shells inversés vers Lambda, Azure Functions et Google Cloud Functions
 owasp/serverless-top-10-project
Top 10 OWASP Serverless
 we45/dvfaas-damn-vulnerable-functions-as-a-service
Fonctions Serverless intentionnellement vulnérables pour comprendre les spécificités des vulnérabilités de sécurité Serverless
 jonrau1/syntheticsun
Cadre d'automatisation de la sécurité AWS sans serveur qui ingère des renseignements sur les menaces, applique une détection d'anomalies basée sur le…
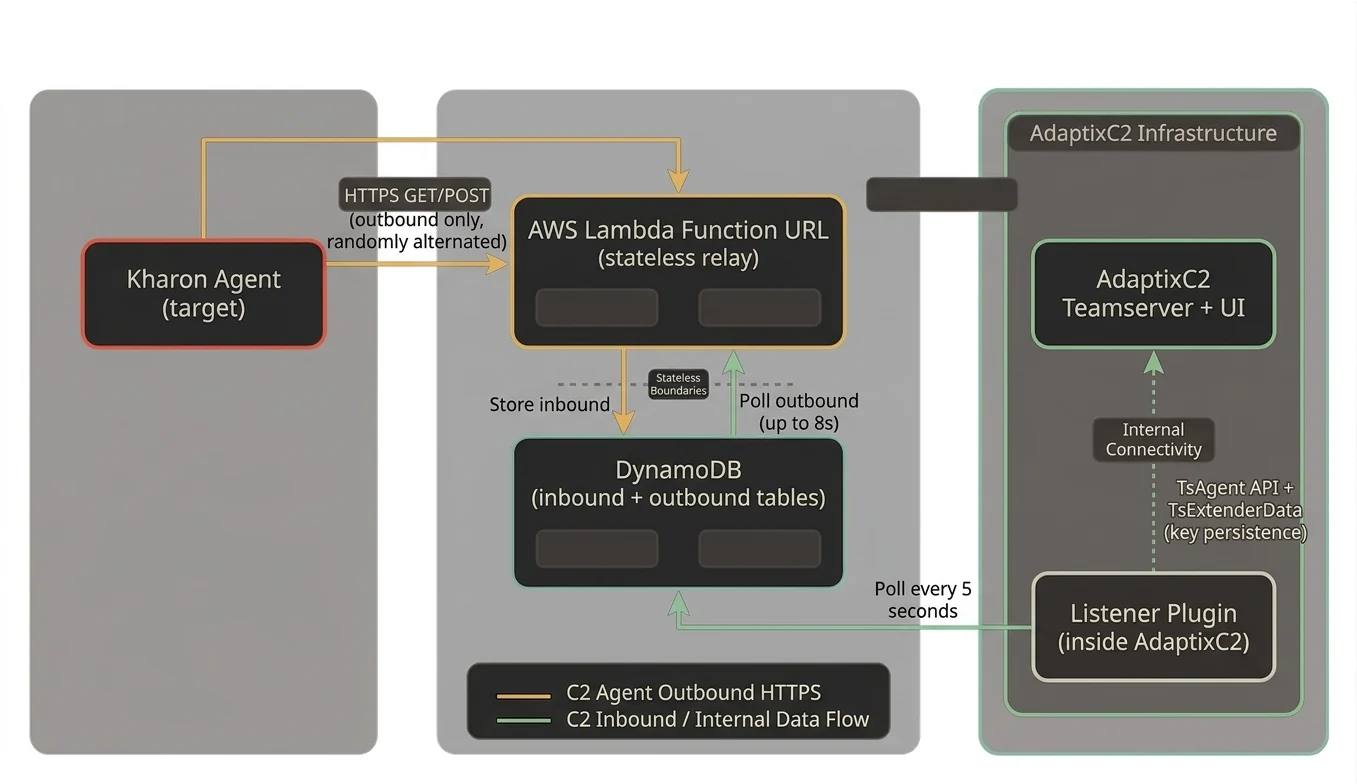 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 rbidou/pyrasp
Protection d'exécution des applications pour les serveurs web Python, les fonctions serverless et les serveurs MCP, détectant les attaques,…
 contrastsecurity/contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
Exploit de type preuve de concept pour CVE-2026-9999, démontrant une traversée de chemin dans les événements de stockage d'objets serverless qui…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0 : SSRF sortante non authentifiée vers le service de métadonnées cloud via un middleware à échec ouvert et un contournement de…
 ivanesk315/cve-2026-28496
Lab Docker reproduisant la chaîne RCE pre-auth de FOSSBilling (contournement d'authentification CVE-2026-27604 + SSTI Twig CVE-2026-28496) avec un…
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
Exploit PoC pour la fuite d'identifiants au démarrage à froid serverless CVE-2026-21002, démontrant comment les répertoires /tmp de Lambda réutilisés…
 abraxas/cve-2026-15583
Client de preuve de concept et lab Docker reproduisant CVE-2026-15583, une SSRF de type confused-deputy non authentifiée dans Grafana MCP Server qui…
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
PoC pour CVE-2026-22015 : un événement malveillant injecte des variables d'environnement dans les fonctions serverless, écrasant les secrets et…
 george0papasotiriou/cve-2026-23007-serverless-cold-start-memory-remanence-data-leakage-
Simule la rémanence mémoire au démarrage à froid du CVE-2026-23007 en environnement serverless ; démontre comment un état global persistant entre les…