
 #1
Outils pour la création et la gestion d'environnements isolés (VM, conteneurs) pour les tests de sécurité et l'analyse des malwares.
Recommandé par Kitploit
 extv/podroid
Une application Android sans privilèges root qui démarre Alpine Linux : exécutez des conteneurs (Podman/Docker/LXC) et des applications de bureau…
 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 usbarmory/tamago
Framework pour compiler et exécuter des applications Go sur des processeurs bare metal, permettant un développement de firmware sécurisé avec une…
 zerobootdev/zeroboot
Sandbox VM sub-milliseconde pour agents IA via fork à copie sur écriture
 microsoft/mxc
Policy-driven, layered isolation and containment
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 pentoo/pentoo-overlay
Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo
 trailofbits/claude-code-devcontainer
Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.
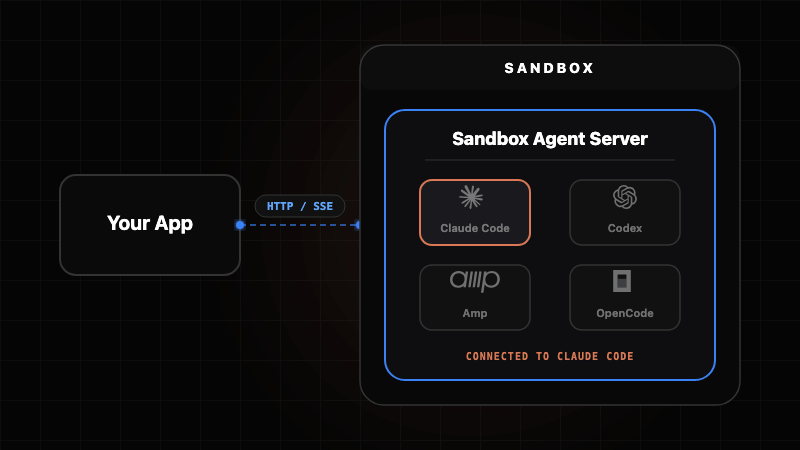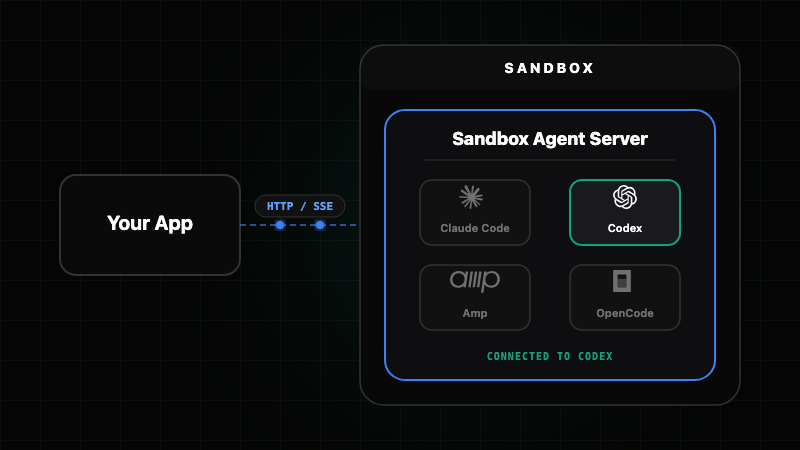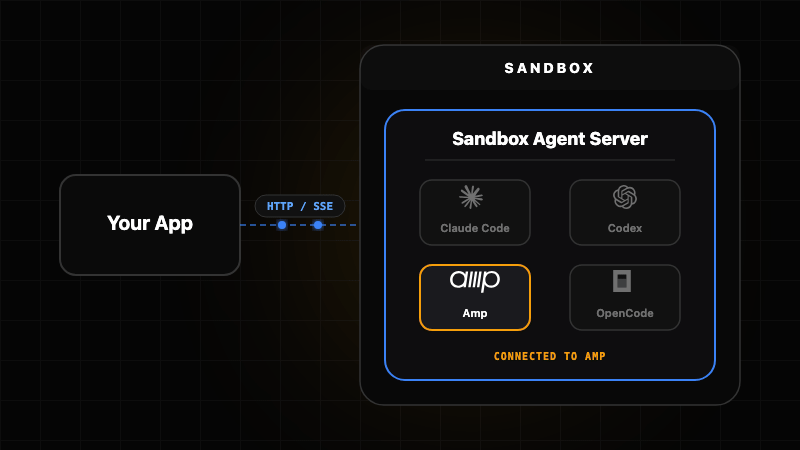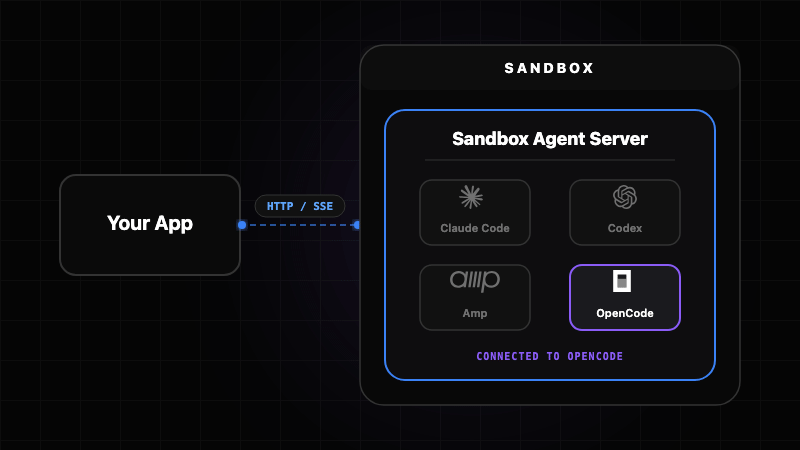 rivet-dev/sandbox-agent
Exécutez des agents de codage dans des sandbox. Contrôlez-les via HTTP. Prend en charge Claude Code, Codex, OpenCode et Amp.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 tandasat/hypervisor-101-in-rust
Les supports du cours « Hypervisor 101 in Rust », un cours d'une journée, pour apprendre rapidement la technologie de virtualisation assistée par le…
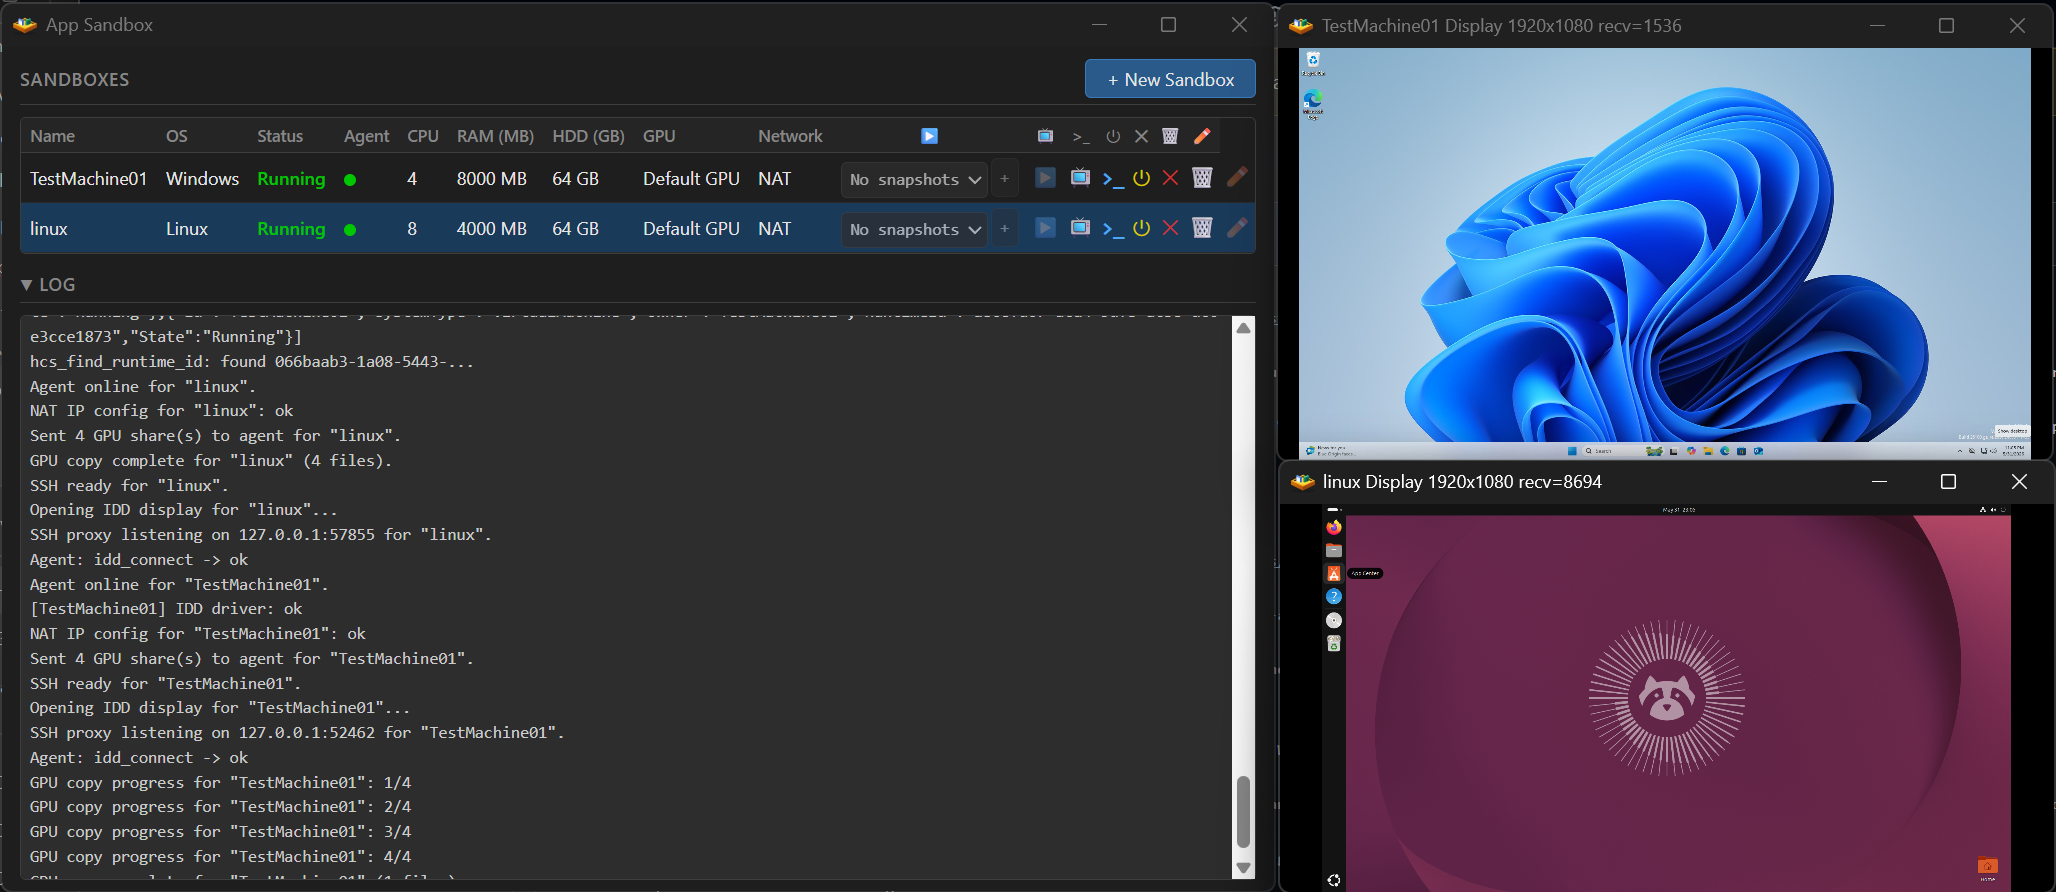 jamesstringer90/appsandbox
Créez facilement des machines virtuelles complètes en bac à sable pour le développement ou les modèles d'utilisation informatique.
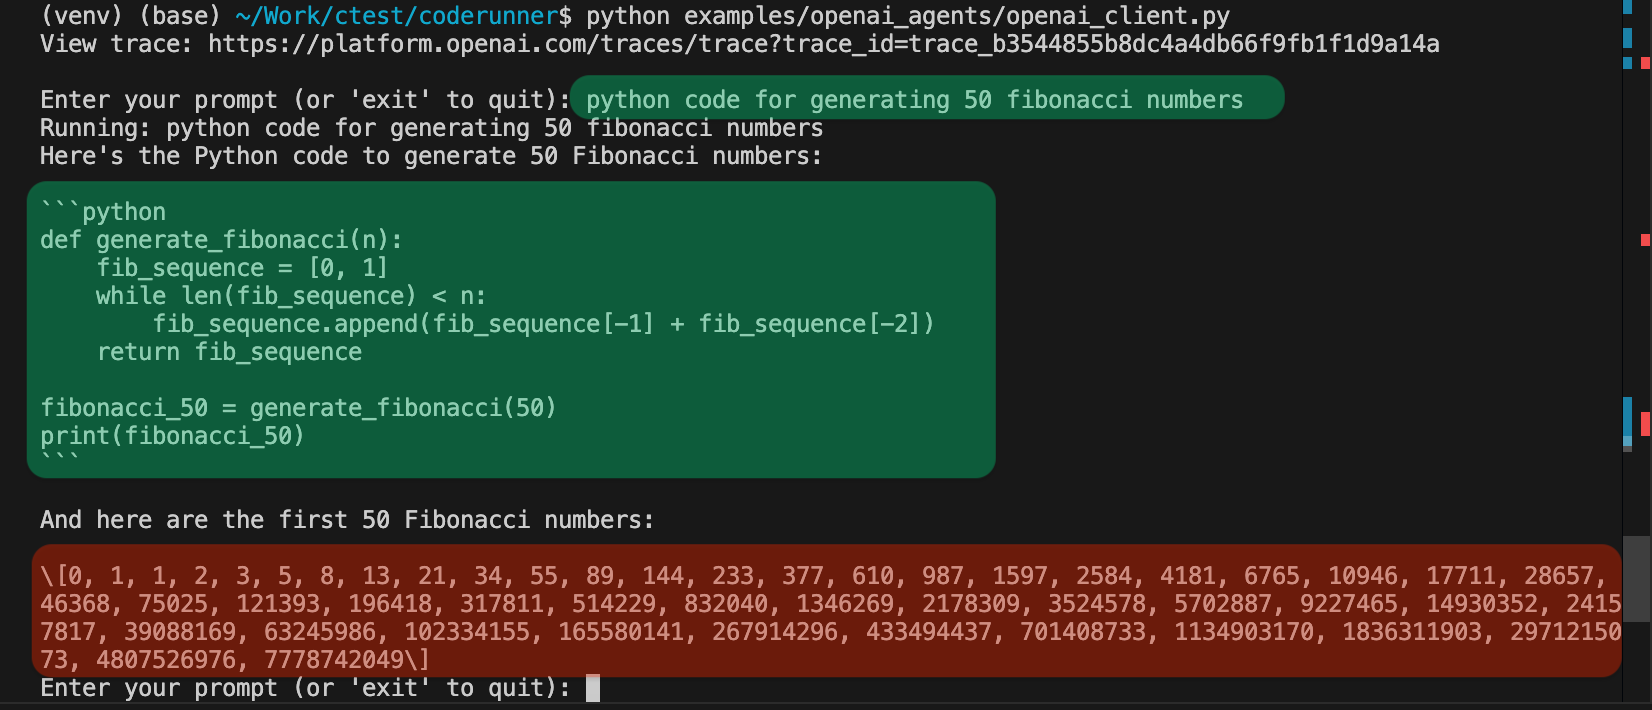 instavm/coderunner
Un bac à sable local pour vos agents IA
 openedx/codejail
Exécution sécurisée de code
 withsecureopensource/see
Environnement d'exécution sandboxé
 mirage/qubes-mirage-firewall
Pare-feu unikernel minimal pour QubesOS qui filtre le trafic réseau, implémente le NAT et communique via Qubes DB et qrexec.
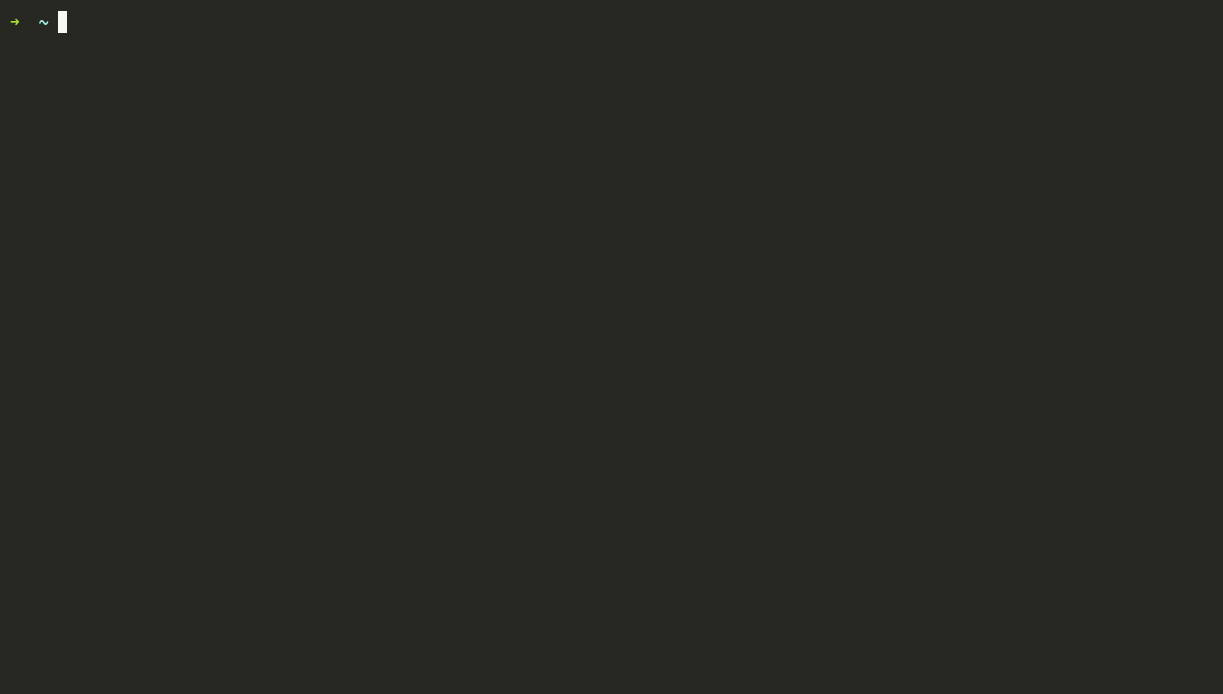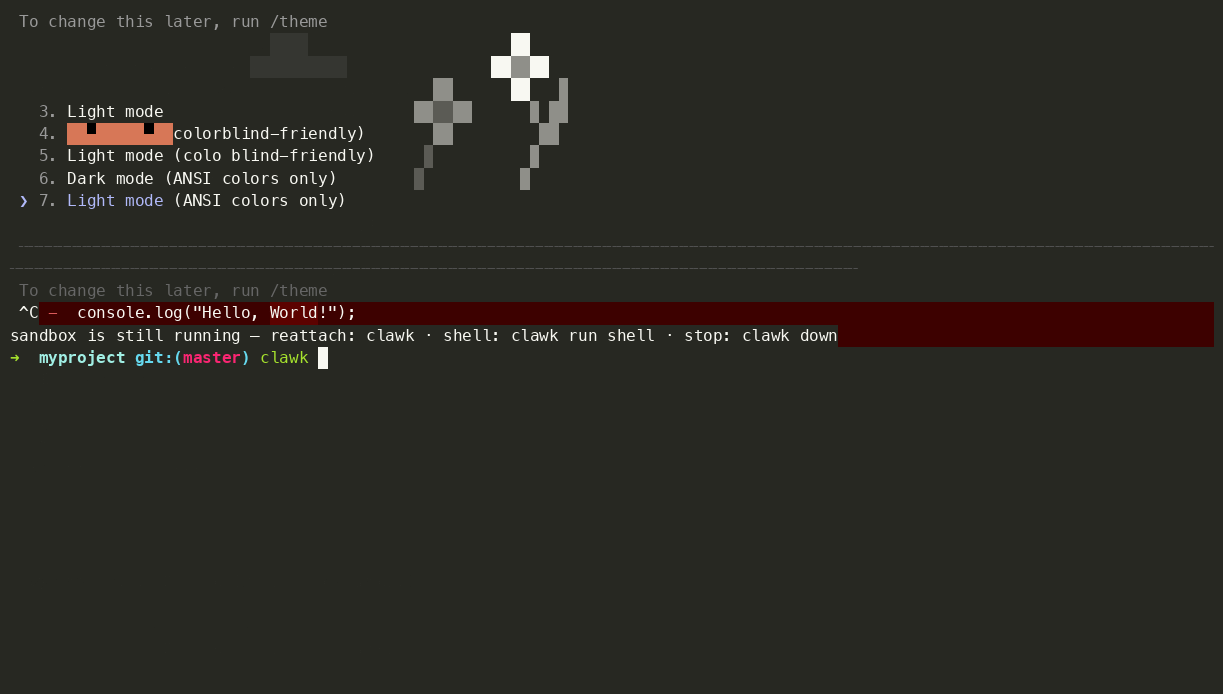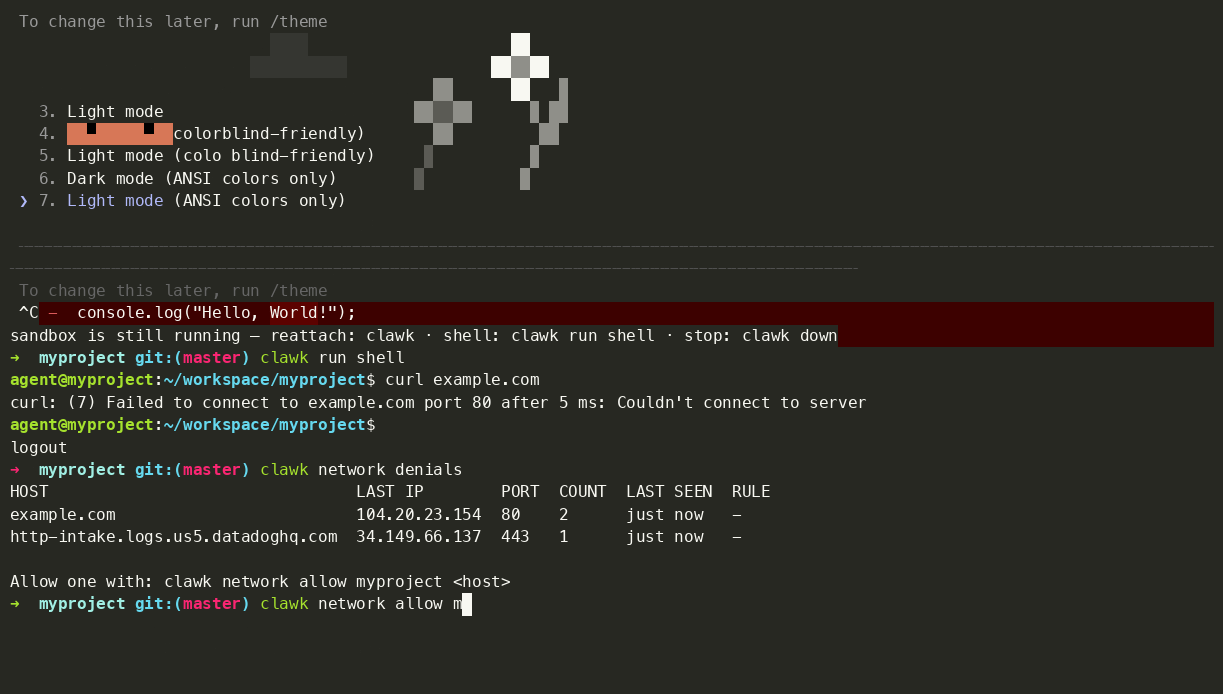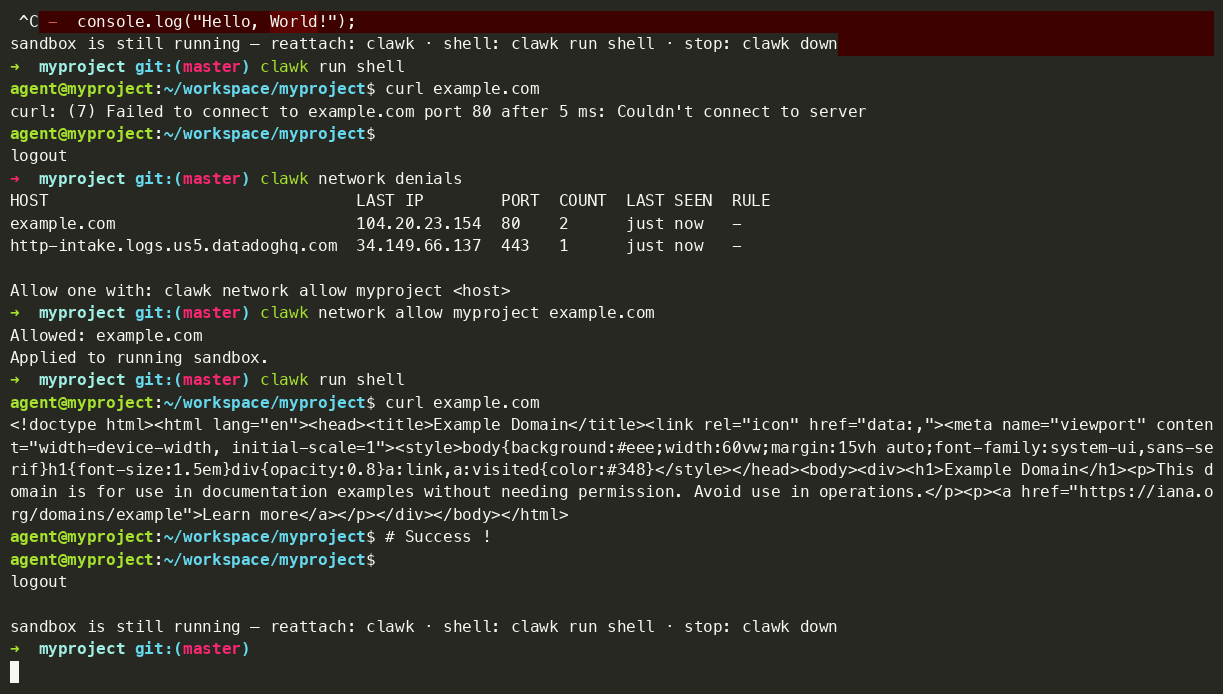 clawkwork/clawk
Donnez aux agents de codage une VM Linux jetable, pas votre ordinateur portable








