
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit

 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.
 ossf/scorecard
OpenSSF Scorecard - Métriques de santé de sécurité pour l'open source
 devsecops/awesome-devsecops
Une liste de référence d'outils devsecops impressionnants, enrichie par les expériences et contributions de la communauté.
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 awslabs/git-secrets
Vous empêche de valider des secrets et des identifiants dans les dépôts git
 bee-san/pywhat
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…
 zizmorcore/zizmor
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…
 nolabs-ai/nono
Sécurité d'exécution des agents - bac à sable d'agents sans confiance, sans configuration, sans latence
 agwa/git-crypt
Chiffrement transparent des fichiers dans git
 99designs/aws-vault
Un coffre-fort pour stocker et accéder en toute sécurité aux identifiants AWS dans les environnements de développement
 onecli/onecli
Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
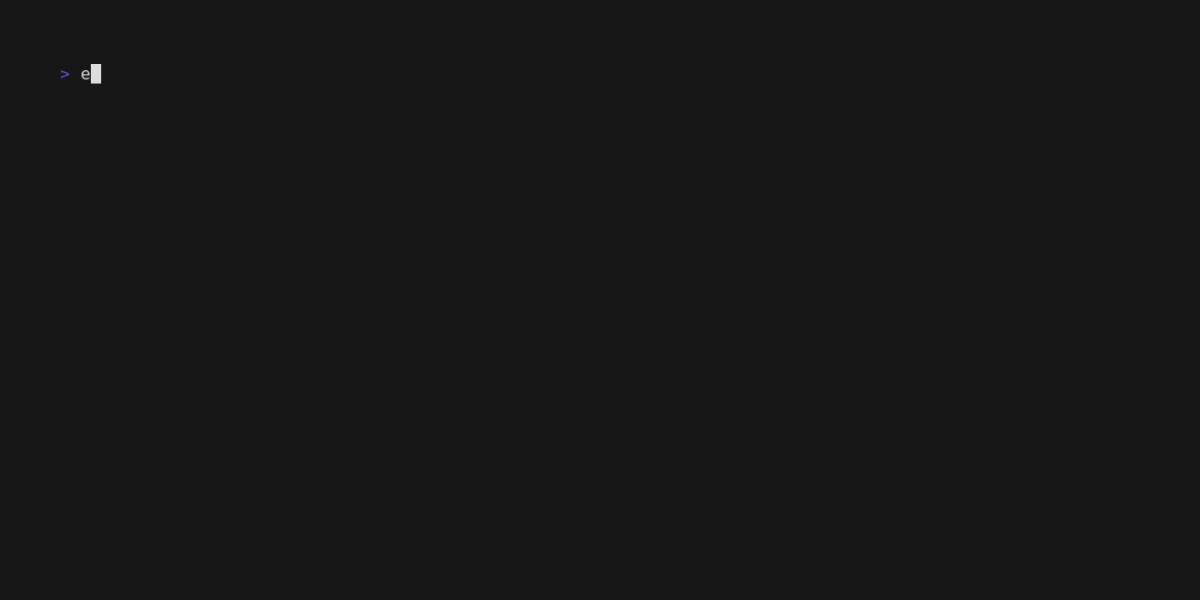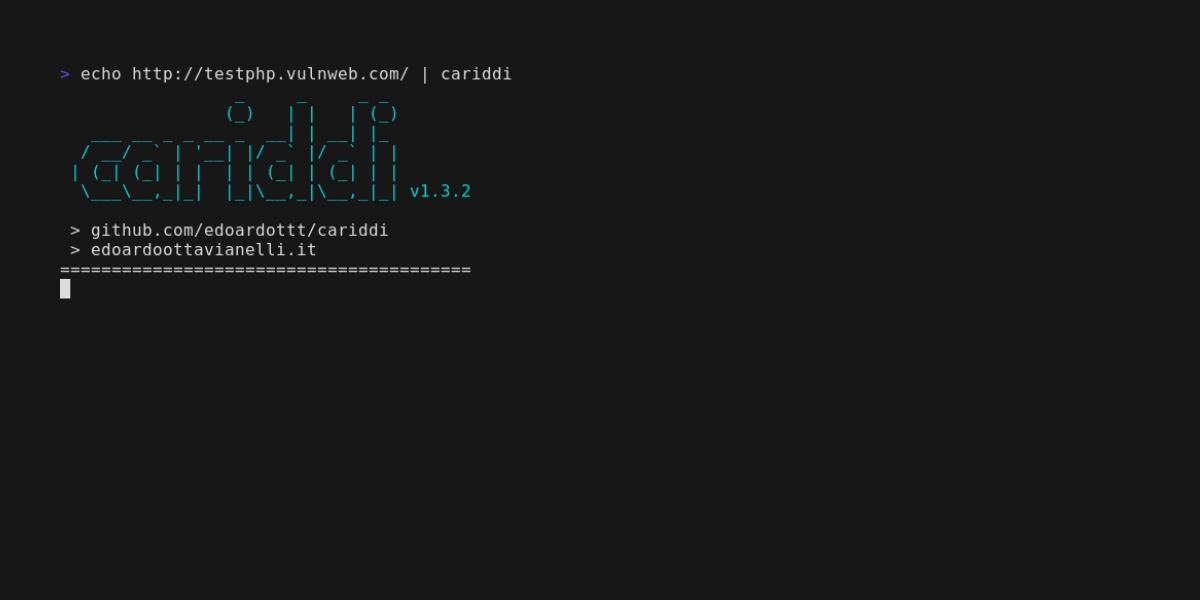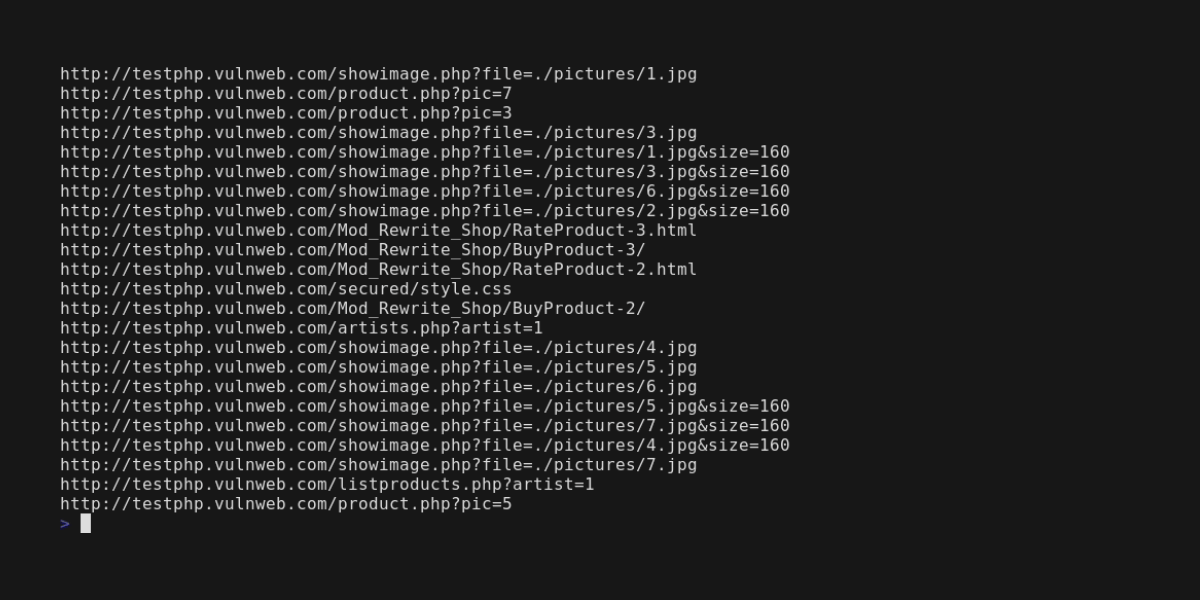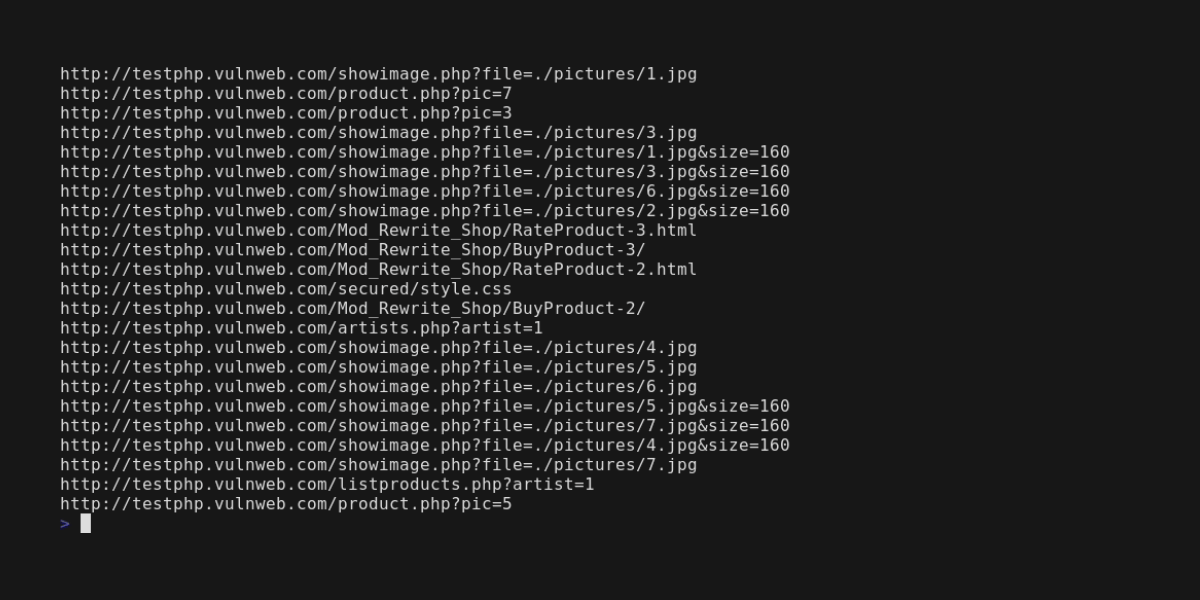 edoardottt/cariddi
Prenez une liste de domaines, explorez les URLs et scannez les endpoints, secrets, clés API, extensions de fichiers, tokens et plus encore
 moltis-org/moltis
Un serveur d'agent personnel persistant et sécurisé en Rust. Un seul binaire, exécution en bac à sable, LLMs multi-fournisseurs, voix, mémoire,…
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 deepfence/threatmapper
Plateforme Open Source de protection des applications cloud natives (CNAPP)
 techgaun/github-dorks
Trouver des secrets divulgués via la recherche GitHub
 dwisiswant0/apkleaks
Analyse d'un fichier APK pour les URIs, endpoints & secrets.







