
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit

 niclas-zone/ctr/gitleaks
Outil de scan de secrets conteneurisé qui détecte les informations d'identification exposées, les clés API et les jetons dans les dépôts Git à l'aide…
 niclas-zone/ci/gitleaks
Composant CI pour l'outil SAST Gitleaks qui analyse les dépôts git à la recherche de secrets codés en dur, de clés API et de jetons, avec prise en…

 coffinxp/gemini-api-key-hunter
Analyse les sites web et les fichiers JS à la recherche de clés API Gemini exposées, les vérifie en direct, énumère les services accessibles et…
 cyberark/conjur
CyberArk Conjur sécurise automatiquement les secrets utilisés par les utilisateurs privilégiés et les identités machines.
 cain66666/openclaw-hardening-check
Vérification de durcissement hors ligne, en lecture seule, pour une installation auto-hébergée d'OpenClaw — exposition de la passerelle,…
 golab-arch/synaptic-sentinel
La sentinelle de sécurité du vibe-coding. Kit de sécurité agentique sous licence Apache-2.0 pour projets assistés par IA : 5 éclaireurs déterministes…
 protectai/llm-guard
La boîte à outils de sécurité pour les interactions avec les LLM
 arnica/depsguard
Renforcez vos configurations de gestionnaire de paquets contre les attaques de la chaîne d'approvisionnement.
 makerchecker/makerchecker
Passerelle de sécurité open source & scanner statique pour les agents IA. Appliquez le contrôle d'accès basé sur les rôles (RBAC), les approbations…
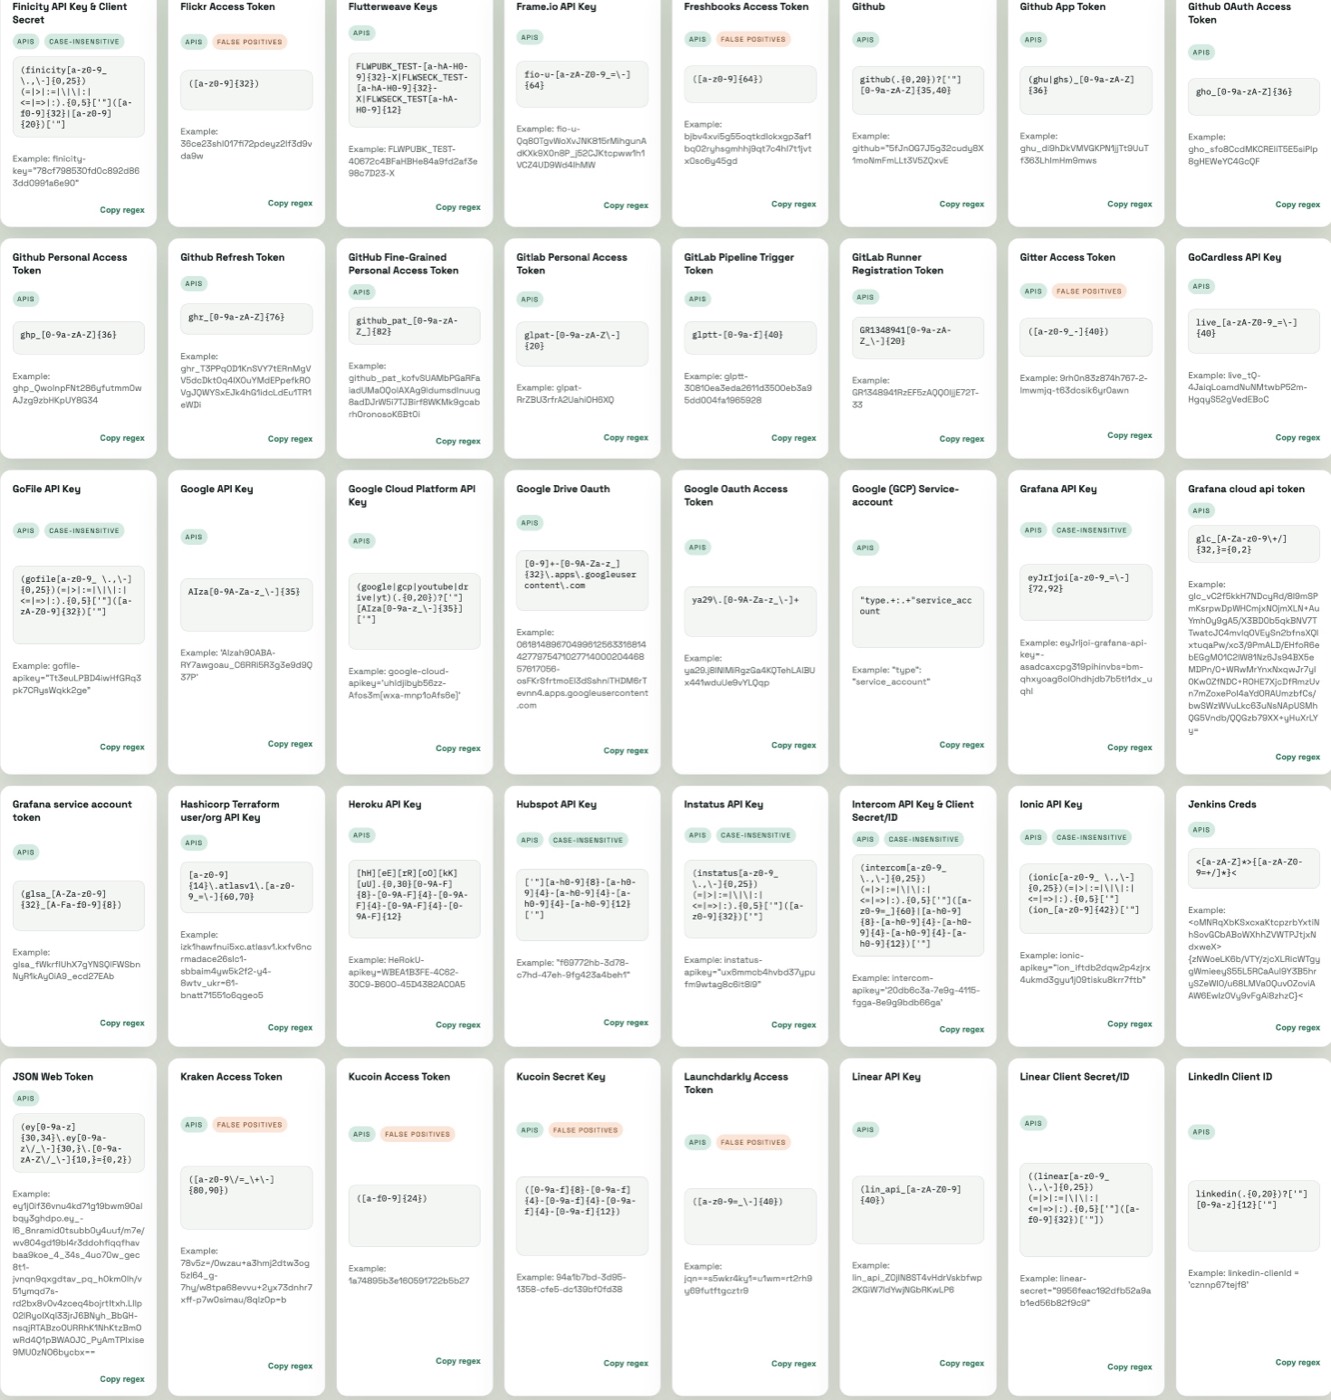
 odomojuli/regextokens
liste de modèles regex pour les jetons oauth / api avec la source fournie
 adversis/screenscrub
Trouvez des identifiants dans des captures d'écran, enregistrez-les dans votre gestionnaire de secrets, et masquez-les de manière irréversible dans…
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 git-akki/cso-vibecheck
Compétence d'audit de sécurité Senior-CSO pour les applications vibe-codées. Audit en 22 points ancré sur des incidents réels de 2026 (Moltbook,…
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 jchable/miasma-toolkit
Kit de détection et de correction pour le ver Miasma / Shai-Hulud et CVE-2026-35603 (AI-agent/IDE config injection)
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 perufitlife/dotclaude-security
Analyse la configuration .claude/ d'un dépôt (hooks settings.json, serveurs MCP, env, allowed-tools) pour détecter les pièges RCE et d'exfiltration…









