
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit

 secware-ru/cve-2022-43959
Vulnérabilité Bitrix CVE-2022-43959
 ak-cybe/cve-2025-68664-langgrinch-poc
Un framework de test pour identifier et démontrer les vulnérabilités de désérialisation dans LangChain Core (<0.3.81). Usage éducatif uniquement.
 sohelyousef/js-secret-hunter
Scanner Python automatisé pour détecter les secrets codés en dur (clés privées, jetons d'API) dans les fichiers JavaScript côté client.
 digi4care/shai-scan
Analyseur CLI sans dépendances pour les compromissions de chaîne d'approvisionnement npm/PyPI. Détecte les paquets compromis dans les lockfiles et…
 bishopfox/jsluice
Extrayez les URLs, chemins, secrets et autres éléments intéressants de JavaScript.
 lunasec-io/lunasec
LunaSec - Scanner de sécurité des dépendances qui vous avertit automatiquement des vulnérabilités comme Log4Shell ou node-ipc dans vos Pull Requests…
 cyberark/kubiscan
Un outil pour analyser les permissions risquées dans un cluster Kubernetes
 hawkeyesec/scanner-cli
Un outil de scan de sécurité/vulnérabilité/risque de projet
 mcp-shark/mcp-shark
Analyse forensique à la Wireshark pour les communications du Model Context Protocol Capturez, inspectez et enquêtez sur toutes les requêtes et…
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
 mohamed--abdel-maksoud/pisiguard
Extension de navigateur qui détecte les données à caractère personnel et les données sensibles dans les conversations d'IA, les masque par des…
 backbay-labs/hush
Règles de sécurité portables pour la limite d'action des agents IA
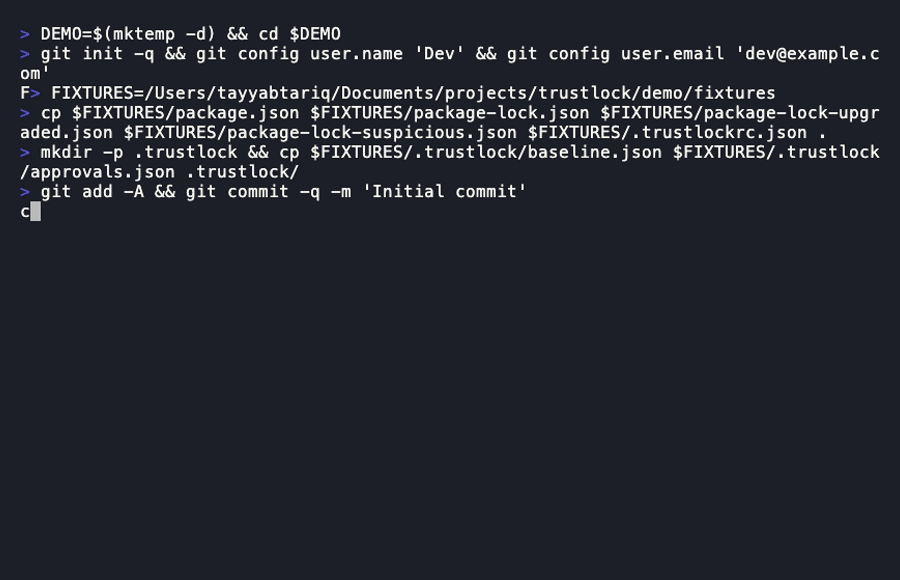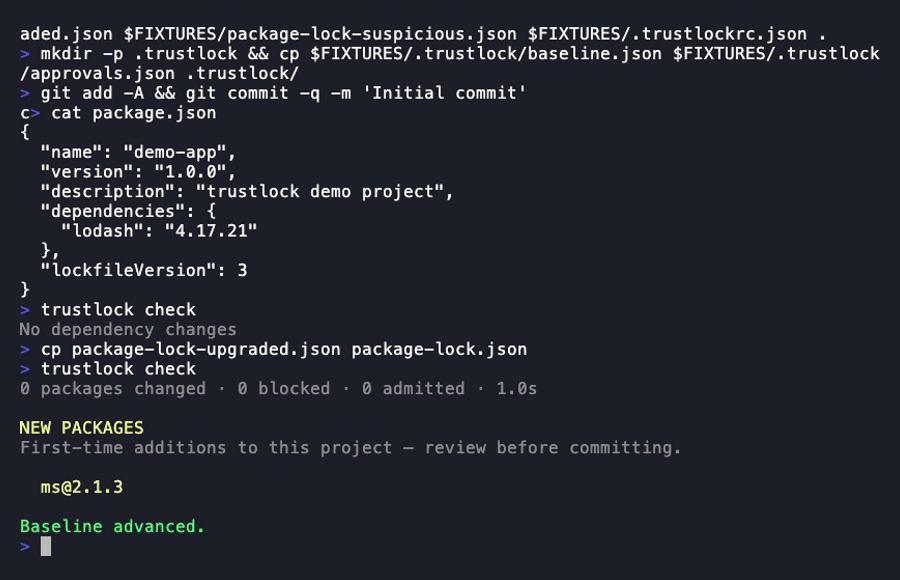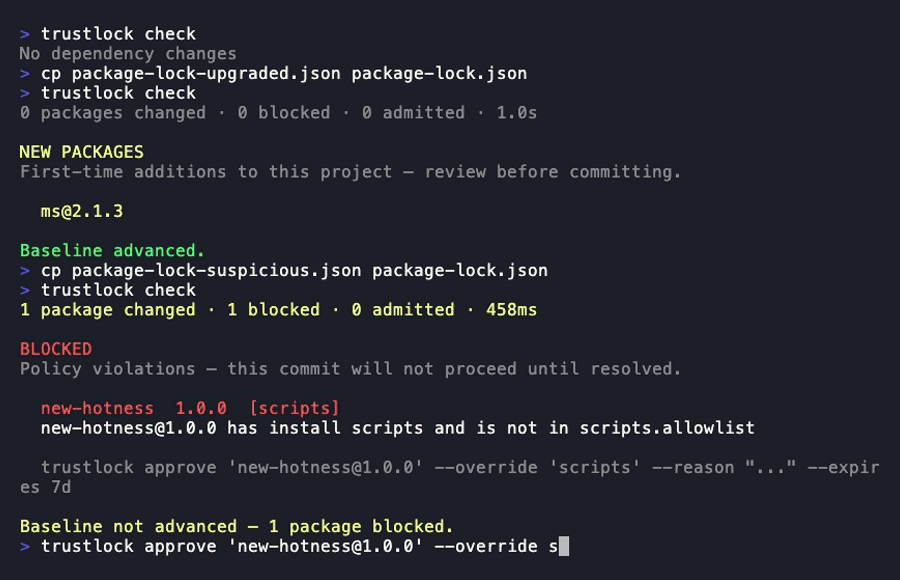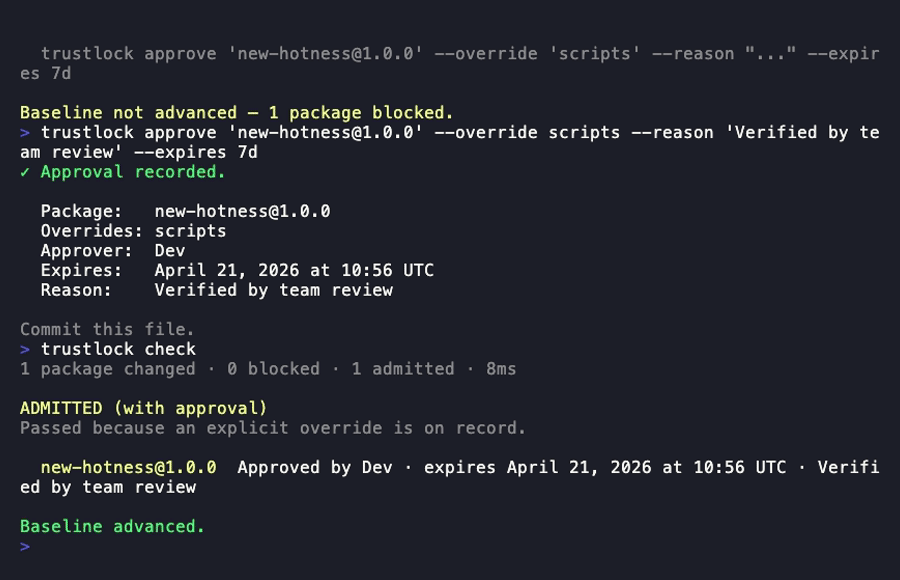 tayyabt/trustlock
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…
 thirukguru/aws-perimeter
Un scanner de sécurité AWS en terminal avec plus de 102 vérifications de sécurité couvrant VPC, IAM, S3, CloudTrail, les conteneurs (ECS/EKS) et la…
 kemal-arslan/reposherlock
Analyser n'importe quel dépôt GitHub (URL ou chemin local) → carte d'architecture, commandes d'exécution vérifiées, risques et problèmes exploitables…

 phpboyscout/go/redact
# Redact Supprime le contenu de type identifiant des chaînes de caractères libres avant qu’il n’atteigne les journaux ou la télémétrie. Fait partie…
 caixa-git/tanstack-shield
🛡️ Scanner en une commande pour CVE-2026-45321 — attaque sur la chaîne d'approvisionnement TanStack npm








