
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 sunhuihi666/cve-2025-31125
Vite POC de la vulnérabilité de lecture arbitraire de fichiers
 bitcoindatalabs/ln-upgrade-dynamics
Code, données agrégées et source LaTeX pour « Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026 » (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86
 gtgalaxi/electronvulnerableversion
Trouver les applications Electron vulnérables à CVE-2023-4863 / CVE-2023-5129
 tacone/prosey
Télécharger les transcriptions YouTube
 antid00t/cve-2026-15989
Scanner PoC Python pour CVE-2026-15989, exploitant l'injection de rôle non authentifiée dans WordPress Super Forms pour créer des comptes…
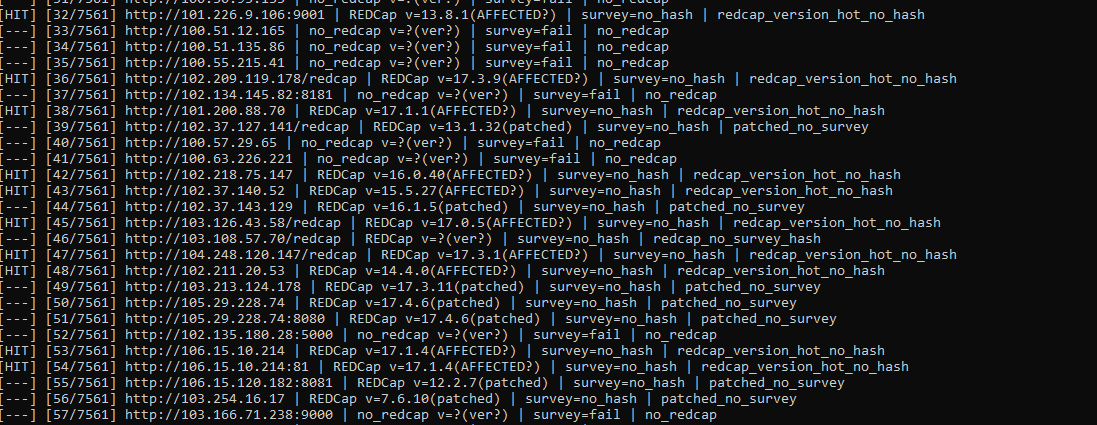 yulisec/cve-2026-90817
Vérificateur Python et hook d'exploit configurable pour CVE-2026-90817, une RCE via passthru de sondage REDCap et import de données. Il identifie les…
 murrez/cve-2026-101894
PoC Python pour CVE-2026-101894 : traversée de chemin par chaîne de liens symboliques dans @xhmikosr/decompress. Comprend un labo Node local, un scan…
 wgetnz/cve-2024-3094-check
Script shell pour détecter CVE-2024-3094 (backdoor xz-utils) sur les systèmes Linux et macOS, avec instructions de vérification et de correction…
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - Téléversement de fichier arbitraire non authentifié
 yuma-tsushima07/cve-2024-3094
Un script pour détecter si xz est vulnérable - CVE-2024-3094
 codiobert/log4j-scanner
Léger script bash pour analyser rapidement les systèmes à la recherche de la vulnérabilité Log4j CVE-2021-44228 via une commande en une ligne.
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 elbee-cyber/cve-2021-3156-patcher
Ce simple script bash corrigera la vulnérabilité de débordement de tas récemment découverte dans sudo.
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 nsrg-fmlorg/kpatch-cve-2026-98432
kpatch livepatch for CVE-2026-98432 (and CVE-2026-99999) on AlmaLinux and Rocky Linux 8, 9 and 10
 alecasg555/safe-expr-eval
Évaluateur d'expressions sécurisé - Remplacement direct pour expr-eval sans la vulnérabilité CVE-2025-12735
 schnied/cve-2026-98432-mitigation-iptables
Scripts shell qui vérifient les hôtes Linux pour CVE-2026-98432 et appliquent une règle iptables u32 temporaire supprimant les paquets TCP IPv4 avec…








