
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit
 mateosec/ghostcatch
Désactive les connecteurs AJP pour remédier à CVE-2020-1938 !
 c0rv4x/project-black
Contrôle de progression Pentest/BugBounty avec modules de scan
 jmaddington/drmm-cve-2020-1350-response
Script d'atténuation basé sur le registre pour la vulnérabilité RCE du serveur DNS Windows CVE-2020-1350, appliquant la solution de contournement…
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 stevemcilwain/quiver
Quiver est l'outil pour gérer tous vos outils pour le bug bounty et les tests de pénétration.

 elevenpaths/diario-commandline-tools
Client CLI pour la consommation en masse de l'API DIARIO : téléverser des documents PDF/Office, interroger les hachages de fichiers et automatiser…
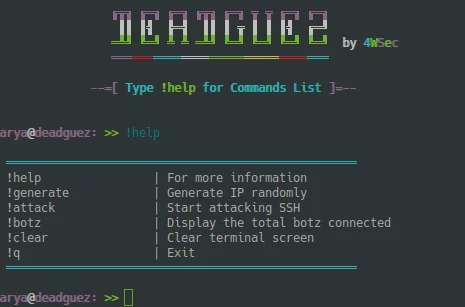 drau6/deadguez
Scanner rapide d'identifiants SSH qui effectue des attaques par force brute sur les connexions SSH à l'aide de sshpass, aidant les testeurs…
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 doug-moody/windows10_cumulative_updates_powershell
Powershell pour corriger CVE-2020-0601 . Correctif de sécurité complet pour Windows 10 1507-1909
 screetsec/brutesploit
BruteSploit est une collection de méthodes pour la génération automatisée, le bruteforce et la manipulation de listes de mots avec un shell…
 pentestgeek/burpcommander
Interface en ligne de commande Ruby pour l'API REST de Burp Suite
 chayim/ghostcheck-cve-2015-0235
Une vérification pour GHOST ; cve-2015-0235
 guokers/aioscan_cve-2020-0796
Basé sur asyncio (coroutines), la vitesse de CVE-2020-0796 est tout à fait remarquable, ce qui facilite la détection rapide sur le réseau interne…
 eddiejibson/limitrr-php
Meilleure limitation de débit PHP avec Redis.
 ustayready/python-pentesting
Juste un dépôt de scripts Python aléatoires pour initier les pentesteurs au langage Python lors d'engagements.
 ecapuano/web-traffic-generator
Un générateur de trafic HTTP/S "organique" rapide et sale.
 1n3/powerexfil
Une collection de scripts d'exfiltration de données pour les évaluations Red Team.








