
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 jamesstringer90/appsandbox
Créez facilement des machines virtuelles complètes en bac à sable pour le développement ou les modèles d'utilisation informatique.
 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 vertexcover-io/strot
Agent de scraping pour API Web
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux sur Android via Shizuku/ADB - Exécutez Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
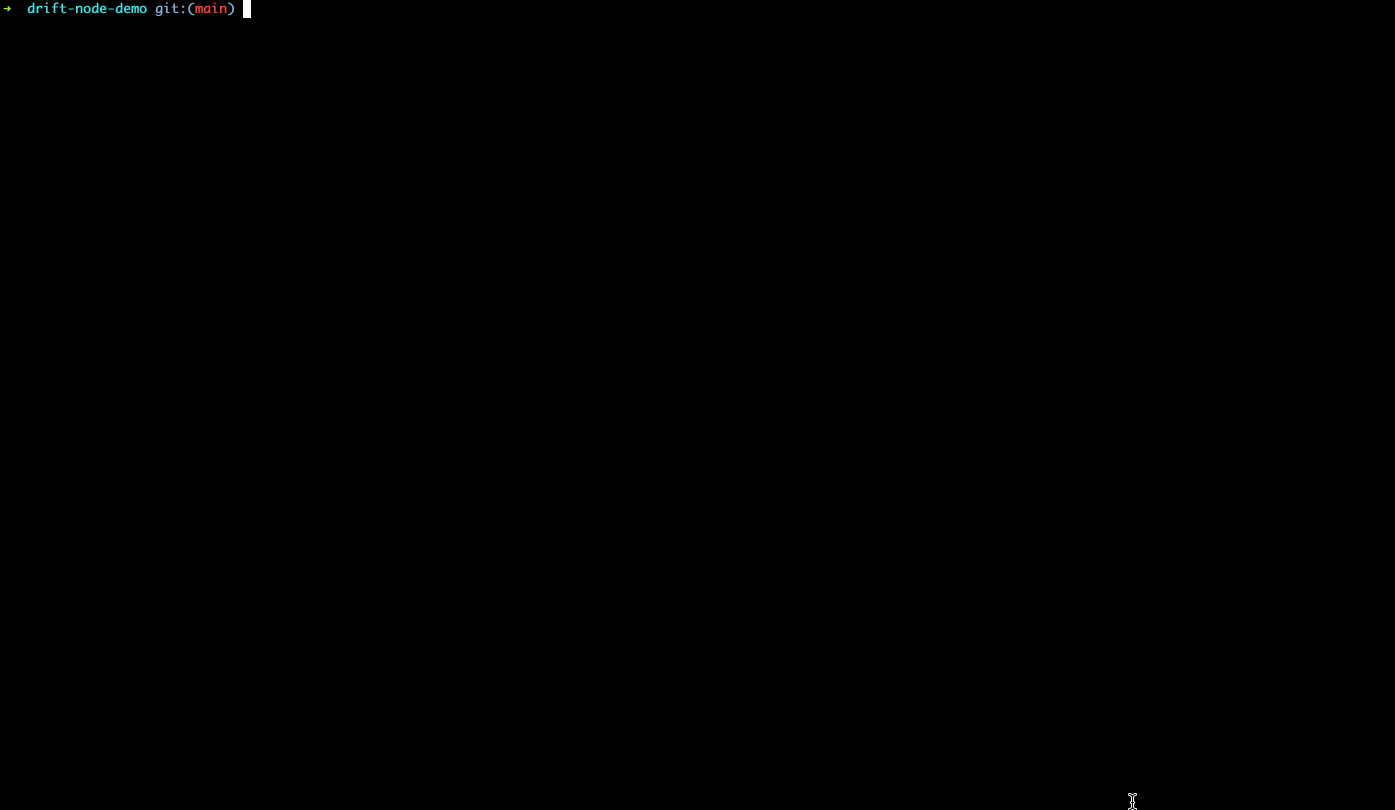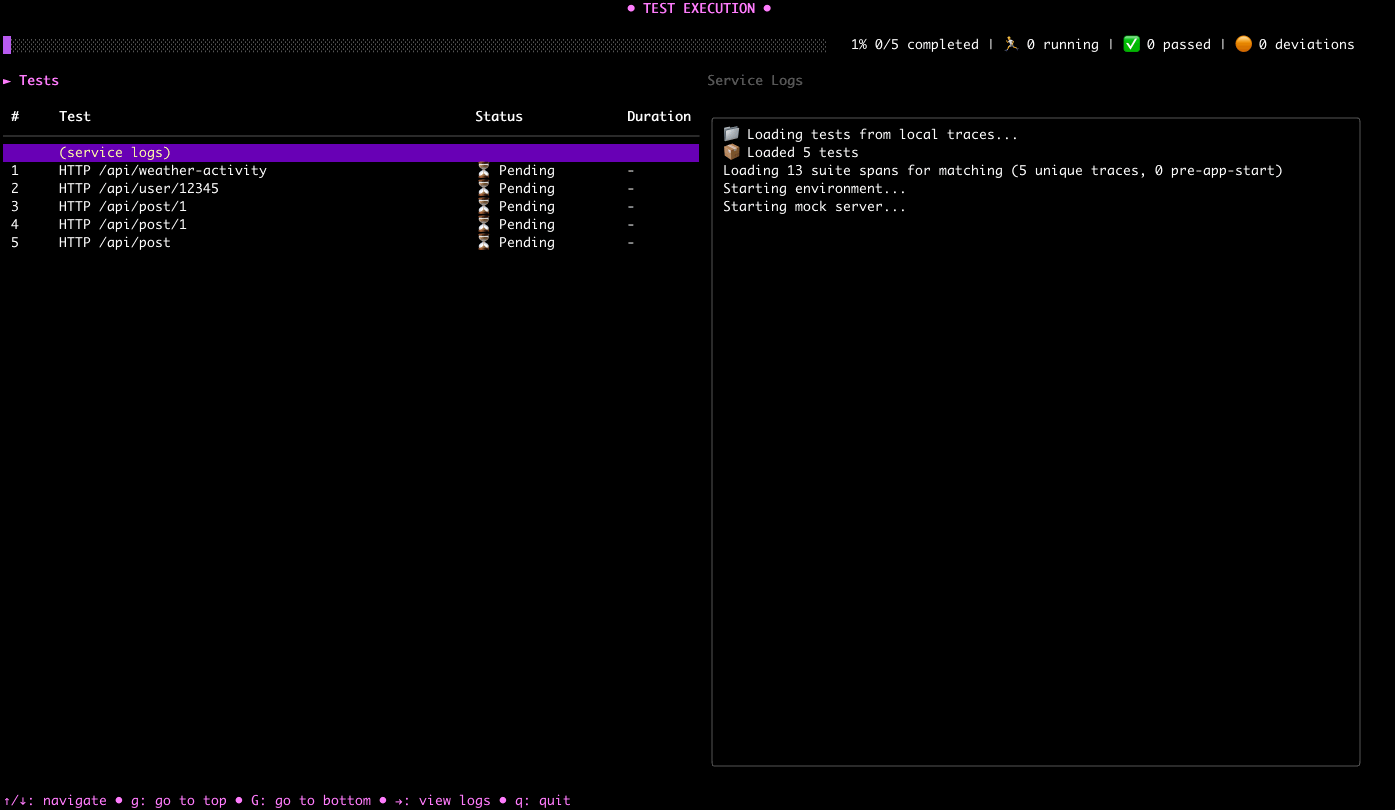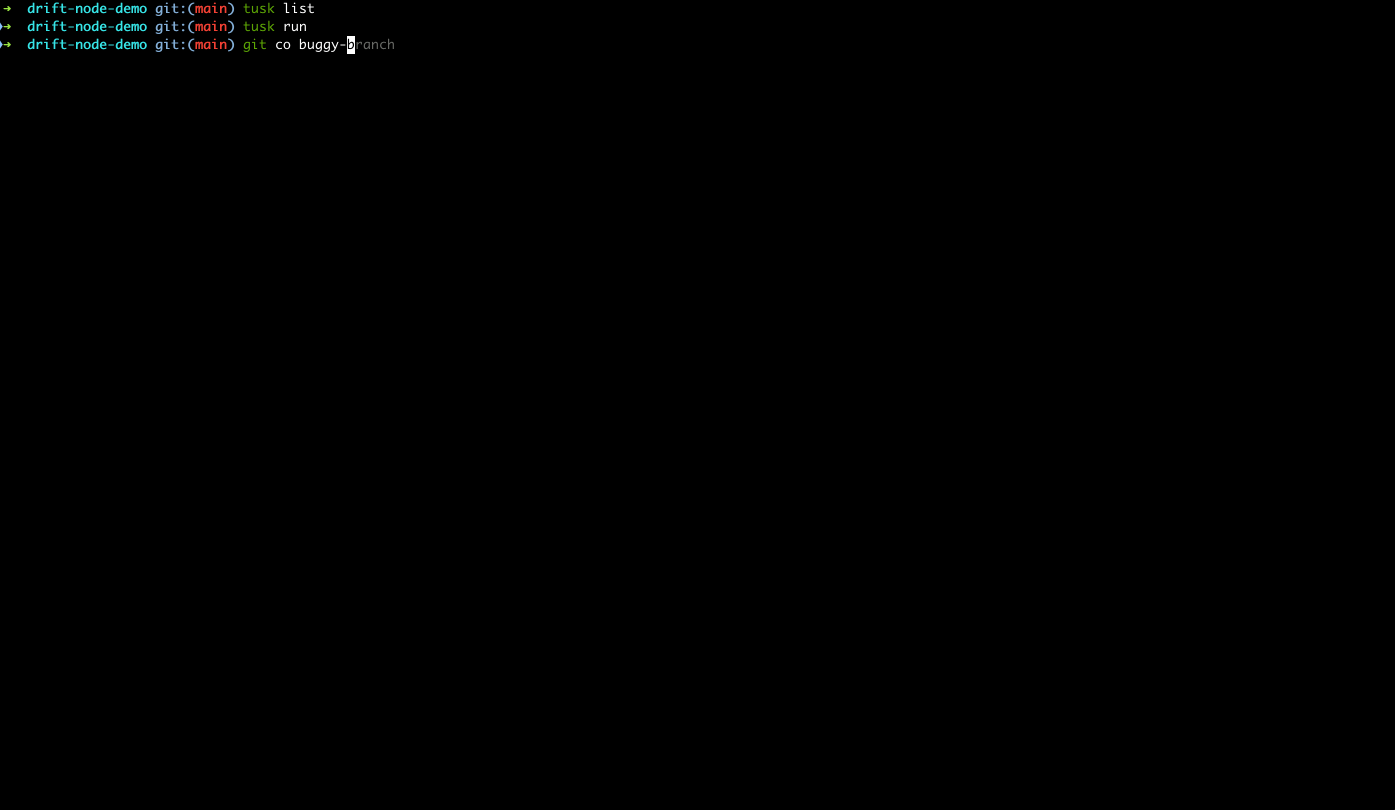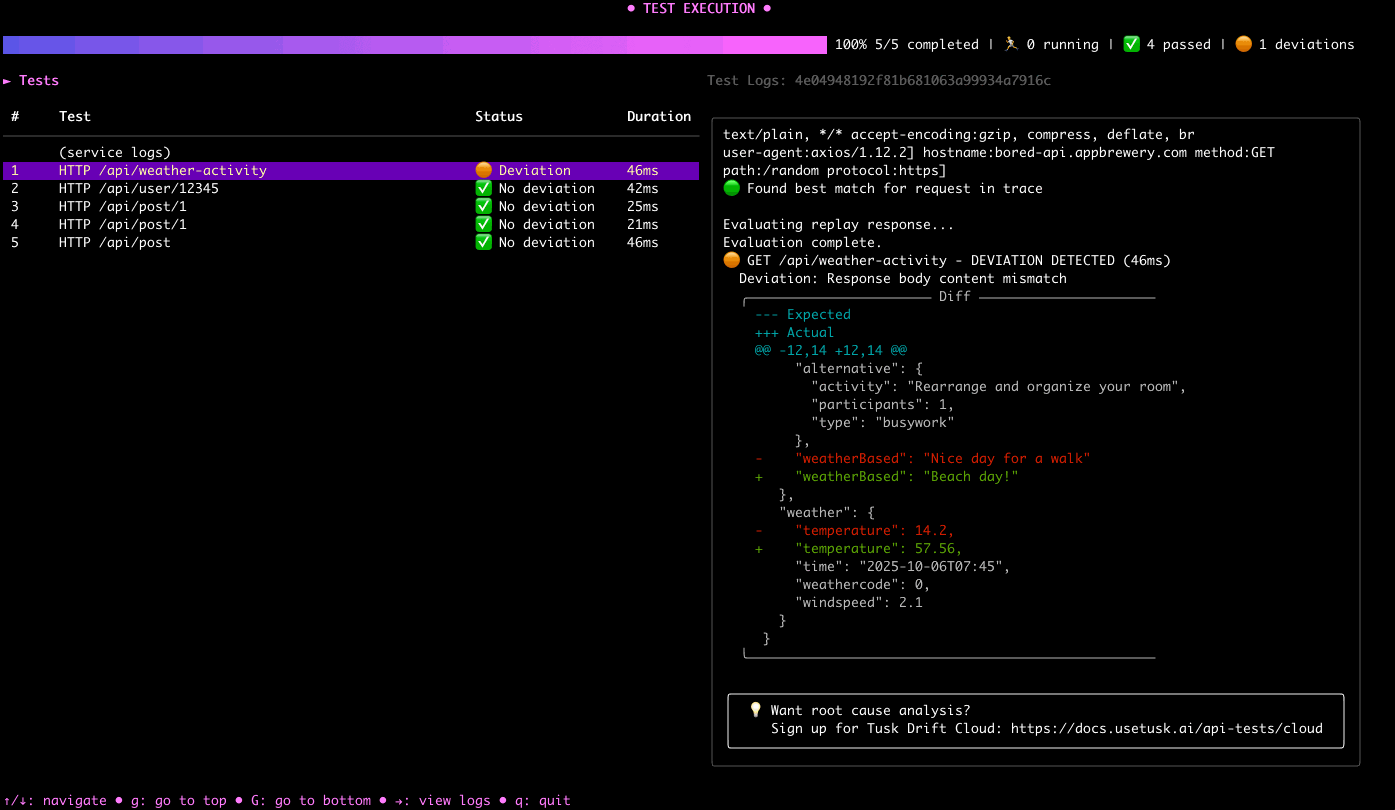 use-tusk/drift-node-sdk
SDK Node.js pour capturer et rejouer les appels API effectués vers/depuis votre service
 jayanaxhf/filessh
Un navigateur de fichiers TUI rapide et pratique pour serveurs distants
 jbsouthe/http-breakout-proxy
Analyse de proxy HTTP pour la rétro-ingénierie de la communication protocolaire
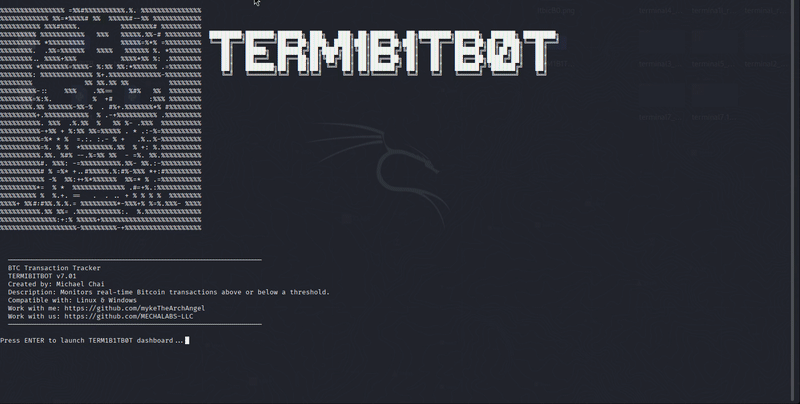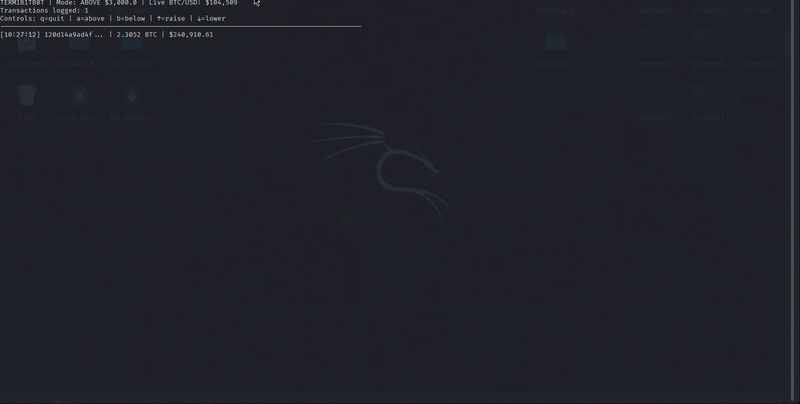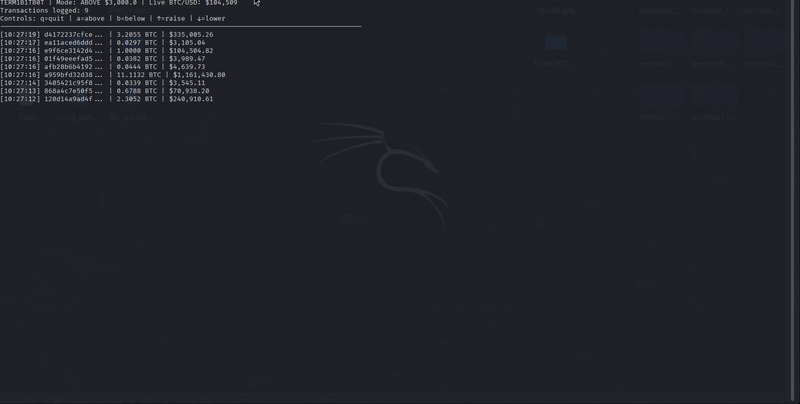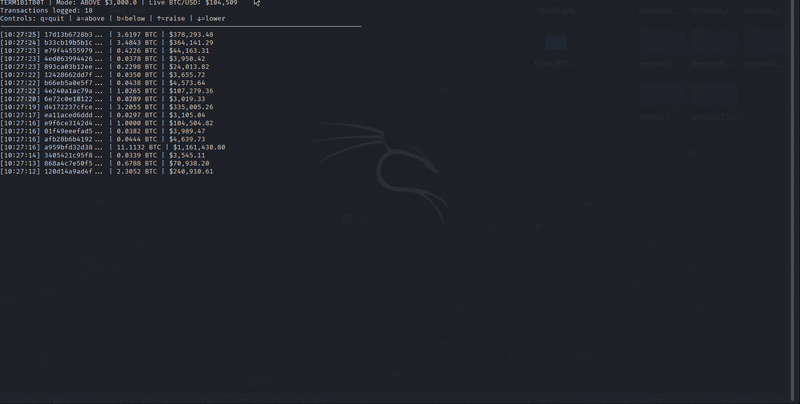 mykethearchangel/term1b1tb0t
Un outil en ligne de commande qui surveille en temps réel les transactions Bitcoin au-dessus ou en dessous d'un seuil spécifié.
 alan-baigorria/dscanner
DScanner es un outil en bash qui automatise la phase de reconnaissance dans les audits de sécurité web, intégrant plusieurs utilitaires (dig, nmap,…
 athena-os/athena
Athena OS est une distribution basée sur Arch/Nix, axée sur la cybersécurité. Apprenez, pratiquez et amusez-vous avec n’importe quel outil de hacking…
 thelicato/friman
Outil de gestion de version Frida
 kevinslin/safe-npm
Installer en toute sécurité des paquets NPM
 ashfn/islechat
petit serveur de chat propulsé par SSH
 kougyokugentou/cve-2021-1675
Un petit script powershell pour désactiver le service de spouleur d'impression à l'aide de la configuration d'état souhaité.
 jmaddington/drmm-cve-2020-1350-response
Script d'atténuation basé sur le registre pour la vulnérabilité RCE du serveur DNS Windows CVE-2020-1350, appliquant la solution de contournement…
 jk-mayne/cve-2024-9441-checker
Script Python pour tester la vulnérabilité CVE-2024-9441, permettant une vérification rapide des systèmes affectés.
 jheeree/cve-2022-1388-checker
Script simple réalisé en bash, pour la vérification de multiples hôtes pour CVE-2022-1388 (F5)
 jbnetwork-git/cve-2024-3094-xz-utils-check
Script shell pour vérifier si votre système dispose d'une version vulnérable de XZ Utils affectée par CVE-2024-3094, permettant une détection rapide…








