#1
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
 google/android-classyshark
Visionneuse de bytecode Android et Java
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
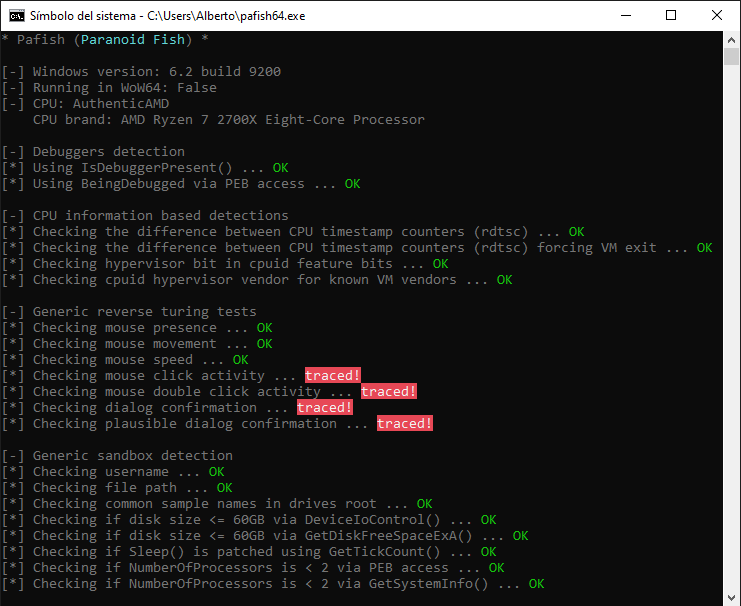 a0rtega/pafish
Pafish est un outil de test qui utilise différentes techniques pour détecter les machines virtuelles et les environnements d'analyse de logiciels…
 trailofbits/manticore
Outil d'exécution symbolique
 google/enjarify
Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…
 mandiant/flare-ida
Utilitaires IDA Pro de l'équipe FLARE
 google/rekall
Rekall — Cadre d’analyse forensique de la mémoire
 cisco-talos/pyrebox
Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU

 viper-framework/viper
Cadre d'analyse et de gestion des binaires
 ptswarm/reflutter
Framework de rétro-ingénierie Flutter
 das-labor/panopticon
Un désassembleur libre et multiplateforme.
 blackberry/pe_tree
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
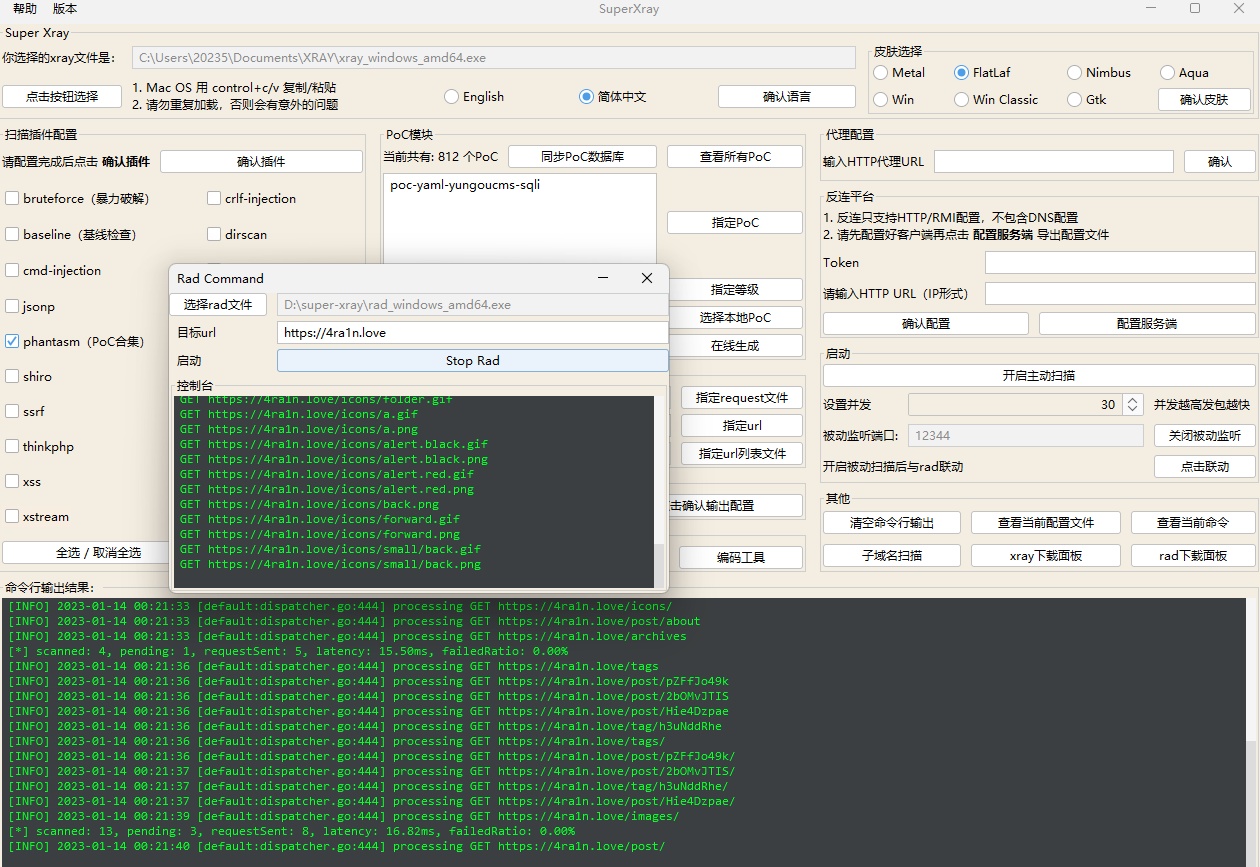 4ra1n/super-xray
Lanceur GUI pour l'outil de scan de vulnérabilités Web XRAY