
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 bytev0rtex/cve-2026-65349
Preuve de concept pour une écriture hors limites dans vfs_attr_pack_internal (getattrlist) de XNU sur iOS 26.6, démontrant la corruption du tas du…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC pour CVE-2025-24132 (AirBourne). Actuellement, déclenche simplement le débordement et provoque un crash.
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro pour le patch d'assembleur x86/x64 sensible aux symboles, propulsé par Keystone Engine. Fork de Keypatch avec…
 ffri/xprtestsuite
Une collection de scripts et de documents pour aider les futures recherches sur XProtect Remediator (XPR)
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 theatha/yara_for_config_extraction
Didacticiel et code source pour construire un module YARA personnalisé en C afin d'extraire des configurations de logiciels malveillants, avec un…
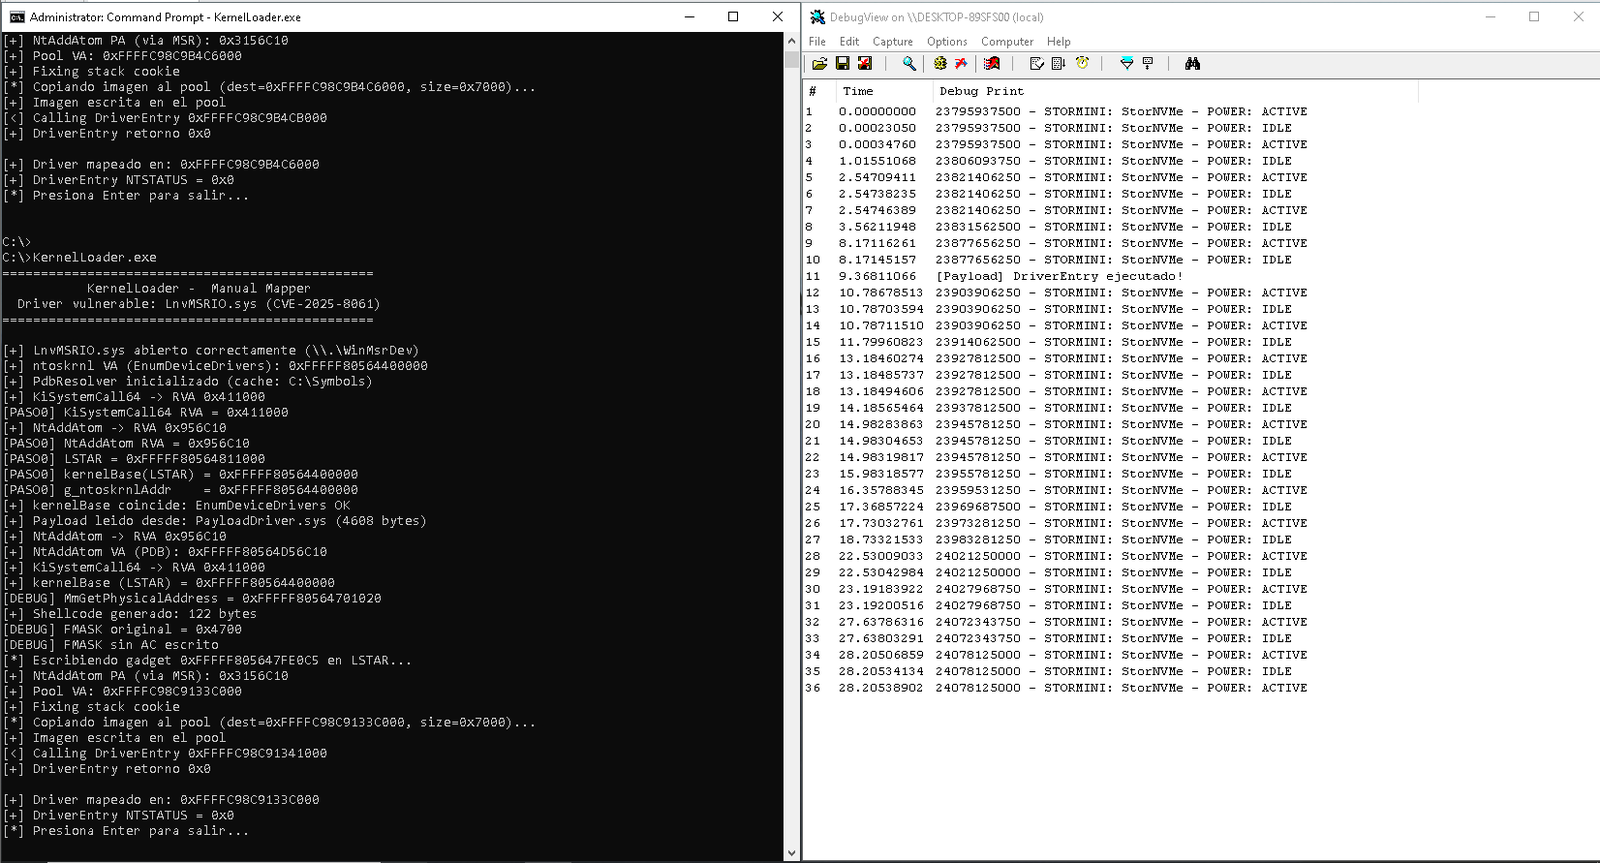 ull0a/msrmapper
Mappeur manuel de pilote noyau pour Windows x64 qui exploite CVE-2025-8061 dans LnvMSRIO.sys de Lenovo pour réaliser une attaque BYOVD, en mappant…
 nccgroup/binja_arch_ref
Un simple plugin Binary Ninja pour afficher une antisèche avec des informations sur l'architecture actuelle.
 ericpardee/fire-hd-ownership
Prendre le contrôle d'une tablette qu'Amazon n'arrêtait pas d'éteindre — write-up de la CVE-2022-38181, quatre modèles d'IA et un blog
 mouseos/aquos-r6-ghostlock
Exploit root temporaire pour Sharp AQUOS R6 A101SH S0029 utilisant GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
Root temporaire (uid 0) sur un ASUS Zenfone 9 verrouillé au bootloader via CVE-2025-21479 + une fuite d'adresse physique basée sur perf. GPLv3.
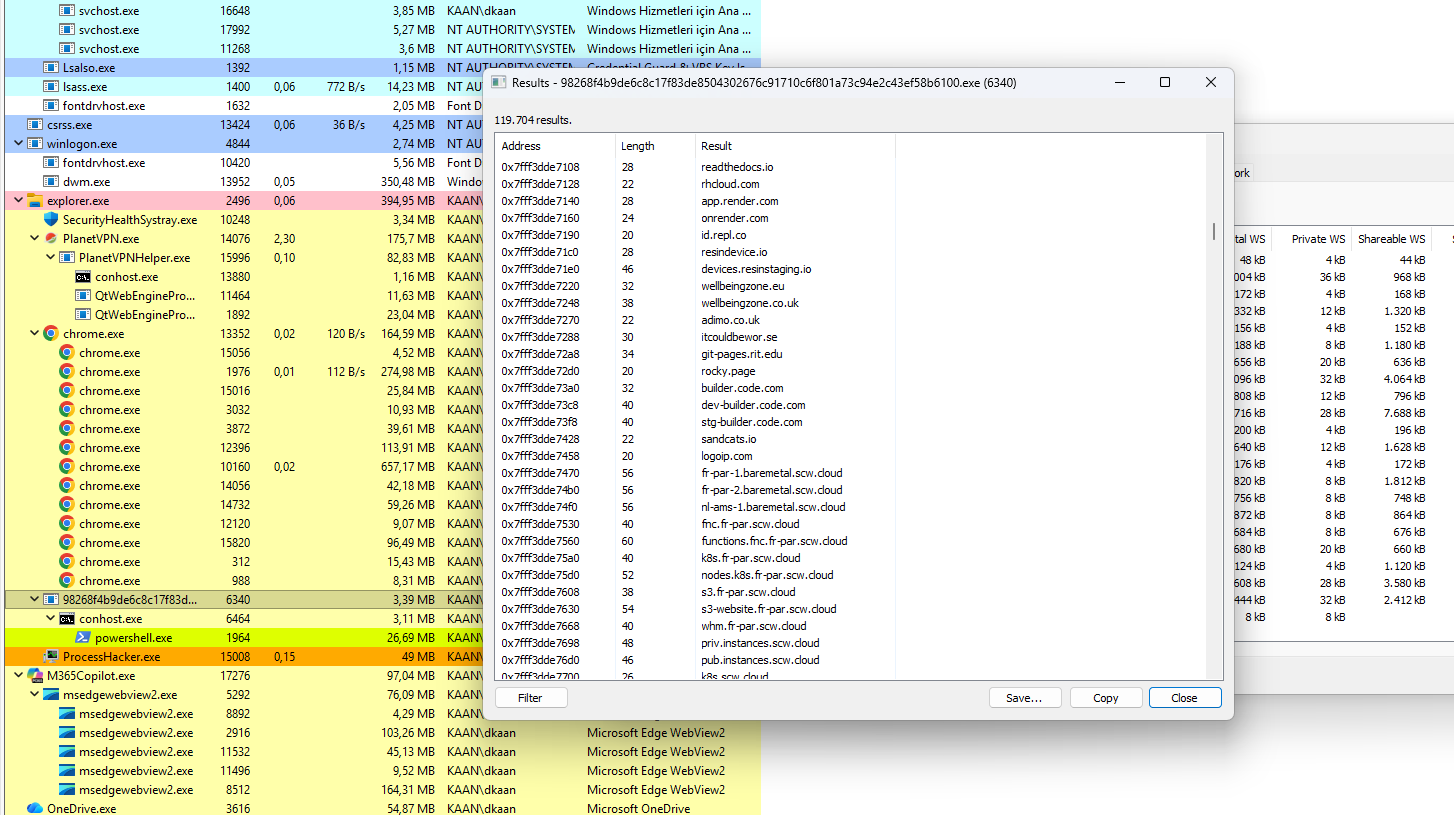 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
 20enderdude20/ghidra_v810_v830
Module de description de processeur Ghidra pour les familles NEC/Renesas v810 et v830
 jwalker/frida-ios-dump-modern
Un outil de dump iOS Frida mis à jour prenant en charge les dernières API de Frida 17.5.2
 sensepost/dotnethookertoolkit
Boîte à outils d'injection et de hooking de méthodes managées basée sur Frida pour le traçage d'exécution, la résolution de points d'entrée natifs et…
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 finngineering/ch55x_firmware_extractor
Extracteur de firmware pour microprocesseurs CH55x
 cplusplus17/deco-filepush-disclosure
Divulgation et PoC d'une faille de lecture/écriture de fichiers root dans le canal de débogage du TP-Link Deco XE75 Pro V3 (opcodes tmpsvr…








